
unprivileged: 1или
unprivileged: 0По умолчанию он
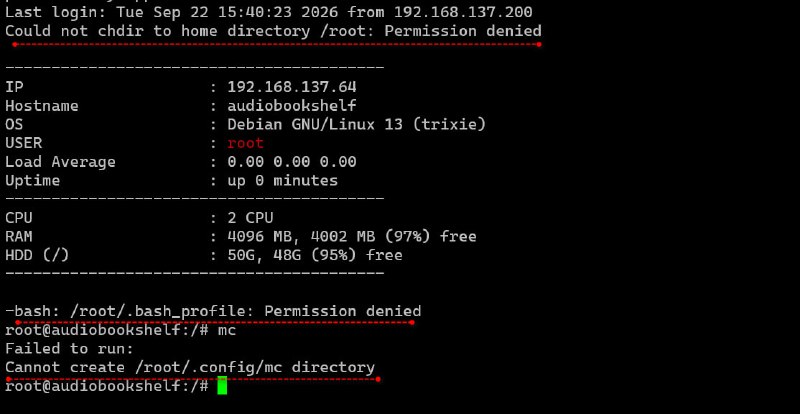
1, то есть контейнер работает в непривилегированном режиме. Менять это значение без особой нужды не надо, потому что иначе контейнер получает root права на весь хост 😱 Хранится этот параметр в файле конфигурации LXC контейнера. Через веб интерфейс можно только посмотреть значение, но не поменять.При переводе контейнера в привилегированный режим меняются мапинг UID/GID. В непривилегированном режиме UID пользователя root в контейнере 100000. А при переводе в привилегированный режим становится UID 0, как на хосте. При переключении обратно в непривилегированный режим, маппинг не меняется. В итоге в контейнере пользователь root банально не имеет доступа к своей директории
/root.Всё это потом придётся править обратно вручную, монтируя том контейнера к хосту. Теоретически, решение относительно простое. ИИ (бесплатный qwen, chatgpt был умнее) сходу выдал:
# pct stop 135# pct mount 135# chown -R 100000:100000 /var/lib/lxc/135/rootfs# pct unmount 135# pct start 135На практике это полная херня. Не позавидую тем, кто сходу применяет решения от ИИ. Это заменит UID для файлов всех пользователей, а там есть не только root, но и www-data, sshd, systemd-timesync и другие. Перекорёжит всю систему. Надо использовать find и менять права только у нужных файлов. Я оценил масштаб бедствия и решил, что исправление того не стоит. Проще и надёжнее будет всё перенести в новый контейнер, а точнее в виртуалку. В данном случае мне с ней будет удобнее.
Так что перевод в Privileged режим - это дорожка в один конец. Я об этом забыл и для теста некоторой функциональности включил. Потом понял, что мне это не надо, убрал настройку и всё сломал. Хорошо, что я только вводил сервис в работу и не успел там много настроек сделать. Сначала хотел всё починить, потом прикинул, что лучше не рисковать и всё настроить заново.
———
ServerAdmin: 📱 Telegram | 🌐 Сайт | 📲 MAX 😩
#proxmox #lxc #совет