Пару раз я с наскока пытался решить эту проблему и оба раза терпел неудачу. В интернете почти нет информации по этой ошибке, а у большинства всё в порядке. Тем не менее, есть тема на oszone, где люди обсуждали эту же проблему, так что я убедился, что не один с ней. Мне не помогли советы, что указаны там. Пришлось разбираться самостоятельно.
По косвенным признаком было ясно, что проблема в современной системе защиты Windows и её компонентов: Credential Guard и Virtualization-Based security. Основная проблема в том, что простого способа отключить эти защиты нет. А степень защищённости этих защит зависит от конкретного железа. Где-то есть возможность остановить эти службы через настройки групповой политики, где-то через правку реестра, а где-то через правку раздела UEFI, так как во время загрузки настройки защиты восстанавливаются из него.
Как вы уже могли догадаться, у меня был третий вариант, поэтому никакие другие советы мне не помогли. Мой ноутбук соответствует следующим требованиям:
◽ Поддержка системы безопасности на основе виртуализации
◽ Безопасная загрузка
◽ TPM 1.2 или 2.0
◽ Блокировка UEFI
◽ Расширения виртуализации в CPU
Благодаря этому я был очень сильно защищён и отключить Credential Guard без правки UEFI мне было нельзя.
Рассказываю, как я в итоге отключил эту злополучную защиту. Для начала показываю, как проверить её статус. Открываем консоль powershell и вводим команду:
(Get-CimInstance -ClassName Win32_DeviceGuard -Namespace root\Microsoft\Windows\DeviceGuard).SecurityServicesRunningОтвет 0 — выключена, 1 — включена. У меня она всегда была включена, что бы я ни делал в настройках или реестре. Я часа два возился с ноутом и перепробовал просто всё. Хоть систему сноси. Настолько всё это мне надоело. Причём не сказать, что прям сильно мне досаждало, несколько месяцев обходился. Раздражало то, что я не могу решить проблему.
✅В итоге что помогло:
1️⃣ Открываем локальные групповые политики и идём в раздел:
Конфигурация компьютера ⇨ Административные шаблоны ⇨ Система ⇨ Device Guard ⇨ Включить средство обеспечения безопасности на основе виртуализации. Ставим состояние Отключена.
2️⃣ Идём в реестр и убеждаемся, что установлены следующие параметры:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Lsa\LsaCfgFlags и
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\DeviceGuard\LsaCfgFlags. Значения должны быть 0, тип — REG_DWORD. Если параметров нет, создайте их.
3️⃣ Открываем CMD с правами администратора и правим EFI с помощью bcdedit:
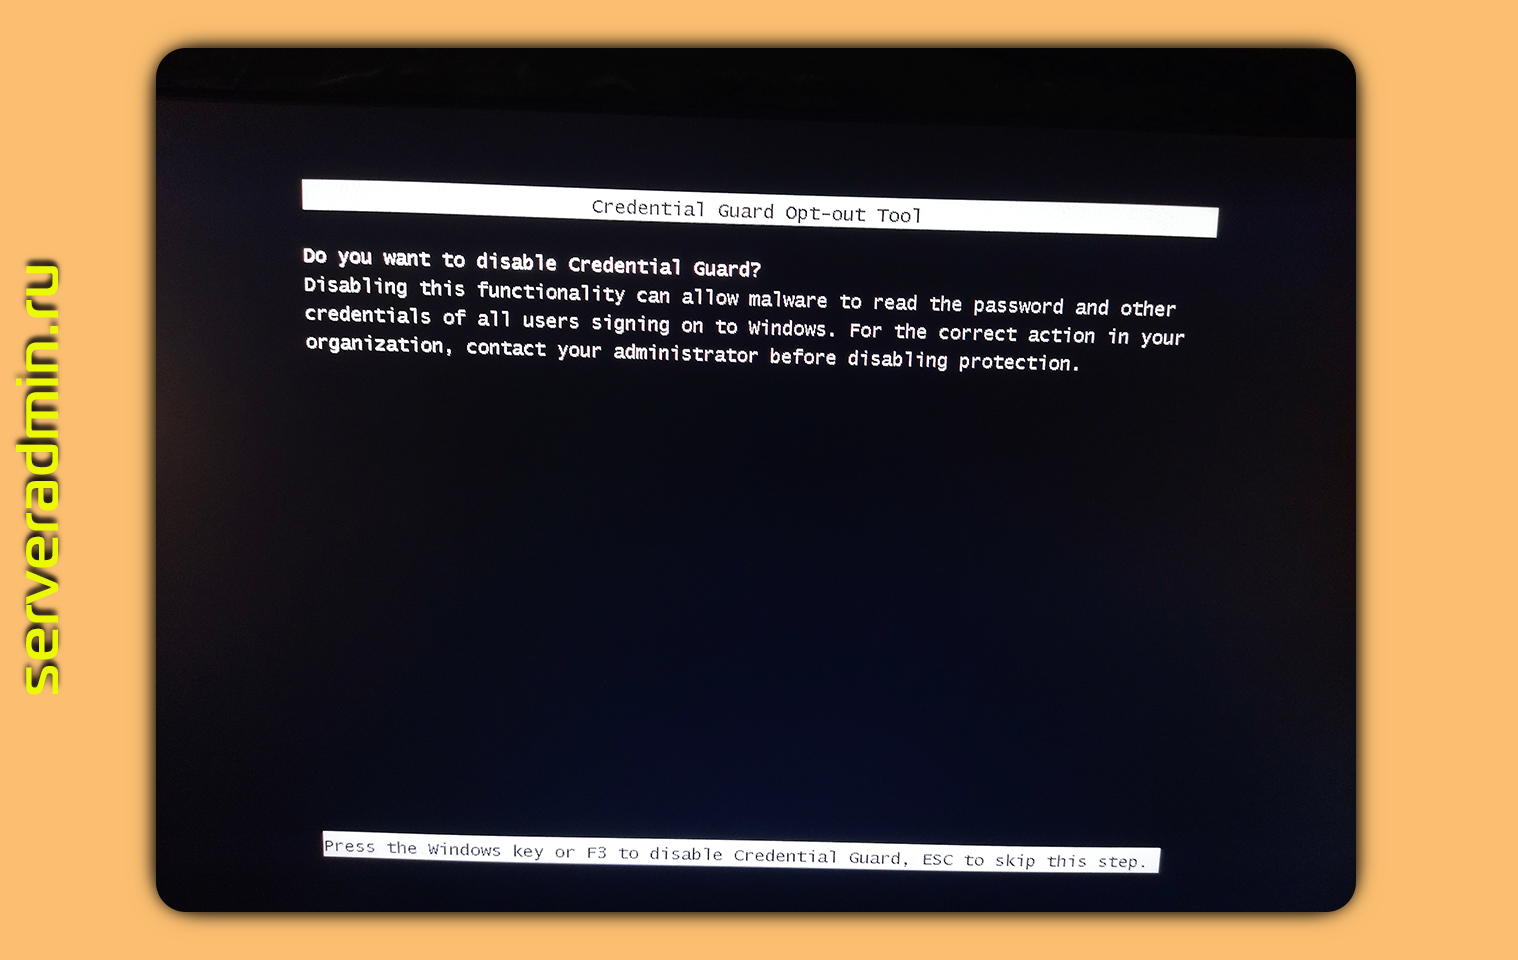
> mountvol X: /s> copy %WINDIR%\System32\SecConfig.efi X:\EFI\Microsoft\Boot\SecConfig.efi /Y> bcdedit /create {0cb3b571-2f2e-4343-a879-d86a476d7215} /d "DebugTool" /application osloader> bcdedit /set {0cb3b571-2f2e-4343-a879-d86a476d7215} path "\EFI\Microsoft\Boot\SecConfig.efi"> bcdedit /set {bootmgr} bootsequence {0cb3b571-2f2e-4343-a879-d86a476d7215}> bcdedit /set {0cb3b571-2f2e-4343-a879-d86a476d7215} loadoptions DISABLE-LSA-ISO> bcdedit /set {0cb3b571-2f2e-4343-a879-d86a476d7215} device partition=X:> mountvol X: /dПосле этого перезагружаем систему. В момент загрузки перед стартом ОС у вас спросят, действительно ли вы хотите отключить Credential Guard. В течении 10-ти секунд надо нажать F3, иначе система загрузится без изменения и придётся заново править EFI.
Вот такие приключения у меня были с Windows 11. Пришлось разбираться самому. Нигде в интернете не видел, чтобы кто-то занимался правкой EFI. Скорее всего проблема именно с русской версией винды и возможностями ноута. Мне тут просто не повезло.
#windows