TGViewer
Channel Public Channel
Сфера ИТ

Сфера ИТ

@sfera_platform

Сфера — инструменты для организации и автоматизации процессов производства на всех этапах жизненного цикла ИТ-продукта.

В канале рассказываем, как инструменты Сферы помогают командам запускать ИТ-сервисы. Подробнее: https://www.sferaplatform.ru/
Subscribers
2.44K
Photos
626
Videos
38
Links
276

Showing posts older than #698 · Back to latest

Older Posts 8 shown
Post #697 475
🚀 Встреча «титанов»: митап двух флагманов

ИТ-холдинг Т1 проводит митап для продуктовых команд и тех, кто хочет развиваться в бигтехе. На одной сцене встретятся лидеры платформ DION и MWS Tables, чтобы обсудить:
🔹как сделать продукт, который не только продают, но и покупают;
🔹что нужно знать, чтобы стать CPO в бигтехе;
🔹как принимать решения, когда ошибки несут высокие риски.

О продуктах:
🔹DION — защищённая платформа ИТ-холдинга Т1 для корпоративных коммуникаций и совместной работы. Объединяет мессенджер, видеоконференции и обмен файлами в едином безопасном пространстве.
🔹MWS Tables — платформа для командной работы от МТС Web Services, где таблицы превращаются в панели показателей, доски задач и диаграммы Ганта.


🕓 23 июня, 19:00
📍 Санкт-Петербург, лофт Comnata Mars
💫 Регистрация по ссылке

📎Сфера | 💬 MAX
  • 🔥 2
Post #696 499
🤝 ИТ-холдинг Т1 и «Солар» расширяют партнёрство в кибербезопасности

Компании подписали два меморандума и переходят от точечных интеграций к комплексной архитектуре защиты корпоративных данных.

В контур соглашения включили четыре технологии:
🔵Сфера.DevOps — платформа для разработки ПО
🔵Luntry — защита контейнеров и Kubernetes
🔵Hexway ASOS — управление безопасной разработкой
🔵Платформа Secure-T Awareness — повышение киберграмотности сотрудников

Подробнее о рынке ИБ, перспективах роста и планах компаний по безопасной разработке читайте в статье.

📎 Сфера | 💬 MAX
Post #695 502
⚡️Как спроектировать непрерывную авторизацию в UI и API — разбираем на примере Сфера.Задачи

💡Контроль доступа — это уже не просто про роли и права. Это про архитектуру всего приложения. И именно с этим столкнулась команда Сфера.Задачи, когда пришло время внедрять гибкую ролевую модель.

Старая система работала по принципу RBAC: лидер команды создаёт задачи, участник — редактирует. Просто, предсказуемо, но негибко. Любое изменение требовало нового релиза, а заинтересованным лицам давали роль «Участника» — хотя им нужен был только просмотр.

Переход к ABAC и принципам Zero Trust поставил новые вопросы:
🔹Кто должен проверять доступ — фронтенд или бэкенд?
🔹Что делать, если атрибуты задачи скрыты от пользователя, но именно они определяют условия доступа?
🔹Как не превратить логику авторизации в неуправляемый хаос?

Что предложили аналитики команды, какие подходы пробовали, а также примеры, схемы и кейсы уже в статье на Хабр.

📎 Сфера | 💬 MAX
  • ⚡ 2
Post #694 532
✅ Удобный B2B-продукт — это не про красивый интерфейс

Наталья Буйлина, лидер стрима ITSM-платформы «Сфера», рассказала Тпрогер о том, где в корпоративных продуктах скрываются самые болезненные точки и как найти баланс между потребностями бизнеса, пользователей и разработчиков.

Что часто забывают при разработке платформенного B2B?

— UX — это не только интерфейс

За “простым” экраном пользователя скрываются десятки сервисов, сложная архитектура и множество зависимостей. Поэтому удобство продукта определяется не только UI, но и устойчивостью внутренних сценариев.

— Внутренние команды — тоже пользователи
Разработчики, внедренцы, поддержка и эксплуатация ежедневно сталкиваются с ограничениями архитектуры, сложностью тестирования и ручными обходными процессами. Но об их опыте при проектировании часто забывают.

— No-code и low-code создают новый техдолг
Со временем настройки начинают жить в Excel-файлах, внешних скриптах и “в голове единственного человека, который знает, как это работает”. В итоге конфигурация становится сложнее кода.

Функциональный дизайн и системная архитектура определяют зрелость продукта и его применимость в реальном бизнесе. Продукты не должны сдерживать развитие платформы, а платформа — тормозить продуктовые команды.

📎Подробнее можете узнать в статье

📎 Сфера | 💬 MAX
Post #693 485
Сразу два клиента «Сферы» на бизнес-форуме в Минске

📆26 мая на площадке Ассоциации белорусских банков прошёл очный бизнес-форум по доверенной среде разработки для финансового сектора. Лидеры команды продуктового развития платформы «Сфера» рассказали, как комплексный ИТ-конвейер влияет на скорость и безопасность поставок, снижает нагрузку на разработчиков и повышает прозрачность процессов разработки для руководства.

Выступили:
🔵Мария Васюра, лидер стрима «Управление разработкой ПО платформы “Сфера”»
🔵Алексей Коломин и Антон Ноздрин, специалисты Центра экспертизы.

Кульминацией стала дискуссия с клиентами Сферы — Кириллом Золотухиным, директором департамента качества СК «Росгосстрах», и Сергеем Пашковым, лидером команды «Инструменты обезличивания» Центра управления тестовыми данными ВТБ. Разобрали острые вопросы практического внедрения модуля обезличивания данных.

➡️ Подробнее о доверенной среде разработки на базе Платформы «Сферы» — на сайте

📎 Сфера | 💬 MAX
Post #684 491
⚡Управление инцидентами в отечественных инструментах

💡Управление инцидентами — это способ превратить «тушение пожаров» в предсказуемый процесс с понятными ролями, шагами и сроками. Вместо бесконечных авралов команда работает по понятным правилам. Каждый сбой быстро фиксируется, получает приоритет, попадает к нужному инженеру и решается.

Внедрение процесса управления инцидентами помогает сократить время простоя сервисов, уменьшить количество потерянных заказов и жалоб пользователей, а еще дает руководству прозрачную картину — какие системы «болят» чаще всего и где нужны изменения.

➡️ В карточках разберем, из каких шагов состоит ITIL-процесс, как он упрощает жизнь первой линии поддержки, руководителей и CIO, и почему без автоматизации сейчас не обойтись.

📎Листайте карточки, изучайте и примеряйте подход под свои ИТ-сервисы.

📎 Сфера | 💬 MAX
Post #683 435

Forwarded from СофтТех

Сегодня разработка ПО все чаще становится целью кибератак — по данным Kaspersky, к концу 2025 года в open source-проектах было обнаружено почти 19,5 тыс. вредоносных пакетов, что на 37% больше, чем годом ранее. Это заставляет задать вопрос о безопасности в работе с различными инструментами.

О том, почему разрозненные инструменты разработки могут повышать киберриски для бизнеса и как компаниям снижать такие угрозы, эксклюзивно для «СофтТех» рассказал Александр Степчков, директор по техническому развитию и архитектуре платформы «Сфера» (входит в IT-холдинг Т1).

⬛️ Какие именно киберриски вызывает использование разрозненных инструментов?

Один из основных рисков связан с доступами. У сотрудника могут быть права сразу в нескольких инструментах: в системе задач, репозитории с кодом, сервисе тестирования и системе сборки. Если эти права выдаются и отключаются вручную в каждом месте, легко что-то упустить. Например, сотрудник перешел в другой проект или уволился, а часть доступов осталась активной. Для компании это становится уязвимостью, которой могут воспользоваться злоумышленники.

Еще один риск — старые интеграции. Он особенно заметен, когда компания обновляет инструменты разработки или заменяет часть решений в рамках импортозамещения. Вместе со старыми связками могут сохраняться служебные ключи, токены и временные настройки. Если их не проверить, у злоумышленника может остаться способ попасть во внутренние системы компании.

В разрозненной среде инцидент сложнее заметить и расследовать. События фиксируются в разных системах, и если нет единого аудита, службе безопасности приходится вручную собирать картину произошедшего: где началась подозрительная активность, какие данные могли быть затронуты и какие доступы нужно отключить.

⬛️ Какие факторы приводят к снижению вероятности киберинцидентов?

Риск возникает тогда, когда компания не видит полной картины. Даже небольшая ошибка — например, старая интеграция или неотключенный доступ — может привести к серьезному инциденту. Поэтому разработку важно выстраивать в единой логике: с централизованным управлением правами и понятным аудитом.

Компании не обязательно отказываться от всех привычных инструментов. Важно, чтобы разработка оставалась управляемой: было видно, как связаны задачи, код и тесты, кто имеет доступ к важным данным и где могут возникнуть слабые места. Это снижает риск, что забытая настройка или разрыв между системами приведут к проблемам с безопасностью📌

💻 СофтТех в Telegram | в MAX
  • 👍 1
Post #674 747
⚡️В платформе Сфера вышел новый продукт — Сфера.Кит

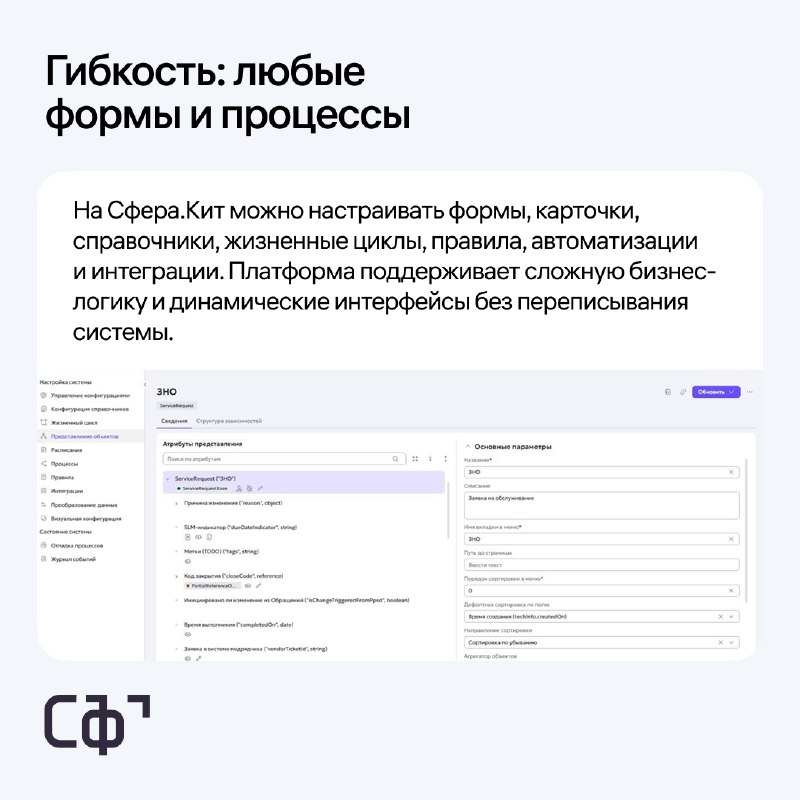
📊 Сфера.Кит — это универсальная платформа без программирования для создания, развития и автоматизации бизнес-приложений корпоративного уровня. Она помогает быстро запускать новые процессы, адаптировать существующие и обновлять устаревшие системы без долгих циклов разработки и внедрения.

📉 Процессы в бизнесе меняются постоянно, а ИТ-системы не всегда успевают подстроиться. Любая новая форма, согласование или интеграция превращаются в доработку и надолго остаются в очереди задач.

➡️ Сфера.Кит помогает убрать этот разрыв: бизнес может быстрее запускать и менять процессы без роста объема кода и перегрузки ИТ-команд.

Листайте карточки — внутри разберем, какие задачи платформа закрывает и какую пользу дает бизнесу.

Сохраняйте пост, если в ваших проектах правки «по бизнесу» застревают в очереди задач.

🔗 Более подробно о Сфера.Кит — на сайте

📎 Сфера | 💬 MAX
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →