Post #787
206

🚀 Какие классы open-source security-инструментов сейчас растут быстрее всего?
Рынок безопасности сейчас довольно быстро меняется, что хорошо видно по GitHub, OWASP, Black Hat. AI начал писать код, облака усложнились, а классический security stack перестал успевать.
⚙️ Безопасность AI и LLM
Самый быстрорастущий сегмент. Появляется новый класс инструментов, которые помогают защищать AI-системы.
Растут:
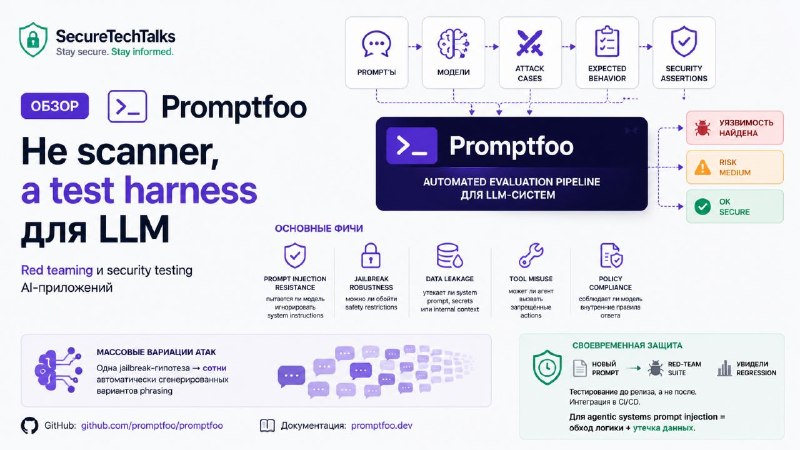
🔹 red teaming для LLM
🔹 тестирование prompt injection
🔹 защита AI-агентов
🔹 контроль вызова инструментов
🔹 аудит памяти, RAG и reasoning-цепочек
Еще год назад все это выглядело как research playground, а уже сегодня появляется полноценный AI AppSec stack.
Например: Promptfoo, PipeLock, OWASP Agent Memory Guard.
☁️ Runtime-безопасность облаков
Раньше защиту строили по принципу просканировали контейнер → нашли CVE → устранили и живём спокойно. Теперь этого недостаточно.
Активно растут:
🔹 eBPF-телеметрия
🔹 обнаружение поведения контейнеров
🔹 runtime-защита Kubernetes
🔹 наблюдение за облачными workload
Фокус смещается на остановку атак в момент выполнения.
🧠 Unified AppSec
Рынок начинает двигаться в сторону единого слоя корреляции рисков, где findings связываются через контекст приложения, эксплуатации и бизнес-критичности.
🤖 Безопасность AI-агентов
Самый интересный тренд.
AI-агенту дали:
🔹 shell
🔹 MCP/tools
🔹 API
🔹 память
🔹 доступ к инфраструктуре
Однако агента тоже нужно защищать как production-систему. Поэтому появляются:
🔹 контроль действий агентов
🔹 ограничения команд
🔹 защита памяти
🔹 аудит инструментов
🔹 политика выполнения действий
Stay secure and read SecureTechTalks 📚
#кибербезопасность #AI #AppSec #OpenSource #CyberSecurity #CloudSecurity #LLM #AgenticAI #DevSecOps #SecureTechTalks
- 👍 1