
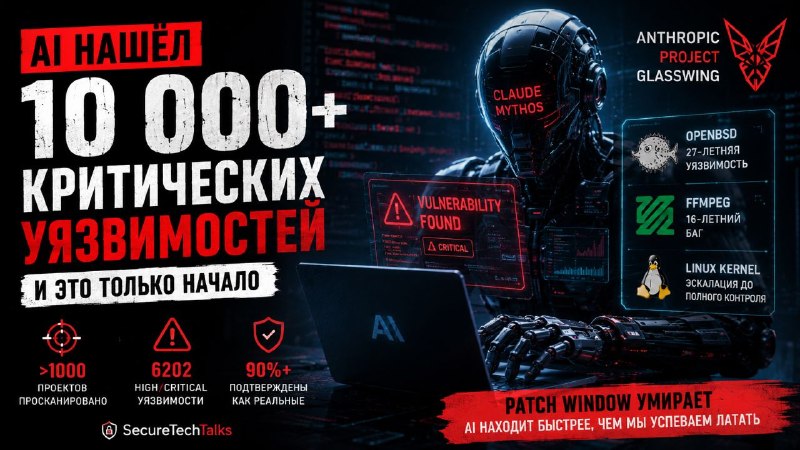
🤖💀 AI нашёл 10 000+ критических уязвимостей и это только начало
Anthropic выпустила первый апдейт по Project Glasswing, инициативе, где их закрытая модель Claude Mythos ищет уязвимости в критически важном ПО:
🔹 Просканировано >1000 open-source проектов
🔹 Найдено 23 019 проблем
🔹 Из них 6202 high/critical
🔹 Более 90% проверенных находок оказались настоящими уязвимостями
Mythos не просто помогает человеку искать баги, он автономно работает как исследователь безопасности: анализирует код, находит zero-day, строит цепочки эксплуатации и даже генерирует exploit path. Anthropic прямо говорит, что frontier-модели начинают конкурировать с лучшими специалистами по поиску уязвимостей.
😅 Самые яркие кейсы
⚠️ Найдена 27-летняя уязвимость в OpenBSD, системе с репутацией «почти непробиваемой»
⚠️ Обнаружен 16-летний баг в FFmpeg, который тесты запускали миллионы раз и всё равно не увидели
⚠️ Найдены цепочки атак в Linux kernel с escalation до полного контроля над системой.
🤷♂ Что делать?
Раньше у защитников был patch window, время между публикацией бага и массовой эксплуатацией. Теперь окно начинает исчезать.
Безопасность больше нельзя строить только на “успеем пропатчить”.
Нужны:
• secure-by-design подходы
• memory-safe языки
• runtime protection
• exploitability-based prioritization
• AI-for-defense быстрее, чем AI-for-attack.
Stay secure and read SecureTechTalks 📚
#CyberSecurity #AI #AppSec #LLM #ThreatIntelligence #SecureTechTalks
Post #777
179
- ❤ 1