



Пока просматривал форки своего проекта PentestCode, наткнулся на довольно странные коммиты в одном из них.
⚠️ Сразу отмечу: оригинальный репозиторий PentestCode не был скомпрометирован. Вредоносный код находился исключительно в стороннем форке
Решил разобраться, что именно туда добавили. В итоге обычная проверка форка превратилась в полноценный malware research с обширной кампанией. После нескольких этапов деобфускации выяснилось, что это не простой downloader и не очередной стилер, а многоступенчатый JavaScript-бэкдор с удалённым исполнением кода (RCE), использующий технику EtherHiding 😃
🔍 Что удалось установить:
• 4 уровня обфускации и самораспаковки;
• получение C2 через блокчейн Ethereum без единого захардкоженного IP;
• поиск C2 по транзакциям атакующего через публичные Ethereum RPC;
• декодирование IP:Port прямо из поля to;
• загрузка stage-2 → stage-3;
• несколько способов исполнения payload (spawn, eval и резервный запуск);
• скрытый запуск процессов (windowsHide, stdio: ignore);
• переход из WSL2 на Windows-хост через node.exe
Самое интересное - C2 вообще не зашит в код. Вместо этого используется Ethereum как dead-drop: новая транзакция публикует новый адрес C2, и заражённые машины автоматически начинают обращаться уже к нему. Такой подход серьёзно усложняет блокировку инфраструктур 🦍
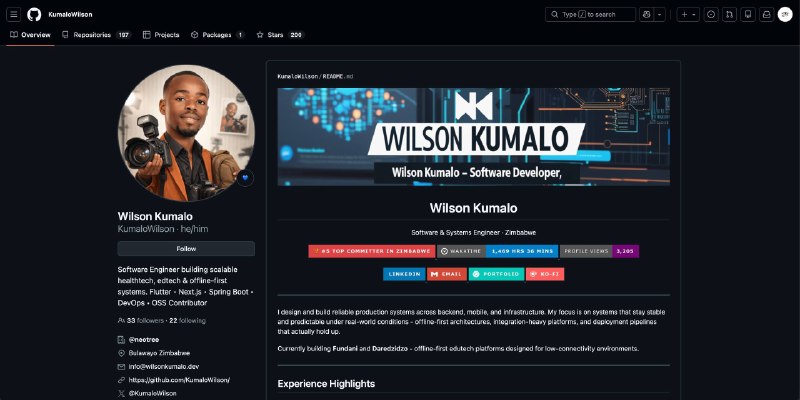
Но дальше стало ещё интереснее - вредоносный форк принадлежит GitHub-аккаунту KumaloWilson. На аккаунте почти 200 публичных репозиториев, большинство последних - форки инструментов для специалистов по ИБ и AI-разработчиков 🙀
Среди них:
• PentestCode
• KaliGPT
• Kittysploit
• Meterless
• Nebula
• cybersentinel-ai
• AhMyth+
• и другие.
Сложилось впечатление, что злоумышленники целенаправленно троянизируют проекты, которые с высокой вероятностью будут запускать пентестеры, ресерчеры и разработчики - именно там обычно находятся SSH-ключи, GitHub Token, .env, облачные креды и криптокошельки 😎
При этом нет доказательств, что владелец аккаунта KumaloWilson является автором кампании. Не исключено, что сам аккаунт был скомпрометирован и использовался для распространения вредоносных форков 💻
Полный список IoC в комментариях, проверяйте не только то, что запускаете, но и откуда вы это клонируете 😉
🧢 s0ld13r