TGViewer
Channel Public Channel
Pentest Notes

Pentest Notes

@pentestnotes

https://pentestnotes.ru

Заметки про пентест, CTF и информационную безопасность

YouTube:
https://youtube.com/@fallensk1ll
Subscribers
3.1K
Photos
180
Videos
8
Links
103

Showing posts older than #74 · Back to latest

Older Posts 18 shown
Post #72 616
Те, кто пришел на IT пикник, залетайте на стенд PT. @SidneyJobChannel научит пихать кавычки и находить XSS

Я тоже тут рядом тусуюсь
  • 🔥 9
Post #71 558
23 августа буду выступать на Offzone

Покажу несколько примеров реальных кейсов, как из-за раскрытия Source maps можно было скомпрометировать веб-приложения и расскажу почему раскрывать исходный код сайта плохая идея. И конечно же, отвечу на вопросы: "Как найти такую уязвимость и сколько за нее заплатят на bugbounty?"

https://offzone.moscow/program/from-source-maps-to-secrets/

Сложность доклада - довольные глазки черного котика
  • ❤ 8
Post #70 676
Pentest Notes 🎉 Розыгрыш проходки на OFFZONE Как принять участие: - Быть подписанным на канал Pentest Notes - Быть подписанным на канал TaipanByte CTF - Нажать кнопку "Участвую!" под этим постом Бот случайным образом выберет победителя среди всех, кто выполнит все условия!…
🎉 Результаты розыгрыша:

Победитель:
1. / (@re36q)

Проверить результаты
  • 🔥 6
Post #69 658
Хотел подключить сервис донатов buymeacoffie, но чёт не разобрался как его настроить, опять фигня какая-то всплывает. У меня почему то всегда так

Да и на сайт пускает только с VPN, крч не советую. Но кому интересно, вот ссылка на страничку:
https://buymeacoffee.com/taipanbyte/ctfplatform
  • 😁 6
  • ❤ 2
  • 🔥 1
Post #68 615
От Яндекса прилетело приглашение на закрытый ивент «Охоты за ошибками»

Обещают несколько докладов и афтерпати. Звучит интересно, попробую поймать кого-нибудь из багхантеров
  • 👍 8
  • 🔥 2
Post #67 619

Forwarded from вольтаж

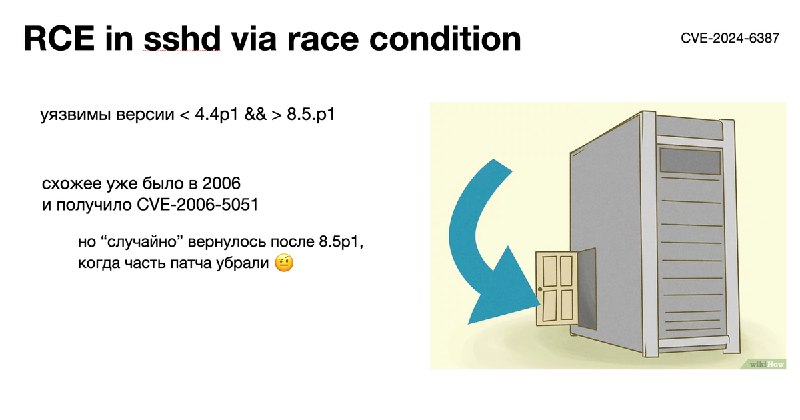
Вижу тебе понравился предыдущий разбор нашумевшего бэкдора в библиотеке xz, что встряхнул интернет 130 дней назад 😵

Пришла пора разобрать очередную потенциальную RCE, опять в SSH, но теперь через самое душное состояние гонки, что я только видел.

https://teletype.in/@hackthishit/ssh-rce-via-race
Teletype SSH RCE via Race Condition (CVE-2024-6387) 1 июля, исследователи Qualys обнаружили как добиться удаленного исполнения кода в SSH 8.5p1 через состояние гонки в обработчике сигнала...
  • 🔥 4
Post #66 1.55K
🎉 Розыгрыш проходки на OFFZONE

Как принять участие:
- Быть подписанным на канал Pentest Notes
- Быть подписанным на канал TaipanByte CTF
- Нажать кнопку "Участвую!" под этим постом

Бот случайным образом выберет победителя среди всех, кто выполнит все условия!

Сроки:
Розыгрыш продлится до 11.08.2024, а победители будут объявлены на следующий день.

Не упустите свой шанс стать частью OFFZONE! Удачи всем участникам!

#offzone
  • 👍 2
  • ❤ 1
Post #65 588
Вчера произошла довольно забавная ситуация. Хостинг, которым я пользуюсь уже около года и на котором до этого момента хостилась TaipanByte CTF, без объявления войны решил оффнуть все мои купленные тачки, ссылаясь на тех. работы.

Странно конечно, могли хотя бы предупредить, но ладно, мало ли что там у них случилось. Забавно то, что +-14 часов простоя они оценили в 0.1 евро (~9,28 рублей). Причем компенсацию начислили бонусами, которые я даже не могу потратить по причине "У вас тариф, который не может быть оплачен бонусами".
  • 😁 4
  • 🔥 2
Post #64 505

Forwarded from Похек (Сергей Зыбнев)

api-fuzzing-lists.zip8.7 MB
API FUZZING LISTS
#api #fuzzing

Вне очереди пост, очень вкусный сборник фаззинг вордлистов для API

Описание данного списка от автора:
744,000+ endpoints
357,000+ object properties
211,000+ object names
127,000+ query parameters
74,000+ parameter values
35,000+ path parameters
8,300+ headers
5,300+ paths
880+ common ports

Взял ТУТ

🌚 @poxek | 📹 YouTube
  • 🔥 3
Post #63 493
Post #61 431
Иногда в процессе пентеста необходимо определить реальный IP-адрес сайта, который скрыт за Web Application Firewall (WAF) или другими защитными механизмами.

Один из лайфхаков, про который часто забывают, это просто получить письмо

Правда для этого потребуется сначала поискать функционал отправки писем. Это может быть подтверждение регистрации, уведомление о сбросе пароля, подписка на рекламную рассылку и т.д. не важно. Главное получить письмо

После получения нажимаем "Показать оригинал", после чего можно посмотреть IP адрес отправителя
  • 🔥 3
  • ❤‍🔥 2
  • 👍 1
Post #60 400
При проведении пентеста важно понимать, какие домены принадлежат целевой организации. Собранная информация позволяет составить более полное представление о возможных точках входа и слабых местах.

Для этого я использую сервис Backorder
Он полезен для поиска всех доменов, связанных с определенной организацией. Особенно ценно, когда нужно понять всю доменную структуру компании.

1. Вводим доменное имя, например, "ya.ru".
2. Нажимаем на значение поля "Org".
3. Ставим галочку "Все домены".

В качестве альтернативы можно использовать https://viewdns.info/reversewhois/ (а лучше исполоьзовать оба, для получения более полной информации)
  • 👍 3
  • ❤ 1
Post #59 361
Post #57 430
Казалось бы, описание новой критической RCE-уязвимости в Битриксе (CVSS 9.5) появилось относительно недавно, а хакеры уже все сломали.

Половина всех VMBitrix, которые видны в поисковых системах на данный момент либо мертвы, либо взломаны.

FOFA - 218 results


BDU:2024-05252
CVE-2022-29268
  • 🔥 3
Post #56 419
BI.ZONE Bug Bounty обновили свою платформу, выглядит очень симпатично)

Что нового:

🔵Изменили стилевое и цветовое оформление. Визуальная часть стала более атмосферной и тематической.

🔵Внедрили систему тегов. Теперь легко отфильтровать программы по нужным критериям. Например, кто отвечает за триаж ­— компания или наши эксперты, можно ли перевести выплату на благотворительность.

🔵Добавили метрику для программы. Появилась возможность посмотреть среднее время обработки отчета в рамках каждой программы. Учитывается период с момента отправки репорта до получения информации о его финальном статусе.

Подробнее можно почитать тут:
https://t.me/bizone_bb/265
  • ❤ 2
  • 🔥 1
Post #55 406
Позвали в приватку, потестить ПО для управления инфраструктурой
Как обычно начинаю искать, куда можно пихнуть мои любимые XSS-ки, захожу в закладки а тут вот)

Гермиона, привет)
Спасибо, что предупредила, отправлять им такое, пожалуй, не буду
  • 😁 9
  • 👍 2
Post #54 433
cve-2024-6387-poc.zip21.1 KB
CVE-2024-6387 with PoC

Обнаружена критическая уязвимость в сервере OpenSSH (sshd), в версиях с 8.5p1 по 9.8p1, затрагивающая Linux-системы на базе glibc. CVE-2024-6387, связана с race condition обработчиков сигналов SIGALRM, которая может привести к удаленному выполнению кода от имени root из-за использования функций async-signal-unsafe.

Почитать подробнее можно скачав PoC
  • 🔥 3
  • 👍 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →