TGViewer
Pentest Notes Pentest Notes @pentestnotes · 3.1K subscribers
Post #61 431
Иногда в процессе пентеста необходимо определить реальный IP-адрес сайта, который скрыт за Web Application Firewall (WAF) или другими защитными механизмами.

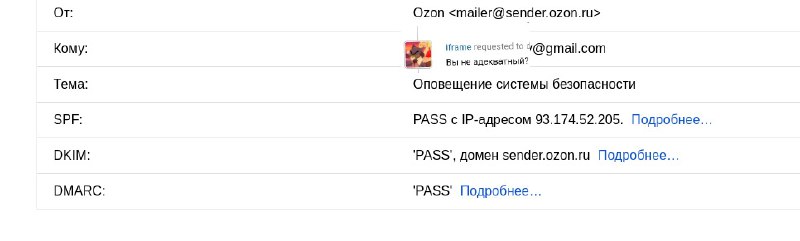
Один из лайфхаков, про который часто забывают, это просто получить письмо

Правда для этого потребуется сначала поискать функционал отправки писем. Это может быть подтверждение регистрации, уведомление о сбросе пароля, подписка на рекламную рассылку и т.д. не важно. Главное получить письмо

После получения нажимаем "Показать оригинал", после чего можно посмотреть IP адрес отправителя
  • 🔥 3
  • ❤‍🔥 2
  • 👍 1
More from @pentestnotes
  1. Sep 12, 2026⚠️ CVE-2026-85706 - GitLab CE/EE Unauthenticated arbitrary file read CVSS 10.0 Критическая…
  2. Sep 6, 2026CVE-2026-19490 - Auth Bypass в Citrix NetScaler ADC / Gateway 🥤 Критическая уязвимость (C…
  3. Aug 27, 2026🚨 Уязвимость в модуле CMS Bitrix - «КОМТЕТ Касса Курьер» Очередная уязвимость под CMS Bit…
  4. Aug 12, 2026Post #237
  5. Aug 9, 2026Как-то незаметно нас стало 3000 😊 Отдельное спасибо тем, кто пишет в директ с вопросами,…
  6. Jul 30, 2026👩‍💻 #web #offense #заметки #события ➡wp2shell — unauth RCE чейн, уязвимы WordPress'ы вер…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →