Post #3823
1.51K
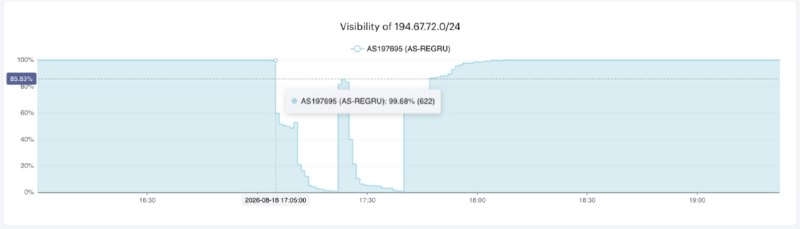
Один из не частных, пусть так и остаётся, случаев злонамеренного, а не ошибочного перехвата маршрутов BGP, разбор от Kentik.
Процесс был заметен в мониторинге, так как
ROA не помог, потому что злоумышленник не убирал оригинальную AS из AS_PATH, а настройки подписи для угнанного префикса позволяли использование широких масок (постарайтесь так не делать это не BCP), что позволило использовать более специфичный маршрут /24. Вставив свою AS в середину пути, чтобы перехватить трафик, был выписан новый TLS сертификат, после чего уже никак не отличишь кто есть кто.Процесс был заметен в мониторинге, так как
AS_PATH менялся, и это одна из причина следить за своими путями и реагировать на их изменения. Про ASPA не упоминается, сейчас этого почти ни у кого нет, но в будущем подпись AS_PATH, а не только префиксов, при повсеместном внедрении сможет предотвратить больше проблем, чем просто ROA.
- 👍 3