TGViewer
Channel Public Channel
Патчкорд

Патчкорд

@patchcord

Блог сетевого инженера. Новости телеком, IT и около IT. Связь - @UrgentPirate
Subscribers
2.9K
Photos
271
Videos
23
Links
3.3K

Showing posts older than #3724 · Back to latest

Older Posts 20 shown
Post #3722 2.17K
Post #3721 2.03K
Использование веб инструмента IHR для мониторинга BGP, на примере разбора инцидента с ROA Северной Кореи. Доступность исторических данных делает этот ресурс удобным для анализа. Внутри, знакомые RIPE Atlas, RIS, PeeringDB. Проект живёт достаточно давно и присутствует на GitHub.
RIPE Labs From BGP Data to Insight: Simplifying Real-Time Routing Analysis The IHR BGP monitoring tool is a simple web-based application that leverages the RIS Live and BGPlay APIs to monitor your prefixes and their RPKI status.
Post #3720 1.85K
Отчёт Backblaze (Cloud Storage) за первый квартал этого года по трафику. Интересно смотреть, в разрезе США особенно, какой тип трафика куда притягивается. Калифорния побеждает по CDN, облакам, облакам для ИИ (Neocloud). За рамками США, Neocloud больше всего в Финляндии, CDN в Нидерландах, а хостинга в Германии. И вся эта картина достаточно подвижная, в рамках США точно, за исключением трафика провайдеров, где всё стабильно.
Backblaze Blog | Cloud Storage & Cloud Backup Network Stats for Q1 2026: Neocloud Traffic Trends Read the Q1 2026 Network Stats report to see the latest in cloud storage and neocloud networking trends.
  • 👍 3
Post #3719 1.41K
Патчкорд Дошла очередь до переезда host-correct.ru, теперь на связке PowerDNS dnsdist и pdns_recursor. Lighttpd оставил по большей части для другого, но оставил как прокси. За всё время перепробовал, если помните, и Unbound, и Knot, и Bind, и почему-то незаслуженно…
Не написал, напишу, если что-то заметили что не работает как должно - пишите, в меру своих сил и средств и оперативности всё поправлю. Я рад, что внимательный подписчик, спасибо за это, уже нашёл проблемы в цепочке сертификатов для DoT, и теперь работает как надо.
  • 👍 3
Post #3718 1.61K
Патчкорд Я потихонечку мигрирую свои сервисы на нового хостера, вчера переехал @FullViewBGPbot, полёт нормальный, но если что маякуйте. Следом переедет и host-correct.ru с новой начинкой, большое спасибо подписчику за идею как и на чём всё сделать. Ресурсов буду накидывать…
Дошла очередь до переезда host-correct.ru, теперь на связке PowerDNS dnsdist и pdns_recursor. Lighttpd оставил по большей части для другого, но оставил как прокси. За всё время перепробовал, если помните, и Unbound, и Knot, и Bind, и почему-то незаслуженно проходил мимо PowerDNS. Очень продуктивное решение в стиле unix way, разделить собственно DNS и формы доступа к нему: DoT, DoH, DoQ и остальные - вынести в другой инструмент. Отдельное личное большое спасибо за эту наводку Андрею Пазычеву, обязательно смотрим его доклады на Linkmeetup. Это лучшее решение из всех которые я использовал.
Для Munin не нашёл готового плагина DNSdist, но это я допишу. IPv6-only для DNS резолвера тоже не летит, многие не имеют IPv6 NS записей, поэтому добавил ещё IPv4. Это немного отрезвляет, при всём моём оптимизме, попробовать развернуть что-то IPv6-only.
host-correct.ru свободно доступен для использования DoH и DoT, логирование запросов выключено, гарантий по надёжности и производительности никаких. Я вижу что никто им не пользуется, кроме меня, даже боты брезгуют по TLS заходить, но если вдруг понадобиться и нет своего, а другие не хочется, то пожалуйста.
  • 👍 14
Post #3716 1.49K
Пятничное, из глубин Интернета. Не забывайте сертификаты обновлять.
Post #3715 2.13K
Amiga pixel art, по ссылке ещё немного с описанием. Не могу ничего сказать про сам компьютер, кроме того что раньше с ними было куда разнообразнее. Размер экрана и количество пикселей не важно, даже в таком формате, не в оригинальном разрешении, смотрится отлично.
  • 👍 6
  • 👎 1
Post #3714 2.3K
Патчкорд Ночью со вторника на среду в зоне DE немного уронили DNSSEC, но нас в этом году ждёт событие поинтереснее - очередная замена KSK (ключа для подписи всего остального) в корневой зоне. Geoff Huston рассказывает про готовность к этому событию и сложность оценки…
Что было с DE, предварительный анализ, полный обещают позже. Новая система генерации ключей, которая не была протестирована полностью, сгенерировала несколько ключей с одинаковым id используемых для подписи, но только один из них был опубликован. Система мониторинга проблемы обнаружила, но они не была должным образом обработаны. Пострадали, в том числе, и дочерние зоны без DNSSEC. Некоторые резолверы, в частности Cloudflare, отключили, на время аварии, проверку DNSSEC для зоны DE.
DENIC Blog Analysis of the DNS outage on 5 May 2026 During a routine DNSSEC key rollover on 5 May 2026, some non-validatable signatures were generated and distributed. As a result, validating resolvers were temporarily unable to successfully verify their DNS responses for .de domains. This led to noticeable…
Post #3713 1.91K
Ночью со вторника на среду в зоне DE немного уронили DNSSEC, но нас в этом году ждёт событие поинтереснее - очередная замена KSK (ключа для подписи всего остального) в корневой зоне. Geoff Huston рассказывает про готовность к этому событию и сложность оценки, и, кажется, мы не вполне уверены чем это всё кончится. В 2017 не получилось, но вторая попытка в 2018 прошла нормально. Этим ключом id 20326 сейчас и пользуемся. Новый id 38696 опубликован год назад и подписан текущим KSK и ему уже можно и нужно доверять. Ждём октября.
  • 👍 2
Post #3712 2K
Post #3711 1.65K
Если вы используете DoH, DoT, DoQ значит вы шифруете свои DNS запросы до ближайшего рекурсивного резолвера. Но использует ли этот резолвер шифрование, чтобы запросить данные у следующего в цепочке авторитетного DNS сервера? Короткий ответ - нет, про что написано в блоге RIPE Labs.
Механизм такого взаимодействия ADoX (Authoritative DNS over X) совсем недавно описан в RFC9539 и предполагает использование тех же DoT и DoQ, за исключением DoH, потому что нельзя достоверно угадать нужный URL. Следить за проектом можно на специальной страничке.
RIPE Labs ADoX Deployment in the Wild Encryption between DNS resolvers and users is growing - but what about the next hop? We measure the real-world deployment of encrypted resolver-to-authoritative DNS (ADoX), finding limited, highly concentrated adoption and little support among resolvers.
  • 👍 8
Post #3710 1.53K
GitHub использует eBPF для перехвата и управления трафиком во время тестов своих скриптов. Делает он это для того, чтобы исключить возможность собственному скрипту, который меняет что-то на GitHub, лишитьcя доступа к GitHub. Примеры кода и ссылки на GitHub, присутствуют.
The GitHub Blog How GitHub uses eBPF to improve deployment safety Learn how Github uses eBPF to detect and prevent circular dependencies in its deployment tooling.
  • 👍 1
Post #3709 1.51K
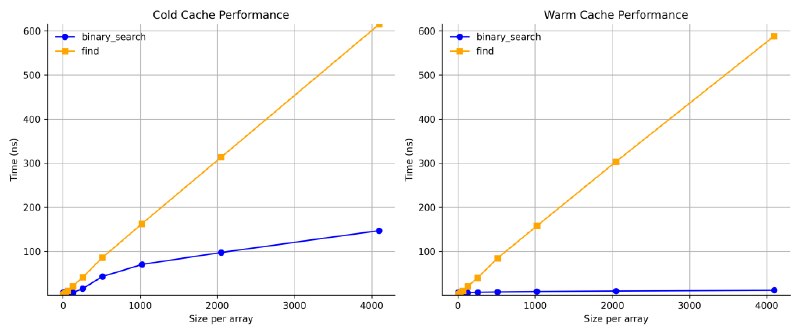
Бинарный поиск достаточно просто убыстрить, добавив в него возможностей современных процессоров. А вот стоит ли игра свеч, вопрос уже сугубо индивидуальный. Оптимизация ради оптимизации не самая полезная вещь.
Daniel Lemire's blog You can beat the binary search We sometimes have to look for a value in a sorted array. The simplest algorithm consists in just going through the values one by one, until we encounter the value, or exhaust the array. We sometimes call this algorithm a linear search. In C++, you can get…
  • 👍 4
Post #3707 1.74K
На днях вышла новая версия GoBGP 4.5.0, в которой автор обещает значительный прирост производительности.
  • 👍 7
Post #3706 2.5K
Как сломали ripe.net, уже починили. Можно было управлять записями базы данных и RPKI. Для этого, надо было кликнуть на ссылку, вполне безобидную, и быть авторизованным на сайте, но последствия этого самые разрушительные. Интернет, всё ещё, децентрализованная структура, но больные точки у него есть.
З.Ы. Помните, кстати, как по почте объекты в RIPE DB правили?
mxsasha.eu Taking down a European network with a TLS certificate: my RIPE NCC RPKI exploit chain One click on a malicious, but not suspicious, link. That is all it could take for a network operator to get disconnected from the internet, through a chain of …
  • 👍 10
Post #3705 1.63K
Geoff Huston про отзыв сертификатов и то что этот механизм не работает, следовательно не работает и наша цепочка доверия к сертификатам вообще. Сокращение Letsencrypt времени жизни сертификата с 90 дней до 45 дней, ничего не значит, когда для атаки достаточно и нескольких минут. Мог бы помочь DANE, но как обстоят дела с DNSSEC, мы знаем.
  • 👍 3
Post #3704 1.92K
Свой DNS сервер вместо публичного сервиса, когда пришло время. Пропущен очевидный вариант, не писать самому, а развернуть уже написанное, тем более, что всё равно пользовались готовой библиотекой. Но самый короткий путь тот который знаешь.
sliplane.io How We Built Our Own DNS Server How and why we replaced Hetzner DNS with a custom Go DNS server using the hidden primary pattern, postgres LISTEN/NOTIFY, and AXFR zone transfers.
  • 👍 6
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →