TGViewer
Channel Public Channel
ML&|Sec Feed

ML&|Sec Feed

@mlsecfeed

Feed for @borismlsec channel

author: @ivolake
Subscribers
1.36K
Photos
1.3K
Videos
87
Links
2K

Showing posts older than #2672 · Back to latest

Older Posts 15 shown
Post #2671 228

Forwarded from GitHub Community

PentestCode — многоагентная система тестирования на проникновение с использованием искусственного интеллекта, обеспечивающая постоянное взаимодействие, стратегическую координацию и параллельные автономные операции.

🐱 GitHub
Post #2670 264

Forwarded from Tips AI | IT & AI

Раньше по дефолту в Codex у GPT-5.6 Sol окно контекста было ограничено конфигом на 272к токенов

Но теперь его можно расширить до 1 млн токенов. Вставьте это в конфиг:
model = "gpt-5.6-sol"
model_context_window = 1000000
model_auto_compact_token_limit = 900000


Или если нужно только на одну сессию:
codex -m gpt-5.6-sol \
-c model_context_window=1000000 \
-c model_auto_compact_token_limit=900000


Эти строчки расширяют контекст у 5.6 Sol до 1 млн токенов, и ставят авто-компакт на 900к, чтобы был запас под системный контекст

И в CLI и в десктопной версии

Подглядел у Tibo (руководитель OpenAI), только имейте ввиду что токены за пределами дефолтного окна считаются как x2, и тратят больше лимита ☕️

@tips_ai
Post #2669 245

Forwarded from GitHub Community

Мощный учебник по созданию ИИ‑агентов — в нём собрана вся база, необходимая для разработки собственных нейропомощников.

Внутри подробно разобраны:
— Планирование и принятие решений.
— Механизмы памяти.
— Подключение инструментов и внешних API.
— Многозадачность и выполнение сложных цепочек действий.
— Отличия ИИ‑агентов от обычных LLM‑моделей.

Подойдёт новичкам и тем, кто хочет перейти от теории к созданию своих агентов.

Материал здесь

🐱 GitHub
Post #2668 239

Forwarded from Сергей Зыбнев

GLM-5.3 Full System Prompt Leak,

the complete system prompts, tools, and skills for ZAI’s ZCode (GLM-5.3).

Nearly 400k characters of detailed instructions pure agent scaffolding 15 skills, 24 tool contracts, safety rules, and the full the exact instructions that shape how the agent behaves.


https://github.com/elder-plinius/CL4R1T4S/tree/main/ZAI/ZCode
GitHub CL4R1T4S/ZAI/ZCode at main · elder-plinius/CL4R1T4S LEAKED SYSTEM PROMPTS FOR CHATGPT, CLAUDE, GEMINI, GROK, PERPLEXITY, CURSOR, LOVABLE, REPLIT, AND MORE! - AI SYSTEMS TRANSPARENCY FOR ALL! 👐 - elder-plinius/CL4R1T4S
Post #2667 200

Forwarded from GitHub Community

Awesome-osint-arsenal — 100+ инструментов, установщик с одной командой, SOCMINT, GEOINT, сетевая разведка, дарквеб, криминалистика и многое другое.

🐱 GitHub
Post #2666 179

Forwarded from Order of Six Angles

image_2026-08-16_14-45-23.png302.5 KB
Друзья, в будущем хочу написать инструмент (харнес) для поиска уязвимостей в драйверах. Я уже проводил по этой теме исследование. Если вы занимаетесь тем же или хотите заняться, то вам надо на чем-нибудь тестировать. В качестве цели хорошо подходит большой архив драйверов (блэкбокс) по ссылке https://sdi.com.ru/. Там куча драйверов, в том числе старых и уязвимых, хорошая еда для ваших агентов. Также обратите внимание на проект https://github.com/wagner-group/diversevul. Да, там исходники, но принцип будет схож с поиском уязвимости в декомпилированном псевдокоде. Как найдется время, поделюсь с вами более ценной информацией

Также вы можете найти уязвимые драйвера тут https://www.loldrivers.io/ (спасибо за подсказку)
  • 👍 1
Post #2665 159

Forwarded from Анализ данных (Data analysis)

⚡️ pi-mail превращает несколько AI-агентов в маленькую распределённую команду с собственной почтой, Kanban и менеджерами.

Проект сделан как расширение для pi: несколько агентных процессов подключаются к общему mailbox-daemon и могут отправлять друг другу сообщения, раздавать задачи и продолжать работу независимо от перезапуска отдельных агентов. Центральный облачный сервис при этом не нужен.

Самое интересное начинается поверх обычной «почты». В pi-mail есть Web UI, где видно всех живых агентов, их модель, uptime, статус и заполненность контекста. Там же есть Outlook-подобный mailbox и общая Kanban-доска с двусторонней синхронизацией Jira. Назначили карточку агенту, он автоматически получает весь контекст задачи письмом.

Можно прямо из интерфейса поднимать новых агентов в нужной директории, открывать их терминалы через браузер и гасить процессы после выполнения работы. Для внешних клиентов доска доступна ещё и через MCP.

Есть даже полноценная иерархия:

CEO → Middle Manager → Workers

CEO периодически смотрит на проекты и решает, где нужен менеджер. Middle Manager разбирает зависшие задачи и запускает исполнителей. Worker делает работу и после завершения сам удаляет свою сессию. Для зависших процессов есть reaper с лимитами времени жизни.

Получается довольно интересный взгляд на multi-agent coding: не огромный оркестратор с одной сложной state machine, а знакомая человеческая модель работы.

Почта + задачи + менеджеры + временные исполнители.

🔗 github.com/tanevanwifferen/pi-mail

#AI #Agents #MultiAgent #MCP #OpenSource
Post #2664 163

Forwarded from СВЕЖЕСТИ

🤩 Израиль тратит миллионы долларов, чтобы влиять на работу чат-ботов с искусственным интеллектом

Брэд Парскейл, бывший старший советник предвыборной кампании Дональда Трампа, возглавил израильскую правительственную кампанию стоимостью 46,5 миллиона долларов, целью которой является влияние на чат-боты с искусственным интеллектом путем публикации сотен статей, поддерживающих Израиль, на сети веб-сайтов.

Эти сайты в основном предназначены для систем искусственного интеллекта, а не для читателей-людей. Контракт Парскейла прямо направлен на формирование "разговоров GPT", и его команда утверждает, что уже видит определенные успехи.

Инструменты искусственного интеллекта, такие как Perplexity, Microsoft Copilot, Gemini, а иногда ChatGPT или Claude, ссылались на эти веб-сайты в своих ответах о Газе и отношениях между США и Израилем. Некоторые чат-боты идентифицировали эти сайты как финансируемые израильским правительством, в то время как другие – нет.
Post #2662 187

Forwarded from Machinelearning

✔️ OpenAI заменила Chronicle на Computer History в десктопной версии ChatGPT

В десктопном ChatGPT вместо Chronicle заработала Computer History. Прежний механизм собирал контекст скриншотами экрана, новый пишет журнал действий - клики, ввод текста, шорткаты, переключение окон. События складываются в единую хронологию и лежат локально.

Сбор по умолчанию выключен. В настройках приватности можно вывести из-под наблюдения отдельные приложения и сайты.

Разобрав журнал, ChatGPT замечает повторяющиеся действия и предлагает собрать под них сценарий для рутинной задачи. На тот же журнал опираются ответы ChatGPT и Codex - их можно спросить, например, как правился конкретный файл.

Computer History работает на macOS у подписчиков Pro, Business и Enterprise.
chatgpt.com

✔️ Claude Code научился возобновлять генерацию после сброса лимитов

Если генерация обрывается на лимите сообщений, теперь можно включить ожидание вместо перезапуска. Когда квота обновится, Claude Code подхватит контекст и продолжит с места остановки.

Раньше прерванную задачу приходилось поднимать руками - жать Try again или отправлять команду заново.
ClaudeDevs в X

✔️ X открыла код алгоритма рекомендаций

Соцсеть выложила на GitHub расширенную версию кода, который собирает ленту For You.

Кодовая база выросла - добавились конфигурации моделей, внутренние фильтры и веса сигналов в основном движке ранжирования. Закрытыми остались только антиспам-модули на Grok - чтобы владельцы ботнетов не разобрали их и не научились обходить.

В настройках Х появился инструмент Under the Hood, который выгружает JSON со статистикой аккаунта. В файле видно, какие системные метки система навесила на профиль и отдельные посты за последний месяц, - по ним можно понять, не попал ли аккаунт под ограничения.

JSON вместе со ссылкой на репозиторий можно скормить сторонней модели и разобраться, почему просели охваты.

Пока выгрузка работает в пилоте - аккаунт должен быть старше года и выпускать хотя бы десять постов в месяц.
X Open Source

✔️ В Калифорнии школьники будут советовать властям, что делать с ИИ

Губернатор штата объявил о создании консультативного совета из 20 старшеклассников, который будет участвовать в разработке правил в сфере ИИ.

Первая группа уже обсуждает с чиновниками, как внедрять генеративные модели в школы, как защищаться от дипфейков и где проходят этические границы ИИ.

Осенью откроется набор новых участников. На весну 2027 года намечена отдельная программа, где подростков научат запускать собственные проекты в цифровой среде.

Калифорния стала вторым штатом с молодежным советом по ИИ - такой же с 2025 года работает в Нью-Йорке.
gov.ca.gov

✔️ Bank of China начал кредитовать разработчиков под расход токенов

Один из четырех крупнейших госбанков Китая запустил программу Computing Power Token Loan. ИИ-разработчикам дают до 30 млн юаней (около 4 млн долларов) на срок до трех лет.

Залог не нужен - вместо него банк смотрит на расход токенов, стоимость контрактов на вычисления и выручку от ИИ-продуктов.

Аналитики настроены скептически по двум причинам. Во-первых, расход токенов показывает, насколько активно компания работает, но ничего не говорит о том, зарабатывает ли она. Во-вторых, метрику легко накрутить лишними вызовами API, чтобы поднять себе лимит.

Чтобы это отслеживать, нужен независимый аудит логов потребления, а таких площадок пока нет.
cls.cn


@ai_machinelearning_big_data

#news #ai #ml
Post #2661 165

Forwarded from GitHub Community

Awesome-free-models — тщательно отобранный список бесплатных моделей, API и инструментов ИИ, которые можно использовать без оплаты ни копейки.

🐱 GitHub
Post #2660
ML&|Sec Feed pinned «Подходы к описанию техник промпт-атак 1. https://hiddenlayer.com/innovation-hub/introducing-a-taxonomy-of-adversarial-prompt-engineering/ 2. https://pangea.cloud/securebydesign/aiapp-pi-taxonomy/ 3. https://www.crowdstrike.com/en-us/resources/infographics/taxonomy…»
Post #2659 179

Forwarded from Анализ данных (Data analysis)

⚡️ Harness Engineering - полный курс на русском

Как заставить AI-агента писать код надёжно. Не «какую модель выбрать», а как спроектировать вокруг неё рабочую систему: инструкции, инструменты, среду, состояние и верификацию.

Курс - от нуля до продвинутых тем: теоретическая база из 11 блоков, 14 модулей, 8 практических проектов, 14 лабораторных работ, диагностический протокол «как починить агента», библиотека готовых шаблонов, карта инструментов, 40 приёмов и каталог антипаттернов.

Главный тезис курса: способность модели и надёжность исполнения - это две разные вещи. Одна и та же модель в «голой» среде и в среде с продуманным harness даёт качественно разные результаты. Апгрейд модели - это самый дорогой и обычно не самый эффективный способ починить агента.

https://github.com/justxor/Harness_ru
Post #2658 142

Forwarded from Alaid TechThread

Z.ai запустили OpenVuln - публичный сервис, который с помощью AI ищет уязвимости в open-source проектах.

Запуск приурочен к анонсу GLM-5.3. Z.ai заявляет 84,5% на CyberGym, но на более сложном ExploitBench результат заметно ниже — 54,4%. То есть находить подозрительный код современные модели уже научились довольно хорошо. Надёжно доказать возможность эксплуатации всё ещё значительно сложнее.

https://huggingface.co/spaces/zai-org/OpenVuln
huggingface.co OpenVuln - a Hugging Face Space by zai-org Find bugs in your repository with GLM
  • 👎 1
Post #2650 175

Forwarded from InfoSec VK Hub

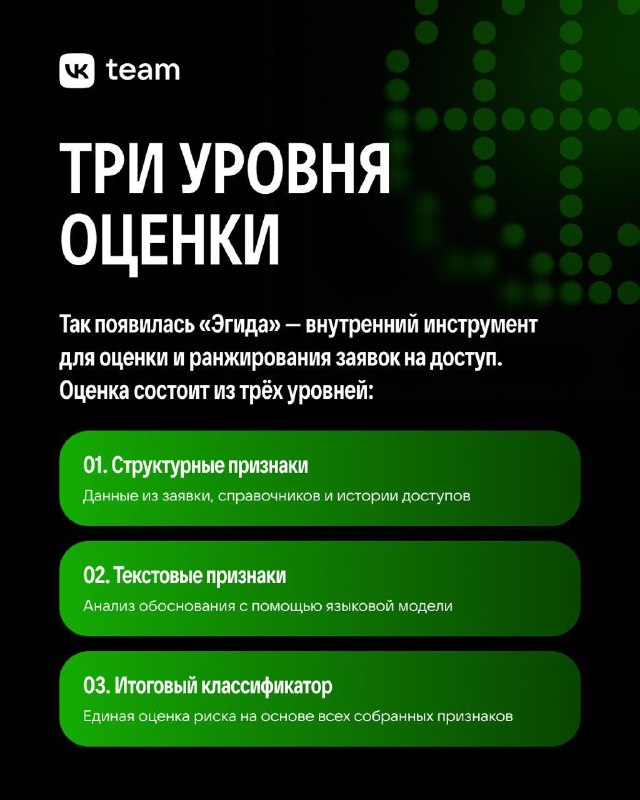
Сегодня расскажем, как мы упростили проверку заявок на доступ и какую часть этого процесса автоматизировали с помощью нового инструмента.

Ежедневно на согласование специалистам ИБ поступает не менее 2 тысяч заявок — и это только в IDM. Чтобы оценить каждую, недостаточно знать, кто и какую роль запрашивает. Важно понять, для какой задачи нужен доступ, какие полномочия у человека уже есть и как они сочетаются с новой ролью. Раньше специалистам приходилось искать эту информацию вручную в нескольких системах. При большом потоке именно сбор недостающих данных занимал значительную часть времени.

Так появилась «Эгида» — наш внутренний инструмент для оценки и ранжирования заявок на доступ. Она объединяет формальные признаки и анализ обоснования, рассчитывает оценку риска и показывает, какие факторы на неё повлияли. Благодаря этому специалист видит, какие заявки требуют повышенного внимания.

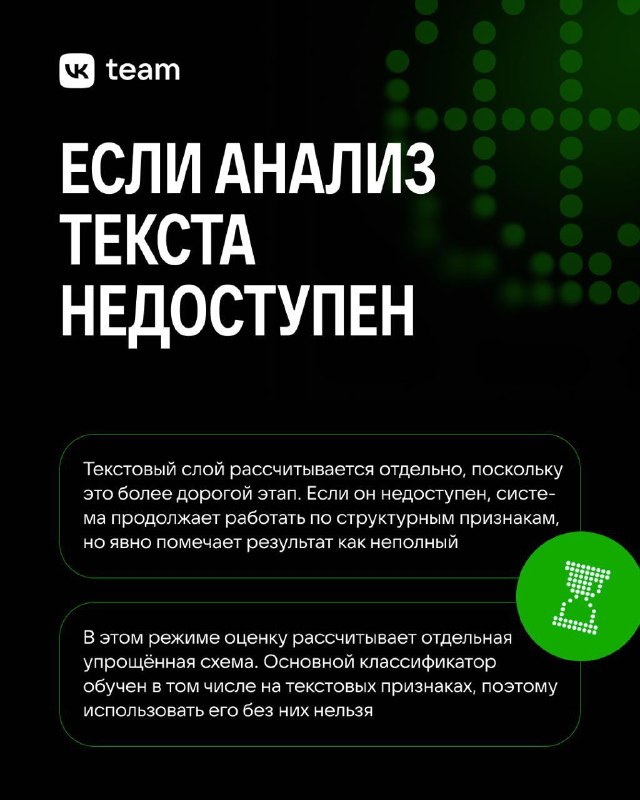
В карточках разбираем, как устроена оценка и какой путь проходит заявка внутри системы.

🔹В следующей части расскажем, что происходит, если данных недостаточно, сигналы противоречат друг другу или модель не уверена в оценке.

#разбор #IDM #автоматизация

VK Security | Буст этому каналу
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →