TGViewer
Channel Public Channel
Kali Linux

Kali Linux

@linuxkalii

@linux_kal наш чат

По всем вопросам- @workakkk

@ai_machinelearning_big_data - машинное обучение

@itchannels_telegram - 🔥 главные ресурсы для хакера

@programming_books_it - бесплатные it книги

@pythonl -🐍

РКН: clck.ru/3Fmszy

#VRHSZ
Subscribers
55.7K
Photos
1.4K
Videos
102
Links
1.3K

Showing posts older than #2044 · Back to latest

Older Posts 16 shown
Post #2043 8.7K
  • 😁 64
  • ❤ 16
  • 🔥 10
  • 🤔 4
  • 👍 2
Post #2042 8.65K
⚠️ Потеря критичных данных может стоить слишком дорого

В S3 Selectel появился Object Lock — функция, которая запрещает изменять или удалять объекты, пока действует блокировка.

Даже если в инфраструктуре уже есть версионирование и настроены права доступа, это не всегда спасает от случайного удаления объектов или действий шифровальщиков.

Object Lock работает по принципу WORM (Write Once, Read Many) и помогает дополнительно защитить:
🔹 резервные копии,
🔹 логи,
🔹 критичные данные,
🔹 объекты для аудита и комплаенса.

Можно настроить временную блокировку объектов или включить бессрочный режим для отдельных объектов.

⚡️ Попробуйте S3 Selectel бесплатно в течение 30 дней: https://slc.tl/ru1it

Реклама. АО "Селектел". erid:2W5zFHDHAa5
  • 👎 4
  • 👍 3
  • ❤ 2
Post #2041 9.53K
🚨 Джейлбрейкнутый Gemini помогал красть админки и крипту

Cyber Security News разобрали кейс русскоязычного хакера bandcampro, который с 2021 года вёл MAGA/QAnon-инфраструктуру, ломал WordPress-админки и использовал Gemini как рабочий инструмент.

Он управлял Telegram-каналом americanpatriotus, где выдавал себя за американского военного ветерана. Канал набрал около 17 000 подписчиков и использовался для политического влияния, крипто-схем и развода аудитории.

Gemini применяли для:
- генерация MAGA/QAnon-постов
- чистка текстов от русскоязычных следов
- планирование публикаций под американское время
- подбор вариантов паролей для WordPress
- помощь с C2-инфраструктурой
- автоматизация фейкового криптокошелька

По отчёту, связка Gemini и купленных infostealer-логов помогла взломать 29 WordPress-админок. Позже через Telegram продвигали фейковый кошелёк StellarMonster, который собирал seed-фразы. Подтверждён минимум один опустошённый криптокошелёк.

Операция почти ничего не стоила. Актор крутил 73 предположительно украденных Gemini API-ключа, а ротатор для них, по данным исследователей, тоже помог написать Gemini.

Один человек с VPS, Telegram-каналом и ворованными API-ключами теперь может собрать небольшую фабрику влияния, фишинга и credential theft без команды и больших затрат.

cybersecuritynews.com/russian-hacker-used-jailbroken-gemini/
  • 🔥 46
  • 👍 21
  • ❤ 13
  • 😱 7
Post #2040 10.8K
🌐 Умный DNS-резолвер Numa

Numa - это портативный DNS-резолвер, который работает из одного бинарного файла. Он блокирует рекламу, позволяет настраивать локальные сервисы и шифрует запросы с помощью ODoH, обеспечивая вашу конфиденциальность. Все функции встроены, без необходимости в облачных сервисах.

🚀 Основные моменты:
- Портативный, работает на любом устройстве.
- Блокировка рекламы и кэширование по умолчанию.
- Поддержка DNSSEC и DNS-over-TLS для шифрования.
- Автоматическое обнаружение устройств в локальной сети.
- Легкий в использовании интерфейс и настройка.

📌 GitHub: https://github.com/razvandimescu/numa
  • 🔥 24
  • 👍 15
  • ❤ 11
  • 🤔 6
  • 🥰 1
Post #2039 11.7K
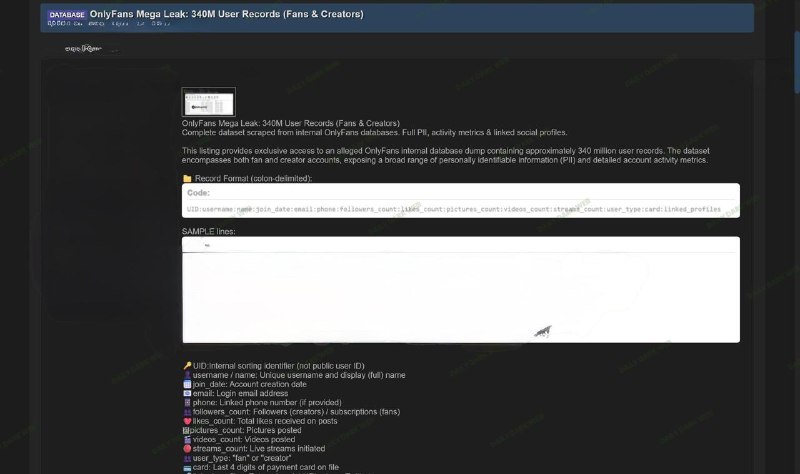
🚨 OnlyFans взломан 💸

По-видимому, взломали OnlyFans, и теперь продают полную базу данных 340 миллионов пользователей, включая создателей контента и потребителей.

Результатом этого станет огромная волна массовых вымогательств в отношении пользователей, точно так же, как это произошло после взлома Ashley Madison в 2015 году.

В утёкшие данные входят
• Имена пользователей и имена профилей
• Адреса электронной почты
• Номера телефонов
• Даты создания аккаунтов
• Метрики подписчиков/подписок
• Статистика «лайков» и контента
• Рейтинги создателей/фанатов
• Профили в социальных сетях, связанные с аккаунтом
• Частичные метаданные платёжных карт (последние 4 цифры карты)
  • 😁 114
  • 👍 20
  • ❤ 13
  • 😱 5
  • 🤔 3
  • 👎 2
Post #2038 11.3K
Теперь понятно, кому больше всего нужны были тонкие рамки
  • 😁 88
  • ❤ 16
  • 👍 9
Post #2036 11.3K

Forwarded from Machinelearning

📌 Anthropic опубликовала апдейт по проекту Glasswing

Glasswing - инициатива по поиску уязвимостей в системно значимом программном обеспечении с помощью ИИ.


Согласно обновленному отчету, около 50 её партнёров за первый месяц работы с моделью Mythos Preview обнаружили более 10 000 уязвимостей высокого и критического уровня.

🟡Среди приведённых примеров:

🟢Cloudflare, в чьих ключевых системах было найдено 2 000 ошибок, из них 400 серьёзных;

🟢Mozilla обнаружила в Firefox 150 271 уязвимость (примерно в 10 раз больше, чем при аналогичной проверке Firefox 148 моделью Claude Opus 4.6);

🟢Британский AI Security Institute подтвердил, что Mythos Preview стал первой моделью, прошедшей оба его сценария многошаговых кибератак от начала до конца.

🟡Параллельно Anthropic сама сканировала более тысячи опенсорс-проектов

Mythos отметила как потенциально опасные 6 202 уязвимости высокого и критического уровня. Из 1 752 случаев, проверенных независимыми фирмами, 90,6% оказались реальными, а 62,4% подтвердили заявленную тяжесть.

В числе подтверждённых: уязвимость в криптографической библиотеке wolfSSL (CVE-2026-5194), которая позволяла подделывать сертификаты сайтов (уже исправлена).


Anthropic отмечает, что узким местом теперь стала не идентификация ошибок, а их проверка и устранение. Из 530 переданных мейнтейнерам критичных уязвимостей закрыты пока только 75.

Несколько разработчиков попросили Anthropic замедлить темп раскрытия, так как нагрузка превышает их возможности. Среднее время подготовки патча для серьёзной уязвимости составляет около 2-х недель.

В отчёте также упомянут эпизод в одном из банков-партнёров: по словам Anthropic, модель помогла предотвратить мошеннический перевод на 1,5 миллиона долларов после взлома почты клиента.

Название банка и подробности инцидента не раскрываются.


Anthropic обещает расширять Glasswing с участием правительств США и союзных государств.


@ai_machinelearning_big_data

#news #ai #ml
  • 👍 24
  • ❤ 13
  • 🔥 5
  • 😁 3
Post #2035 12.2K
Один собрал боевой радар на 20 км выложили в открытый доступ.

На GitHub появился проект AERIS-10: фазированный радар на 10,5 ГГц, способный вести цели на дистанции до 20 километров. Бесплатно, с открытыми исходниками и документацией вплоть до последнего винтика. Репозиторий уже собрал 17,8 тысяч звёзд и 4,2 тысячи форков за считанные дни.

Внутри буквально всё, что нужно для повторения. Полные схемы PCB и файлы для производства, код FPGA на Verilog со сжатием импульсов, доплеровским анализом и CFAR, прошивка под STM32F746, питоновский GUI с картой, интеграция GPS и IMU для коррекции позиции. Плюс электронное наведение луча в диапазоне ±45 градусов и две версии устройства на 3 и 20 километров.

Lockheed и Raytheon продают аналогичные системы за миллионы долларов и десятилетиями держат эти технологии за семью печатями оборонных контрактов. А тут один парень берёт и выкладывает рабочий комплект, который можно собрать в гараже при наличии рук и паяльной станции.

Оборонка годами убеждала всех, что такие вещи требуют гигантских бюджетов, допусков и специальных лабораторий. AERIS-10 наглядно показывает, что значительная часть этой стены держалась не на физике, а на NDA и закрытости. И теперь джинн из бутылки уже не вернётся.

https://github.com/NawfalMotii79/PLFM_RADAR
  • ❤ 50
  • 🔥 34
  • 👍 17
  • 🤔 3
Post #2030 9.89K
GitHub взломали через расширение для VS Code. Утекли тысячи внутренних репозиториев

GitHub сообщил о компрометации одного из сотрудников компании. По предварительным данным, атака прошла через заражённое расширение для VS Code.

В результате злоумышленники получили доступ примерно к 4 000 внутренних репозиториев.

И, конечно, история уже вышла за рамки «внутреннего инцидента»: хакеры выставили похищенные данные на продажу за $50 000.

GitHub обещает позже опубликовать подробный отчёт и итоги расследования.

Но сам кейс уже показательный: сегодня supply chain атака может начаться не с сервера, не с CI/CD и не с облака, а с обычного расширения в редакторе кода.

По текущей оценке, активность злоумышленника свелась к эксфильтрации только внутренних репозиториев GitHub. Заявления атакующего о ~3 800 репозиториях, по словам компании, в целом соответствуют результатам их расследования.

Чтобы снизить риски, GitHub оперативно провёл ротацию критических секретов — вчера и в течение ночи, начав с учётных данных с наибольшим потенциальным влиянием. Команда продолжает анализировать логи, проверять ротацию секретов и отслеживать возможную последующую активность; при необходимости будут предприняты дополнительные меры.

https://x.com/github/status/2056949168208552080

@linuxkalii
  • 🔥 15
  • ❤ 14
  • 😁 9
  • 🤯 9
  • 👍 5
Post #2029 10.9K
Сюжет уровня дебильной комедии: агентство США по кибербезопасности, которое отвечает за защиту федеральных сетей, случайно засветило на GitHub собственные ключи и пароли.

CISA учит всех хранить пароли безопасно. А потом сама выкладывает их на GitHub 😳

Исследователи нашли публичный репозиторий с названием Private-CISA. Внутри - учётные данные для Amazon AWS GovCloud и файл AWS-Workspace-Firefox-Passwords.csv, где в открытом виде лежали логины и пароли к десяткам внутренних систем CISA и Министерства внутренней безопасности.

Самое абсурдное: по словам исследователей, GitHub Secret Scanning был вручную отключён. То есть защита, которая должна предупреждать о таких утечках, просто не работала.

Теперь в Сенате требуют закрытый брифинг от CISA. И понять их можно: когда агентство, которое раздаёт рекомендации по кибербезопасности всей стране, само выкладывает пароли в публичный репозиторий - это уже не инцидент, а диагноз процессам.

Главный урок простой: правительство США можно не взламывать через суперэксплойты.

Иногда достаточно просто открыть GitHub.

Кибербезопасность по-американски: https://gizmodo.com/the-worst-leak-that-ive-witnessed-u-s-cybersecurity-agency-leaves-its-digital-keys-out-in-public-on-github-2000760330
  • 😁 57
  • ❤ 21
  • 👍 10
  • 🔥 5
  • 😱 3
Post #2028 9.96K
⚡️ Linux может читать сетевые пакеты почти напрямую

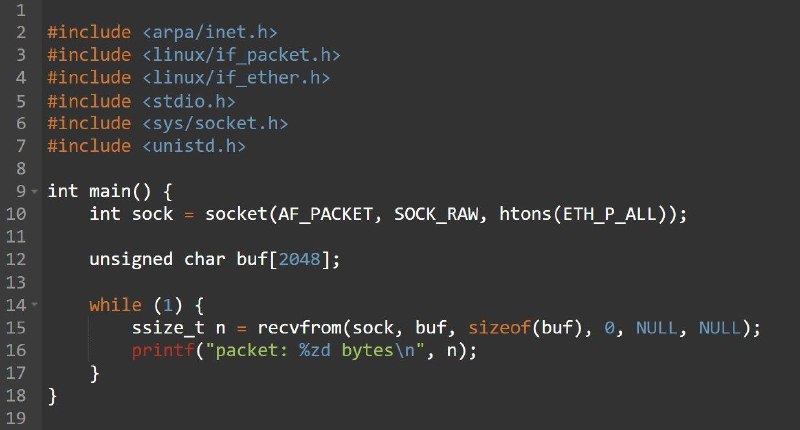
В Linux можно открыть raw socket и увидеть пакеты, которые приходят на сетевую карту.

Пример из скрина делает простую вещь:

1. создаёт socket уровня AF_PACKET
2. просит у ядра все Ethernet-пакеты через ETH_P_ALL
3. в бесконечном цикле читает их через recvfrom
4. печатает размер каждого пакета

То есть программа буквально говорит ядру:

“Отдавай мне всё, что видит сетевой интерфейс.”

Так становится понятно, что Wireshark - это не магия. Он тоже получает низкоуровневый трафик от системы, просто красиво его разбирает и показывает.

Обычно разработчик работает с сетью на высоком уровне:

HTTP → TCP → socket

А raw socket позволяет спуститься ниже:

Ethernet frame → IP packet → TCP/UDP → payload

На таком уровне видно, что реально летит по сети: заголовки, размеры пакетов, служебные данные и весь сырой трафик.

Это один из тех примеров, после которых Linux networking перестаёт быть чёрным ящиком.
  • ❤ 42
  • 🔥 22
  • 👍 17
  • 🥰 3
Post #2027 10.1K
🧾 Shellfirm — защита от случайных или вредоносных команд в терминале.

Shellfirm — это оболочка безопасности, которая перехватывает опасные команды перед их выполнением. Она помогает избежать случайных удалений, перезаписей и других разрушительных операций. Вместо того чтобы полагаться только на alias или ручные проверки, Shellfirm добавляет дополнительный уровень безопасности — требует подтверждение на понятном языке, прежде чем выполнить потенциально опасную команду.

Поддерживаемые команды: rm, mv, chmod, chown, scp, rsync, dd, mkfs, shutdown, reboot, curl, wget, kill, и другие.

Примеры использования:


$ rm -rf /
🚨 Вы уверены, что хотите удалить / ? [y/N]


Shellfirm умеет:

- Перехватывать опасные команды до их выполнения.
- Показывать, что именно будет сделано (например, какие файлы будут удалены).
- Работать в интерактивном режиме с подтверждением.
- Настраиваться под себя.
- Поддерживать различные оболочки (`bash`, zsh, fish, xonsh и т.д.).

Установка через brew, go install, pipx и другие.

Проект с открытым исходным кодом, написан на Go.

https://github.com/kaplanelad/shellfirm
  • ❤ 16
  • 🔥 13
  • 👍 9
  • 😁 4
Post #2026 11K
Mythos обошёл защиту, в которую Apple вложила 5 лет и миллиарды

Три исследователя использовали Anthropic Mythos, чтобы собрать рабочий exploit для macOS kernel. По их словам, он обходит Apple M5 Memory Integrity Enforcement - систему защиты, которую Apple строила годами и продвигала как один из главных барьеров против memory corruption атак.

Таймлайн выглядит жёстко:

- 25 апреля нашли баг
- 1 мая уже был рабочий exploit
- отчёт понесли лично в Apple Park

MIE была флагманской security-фичей для M5 и A19. Apple описывала её как защиту, которая должна резко усложнить целый класс атак на память. По их же исследованиям, MIE ломала все известные публичные exploit chains против современных iOS-устройств.

Исследователи не «сломали» MIE напрямую. Они её обошли. По описанию, атака была data-only: без манипуляций с указателями, через стандартные syscalls, от обычного непривилегированного пользователя до root.

Проблема уже не только в том, что уязвимости всё ещё находятся. Проблема в том, что frontier-модели начинают ускорять самую сложную часть offensive security: связывать баги, проверять гипотезы, искать обходные маршруты и собирать рабочую цепочку быстрее, чем это делала бы обычная команда вручную.

55-страничный технический отчёт обещают выпустить после патча Apple.

Если всё подтвердится, это одна из самых важных cybersecurity-историй года.

https://blog.calif.io/p/first-public-kernel-memory-corruption
  • 👍 46
  • ❤ 26
  • 🔥 15
  • 👎 1
Post #2025 9.74K
Pointer tagging: как рантаймы прячут данные прямо внутри указателя

В x86-64 Linux пользовательские процессы обычно используют не все 64 бита адреса. На практике адреса занимают около 48 бит, а верхние биты часто остаются свободными.

И вот тут начинается низкоуровневая магия.

Некоторые рантаймы кладут в эти верхние биты служебную информацию: тип объекта, флаги, состояние GC, короткий идентификатор или другой metadata-tag. Перед разыменованием указатель очищается маской, и процессор снова видит обычный валидный адрес.

Это называется pointer tagging.

Зачем это нужно:

- можно хранить метаданные без отдельной структуры
- меньше аллокаций
- лучше cache locality
- быстрее проверка типа или состояния объекта
- меньше overhead в рантайме

Такой подход используют Lisp-рантаймы, garbage collectors, JavaScript-движки и VM, где каждый байт и каждый лишний переход по памяти имеют значение.

Идея простая: если часть битов в указателе всё равно не участвует в адресации, почему бы не заставить их работать.
  • 👍 27
  • 🔥 10
  • ❤ 9
Post #2024 12.1K
Линуксоиды, уговаривающие своих друзей слезть с macOS — чтобы те получили незабываемый опыт: разобраться, что такое модуль ядра, только ради того, чтобы у них заработал Wi-Fi.
  • 😁 126
  • ❤ 22
  • 🔥 8
  • 👍 3
Post #2023 12.3K
Русская раскладка как антивирус: Linux-малварь сама отключалась на русскоязычных системах

Microsoft обнаружила вредоносный код в библиотеке, связанной с Mistral AI. Самая странная деталь: малварь проверяла язык системы и отказывалась запускаться, если находила русский.

Для вредоносов из СНГ это не такая уж редкость. В код часто добавляют проверку локали, чтобы не заражать пользователей из России и соседних стран. Логика простая: меньше шума дома, меньше риска привлечь внимание местных силовиков.

Но дальше начинается совсем абсурд.

Если заражённая система определялась как из Израиля или Ирана, код запускал цифровую русскую рулетку: с шансом 1 к 6 он пытался полностью уничтожить данные на машине.

Получается почти карикатура на современную киберреальность: вредонос в AI-библиотеке, геополитика внутри кода и русская раскладка как случайный защитный механизм.

https://x.com/MsftSecIntel/status/2054041471280423424?s=20
  • 🔥 47
  • 😁 19
  • 👍 16
  • ❤ 10
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →