TGViewer
Channel Public Channel
Linux / Линукс

Linux / Линукс

@linux_gram

Все о мире Свободного Программного Обеспечения

🤝 Для связи - @raz_raz
💬 Чат - t.me/linuxgram_chat
🔷 ВК - vk.com/linux0ids
💡 Предложка - @linux_gram_bot

Заказать рекламу через биржу:
https://telega.in/c/linux_gram
Subscribers
13.7K
Photos
7.3K
Videos
233
Links
7.8K

Showing posts older than #12469 · Back to latest

Older Posts 20 shown
Post #12468 3.09K
МойОфис закрыл филиалы в Петербурге и Иннополисе и уволил 75% сотрудников

Российский разработчик пошел на радикальное урезание расходов. Компания закрыла свои ключевые центры разработки в Санкт-Петербурге и Иннополисе, переведя оставшихся специалистов в московский офис основного владельца (Лаборатории Касперского).

Штат сократился более чем в четыре раза: из тысячи с лишним человек в строю осталось лишь около 250 сотрудников.


Причиной суровых оптимизаций стал тяжелый финансовый кризис. Чистый убыток компании за прошлый год перевалил за 8,8 миллиарда рублей при выручке чуть больше одного миллиарда.

Евгений Касперский прямо признал, что надежды на быстрое импортозамещение в сегменте офисных программ не оправдались, так как многие пользователи и бизнес продолжают сидеть на нелицензионном софте или сером импорте западных решений.

Linux / Линукс
🥸
  • 😁 59
  • 👍 5
  • 😢 5
  • ❤ 2
Post #12465 2.58K
Qualcomm выпустила патчи для ядра Linux с поддержкой 32-битного чипа Kuno на Cortex-A7

Инженеры Qualcomm преподнесли неожиданный сюрприз, выкатив пачку из пятнадцати патчей для ядра Linux. Обновление добавляет базовую поддержку новой системы на кристалле Qualcomm Kuno и ее эталонной отладочной платы Kuno IDP. Чип построен на древней 32-битной архитектуре ARM Cortex-A7, которую сложно назвать технологическим прорывом для 2026 года.

Свежий набор патчей включает минимально необходимую инфраструктуру для успешной загрузки системы до последовательной консоли. В код добавили поддержку контроллеров тактирования GCC и RPMh, управление доменами питания, провайдер межкомпонентных соединений NoC, пин-контроллер TLMM, а также описания Devicetree для процессора и отладочной платы. Судя по всему, чип ориентирован на самые бюджетные встроенные системы, промышленную автоматику или IoT-устройства, где энергоэффективность и копеечная стоимость важнее гигагерц и 64-битной адресации.

Хотя архитектура Cortex-A7 родом еще из начала десятых годов, Qualcomm продолжает использовать проверенную годами платформу для базовых контроллеров и специфического оборудования. Благодаря зрелости архитектуры интеграция прошла гладко, а необходимые изменения в ядро получились весьма компактными. Теперь разработчикам специализированных железных решений остается ждать появления новых плат и подробных спецификаций от производителя.

Linux / Линукс
🥸
  • 👍 16
  • ❤ 2
Post #12462 2.49K
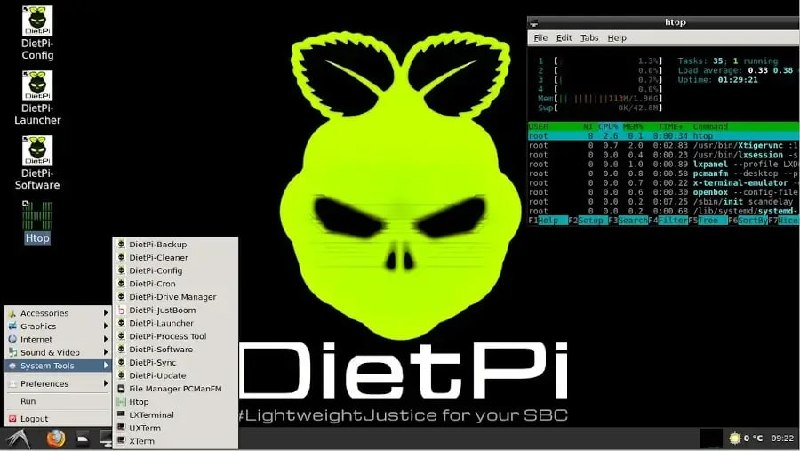
DietPi 10.6: поддержка Orange Pi 4 Pro, Zero 3W, Odroid M1/M1S/M2 и улучшенная информация при входе

Вышла новая версия DietPi 10.6 — минималистичного дистрибутива для одноплатных ПК на базе ARM и RISC-V, а также для виртуальных машин и x86_64. Сборки доступны для более чем 50 плат, средний размер — 130 МБ. Дистрибутив построен на Debian и включает собственные утилиты: DietPi-Software (установка приложений), DietPi-Config, DietPi-Backup, DietPi-Ramlog, DietPi-Services и DietPi-Update.

В новой версии добавлена поддержка плат Orange Pi 4 Pro и Orange Pi Zero 3W (Allwinner A733, ядро 6.6), а также Odroid M1, M1S и M2 (Rockchip RK3568, RK3566, RK3588). Для плат на Allwinner, Amlogic и Rockchip добавлен драйвер USB-клавиатур ASUS. При входе теперь отображается информация о дисковом пространстве для всех примонтированных устройств, а также сообщения о сбоях systemd и блокировках Fail2Ban для всех сетевых интерфейсов. Для RISC-V в DietPi-Software добавлена возможность развёртывания узла IPFS.

Linux / Линукс
🥸
  • 🔥 12
  • 👍 2
Post #12460 2.41K
Вышел экспериментальный релиз Wine 11.15

Проект порадовал очередным двунедельным обновлением, выпустив экспериментальную версию 11.15. С момента прошлого релиза разработчики закрыли 41 отчет об ошибках и внесли более двухсот изменений.

Одним из главных технических нововведений стала поддержка сборки под архитектуру ARM64EC с использованием инструментария Mingw. Это заметно упростит запуск и эмуляцию отдельных x86_64 модулей в окружении ARM64, что особенно актуально на фоне растущей популярности ARM-ноутбуков и серверов.

Серьезные доработки получили криптографические механизмы и работа с сетью. В библиотеку msv1_0 добавили функцию для NTLM-аутентификации, а в BCrypt завезли поддержку ключевых алгоритмов генерации ключей и настройку вектора инициализации. В наборе WindowsCodecs расширили варианты конвертации пиксельных форматов высокого разрешения. Попутно инженеры устранили баги в работе популярных программ вроде Adobe CS6, Notepad++, Steam, WinSCP и IrfanView, а также починили классические и современные игры, включая Amnesia: Rebirth, Final Fantasy XI Online и Tom Clancy's Rainbow Six: Lockdown.

Параллельно сформирован выпуск Wine Staging 11.15, традиционно предлагающий 274 экспериментальных патча, пока не готовых для основной ветки. Сборку синхронизировали с актуальной кодовой базой, обновили транслятор Direct3D в Vulkan (vkd3d) и перенесли часть доработок для библиотеки d3dx9 прямо в основной состав проекта.

Linux / Линукс
🥸
  • 👍 17
  • ❤ 6
  • ✍ 1
Post #12457 2.87K
Дыра в ядре позволяет выйти из контейнера и получить root

В сетевом стеке ядра Linux обнаружена опасная уязвимость CVE-2026-64564, получившая имя SCTPhantom. Проблема в реализации протокола SCTP позволяет локальному пользователю без труда поднять свои привилегии в системе до уровня root. Что еще хуже, эксплоит успешно ломает изоляцию контейнеров, позволяя атакующему выбраться из изолированного окружения Docker или Kubernetes прямо на хостовую систему с максимальными правами.

Исследователи уже продемонстрировали рабочие прототипы атак на актуальных дистрибутивах Debian 13, Ubuntu 24.04, RHEL 9 и Rocky Linux 9.

В основе уязвимости лежит обращение к уже освобожденной памяти в коде динамической реконфигурации адресов SCTP. При обработке специального пакета ядро кэширует указатель на транспорт, но при определенном сценарии связанная с ним память очищается, а сам висячий указатель остается активным для последующих команд. Для успешной атаки злоумышленнику достаточно запульнуть в локальный сокет специальную комбинацию команд: сначала отправляется пакет DEL-IP для удаления транспорта конкретного IP-адреса, а следом за ним летит аналогичный запрос с маской 0.0.0.0, вызывающий фатальный Use-After-Free.

Интересно, что баг недавно отметил совершеннолетие, впервые появившись еще в 2008 году в релизе Linux 2.6.25. Патчи безопасности уже вышли и вошли в свежие ветки 6.6.148, 6.12.101, 6.18.42, 7.1.6 и 7.2-rc5.

Linux / Линукс
🥸
Tencent Zhuque Lab SCTPhantom: An 18-Year-Old SCTP ASCONF Transport Use-After-Free · Tencent Zhuque Lab SCTPhantom is a Linux kernel use-after-free in SCTP's dynamic address reconfiguration code.
  • ☃ 10
  • 👍 4
  • ❤ 3
  • 💔 3
Post #12456 2.56K
Как обстоят дела с ИИ в компаниях. Продолжение.

Oracle ввела жесткий запрет на использование искусственного интеллекта в проекте OpenJDK. В репозитории, на вики-страницы, в рассылки и на сайт платформы больше нельзя отправлять сгенерированный нейросетями код, текст или изображения. Юристы компании опасаются серьезных проблем с интеллектуальной собственностью, так как юридический статус выплюнутого языковыми моделями контента до сих пор остается размытым, а обучающие выборки LLM могли содержать чужие запатентованные наработки под строгими лицензиями. При этом разработчикам Java все еще разрешено привлекать нейросети для отладки и рецензирования существующего кода.

Совершенно противоположный подход продемонстрировали разработчики NetworkManager. В этот проект AI-патчи принимать разрешили, но с понятными оговорками. Автор изменений обязан взять на себя полную ответственность за отправленный код.

Два мира, два разных подхода...

Linux / Линукс
🥸
theregister As Larry Ellison bets the farm, Oracle says it loves AI-written code, just not in OpenJDK Use it to debug and review, says Big Red, but don't submit its output
  • 👍 14
  • ❤ 3
Post #12454 2.8K
Когда бюрократия побеждает энтузиазм. Команда NixOS распускается

Nixpkgs Core Team, отвечавшая за координацию главного репозитория пакетов дистрибутива NixOS, объявила о прекращении работы. Участники просто хронически выгорели из-за огромного потока административной рутины и затяжного кризиса управления внутри сообщества.

Из-за дикой нагрузки команду захлестнул отток кадров, а на призыв о помощи и поиске новых людей откликнулся всего один энтузиаст.

Ситуацию доконал жесткий конфликт с Управляющим комитетом. Руководящие органы не смогли поделить зоны ответственности: комитет регулярно вмешивался в работу Core Team, игнорировал нормальную коммуникацию и отказывался делегировать полномочия. Core Team пыталась строить работу на общем консенсусе, пока комитет продавливал решения обычным мажоритарным голосованием.

Тревожный звонок для фанатов NixOS. Пока непонятно, кто возьмет на себя администрирование огромного репозитория Nixpkgs, но сообществу явно придется срочно перестраивать процессы, чтобы не погребсти весь дистрибутив под обломками управленческого хаоса.

Linux / Линукс
🥸
NixOS Discourse The Nixpkgs core team has disbanded The Nixpkgs core team has unfortunately decided to disband. We’re proud to have had the opportunity to lead by example in bottom‐up, consensus‐focused governance for Nixpkgs, and of our achievements over the past 10 months, including reforming the committer…
  • 😢 38
  • 🫡 16
  • 😁 3
  • 🤔 3
  • 🎉 3
Post #12453 2.59K
На каком дистрибутиве вы сидите и почему?
  • 😈 33
  • 🎄 3
  • 😎 3
Post #12452 2.72K
В релизе 7.2-rc7 закрыли древнюю багу в ptdump

В свежем релизе-кандидате ядра Linux 7.2-rc7 разработчики заштопали уязвимость класса Use-After-Free (UAF), которая незаметно жила в подсистеме управления памятью последние восемь лет. Баг закрался в код еще в марте 2018 года вместе с выпуском Linux 4.16.

Проблема гнездилась в отладочном механизме PTDUMP, который отвечает за дамп таблиц страниц ядра в читаемый вид для поиска дыр в безопасности и аудита прав доступа.

Как выяснилось, между ptdump и механизмом vmap возникало состояние гонки при попытке замапить гигантские записи P4D, PMD или PUD. Если обходчик ptdump пытался прочитать таблицу страниц прямо в момент ее освобождения, происходило опасное обращение к уже очищенной памяти. Наличие UAF еще в июне нащупал фаззер Syzbot, а финальный патч подготовил Лоренцо Стоукс, дорабовав решение Дэвида Карлье, в поисках причин которого помогала нейросеть Claude Opus 4.8.

Исправление уже влили перед выходом Linux 7.2-rc7, и в ближайшие дни его бэкпортируют во все поддерживаемые стабильные ветки ядра.

Linux / Линукс
🥸
  • 👍 21
  • ❤ 3
Post #12447 2.85K
Грег Кроа-Хартман запретил пушить ИИ-патчи в ядро Linux

Ключевой мейнтейнер ядра Linux ввел жесткий запрет на прием патчей, сгенерированных нейросетями, в раздел drivers/staging. Причиной стал массовый наплыв авто-патчей с мелким рефакторингом, которые полностью обесценивают суть подсистемы.

Раздел staging всегда служил главным тренажерным залом для новичков, где начинающие разработчики на реальном, пусть и проблемном коде учились правилам оформления, работе с коммитами и исправлению мелких огрехов. Если всю эту рутину отдавать на откуп ИИ, джуны просто потеряют единственную удобную площадку для входа в системную разработку.

Грег прямо заявил, что генерированный код виден невооруженным глазом, а попытки тайком пропихнуть его без указания авторства нейросети будут жестко караться. При этом о тотальном бане ИИ в ядре речь не идет, благо сам Линус Торвальдс относится к алгоритмам спокойно. Грег лишь защищает ту часть инфраструктуры, где требуется выработка реальных человеческих навыков, а не умение писать промпты.

Единственную форточку оставили для патчей, закрывающих критические дыры в безопасности. Но пролезть туда без боя не выйдет: отправляемый код обязаны лично протестировать на реальном железе и приложить подробный отчет, доказав работоспособность исправления. По оценке Кроа-Хартмана, около трети безопасности-патчей от самых свежих нейросетей либо содержат ошибки, либо приводят к еще большим поломкам.

Linux / Линукс
🥸
  • ❤ 41
  • 🔥 6
  • 🤔 3
  • 🤣 3
Post #12445 2.6K

Forwarded from 📚Системный Администратор (RTFM)

Просмотр_процессов_на_Linux_с_помощью_ps.pdf457.6 KB
Просмотр процессов на Linux с помощью ps

В инструкции описаны наиболее распространенные примеры использования команды ps для работы с виртуальным сервером с операционной системой семейства Linux.

📚@IT_obrazovach
  • ❤ 8
Post #12443 2.78K
Cloudflare открыла код Cloudflare OS создаваемых через AI

Эта платформа создана специально для любителей так называемого вайб-кодинга, а написана она полностью под лицензией Apache 2.0 на языке TypeScript 😬

Роль ядра тут играет пакет workshop-backend. Вместо драйверов используются гейткиперы, которые служат прослойкой между сгенерированным кодом и реальными сервисами вроде Jira, GitHub или корпоративных баз данных. Глобальная идея заключается в том, что вместо покупки готового софта каждый офисный клерк будет генерировать свои собственные изолированные микро-приложения под конкретную задачу, а искусственный интеллект будет их на лету дописывать и расширять.

По заверениям, архитектура системы строится на принципах тотальной изоляции. По умолчанию ни один ИИ-агент или созданный им скрипт не имеет прямого выхода в интернет и к локальным файлам. Любой доступ к внешним API вроде GitHub, Slack, Jira или Google Drive выдается точечно и строго после прямого одобрения человеком. Если, конечно, ленивый менеджер, просто не нажмет кнопку "разрешить всё".

Вместо администрирования одного предсказуемого сервиса ИТ-отделу придется разгребать зоопарк из тысяч одноразовых гаджетов, написанных галлюцинирующим ботом 😄

Linux / Линукс
🥸
Cloudflare Blog Cloudflare OS: an open platform for agents, apps, and work Cloudflare OS is an open-source platform that lets everyone in your company build apps, automate work, and safely access internal systems, shaped around what your organization knows and how it operates.
  • 😁 29
  • ❤ 5
Post #12437 2.53K
Раст пробирается в ядро системы: релиз uutils 0.10 переписывает классические утилиты Linux

Вышел выпуск uutils coreutils 0.10, развивающий написанную на Rust альтернативу баночному набору GNU Coreutils. Проект уже поставляется по умолчанию в Ubuntu и активно вытесняет старый сишный стек с базовыми командами вроде ls, cp, mv и cat. Главное отличие от классических утилит заключается не только в отказе от потенциально небезопасной работы с памятью, но и в смене лицензии с жесткой GPL на пермиссивную MIT, что открывает широкие двери для проприетарщиков и корпораций.

В новой версии уровень совместимости с официальным тестовым набором GNU достиг впечатляющих 93,48%, а разработчики ликвидировали пачку критов. В частности, переписали логику утилит cp, chmod и mv для защиты от атак класса TOCTOU, когда хакер успевает подменить файл символической ссылкой в зазоре между проверкой прав и выполнением операции. Для системных скриптов, работающих от имени root, это закрывает крайне неприятный вектор получения контроля над файловой системой.

Не забыли и про производительность: подсчет хешей в cksum перевели на быстрый бэкенд OpenSSL, ускорили работу cat и du, а в утилиту mv завезли удобную опцию "--exchange" для атомарного обмена местами двух файлов или директорий. Пользователи также получили защиту от случайного удаления монтированных дисков через новую опцию "--one-file-system" в rm.

Linux / Линукс
🥸
GitHub Release 0.10.0 · uutils/coreutils Rust Coreutils 0.10.0 Release: We are happy to announce the release of Rust Coreutils 0.10.0 - a release focused on GNU compatibility and robustness. The GNU test suite results improved sharply thi...
  • ❤ 18
  • 👍 8
  • 🤯 6
  • 😢 3
  • 💔 2
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →