TGViewer
Channel Public Channel
Linux / Линукс

Linux / Линукс

@linux_gram

Все о мире Свободного Программного Обеспечения

🤝 Для связи - @raz_raz
💬 Чат - t.me/linuxgram_chat
🔷 ВК - vk.com/linux0ids
💡 Предложка - @linux_gram_bot

Заказать рекламу через биржу:
https://telega.in/c/linux_gram
Subscribers
13.8K
Photos
7.3K
Videos
233
Links
7.8K

Showing posts older than #12229 · Back to latest

Older Posts 19 shown
Post #12226 2.65K
Выпущен первый стабильный релиз IncidentRelay 1.1 — self-hosted платформа для SRE, DevOps и инфраструктурных команд, которой требуется локальная альтернатива SaaS-решениям для on-call управления, эскалаций и реагирования.

Система принимает события из Prometheus Alertmanager, Grafana, Zabbix, Sentry, LibreNMS, AWS SNS/CloudWatch и произвольных webhook-ов, сопоставляет их с сервисами и командами, после чего доставляет уведомления через Mattermost, Slack, Telegram, Discord, Microsoft Teams, email, webhook, PWA-уведомления и голосовые вызовы. В Telegram и Mattermost уведомления содержат кнопки для подтверждения и решения инцидента без перехода в интерфейс.

В версии 1.1 добавлены многоуровневые ротации с приоритетами слоёв, календарь дежурств с CalDAV/ICS-подписками, политики эскалации с многошаговыми цепочками, группировка событий и ручное объединение алертов, окна для плановых работ, приоритеты P1-P5 с автоматическим повышением, сервисный каталог с SLI/SLO и историей влияния, а также Explain Trace для разбора маршрутизации. Появились проверки Heartbeats для задач, где отсутствие сигнала само по себе является проблемой.

Проект запускается через Docker Compose, RPM-пакеты, systemd или Helm-чарт в Kubernetes, поддерживает SQLite для небольших инсталляций и PostgreSQL для продакшна.

Linux / Линукс 🥸
  • 💯 11
  • ❤ 2
  • 👍 2
Post #12223 2.81K
Критическая Linux-уязвимость Januscape в KVM позволяла 16 лет атаковать хост из гостевой системы

Исследователь Хену Ким обнаружил уязвимость Januscape в гипервизоре KVM, которая позволяет злоумышленнику совершить побег из гостевой виртуальной машины и выполнить код с правами root на хост-системе. Проблема существовала в коде ядра Linux около 16 лет и затрагивает KVM-хосты на x86-архитектуре с процессорами Intel и AMD, не влияя на ARM64.

Суть уязвимости CVE-2026-53359 в use-after-free при работе с механизмом трансляции адресов памяти. При поиске теневой страницы KVM проверял только номер гостевого фрейма, игнорируя атрибуты страницы. Это позволяло использовать уже освобождённую память, занятую другими объектами ядра, что приводило к повреждению данных. Опубликованный PoC-эксплоит вызывает панику ядра хоста, отключая все виртуальные машины на сервере. Исследователь утверждает, что возможен и полноценный захват системы с правами root, но эксплоит для этого пока не опубликован.

Особую опасность баг представляет для мультитенантных облачных сред с включённой вложенной виртуализацией. Для атаки требуются права root внутри гостевой VM и активная nested virtualization, что вынуждает KVM использовать уязвимый код теневых таблиц даже на системах с аппаратной поддержкой EPT или NPT. В некоторых дистрибутивах файл /dev/kvm доступен на запись всем пользователям, позволяя непривилегированному атакующему получить root-доступ на непропатченной системе. Исследователь получил 250 тысяч долларов за обнаружение уязвимости через программу Google kvmCTF.

Исправление состоит из одной строки в функции kvm_mmu_get_child_sp() и уже включено в основную ветку ядра (коммит 81ccda30b4e8 от 19 июня 2026 года). Патч доступен в стабильных версиях ядра 7.1.3, 6.18.38, 6.12.95, 6.6.144, 6.1.177, 5.15.211 и 5.10.260. Debian уже выпустил обновление для testing и unstable, RHEL и его производные ожидают патча от Red Hat, SUSE и openSUSE пока тестируют исправления. Временная мера защиты — отключение вложенной виртуализации параметрами kvm_intel.nested=0 или kvm_amd.nested=0.

Linux / Линукс 🥸
  • 👍 20
  • ❤ 6
  • 🔥 2
Post #12221 1.9K

Forwarded from Типичный Сисадмин

🔥 Ахтунг! В публичный доступ вывалили уязвимость Januscape (CVE-2026-53359) в гипервизоре Linux KVM.

Если у злоумышленника есть root-права внутри гостевой виртуалки (а любой покупатель VPS за 100 рублей их имеет), он может пробить изоляцию, выйти на уровень гипервизора на архитектуре x86 и получить полный контроль над физическим сервером и всеми остальными соседями по железу. Canonical временно советует костыль... вырубить вложенную виртуализацию (nested virtualization).

Еще из примечательного то, что баг лежал в KVM 16 лет.

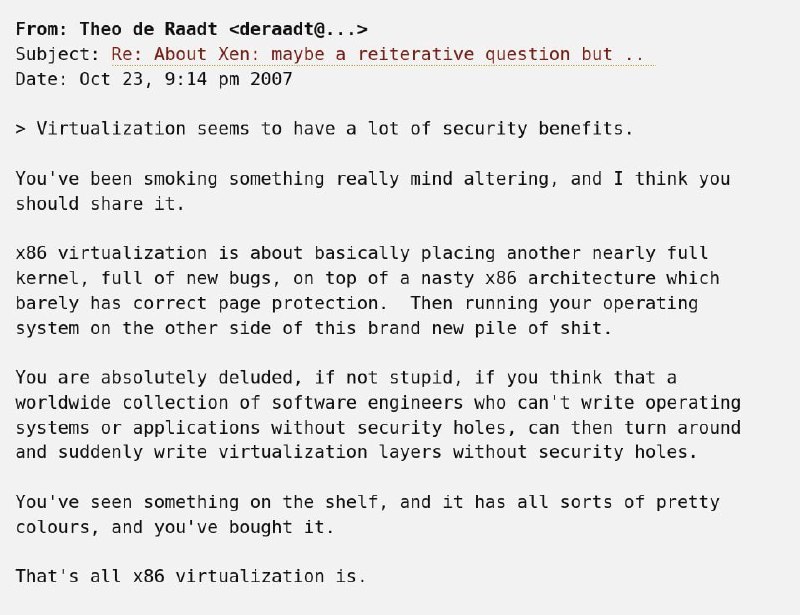
Еще по сети гуляет легендарный email из рассылки 2007 года. Пишет Тео де Раадт (создатель OpenBSD), отвечая юзеру, который утверждает, что виртуализация полезна для безопасности 🏥

Перевод этой базы:
> Вы, должно быть, курите что-то забористое. Виртуализация на x86 - это когда вы берете почти целое ядро, полное новых багов, и кладете его поверх мерзкой архитектуры x86, в которой даже защита страниц памяти работает криво. А потом запускаете свою ОС поверх этой новой кучи дерьма 👨‍🦳
>
> Вы абсолютно оторваны от реальности (если не просто тупы), если думаете, что программисты по всему миру, которые не способны написать обычную ОС или приложение без дыр в безопасности, вдруг внезапно возьмут и напишут слой виртуализации без дыр 😂
>
> Вы просто увидели на полке коробку, она переливалась красивыми цветами, и вы ее купили. Вот и вся ваша x86 виртуализация 😎

Спустя почти 20 лет после этого письма пророчество сурового бородатого деда - сбылось.

Типичный 🥸 Сисадмин
  • 🤣 39
  • 🔥 4
  • 🙏 3
  • ✍ 2
  • 😈 2
Post #12220 2.4K
Так вот что имел в виду Платон?

Linux / Линукс 🥸
  • 😁 50
  • 💯 9
  • ❤ 3
  • 🌚 3
  • 🤣 3
Post #12219 2.48K
Debian 13.6: обновление shim для Secure Boot, замена geoip-database на устаревшую версию 🥸

Вышло шестое корректирующее обновление Debian 13.6 (124 обновления стабильности, 120 исправлений уязвимостей). Ключевое изменение — обновление shim-signed для UEFI Secure Boot в связи с истечением сертификата Microsoft (новая версия заверена сертификатом 2023 года). fwupd обновлён до 2.0.20 с поддержкой обновления БД сертификатов Secure Boot.

Из-за проблем с лицензией пакет geoip-database заменён на устаревшую версию 2019 года (актуальные данные нужно загружать напрямую). Обновлены postfix, samba, wireless-regdb, wireshark.

Debian 12.15 — последнее штатное обновление. Ветка Debian 12 переходит на LTS-поддержку (до 30 июня 2028 года). Debian 13 будет сопровождаться до 9 августа 2028, затем LTS до 2030 года. Для Debian 12 будет доступна Extended LTS от Freexian до 2033 года.

Linux / Линукс 🥸
  • 👍 21
  • ❤ 1
Post #12217 2.74K
Линуксоид уговаривает накатить пингвина

Linux / Линукс 🥸
  • ❤ 19
  • 😁 9
  • 🔥 6
Post #12216 2.13K

Forwarded from Типичный Сисадмин

Этот безобидный код имитирует уязвимость, которая годами жила в демоне синхронизации времени (ntpd) по всему миру.

Выглядит просто и максимально безопасно. Ровно до тех пор, пока строка конфига не окажется чуть длиннее, чем планировал разраб ⚰️

Типичный 🥸 Сисадмин
  • 😁 23
Post #12214 2.55K

Forwarded from 📚Системный Администратор (RTFM)

Частые ошибки программирования на Bash

Качество скриптов, используемых для автоматизации и оптимизации работы системы, является залогом ее стабильности и долголетия, а также сохраняет время и нервы администратора этой системы. Несмотря на кажущуюся примитивность bash как языка программирования, он полон подводных камней и хитрых течений, способных значительно подпортить настроение как разработчику, так и администратору.

👀Читать

📚@IT_obrazovach
Telegraph Частые ошибки программирования на Bash Качество скриптов, используемых для автоматизации и оптимизации работы системы, является залогом ее стабильности и долголетия, а также сохраняет время и нервы администратора этой системы. Несмотря на кажущуюся примитивность bash как языка программирования…
  • ❤ 9
  • 👍 4
Post #12211 3.26K
Разработчик OpenMandriva удалил репозитории и подменил пакеты GNOME/Cosmic после конфликта с лидером проекта

Давиде Беатричи, администратор репозиториев OpenMandriva, в результате конфликта с лидером проекта удалил часть GitHub-репозиториев и совершил вредоносные действия в репозитории Cooker. Он опубликовал пустой пакет, который переводил в категорию устаревших все пакеты GNOME и Cosmic (с помощью тега «Obsoletes:»), что могло нарушить работу систем пользователей, использующих эти окружения. Команда OpenMandriva провела аудит и не выявила других вредоносных действий, сейчас восстанавливает удалённые репозитории и работоспособность пакетов.

Беатричи известен как разработчик Mumble, и у OpenMandriva не было оснований не доверять ему. Инцидент начался с удаления из чата его товарища, отличавшегося токсичным поведением, после публичных нападок на участника в matrix-чате и обсуждениях на GitHub. Беатричи и ещё один участник покинули проект в знак протеста, а лидер проекта отключил доступ к их зеркалам на OneDev. В ответ Беатричи злоупотребил оставшимися правами администратора.

"Хорошо" поработал на свою репутацию...

Linux / Линукс 🥸
OpenMandriva forum Statement regarding attempted distribution sabotage In recent days, our distribution has experienced several disruptions that we need to inform our community about to maintain full transparency. Davide Beatrici, known for his work on the instant messaging app Mumble, joined our distribution some time ago.…
  • 🤯 21
  • 😁 6
  • 👍 4
  • ❤ 2
  • 😢 1
Post #12210 2.63K
Какие были ваши первые ощущения, когда вы решили что будете использовать Vim?

Linux / Линукс 🥸
  • 😁 40
  • ❤ 5
  • 👍 5
Post #12209 2.62K
Вышел Rust 1.97.

Основные изменения: по умолчанию включена новая схема декорирования имён -Csymbol-mangling-version=v0, разработанная специально для Rust, которая заменяет Itanium ABI и лишена его недостатков (нечитаемые хэши и части компилятора, не использующие ABI). В Cargo добавлена переменная CARGO_BUILD_WARNINGS (warn/allow/deny) для управления реакцией на предупреждения компилятора без сброса кэша (ранее для завершения сборки требовалось -Dwarnings в RUSTFLAGS, что вызывало полную перекомпиляцию). При сборке включено отображение сообщений компоновщика в виде предупреждений (линт linker_messages), которые rustc фильтрует, оставляя только те, что могут свидетельствовать о проблемах.

Стабилизированы новые API, включая Default for RepeatN, Copy for ffi::FromBytesUntilNulError, Send for std::fs::File для UEFI, методы isolate_highest_one, isolate_lowest_one, highest_one, lowest_one, bit_width для целых чисел и NonZero, а также char::is_control как const.

Linux / Линукс 🥸
blog.rust-lang.org Announcing Rust 1.97.0 | Rust Blog Empowering everyone to build reliable and efficient software.
  • ❤ 9
  • 🔥 3
  • 🤯 3
  • 👍 2
Post #12207 2.94K
pgrust — клон PostgreSQL на Rust, проходящий все 46 тысяч регрессионных тестов: в 50 раз быстрее при транзакциях и в 300 раз на аналитических запросах

Опубликован проект pgrust — реализация СУБД PostgreSQL, переписанная на Rust с использованием транслятора c2rust и AI-ассистента. Проект пока не готов для продакшна, но уже проходит все регрессионные тесты PostgreSQL, совместим с форматом хранения PostgreSQL 18.3 и может использовать data-каталог от неё. Исходный код распространяется под AGPLv3, в отличие от пермиссивной лицензии оригинала.

Цель проекта в достижении полной совместимости с PostgreSQL 18.3 и эксперименты с изменением внутренней архитектуры, избавление от исторических ограничений. Следующая версия pgrust уже использует многопоточную модель обработки соединений, пакетную обработку строк и упреждающую загрузку данных. В тестах percona-tpcc новая версия оказалась быстрее штатного PostgreSQL на 50% при обработке транзакций и в 300 раз на аналитических запросах.
Планы: многопоточная архитектура, пулинг соединений, оптимизация для JSON, Copy-on-Write без копирования данных, отказ от VACUUM, ограничения на ресурсоёмкие запросы и защита от неэффективных планов оптимизатора.

Перевод на Rust — гибридный подход: код PostgreSQL обработан c2rust (unsafe-представление, около 1000 crate-пакетов), затем параллельно переведён на идиоматический Rust с помощью Claude и Conductor.

Linux / Линукс 🥸
GitHub GitHub - malisper/pgrust: Postgres rewritten in Rust, now faster than Postgres and Clickhouse Postgres rewritten in Rust, now faster than Postgres and Clickhouse - malisper/pgrust
  • ❤ 16
  • 🔥 10
  • 🤔 3
  • 🤯 3
  • 👍 2
Post #12203 3.05K
В среде рабочего стола Cinnamon реализована полноценная поддержка Wayland

Разработчики дистрибутива Linux Mint объявили о стабилизации поддержки протокола Wayland в среде рабочего стола Cinnamon. В кодовой базе, на основе которой формируется будущий стабильный выпуск Cinnamon 6.8 практически достигнут паритет в функциональности при работе с использованием X11 и Wayland. В Cinnamon 6.8 будет полностью поддерживаться как работа с использованием X11, так с Wayland. Намеченный на декабрь выпуск Linux Mint 23 станет первым, в котором поддержка Wayland в Cinnamon не будет рассматриваться экспериментальной.

Среди недавних улучшений в Cinnamon:
▪️ При использовании Walyand обеспечен корректный выбор размера и позиционирование новых окон, всплывающих диалогов и контекстных меню.
▪️ При работе через Walyand реализовано корректное переключение фокуса ввода.
▪️ Устранены многие ошибки в Cinnamon, muffin, cinnamon-session и Xwayland, приводившие к аварийному завершению работы при использовании Wayland.
▪️ Улучшена поддержка многомониторных конфигураций и KVM-переключателей мониторов в окружении c Wayland.
▪️ В приложениях, использующих Wayland или запускаемых через Xwayland, а также в композитном сервере и десктоп-сеансе задействовано аппаратное ускорение графики, реализованное через Wayland-протоколы wl_drm и zwp_linux_dmabuf_v1, а также аппаратно ускоренную работу GBM поверх EGL на видеокартах NVIDIA.
▪️ Предоставлена полная поддержка экранов с высокой плотностью пикселей (HiDPI) при использовании Wayland. Решены проблемы с масштабированием пиктограмм и курсоров мыши. Устранены ошибки, проявлявшиеся в приложениях на движке Chromium, таких как Slack и VSCode.
▪️ При использовании Wayland реализована работа индикаторов прогресса выполнения операции, например, показа прогресса копирования файлов в кнопке на панели.
▪️ Обеспечен запуск базовых приложений, запускаемых через pkexec, в качестве Wayland-клиентов без применения Xwayland.
▪️ Добавлена команда "cinnamon-list-windows" для упрощения получения списка всех открытых окон и определения их позиции, размера, данных о HiDPI и связанных с ними приложениях и бэкендах.
▪️ В композитном сервере Muffin обеспечено округление до целых чисел координат и размеров всех графических элементов библиотеки Clutter для более точного позиционирования и чёткой отрисовки апплетов и компонентов рабочего стола.
▪️ Добавлена поддержка юнитов systemd для пользовательских сеансов (graphical-session.target), активируемых для запуска сопутствующих сервисов в привязке к графическому сеансу.


Linux / Линукс 🥸
  • 👍 28
  • 🎉 8
  • 💔 5
  • 🔥 4
Post #12201 4.25K
Линус Торвальдс: «Я больше не программист, я лидер разработки»

Создатель Linux окончательно эволюционировал в типичного менеджера. На саммите в Мумбаи он признался, что почти перестал читать чужой код и больше не считает себя программистом. Теперь он гордо называет себя ведущим разработчиком, который просто раздает советы и разруливает конфликты при слиянии веток. Из рабочих инструментов у великого и ужасного остались только Git, электронная почта и поисковик Google.

Параллельно Линус решил устроить массовую зачистку ядра от цифрового нафталина. Под нож пошла поддержка древних процессоров 486 серии без аппаратной плавающей точки и прочего музейного железа.

Досталось и фанатикам языка Rust. Торвальдс осадил хайп, заявив, что модный синтаксис не спасет от дыр в логике. Если программист пишет кривые алгоритмы, то переписывание на Rust просто сделает этот кривой код безопасным для памяти, но работать он от этого лучше не станет. Сам создатель ядра по-прежнему предпочитает старую добрую сишку.

Но главная боль современного Linux — это нейросети. По словам Торвальдса, ИИ генерирует невероятное количество мусорных отчетов об ошибках и галлюцинаций, заставляя живых мейнтейнеров тратить часы на проверку этого бреда. Даже когда нейросеть выдает рабочий патч, это обычно просто бездумный медицинский пластырь, который лечит симптом, но оставляет корень проблемы. Хотя иногда ИИ всё же находит постыдные баги двадцатилетней давности, от которых краснеет всё сообщество. Сам же Линус нашел нейросетям куда более важное применение... он использует их, чтобы пририсовывать Годзиллу на свои фотографии из отпуска

Linux / Линукс 🥸
  • 😁 75
  • ❤ 10
  • 🤔 5
  • 😢 4
  • 👍 3
Post #12200 2.84K
Вышел NPM 12.0.

Ключевое изменение: настройка allowScripts по умолчанию выставлена в "off", поэтому скрипты (preinstall, install, postinstall) и компиляция C/C++ через node-gyp (binding.gyp) больше не запускаются автоматически при установке. Для их запуска требуется явное разрешение через npm approve-scripts (с указанием пакетов или --all). Также по умолчанию отключена автоматическая загрузка зависимостей из Git-репозиториев и прямых ссылок на tar-архивы (--allow-git и --allow-remote установлены в "none").

Анонсирован запрет GAT-токенов без 2FA для критических операций (с августа). С января 2027 года прямая публикация пакетов с использованием токенов, обходящих 2FA, будет запрещена — пакеты будут попадать в staging-раздел до ручного подтверждения сопровождающим. Для автоматической публикации предлагается механизм "Trusted Publishers" на основе OpenID Connect (OIDC) с ограниченными по времени токенами.

Linux / Линукс 🥸
The GitHub Blog npm install-time security and GAT bypass2fa deprecation - GitHub Changelog npm v12 is now generally available and tagged latest. This major release turns on the install-time security defaults we announced in June, and it’s also where we begin a deprecation…
  • 🤯 9
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →