TGViewer
Channel Public Channel
Linux / Линукс

Linux / Линукс

@linux_gram

Все о мире Свободного Программного Обеспечения

🤝 Для связи - @raz_raz
💬 Чат - t.me/linuxgram_chat
🔷 ВК - vk.com/linux0ids
💡 Предложка - @linux_gram_bot

Заказать рекламу через биржу:
https://telega.in/c/linux_gram
Subscribers
13.8K
Photos
7.3K
Videos
233
Links
7.8K

Showing posts older than #12200 · Back to latest

Older Posts 20 shown
Post #12198 2.69K
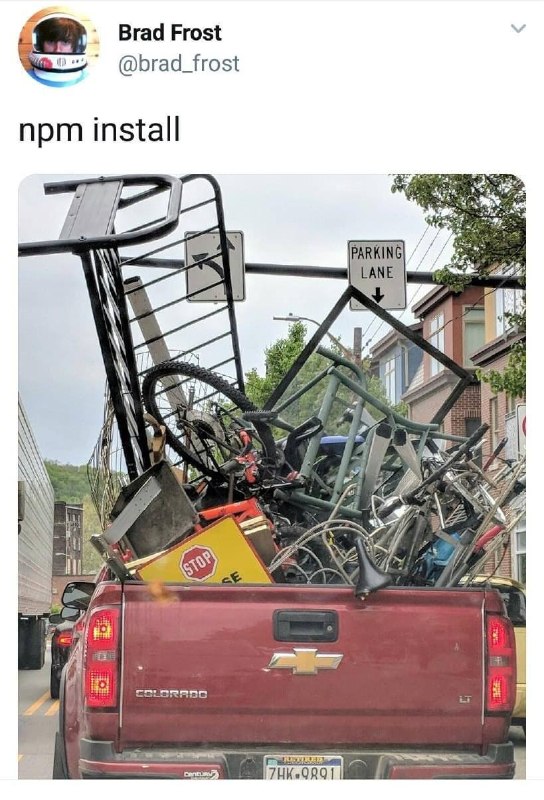
В NPM 12.0 по умолчанию отключён запуск скриптов при установке пакетов

Опубликован выпуск пакетного менеджера NPM 12.0, входящего в поставку Node.js и применяемого для распространения модулей на языке JavaScript. Новая версия примечательна прекращением по умолчанию запуска скриптов во время установки пакетов. Предполагается, что изменение усложнит проведение атак через компрометацию зависимостей и замедлит распространение червей, активируемых из установочных скриптов.

Linux / Линукс 🥸
  • 🎉 19
  • ❤ 5
  • 👍 4
Post #12192 2.5K

Forwarded from 📚Системный Администратор (RTFM)

Как в Bash заменить пробелы в названиях файлов и каталогов нижними подчеркиваниями

Файлы и каталоги, создаваемые в графическом интерфейсе операционных систем, работающих на базе Linux, могут иметь в названиях пробелы. Копирование/перемещение таких файлов скриптом может быть невозможно, поэтому предварительно пробелы в их названиях заменяются нижними подчеркиваниями.

Замещение будем производить при помощи оператора tr, подменяя в цикле пробел » » на нижнее подчеркивание «». Содержимое директории обрабатывается файл за файлом, в процессе замены производится перемещение изначального файла/каталога в переименованный командой  tr:

for i in ;do mv «$i» echo $i| tr » » «»; done

В случае если необходимо обрабатывать подобным образом только файлы с определенным расширением — его можно задать дополнительно, например, в виде .jpg

📚@IT_obrazovach
  • 👍 17
  • 🤣 3
  • ❤ 2
Post #12188 2.74K

Forwarded from 📚Системный Администратор (RTFM)

Голый Линукс — запуск ядра-одиночки

Linux - не операционная система, а только ядро для неё. Всё остальное приходит от проекта GNU (и других). И вот интересно - на что годится ядро само по себе? Автор этого материала устроил маленький эксперимент - создал чистую виртуальную машину и попробовал запустить ядро Linux "без всего".

👀Читать

📚@IT_obrazovach
  • ☃ 8
  • ❤ 6
  • 👍 3
Post #12187 2.93K
LineageOS запустил статистику использования: почти 1,5 млн активных установок, из которых только 26% — официальные сборки, 74% — неофициальные. Лидер по числу установок — Waydroid (231 тыс.), за ним Xiaomi Mi 8 (111 тыс.), Motorola moto g7 power (50 тыс.), Samsung Galaxy S7 (42 тыс.).

По странам: США (339 тыс.), Китай (298 тыс.), Бразилия (280 тыс.), Россия (62 тыс.), Вьетнам (55 тыс.). В России и США 2/3 установок — не на смартфоны (Waydroid, Nintendo Switch, Raspberry Pi). В Китае лидирует Xiaomi Mi 8, в Бразилии — Motorola moto g7, во Вьетнаме — Samsung Galaxy S7.

Только 8,8% используют последнюю LineageOS 23.2, 8,1% — 22.2, 5,4% — 21.1. 73,4% — на устаревших версиях (20.0 — 29,9%, 18.1 — 23,7%, 17.1 — 14,3%, 19.1 — 5,5%). Для 18, 19, 20 доступны июльские патчи. Для 16 и 17 — исправления до ноября 2025. Для 14 и 15 — планируется адаптация.

Начата разработка LineageOS 24 (Android 17). Появился web-установщик через WebUSB. Обновлён Updater с Material 3 Expressive и потоковой установкой A/B-обновлений.

Linux / Линукс 🥸
  • ❤ 32
  • 🔥 2
  • 🎉 2
Post #12184 2.82K
Во FreeBSD исправили 22 уязвимости, включая RCE через RTSP в libalias и 13 локальных повышений привилегий

Вышли обновления FreeBSD 15.1-RELEASE-p1, 15.0-RELEASE-p11, 14.4-RELEASE-p7 и 14.3-RELEASE-p16, закрывающие 22 уязвимости.

Среди них:
▪️ CVE-2026-49420 (RCE): переполнение буфера в libalias (RTSP) в пакетном фильтре ipfw и natd. Специально оформленный RTSP-трафик может вызвать переполнение стека и удалённое выполнение кода с правами root. Обходные пути: блокировать alias_smedia.ko, убрать libalias_smedia.so из /etc/libalias.conf или заблокировать порты 554 и 7070.

▪️ Локальное повышение привилегий (13 уязвимостей):
CVE-2026-49415: состояние гонки в execve (procfs/linprocfs).
CVE-2026-49422: use-after-free в tcp_rack.ko.
CVE-2026-49419: underflow счётчика ссылок в Jail.
CVE-2026-49429: переполнение буфера в OpenZFS (ioctl ZFS_IOC_USERSPACE_MANY).
CVE-2026-49427, CVE-2026-49428: use-after-free в largepage (sendfile SF_NOCACHE, open/fspacectl O_TRUNC).
CVE-2026-49421: unlinkat/funlinkat с AT_RESOLVE_BENEATH.
CVE-2026-49418: use-after-free в msync(MS_INVALIDATE).
CVE-2026-49416: целочисленное переполнение в vt (ioctl CONS_HISTORY).
CVE-2026-49413: LD_PRELOAD в Linuxulator через suid.
CVE-2026-49412: use-after-free в IPV6_MSFILTER.
CVE-2026-45258: mmap в sound (/dev/dsp).
CVE-2026-45257: KTLS — перезапись страничного кэша.

▪️ Менее опасные: утечки стека в waitid (Linuxulator) и compat32, DoS в KTLS, переполнения в iconv.


Linux / Линукс
🥸
The FreeBSD Project FreeBSD Security Advisories
  • ❤ 14
  • 👍 6
Post #12183 2.65K
Бабушкин ПК сильно тормозил, так что....

Linux / Линукс 🥸
  • 😎 36
  • 🤣 12
  • 🌚 6
  • 🔥 3
  • ❤ 1
Post #12182 2.74K
Ubuntu завершила интеграцию ARM64: пакеты в основном архиве, Livepatch, Steam через FEX и Secure Boot на Snapdragon

Команда Ubuntu Foundations Team подвела итоги года работы над полноценной поддержкой ARM64. Основные достижения:

— Пакеты ARM64 перенесены из портов (ports.ubuntu.com) в основной архив (archive.ubuntu.com), что повысило скорость и надёжность загрузки.

— Livepatch (исправления ядра без перезагрузки) распространён на ARM64 (Ubuntu 26.04 LTS и Ubuntu Core 26).

— Собран стабильный snap-пакет Steam для ARM64 с эмуляцией x86 через FEX (поддержка GPU, Wine, Proton, DXVK, vkd3d), протестирован на Snapdragon X Elite, NVIDIA DGX Spark и Radxa Orion O6.

— Добавлена поддержка ноутбуков на Snapdragon X Elite (Lenovo Thinkpad X13s/T14s, Dell XPS 9345) с Secure Boot через EFI-прослойку stubble (Device Tree в UKI-подобном образе).

— Google анонсировал Chrome для ARM64 Linux с Widevine DRM (Netflix, Spotify, Disney+) — интеграция планируется в snap-пакеты Firefox и Spotify.

— Добавлены snap-пакеты OnlyOffice, FreeCAD, Teams for Linux для ARM64.


Linux / Линукс 🥸
  • 👍 14
  • ❤ 3
Post #12175 3.06K
В прошивках Tenda найден бэкдор, дающий доступ к web-интерфейсу с правами администратора в обход аутентификации

В прошивках маршрутизаторов, коммутаторов, точек доступа и систем видеонаблюдения Tenda выявлен бэкдор (CVE-2026-11405), позволяющий получить доступ к web-интерфейсу с правами администратора, минуя штатную аутентификацию. Проблема в процессе /bin/httpd: при неудачной проверке пароля по MD5 вызывается функция GetValue("sys.rzadmin.password"), проверяющая совпадение с предопределённым паролем в прошивке. При совпадении создаётся сеанс с правами администратора.

Для эксплуатации достаточно доступа к HTTP/HTTPS-интерфейсу. Затронуты прошивки для FH1201, W15E, AC10, AC5, AC6 и других устройств. Рекомендуется ограничить доступ к web-интерфейсу из внешних сетей.

Linux / Линукс
🥸
kb.cert.org CERT/CC Vulnerability Note VU#213560 Tenda firmware (multiple versions) contains hidden authentication backdoor
  • ✍ 17
  • 😁 3
  • 🤣 3
  • 👍 1
Post #12174 2.84K
Моя сестра установила Arch!!


Кажется, это было не по доброй воле..

Linux / Линукс
🥸
  • 🌚 33
  • 😁 15
  • ❤ 3
  • 👍 3
  • 🔥 2
Post #12166 3.04K
В ядре Linux раскопали очередной эксплойт, который показал успешность выполнения 99%

Баг CVE-2026-46242 с кодовым названием Bad Epoll живет в подсистеме epoll и представляет собой классический use-after-free. Суть проста: из-за состояния гонки (race condition) два куска ядра одновременно пытаются почистить один и тот же объект. Пока один поток освобождает память, второй продолжает туда писать, позволяя атакующему создать ROP-цепочку и забрать себе полные права на систему.

Интересно, что ИИ от Anthropic, который недавно проверял этот же кусок кода, баг просто пропустил. Окно для гонки составляло всего шесть инструкций, поэтому детектор KASAN молчал, не давая рантайму сигналов об ошибке.

Тем не менее, корейский исследователь Джейён Чон умудрился растянуть этот тайминг и добился почти 100% безотказности эксплойта на LTS-ядрах.

Под угрозой все дистрибутивы с ядром 6.4 и новее, а также свежие Android-девайсы (от 6.6).

Код с этой дырой жил в ядре с весны 2023 года, а патч выкатили только в апреле 2026. Отключить epoll без превращения системы в тыкву физически невозможно, так как на нем завязаны все базовые сетевые компоненты.

Linux / Линукс
🥸
  • ❤ 18
  • 🔥 14
  • 🤯 5
Post #12163 2.93K
Опубликован проект BSDun — модуль ядра Linux, позволяющий запускать немодифицированные ELF-исполняемые файлы FreeBSD в Linux. Используется chroot-окружение /compat/freebsd

Реализовано около 250 системных вызовов FreeBSD, SystemV IPC, сетевые функции, futex, sysctl MIB, prctl, таймеры и ioctl. Для работы используется механизм kprobe, перехватывающий системные вызовы. Уже запущены pkg, nginx, mc, ping, xeyes, xfce4-panel, Thunar, LibreOffice, Midori, Epiphany, Chromium, VScode.

Модуль не претендует на включение в основное ядро (из-за отсутствия поддержки OS Personalities). Автор написал код с использованием Claude Code.

Linux / Линукс
🥸
GitLab megastallman@gmail.com / BSDun · GitLab
  • 😁 27
  • 🤣 5
  • 👍 4
Post #12162 2.81K
ReactOS запустил Half-Life 2 на реальном оборудовании

Разработчики продемонстрировали запуск Half-Life 2 на реальном оборудовании с разрешением 2560x1440 на NVIDIA GeForce GTX 960 и SoundBlaster Audigy с проприетарными драйверами (NVIDIA 368.61, Audigy SupportPack 7.0). Ранее были успешно запущены Half-Life и Unreal Tournament 2004.

Также в ReactOS добавлен системный вызов cbNtGetCurrentProcessorNumberEx (определение номера CPU) — первый реализованный из ядра NT 6 (Windows Vista/Server 2008). До этого проект ограничивался совместимостью с NT 5.2 (Windows XP/Server 2003).

Linux / Линукс
🥸
YouTube Longplay | Half-Life 2 running on ReactOS on real hardware We don't go to Ravenholm! The game runs basically perfectly. The splash screen runs slow in fullscreen so I edited it out. 2560x1440p, 6x Multisample AA, 16x Anisotropic Filtering. --------------------------- Software and hardware used: ReactOS nightly 0.4.17…
  • 👍 39
  • ❤ 7
  • 🔥 5
Post #12161 12.5K
Подождите, это все просто оболочки Unix?

Linux / Линукс
🥸
  • 😁 56
  • 💯 7
  • ❤ 1
Post #12159 2.74K
Опубликован CalyxOS 7.2.2.0 — первый стабильный выпуск после приостановки обновлений в августе прошлого года из-за необходимости переработки процесса формирования релизов и замены криптографических ключей после ухода основателя и технического лидера

Новая версия переведена на Android 16, доступна для Pixel 4-9, Fairphone 4/5, Motorola Moto G32-G84 и SHIFTphone 8. Вместо сервисов Google — microG, Positon/BeaconDB (определение местоположения), Nominatim (геокодирование). Межсетевой экран Datura, браузер Calyx Chromium с DuckDuckGo, F-Droid и Aurora Store.

Особенности: интерфейс звонков с интеграцией Signal/WhatsApp, блокировка неизвестных USB-устройств, автоматическое отключение Wi-Fi/Bluetooth/микрофона/камеры после неактивности, профили для разделения рабочей и личной активности, интеграция с VPN (Tor, Riseup), верификация по цифровой подписи, OTA-обновления, кнопка Panic, резервное копирование с шифрованием.

Новая инфраструктура подписей построена на YubiHSM 2. Первичный ключ хранится в HSM, а ключи для подписей — зашифрованные вне HSM. Для генерации ключей использовался отдельный компьютер без подключения к интернету с Tails. Создана резервная копия ключа по схеме Шамира (5 частей, для восстановления нужно 3).

Linux / Линукс
🥸
  • ❤ 7
  • 🤣 4
  • 👍 3
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →