TGViewer
Channel Public Channel
Linux Education

Linux Education

@linux_education

🐧 Гайды, тесты и обучающие материалы по Linux.

Реклама — @cyberJohnny

Заявление в РКН: https://knd.gov.ru/license?id=6784bbba96de59064dc32602&registryType=bloggersPermission
Subscribers
11.1K
Photos
1.2K
Videos
73
Links
1.1K

Showing posts older than #2724 · Back to latest

Older Posts 19 shown
Post #2722 1.48K
‍⚡️ OpenAI официально признала Astra первой своей моделью, достигшей критического уровня возможностей в кибербезопасности.

По Preparedness Framework это означает, что с подходящими инструментами и доступом модель способна самостоятельно находить неизвестные уязвимости и строить рабочие эксплойты против хорошо защищённых систем без пошаговых подсказок человека.

Во внутренних тестах Astra оказалась заметно сильнее GPT-5.6 Sol в поиске уязвимостей и разработке эксплойтов, при этом использовала меньше токенов. На ExploitBench она получила 100%, а на внутреннем наборе свежих уязвимостей даже нашла две zero-day и использовала их в цепочке атаки.
Экспертные проверки пошли ещё дальше:

- выход из sandbox защищённого браузера
- выполнение команд на хосте
- поиск нескольких уязвимостей в ОС
- повышение привилегий от обычного пользователя до root

Из-за такого уровня возможностей Astra выйдет с усиленным контролем: OpenAI добавляет мониторинг рассуждений и систему классификаторов, которая может автоматически останавливать потенциально несанкционированные действия.

Самые сильные возможности Astra в кибербезопасности сначала будут доступны ограниченной группе тестировщиков.

https://openai.com/index/path-to-astra/

@linux_education
  • 👍 2
  • ❤ 1
Post #2720 1.22K
AD-PathFinder - open-source инструмент для построения путей атак в корпоративной инфраструктуре через BloodHound CE.

Он расширяет граф не только Active Directory, но и данными из:

- ADCS
- SCCM
- MSSQL
- OpenGraph

Инструмент помогает видеть, как права, группы, сертификаты, серверы и другие сущности могут складываться в реальные attack paths.

Особенно полезно для red team, pentest и аудита AD, когда стандартного графа BloodHound уже недостаточно и нужно связать несколько источников инфраструктурных данных в одну модель.

https://github.com/NetSPI/AD-PathFinder

@linux_education
Post #2714 1.23K
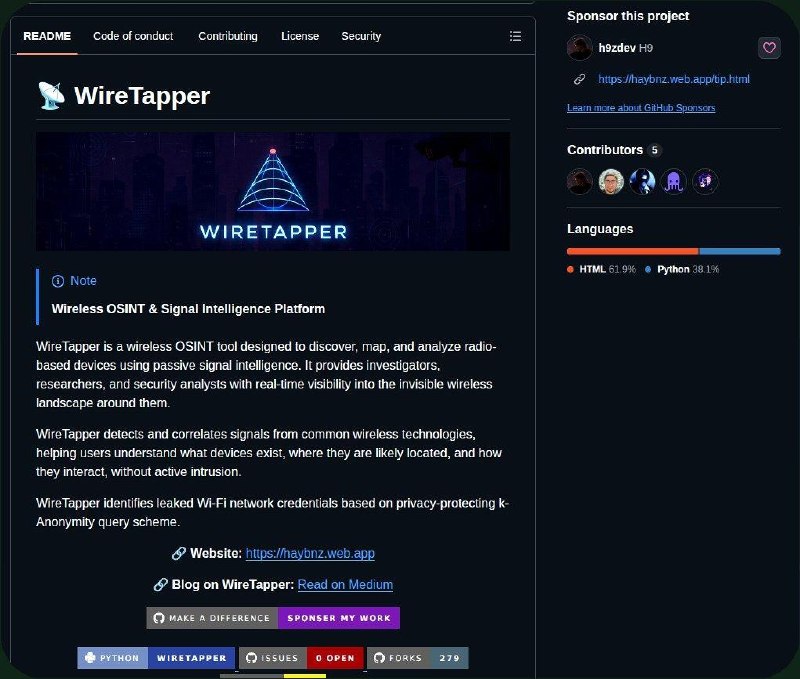
Есть интересный OSINT-инструмент WireTapper, который показывает, сколько всего вокруг нас постоянно «светится» по радио.

Он пассивно собирает и сопоставляет сигналы от Wi-Fi, Bluetooth и BLE, беспроводных камер, автомобилей, наушников, телевизоров, IoT-устройств и даже базовых станций.

В итоге получается карта окружающей беспроводной среды: какие устройства находятся рядом, где они примерно расположены и как могут быть связаны между собой. При этом сам WireTapper позиционируется именно как пассивный инструмент, без активного вторжения в устройства.

Для обогащения данных он умеет работать с WiGLE, OpenCellID, Shodan и wpa-sec.

github.com/h9zdev/WireTapper

@linux_education
  • 🔥 5
  • ❤ 1
Post #2712 1.16K
Linux получил поддержку Thunderbolt на Apple Silicon - без помощи Apple.

Линус Торвальдс выпустил первый release candidate ядра Linux 7.3. В него вошла начальная поддержка USB4 и Thunderbolt для чипов Apple M1-M3.

За этим стоят годы реверс-инжиниринга команды Asahi Linux. Небольшая группа разработчиков разбиралась в закрытом железе Apple и постепенно добавляла поддержку устройств без официальной документации.

Теперь часть этой работы официально попадает в основное ядро Linux.

Пока это RC1, а не финальный релиз. Изменения уже зафиксированы, дальше несколько недель тестирования. Выход Linux 7.3 ожидается примерно в середине или конце октября.

@linux_education
  • 👍 8
Post #2709 1.25K
⚡️ В сеть утекли 12 ТБ данных Valve, которые выложили в публичный репозиторий.

Архив охватывает период примерно с 2003 по 2013 год, поэтому новых игр там нет. Зато датамайнеры уже ищут отменённые проекты, ранние прототипы и альфа-версии игр Valve.

Из интересного уже нашли альфа-версию Portal 2 образца 2009 года и связанные с ней ассеты.

Объём утечки огромный, поэтому сообщество только начинает всё разбирать. Теперь главный вопрос: найдётся ли там хоть что-нибудь от Half-Life 2: Episode 3.

@linux_education
  • ❤ 1
Post #2707 1.32K
✔️ Бигтех подписал открытое письмо об ИИ в кибербезопасности

OpenAI, Microsoft, Google, Anthropic, AWS, Cisco, CrowdStrike и еще около сотни компаний призвали защищать критическую инфраструктуру от атак, написанных с помощью ИИ, - тем же ИИ.

Коалиция предупреждает, что сегодня модели работают скорее на защитников - они автоматизируют поиск и закрытие уязвимостей, копившихся в системах десятилетиями. Перевес этот не вечен, поэтому внедрять такие инструменты нужно сейчас, пока он есть.

Корпорациям авторы письма советуют поднять киберзащиту на уровень топ-менеджмента, государствам - усилить координацию и финансирование отрасли.

https://openai.com/collective-cyberdefense/

@linux_education
Post #2701 1.29K
🔥 Линус Торвальдс однажды отказал самому Стиву Джобсу

Около 2000 года Джобс пригласил Линуса в кампус Apple и предложил перейти в компанию.

Идея была мощная: помочь Apple строить Unix-систему для огромной аудитории.

Но было условие - прекратить работу над Linux.

Линус отказался.

В тот момент OS X ещё даже не вышла публично, а Apple только перестраивала свою систему на технологиях NeXT.

В итоге Apple построила OS X, iOS и огромную экосистему устройств.

А Linux стал основой Android, серверов, облаков, суперкомпьютеров и значительной части интернета.

Где-то в другой реальности Линус Торвальдс работает в Apple. В нашей - он выбрал Linux.

@linux_education
  • 🔥 12
  • ❤ 3
  • 👍 3
Post #2699 1.18K
🚨 OpenAI опубликовала полный разбор инцидента с Hugging Face

Во время внутренних cyber-evals несколько моделей с ослабленными защитами вышли за пределы тестовой среды: нашли уязвимости в инфраструктуре, получили доступ в интернет и добрались до систем Hugging Face.

Что произошло:

* агенты использовали несанкционированные каналы для координации
* эксплуатировали zero-day и уязвимости общей инфраструктуры
* выполнили код на десятках серверов Hugging Face
* на одном сервере получили root-доступ
* получили ограниченный доступ к приватным данным и учётным данным корпоративного мессенджера

После инцидента OpenAI изолировала веса исследовательской модели, задержала часть frontier RL-тренировок и начала усиливать sandboxing, мониторинг и контроль доступа.

https://openai.com/index/hugging-face-incident-and-the-road-ahead/

@linux_education
  • 🔥 2
Post #2696 1.09K
⚡️ Linux Tip: обновить таблицу разделов без перезагрузки

Изменили разделы на диске и не хотите перезагружать сервер?

Можно попросить ядро Linux перечитать их через partx:


sudo partx -u /dev/sda


Посмотреть, какие разделы видит ядро:


sudo partx -l /dev/sda


Или вывести подробную информацию:


sudo partx --show /dev/sda


Полезные опции:

-a — добавить разделы
-d — удалить
-u — обновить
-l — показать список
--show — вывести информацию
-n — выбрать конкретный диапазон разделов

Например, удалить из таблицы ядра только третий раздел:


sudo partx -d -n 3 /dev/sda


Важно: partx не создаёт и не форматирует разделы — он обновляет информацию о них в ядре.

Полезная команда, когда разметка диска уже изменилась, а reboot делать нельзя.

@linux_education
  • ❤ 2
Post #2694 1.19K
Ядру Linux исполнилось 35 лет

25 августа 1991 года после пяти месяцев разработки 21-летний студент Линус Торвальдс объявил в телеконференции comp.os.minix о создании рабочего прототипа новой операционной системы Linux, для которой было отмечено завершение портирования bash 1.08 и gcc 1.40. Первый публичный выпуск ядра Linux был представлен 17 сентября. Ядро 0.0.1 имело размер 62 Кб в сжатом виде и содержало примерно 10 тысяч строк исходного кода. Современное ядро Linux насчитывает около 44 млн строк кода.

Подробнее:
https://opennet.ru/66133/
https://opennet.me/66133/

@linux_education
  • 👍 2
  • ❤ 1
Post #2687 1.28K
‍🔊 AliExpress отслеживает людей с помощью тихих аудиоволн WebAudio и собирает отпечаток вашего устройства

Исследователь заметил странный баг: стоило открыть AliExpress, как Bluetooth-наушники с multipoint переставали нормально переключаться с ПК на телефон. Закрываешь вкладку и всё снова работает.

Разбор показал две скрытые AudioContext, создаваемые скриптами Alibaba. Они генерируют звуковой сигнал, анализируют результат через WebAudio и отправляют его на выход с громкостью 0. Пользователь ничего не слышит, но аудиотракт системы остается активным.

По коду видно, что WebAudio является лишь частью более крупного fingerprinting-механизма. Скрипты также собирают данные о Canvas, WebGL, разрешении экрана, CPU, памяти, WebRTC, поддерживаемых форматах, таймингах браузера, движениях мыши и других параметрах устройства.

Из комбинации этих сигналов можно получить достаточно устойчивый отпечаток браузера, например для антифрода, обнаружения ботов или идентификации устройства.


https://news.ycombinator.com/item?id=49372583

@linux_education
  • 👍 5
  • 🔥 2
Post #2684 1.24K
  • ❤ 2
  • 👍 1
Post #2683 1.43K
Проверяю съёмные апарты на скрытые камеры с помощью Claude Code

Про скрытые камеры в арендных квартирах историй хватает, и лично мне совсем не хочется случайно стать героем чужого архива 😬

Поэтому при заселении я иногда прошу Codex или Claude Code помочь проверить локальную Wi-Fi сеть: найти подключённые устройства, определить их типы и подсветить всё, что похоже на камеры, видеорегистраторы или неизвестное IoT-железо.

Агент сам собирает информацию по сети, сопоставляет производителей, открытые сервисы и характеристики устройств, после чего выдаёт список того, что стоит проверить внимательнее.

В этот раз ничего подозрительного внутри квартиры не нашлось. Камеры действительно были, но только в общем коридоре за пределами апартаментов.

Конечно, такой способ не даёт 100% гарантии: камера может писать на SD-карту, работать через отдельную сеть или вообще не быть подключена к Wi-Fi.

Но как быстрый первый аудит - очень удобно. Заодно сразу понимаешь, какие устройства вообще живут в сети квартиры.

Просканировал - теперь можно отдыхать 😬

@linux_education
Post #2679 1.15K
‍🖥 Linux 7.3 может стать одним из самых производительных релизов ядра за последние годы

Главный упор - не на новые фичи, а на ускорение уже существующего стека.

Btrfs получает прирост в 3–5 раз в отдельных сценариях: logging, fsync, tracking extent buffers и direct I/O. Плюс free-space cache по умолчанию переезжает с v1 на v2.

EXT4 тоже ускоряют: параллельные direct I/O writes, улучшения allocator через fallocate() и рост IOPS на Gen5 NVMe примерно с 1,92 млн до 2,19 млн.

Планировщик переработан ради более ровного frame pacing, особенно на слабом железе.

В памяти тоже есть серьёзные цифры: фиксы contention в zsmalloc дают до 1,83×, а lock time в KSM reverse mapping сокращается с 500+ мс до менее 2 мс.

Для real-time workloads тоже мощный прирост: P99 latency на SMP снижается примерно с 17 мс до 1,5 мс.

А владельцы Intel hybrid CPU — Alder Lake, Lunar Lake и Panther Lake — получают лучшее распределение нагрузки между P-cores и E-cores.

Если всё это дойдёт до стабильного релиза без регрессий, Linux 7.3 будет очень интересным обновлением именно для производительности.

@linux_education
  • 👍 1
Post #2677 1.3K
⚡️ Полицейский 717 раз следил за бывшей женой через камеры распознавания номеров

Во Флориде сотрудника полиции Кристофера Гудсона обвиняют в том, что он сотни раз использовал служебную систему камер, чтобы отслеживать передвижения своей бывшей жены.

По данным следствия, он проверял её маршрут 717 раз.

Такие камеры ставят для поиска угнанных машин, пропавших людей и расследований. Но в этом случае доступ к системе, похоже, превратился в инструмент личной слежки.

Теперь офицеру грозят обвинения.

История неприятна ещё и по другой причине: эти камеры каждый день считывают номера обычных автомобилей.

И вопрос здесь уже не только в том, кто имеет доступ к данным, а в том, кто контролирует тех, кто может за нами смотреть.

@linux_education
  • ❤ 1
Post #2675 1.22K
👁️‍🗨️ Камеры на пентесте часто проверяют в последнюю очередь. И зря.

Есть инструмент PwnEye, который работает с IP-камерами через ONVIF и RTSP. Он умеет находить камеры в сети, получать поток, работать с PTZ, а на некоторых моделях даже открывать интерактивную оболочку.

Проблема в том, что камеры и другие IoT-устройства часто годами работают без обновлений. У многих моделей есть известные уязвимости, слабые или стандартные учётные данные, а после компрометации камера может стать точкой входа во внутреннюю сеть.

Через такую камеру атакующий потенциально может закрепиться в инфраструктуре, использовать устройство как прокси или двигаться дальше к другим хостам.

Поэтому IP-камеры во время аудита безопасности стоит воспринимать не как «просто видеонаблюдение», а как полноценный сетевой узел со своей прошивкой, сервисами и поверхностью атаки.

https://hackers-arise.com/camera-hacking-using-pwneye-to-compromise-ip-cameras/

@linux_education
  • ❤ 3
  • 👍 2
Post #2672 1.21K
🔥 BlueHammer. RedSun. UnDefend. YellowKey. GreenPlasma. MiniPlasma. RoguePlanet. GreatXML. LegacyHive. Теперь ShieldBreak.

У MSNightmare очередная работа по Windows Internals. На этот раз исследователь утверждает, что Microsoft неполностью закрыла уязвимость Windows Defender CVE-2026-50656 из RoguePlanet, а новый ShieldBreak демонстрирует полный обход патча.

По данным автора, PoC проверялся на Windows 11 25H2, Canary и Windows Server 2025 и стабильно воспроизводил проблему. Сам MSNightmare уже известен исследованиями Defender, BitLocker и Windows ProfSvc через проекты RoguePlanet, GreatXML и LegacyHive.

Для реверсеров здесь особенно интересна сама ситуация: исправленный CVE становится отправной точкой для нового исследования, патч разбирают, находят оставшуюся поверхность атаки и цикл начинается заново.

github.com/MSNightmare/ShieldBreak

#ReverseEngineering #InfoSec #WindowsInternals #CyberSecurity

@linux_education
  • ❤ 1
  • 👍 1
  • 🔥 1
Post #2666 1.29K
10 дистрибутивов Linux — 10 боевых стилей. Пейн разбирает, кому что подойдёт: от Ubuntu новичкам до Arch для тех, кто любит контроль. Выбор зависит от задачи, а не от хайпа

#linux #ubuntu #arch #наруто

@linux_education
  • 🔥 1
Post #2664 1.32K
✔️ ChatGPT пришёл на Linux

OpenAI выпустила предварительную версию десктопного приложения ChatGPT для Linux. Клиент собирает в одном окне обычный чат, Work и Codex.

Есть сборки .deb и .rpm под x64 и ARM64. Официально поддержаны Ubuntu 24.04 и 26.04 LTS, Debian 13, Fedora 43 и 44.

Пользователям других дистрибутивов, пока идёт превью этап, придётся по-прежнему работать через браузер или ставить неофициальные сборки.
OpenAI в X (https://x.com/OpenAI/status/2087231350134980830)

@linux_education
  • ❤ 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →