TGViewer
Channel Public Channel
Linux Education

Linux Education

@linux_education

🐧 Гайды, тесты и обучающие материалы по Linux.

Реклама — @cyberJohnny

Заявление в РКН: https://knd.gov.ru/license?id=6784bbba96de59064dc32602&registryType=bloggersPermission
Subscribers
11.1K
Photos
1.2K
Videos
73
Links
1.1K
Recent Posts 16 shown
Post #2851 380
‍🚨 ИИ-черви могут научиться размножаться без дата-центров

Anthropic проверила, достаточно ли дешёвой бытовой электроники для запуска моделей и их автономного распространения.

Что показали эксперименты:

• Gemma4-26B-A4B запустили на 15 Android TV-приставках по $55, распределив модель между устройствами. Скорость скромная: 0,39 токена в секунду.

• Qwen3.5-9B самостоятельно настроила запуск модели на 8 из 9 типов оборудования.

• Передача заметок об ошибках следующим экземплярам агента повысила успешность настройки с 45% до 61–84%. Новые попытки использовали опыт предыдущих.

• GLM-5.2 справилась с полной цепочкой распространения в лабораторной сети.

Но полноценного автономного ИИ-червя пока не продемонстрировали. В тесте доступ к устройствам намеренно упростили, а управляющая модель работала на отдельном сервере.

По грубой оценке авторов, небольшие модели могут достичь нужного уровня способностей к концу 2026 года.

ИИ-вредонос сможет подстраиваться под незнакомое оборудование. А распределённую сеть заражённых устройств сложнее остановить отключением одного сервера.

https://www.anthropic.com/research/self-replicating-ai

@linux_education
Post #2849 716
🐧 Линус Торвальдс использует Claude Code для ускорения ядра Linux.

Он опубликовал экспериментальную ветку с оптимизацией чтения: когда много потоков читают один файл маленькими порциями, общий счётчик ссылок на страницы памяти становится узким местом.

Claude Code помог написать код, подготовить тестовые программы, проверить изменения и составить описание патчей. Всё под руководством Линуса, а замеры он провёл на своей машине.

В целевом сценарии прирост оказался значительным. Патчи пока не вошли в основную ветку, и их включение в Linux 7.4 ещё не подтверждено.

https://www.phoronix.com/news/Linus-Torvalds-Claude-Code

@linux_education
  • 👍 1
Post #2847 659
🧮 Математика для ИИ на русском: от школьной базы до трансформеров и диффузии

Бесплатный курс-шпаргалка на GitHub, который связывает формулы с их применением в ML: интуиция → формула → иллюстрация → код на NumPy → задачи.

Внутри:
• Линейная алгебра, производные, вероятности и статистика.
• Backpropagation, оптимизаторы, функции потерь и attention.
• Генеративные модели, обучение с подкреплением, RAG и рекомендации.

Для практики: 26 Jupyter-ноутбуков с запуском в Colab, 60 задач с решениями и 160 вопросов с собеседований. Есть карточки Anki и глоссарий RU ↔ EN.

Если математика забылась, предусмотрен отдельный справочник с нуля: от дробей и процентов до интегралов и матриц.

https://github.com/justxor/math-for-ai-2026

@linux_education
Post #2842 693
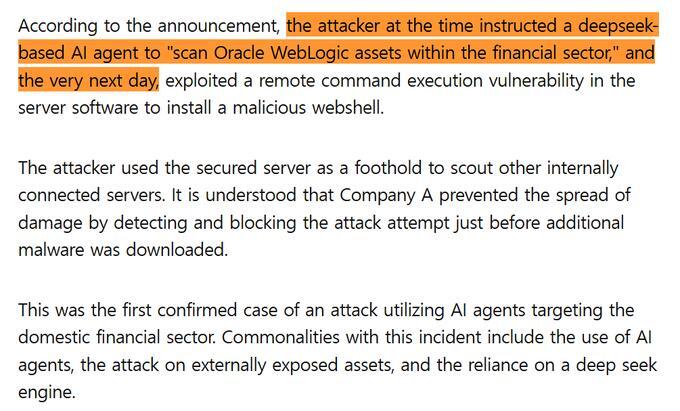
🚨 Банкам показали реальную атаку с ИИ. Через две недели началась волна взломов.

17 сентября около 160 специалистов финансового сектора Южной Кореи разобрали случай атаки с агентом на базе DeepSeek.

Он сканировал доступные извне серверы, использовал уязвимость и установил веб-шелл для удалённого управления. Защитники остановили атаку до загрузки дополнительного вредоносного ПО.

Об этом сообщает Asia Business Daily со ссылкой на материалы Института финансовой безопасности, переданные парламенту.

Предупреждение было простым: проверять внешние системы один-два раза в год уже недостаточно. Нужен постоянный мониторинг. На семинаре присутствовали представители организаций, позднее пострадавших от киберинцидентов.

https://www.asiae.co.kr/en/article/2026101111061049491

@linux_education
Post #2840 643
🚀 DevOps Interview 2026 - шпаргалка-курс для подготовки к собеседованию

Всё, что спрашивают на собеседованиях DevOps / SRE / Platform Engineer в 2026 году — в одном репозитории. Короткая теория, команды, типовые вопросы с ответами, задачи live-coding и «ловушки» интервьюеров.

https://github.com/justxor/devops-interview-2026

@linux_education
Post #2839 721
🐧 Файл в `/dev/shm` может оказаться на диске. Даже если вы считали его «строго в RAM».

На большинстве Linux-систем /dev/shm смонтирован как tmpfs. Удобное место для временных данных и обмена между процессами: обычные файловые операции, без отдельного сервиса.

Но для практического использования интереснее нюансы.

1. tmpfs умеет уходить в swap

При нехватке памяти его страницы могут попасть в swap. С Linux 6.4 существует опция монтирования noswap. А size=1G задаёт потолок размера, не резервирует гигабайт заранее.

Проверить своё окружение:

findmnt -T /dev/shm -o TARGET,FSTYPE,OPTIONS
df -h /dev/shm
df -i /dev/shm


2. Быстрая запись не означает безопасное обновление

Открытие файла через fopen(path, "w") сначала обнулит его. Параллельный читатель может увидеть пустой файл или часть новых данных.

Для публикации снимка состояния: записать временный файл, закрыть его и выполнить rename() в пределах того же монтирования. Замена имени атомарна. Уже открытые дескрипторы продолжат читать старый файл, новые открытия получат новый. Конкурирующих писателей это само по себе не синхронизирует.

3. В Docker место заканчивается быстро

Без переопределения настроек /dev/shm обычно ограничен 64 MiB. Размер задаётся через --shm-size.

4. Для IPC без файлового имени есть `memfd_create()`

Получаете анонимный файл и можете передать его дескриптор другому процессу через Unix-сокет. А *seals* позволяют запретить изменение содержимого или размера после подготовки данных. Полезно для передачи неизменяемых буферов.

@linux_education
  • ❤ 1
  • 👍 1
Post #2837 780
👣 Campfire переписали на Rust, почти без ручного Rust.

DHH пишет, что сегодня уже гоняет beta-версию Campfire на Rust.
Самое интересное:
- код пока получился «уродливым»
- стал примерно в 6 раз более многословным
- сам перенос, по его словам, практически ничего не стоил
- и главное — ему не пришлось напрямую разбираться в Rust-коде

То есть AI уже позволяет переносить реальные приложения между языками почти как между разными runtime.
Пусть результат пока далёк от красивого production-кода, сам факт показательный: миграция большого приложения на другой язык становится задачей не месяцев, а агентного workflow.

https://github.com/basecamp/once-campfire

@linux_education
  • 👍 1
  • 🔥 1
Post #2834 889
🤦 Подозреваемый в атаках на банки мог выдать себя, попросив ИИ написать резюме.

CrowdStrike исследовала инфраструктуру, связанную со взломами южнокорейских финансовых организаций и ИИ-инструментом ARTEX. На одном из серверов оказались публично доступны сохранённые сессии Claude Code.

В переписке пользователь просил составить резюме исследователя безопасности и включить результаты операций с ARTEX. Заодно указал телефон, Telegram, возраст, университет и город в Китае. Тот же Telegram встречался в других сессиях, связанных со взломами.

В соседних чатах он спрашивал, где продают украденные корейские данные.

Личность пока не подтверждена: CrowdStrike не может однозначно связать сведения из резюме с атакующим. Даже заявленный возраст расходится с указанной датой рождения.

Резюме получилось полезным. Возможно, прежде всего для расследования.

https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/

@linux_education
  • ❤ 1
Post #2832 904
🔐 Anthropic вводит три уровня допуска к кибервозможностям Claude

Defense Access → Red Team Access → Specialized Access. Чем шире разрешённые задачи и строже проверка пользователя, тем меньше блокировок.

На уровне Red Team Opus 5.5 выполнил 34 из 50 атакующих сценариев без единой блокировки. На этом тесте результат практически совпал с моделью без защитных ограничений.

Ещё одна деталь: Mythos 5.1 и общедоступная Fable 5.1 используют одну и ту же модель. Отличаются ограничения: Mythos допускает больше действий для проверенных специалистов.

По данным Anthropic, партнёры Project Glasswing с помощью Mythos обнаружили не менее 129 000 подтверждённых уязвимостей. Более 33 000 получили высокую или критическую оценку серьёзности.

Данные собраны лишь от части партнёров, поэтому компания оценивает реальный масштаб как минимум в пять раз выше. Это её оценка, а не подтверждённый итоговый подсчёт.

https://www.anthropic.com/news/cyber-verification-program

@linux_education
Post #2830 966
🕵️ Удалили cookies? Сайт всё ещё может узнать ваш браузер

Александр Ханфф собрал большой технический разбор способов отслеживания в Chrome: цифровые отпечатки устройства, идентификаторы в хранилищах и утечки через заголовки запросов.

Внутри разбираются:

• Canvas и WebGL: особенности отрисовки помогают отличать устройства.
• Шрифты, звук и параметры экрана: отдельные сигналы складываются в цифровой отпечаток.
• Хранилища браузера: идентификаторы могут находиться не только в cookies.
• Обнаружение трекинга: перехват вызовов API и анализ запросов через расширение и Chrome DevTools Protocol.

Обычные функции, нужные сайтам для работы, могут одновременно служить инструментами отслеживания.

Техническое чтение для тех, кто хочет понимать, что браузер раскрывает о пользователе.

https://www.thatprivacyguy.com/blog/the-beast-behind-the-browser/

@linux_education
  • 🔥 1
Post #2828 883
‍🤯 Один программист создал FFmpeg, QEMU, QuickJS и запуск Linux прямо в браузере. И его имя знают далеко не все.

Это Фабрис Беллар, французский инженер и один из самых продуктивных системных программистов последних десятилетий.

В 2000 году он запустил FFmpeg и несколько лет руководил проектом. Сегодня FFmpeg стал фундаментальным инструментом для обработки, кодирования и стриминга аудио и видео.

Затем Беллар создал QEMU - эмулятор и виртуализатор, который стал важной частью современного Linux-стека виртуализации. Потом появились TCC, сверхкомпактный C-компилятор, и JSLinux: еще в 2011 году Беллар заставил полноценный Linux запускаться прямо внутри браузера.

В 2009-м он установил мировой рекорд, вычислив 2,7 трлн знаков π практически на одном обычном ПК стоимостью менее €2000.

А дальше были QuickJS, TextSynth, нейросетевое сжатие данных, аудиокодеки и Micro QuickJS для микроконтроллеров. Причем QuickJS продолжает развиваться и в 2026 году.

Параллельно Беллар остается сооснователем и CTO Amarisoft, которая занимается программным обеспечением для 4G/5G.

У него нет громкого личного бренда. Его сайт выглядит как список ссылок из старого интернета.

Просто человек десятилетиями пишет технологии, которыми потом пользуется весь мир.

https://bellard.org/

@linux_education
  • 👍 10
  • ❤ 6
Post #2826 913
🐍 Доверилась Claude как дневнику, а переписка дошла до полиции

Жительница Флориды рассказывала боту о своей жизни. По данным следствия, в одном из сообщений она пригрозила устроить стрельбу в офисе шерифа, а позже написала, что приобрела оружие.

Система безопасности пометила сообщения и передала их на проверку сотрудникам Anthropic. Уже люди уведомили правоохранителей.

Женщину задержали и предъявили обвинение в письменной угрозе насилием. Её сообщения фигурируют в материалах расследования.

Разговор с облачным ИИ может ощущаться личным. Но это не дневник, доступный только вам.

Ну всё, Claude, оставляем тебе только код.

https://techora.ru/news/zhitelnitsa-floridy-arestovana-posle-zapisi-ugrozy-2026-10-04

@linux_education
  • ❤ 1
Post #2824 981
🐧 Linux Cheat Sheet - шпаргалка по командам Linux

Самая удобная шпаргалка по Linux и Bash на русском: теория простым языком (как устроены файлы, процессы, права, память, загрузка и сеть), команды терминала, права доступа, процессы, сеть, SSH, systemd, grep/sed/awk, Vim и готовые однострочники - с примерами.

А для тех, кто идёт дальше, - продвинутый уровень: Bash для профи, LVM и RAID, трассировка и производительность, ядро, безопасность, контейнеры, восстановление системы и вопросы с собеседований.

https://github.com/justxor/Linux-/

@linux_education
  • 👍 4
Post #2822 1.07K
🕵️ Flowsint - open-source платформа для OSINT-расследований в виде графа

Flowsint помогает собирать данные из разных источников и сразу видеть связи между сущностями: доменами, IP, email, телефонами, организациями, соцсетями и криптокошельками.

Что умеет:

- искать поддомены, DNS, WHOIS и ASN
- проверять email и телефоны по утечкам
- искать username по соцсетям через Maigret
- анализировать сайты и трекеры
- смотреть транзакции и NFT у криптокошельков
- связывать всё это в визуальный граф
- подключать свои enrichers и n8n workflows

Главный плюс: проект можно развернуть локально через Docker, а данные остаются на вашей машине. Для OSINT и внутренних расследований это особенно удобно.

Стек включает FastAPI, PostgreSQL, Neo4j, Redis и отдельный frontend. Интерфейс рассчитан на работу с большими графами связей.

Проект распространяется под Apache 2.0.

https://github.com/reconurge/flowsint

@linux_education
  • ❤ 1
  • 👍 1
Older posts →

About this channel

How can I read @linux_education without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Linux Education: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Linux Education have?
Linux Education (@linux_education) has 11.1K subscribers on Telegram, refreshed roughly every 30 minutes.
Does Linux Education know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →