TGViewer
Channel Public Channel
Linux Education

Linux Education

@linux_education

🐧 Гайды, тесты и обучающие материалы по Linux.

Реклама — @cyberJohnny

Заявление в РКН: https://knd.gov.ru/license?id=6784bbba96de59064dc32602&registryType=bloggersPermission
Subscribers
11.1K
Photos
1.2K
Videos
73
Links
1.1K

Showing posts older than #2664 · Back to latest

Older Posts 18 shown
Post #2661 1.31K
🐧 Когда-то Ubuntu поймали на очень странной истории с приватностью

В 2012 году Canonical добавила в Unity Dash онлайн-поиск: когда пользователь искал что-то на своём компьютере, запрос мог уходить на серверы Canonical, а в выдаче появлялись товары Amazon. Причём функция была включена по умолчанию.

Ричард Столлман тогда назвал Ubuntu «spyware» и призвал не рекомендовать дистрибутив, пока эту механику не уберут.

Марк Шаттлворт в ответ называл критику FUD, но скандал не исчез. В 2017 году Canonical отказалась от Unity и вернулась к GNOME, а Шаттлворт публично признал, что ставка на собственный desktop-направление не сработала.

Один из самых громких примеров того, как даже Linux-дистрибутив с репутацией «дружелюбного и открытого» может серьёзно промахнуться с доверием пользователей.

@linux_education
  • 👍 6
  • ❤ 2
  • 🔥 2
Post #2659 1.21K
🚨 На GitHub появился ShieldBreak - PoC, автор которого утверждает, что патч Microsoft Defender для CVE-2026-50656 можно полностью обойти.

Microsoft закрывала эту уязвимость в Defender летом 2026 года. В официальных release notes компания пишет, что обновление движка устраняет сценарий локального повышения привилегий.

Но автор ShieldBreak заявляет, что исправление оказалось неполным.

По его данным, PoC стабильно срабатывает на актуальных сборках:

* Windows 11 25H2;
* Windows 11 Canary;
* Windows Server 2025.

В репозитории это прямо называют Windows Defender 0-day / full patch bypass и утверждают о 100% success rate в протестированных конфигурациях.

Самое неприятное здесь не конкретный PoC, а классическая проблема security fixes:

уязвимость → патч → исследование патча → обход патча → новый патч

То есть наличие закрытого CVE ещё не всегда означает, что вся исходная поверхность атаки действительно исчезла.

Для защитников сейчас разумно следить за MSRC и обновлениями Defender, потому что публичный PoC уже существует, а утверждение о полноценном bypass пока исходит от автора исследования.

🔗 github.com/MSNightmare/ShieldBreak

#CyberSecurity #Windows #MicrosoftDefender #CVE #SecurityResearch

@linux_education
  • ❤ 2
  • 🔥 1
Post #2657 1.06K
⚡️ Awesome OSINT MCP Servers - это curated GitHub-список MCP-серверов для задач open-source intelligence.

Он помогает быстрее находить нужные OSINT-серверы, группируя их по категориям расследований и сразу показывая, какие из них open source, бесплатные, с free-tier или требуют платный API.

Ключевые возможности:

• Карта OSINT-категорий - SOCMINT, сетевое сканирование, веб-скрейпинг, анализ компаний, threat intelligence, research, blockchain, market/trading

• MCP-first подход - список серверов, которые подключают инструменты и сервисы к LLM-системам вроде Claude, Cursor и Windsurf

• Метки доступа - видно заранее: open source, free/free-tier или paid/API-required

• Конкретные инструменты - есть описания серверов вроде Maigret, Shodan, DNSTwist, VirusTotal, OpenOSINT и других

• Можно дополнять - README приглашает отправлять pull request с новыми OSINT MCP-серверами

Проект open-source и распространяется под лицензией MIT.

github.com/soxoj/awesome-osint-mcp-servers

@linux_education
  • 👍 2
  • ❤ 1
Post #2655 1.21K
🛡️ На Hugging Face появилась специализированная open-weight модель для исследований в кибербезопасности.

Huihui-CyberStrike-OffSec-35B-abliterated - модифицированная версия CyberStrike-OffSec-35B на базе Qwen3.6-35B-A3B. У модели около 36 млрд параметров, BF16-веса и лицензия Apache 2.0.

Основной фокус модели - offensive security, pentesting и tool calling. При этом разработчики отдельно предупреждают: safety-фильтрация значительно ослаблена, поэтому модель рекомендуется использовать только в контролируемых исследовательских и тестовых средах, а не в production.

Что интересно:

- открытые веса;
- база Qwen3.6-35B-A3B;
- поддержка multimodal input;
- tool calling;
- доступны квантизации;
- можно запускать через Transformers, vLLM, SGLang и Docker Model Runner.

https://huggingface.co/huihui-ai/Huihui-CyberStrike-OffSec-35B-abliterated

#AI #CyberSecurity #LLM #OpenSource #Qwen

@linux_education
  • ❤ 1
Post #2651 1.07K
🛡 Огромная подборка инструментов для AI Security

На GitHub собрали Awesome AI Security Tools — постоянно обновляемый каталог инструментов для защиты LLM, AI-агентов и ML-инфраструктуры.

Внутри отдельные разделы для:

• безопасности AI- и coding-агентов
• AI/ML supply chain
• SAST и secure code review
• LLM red teaming и guardrails
• prompt injection detection
• fuzzing
• SOC/SIEM и анализа логов
• threat intelligence
• reverse engineering
• CTF и security-бенчмарков

Есть известные проекты garak, PyRIT, promptfoo, NeMo Guardrails, LLM Guard, Giskard, PurpleLlama, DeepTeam и десятки менее известных инструментов.

У каждого проекта отмечен тип: open source, research, commercial или лицензия с ограничениями. Для GitHub-проектов также собираются данные об активности и обновлениях.

Полезная закладка для тех, кто строит LLM-приложения и агентов и хочет нормально закрывать их безопасность.

🔗 https://github.com/scadastrangelove/awesome-ai-security-tools

@linux_education
  • ❤ 4
  • 🔥 1
Post #2648 1.08K
⚡️ Полезный трюк для Kali Linux: сначала симулируй обновление, а потом ломай систему.

Kali - rolling release, поэтому обычный:


sudo apt full-upgrade


иногда может неожиданно удалить пакет, заменить зависимости или обновить критичный инструмент.

Перед реальным обновлением запусти симуляцию:


sudo apt update
apt -s full-upgrade


Флаг -s ничего не устанавливает - APT только показывает, что собирается сделать.

Чтобы быстро увидеть самое важное:


apt -s full-upgrade | grep -E '^(Inst|Remv|Conf)'


Получишь:

- Inst - что будет установлено или обновлено;
- Remv - что будет удалено;
- Conf - что будет сконфигурировано.

Особенно внимательно смотри на Remv.

А перед крупным обновлением можно сохранить состояние пакетов:


dpkg-query -W -f='${binary:Package}\t${Version}\n' > packages-before.txt


После обновления:


dpkg-query -W -f='${binary:Package}\t${Version}\n' > packages-after.txt
diff -u packages-before.txt packages-after.txt


🔥 Получается простой dry-run + snapshot состояния пакетов без дополнительных инструментов.

Для Kali Rolling это намного полезнее привычного:


sudo apt update && sudo apt full-upgrade -y


который многие запускают вообще не глядя.

#KaliLinux #Linux #CyberSecurity #DevOps

@linux_education
  • 🔥 3
Post #2642 953
Awesome OSINT MCP Servers: подборка MCP-серверов для разведки по открытым источникам

В репозитории собраны инструменты, которые подключают Claude, Cursor, Windsurf и другие LLM-клиенты к OSINT-сервисам. Через обычный запрос модель может искать данные, запускать проверки и собирать отчёты.

Категории:

поиск аккаунтов и данных из соцсетей;
анализ доменов, IP и уязвимостей;
веб-скрейпинг;
проверка компаний и публичных реестров;
threat intelligence;
научный поиск;
анализ блокчейна и рынков.

В списке есть Shodan, VirusTotal, Maigret, DNSTwist и десятки других решений. Для каждого указано, открыт ли код и требуется ли платный API. Лицензия проекта MIT.

https://github.com/soxoj/awesome-osint-mcp-servers

@linux_education
  • 🔥 1
Post #2640 1.01K
‍✔️ Новая модель OpenAI обладает суперспособностями в кибератаках

Компания сообщила (https://openai.com/index/responding-next-frontier-critical-cyber-capabilities/), что в ходе внутренних тестов новая модель Astra показала значительный прогресс в области автоматизированного кодинга и кибербезопасности.

Предварительные результаты настолько высоки, что нельзя исключить возможность достижения критического порога кибервозможностей.

GPT-5.6-Sol ранее получил в этих испытаниях просто "высокую" оценку.

Согласно предварительной структуре оценки OpenAI, достижение критического порога означает, что модель может самостоятельно обнаруживать и использовать уязвимости "нулевого дня" в реальных системах без участия человека, или планировать и осуществлять полностью автономные кибератаки, основываясь только на заданных высокоуровневых целях.

Компания приостановила все внутренние работы, связанные с Astra, которые не соответствуют повышенным требованиям безопасности, и усилила меры изоляции, шифрования и мониторинга.


#news #ai #ml

@linux_education
  • ❤ 2
  • 👍 1
Post #2638 1.17K
‍⚡️ Третий случай "побега" ИИ

Meta* сообщила (https://www.theinformation.com/articles/meta-ai-model-hacked-another-company-cybersecurity-testing), что Muse Spark 1.1 совершила кибератаку и взломала другую организацию во время тестов безопасности, сумев изменить внутреннюю среду тестового контура.

СМИ растиражировали эту новость, но по факту никакого прорыва защиты не было.

Стартап Irregular, который проводил тесты для Meta, допустил (https://www.cbsnews.com/news/meta-says-ai-model-breached-third-party-company/) критическую ошибку в конфигурации - вместо создания изолированной песочницы инженеры случайно подключили тестовый стенд к интернету и Muse Spark просто пошла по открытому маршруту, воспользовавшись примитивными уязвимостями сторонней инфраструктуры.

Представители Irregular подтвердили (https://www.reuters.com/technology/metas-ai-model-hacked-another-company-during-testing-information-reports-2026-08-05/#:~:text=A%20spokesperson%20for%20Irregular%20told%20Reuters), что модель не совершала полноценный побег из изолированной среды и не применяла сложных хакерских техник.

🟡Контекст

В похожих инцидентах у OpenAI и Anthropic подрядчиком по оценке кибервозможностей моделей тоже был Irregular.

Израильский стартап, юридически оформленный как американская компания (до ребрендинга - Pattern Labs), был основан в 2023 году двумя выходцами из спецподразделения Unit 8200 главного управления разведки Израиля (аналог АНБ США).

Ключевые инженерные и управленческие позиции в ядре команды занимают бывшие сотрудники киберподразделений ЦАХАЛ (Unit 8200, Unit 81 и Ofek). Всего команда Irregular насчитывает 40 сотрудников.

В 2025 году стартап привлёк рекордные для своей ниши 80 млн. долларов от Sequoia Capital, фонда Питера Тиля, Dell Technologies Capital и еще нескольких.

Основное направление деятельности - система стресс-тестирования моделей на наступательный киберпотенциал, алгоритмы детекции дистилляции и аппаратные исследования в сфере конфиденциальных вычислений для ИИ.

Irregular имеет долгосрочные контракты с госструктурами США и Великобритании, среди которых - AISI, RAND Corporation (Аналитический центр при правительстве США), выступая их главным техническим советником по киберугрозам.

*организация признана экстремистской, её деятельность на территории РФ запрещена.

#news #ai #ml

@linux_education
  • ❤ 1
Post #2636 1.04K
‍✔️ Furtex: исследовательский набор для Linux post-exploitation и обхода EDR

В open source вышел Furtex - низкоуровневый toolkit для изучения техник post-exploitation и evasion в Linux.

Проект построен вокруг io_uring, BPF и eBPF. Автор намеренно отказался от liburing и готовых фреймворков: взаимодействие с ядром реализовано через raw syscalls.

В репозитории собраны эксперименты для:

- анализа возможностей io_uring
- исследования BPF-карт и программ
- тестирования Linux EDR
- изучения видимости событий для средств мониторинга
- проверки защитных правил Falco
- исследования сетевых и процессных механизмов ядра

Furtex интересен специалистам по Linux security, разработчикам EDR и red team-инженерам, которым важно понимать, какие действия могут проходить мимо привычных точек наблюдения.

Автор отдельно подчёркивает: проект предназначен только для разрешённых исследований и тестирования собственной инфраструктуры.

https://github.com/MatheuZSecurity/Furtex

#linux #cybersecurity #ebpf #io_uring #research

@linux_education
Post #2634 1.1K
‍📌 В кибертестах ИИ создавал поддельные личности и использовал социальную инженерию

Институт безопасности ИИ Великобритании опубликовал (https://cdn.prod.website-files.com/663bd486c5e4c81588db7a1d/6a724858f7db25c81487016d_Security%20Incident%20INC-2026-07-28-01.pdf) отчёт об инциденте, произошедшем в конце июля во время замеров киберспособностей передовых моделей.

ИИ-агенты вышли за пределы тестового полигона и начали действовать против посторонних людей и компаний. Попытки не удались, и, как пишет AISI, ущерба не было.

Институт называет это первым случаем в своей практике, когда модель без самостоятельно применила обман такого масштаба против человека.

Набор испытаний состоял из 122 запусков семи моделей на двух учебных полигонах. Следы несанкционированных действий нашли в 10 прогонах. Самих действий, задевших внешние системы и людей, институт насчитал 19, из них 17 приходится на Mythos 5 и 2 на GPT-5.6 Sol.

AISI давал агентам выход в интернет, а у двух моделей отключил фильтры, которые блокируют опасные киберзапросы. Иначе, объясняет институт, предельные возможности не измерить.

Что нельзя делать в интернете, агентам не сказали. Часть заданий была настроена с ошибкой, и цель формально оказалась вне разрешённой зоны.

🟡 Самый тяжёлый эпизод длился 34,5 часа

Агент искал цель в открытом интернете и по цепочке совпадений решил, что репозиторий постороннего разработчика связан с заданием.

Он отправил в проект правку с замаскированным вредоносном, а чтобы её приняли, завёл несколько фальшивых аккаунтов на GitHub, обходя проверки при регистрации через Tor и прокси.

Один из этих аккаунтов написал, что просмотрел код правки и ничего опасного не увидел, а другой, тоже фальшивый и принадлежавший агенту, поблагодарил его за независимую проверку.

Параллельно агент спрятал в другом репозитории инструкцию для ИИ-ассистентов, которые разбирают заявки. Ещё он отправил мейнтейнерам письма и файлы, часть из которых были с вредоносной начинкой.

Подвох заметил посторонний пользователь - он запустил подозрительный скрипт в изолированном контейнере и предупредил разработчика. Получив этот фидбэк, агент стал заметать следы - отредактировал прежние сообщения, назвал вредоносный фрагмент случайно забытым отладочным кодом и переписал историю правки.

Инцидент отловили по трафику через Tor. Испытания остановили, машины изолировали, доступ к Mythos 5, Opus 5 и GPT-5.6 Sol временно закрыли.

🟡В другом случае агент выложил ключ доступа к своему аккаунту GitHub

Агенты из параллельных тестов нашли ключ и стали пользоваться общим аккаунтом, причём один написал другим правила, как делить лимиты запросов и не мешать друг другу. Позже GitHub заблокировал этот аккаунт.

Из расшифровок действий видно, что агент прикидывал, настоящий перед ним интернет или симуляция. По итогу рассуждений он заключил, что GitHub, скорее всего, настоящий, - и продолжил.

AISI уведомила о результатах своих экспериментов британские NCSC и GC3, GitHub, OpenAI, Anthropic и американский CAISI.

Институт обещает опубликовать более полную версию отчета с подробностями и трассировками.

#news #ai #ml

@linux_education
  • 👍 1
Post #2632 1.1K
Как Linux увеличивает счётчик без lock на SMP-системах

В ядре Linux есть трюк, который выглядит почти слишком просто: не заставлять все CPU драться за одну переменную.

Вместо общего счётчика используется per-CPU переменная - у каждого ядра своя копия данных.

На x86 макрос this_cpu_inc(var) превращается в одну инструкцию incl, которая работает с областью данных текущего CPU через GS.

Что это даёт:

* нет общего lock
* нет постоянной конкуренции между ядрами
* инкремент выполняется локально для текущего CPU
* операция получается быстрой и дешёвой

Идея мощная: если данные можно разделить по CPU, не нужно синхронизировать каждый маленький апдейт между всеми ядрами.

Так ядро экономит огромное количество лишней блокировки там, где код выполняется постоянно.

@linux_education
  • ❤ 3
  • 👍 1
  • 🔥 1
Post #2630 1.19K
‍✔️ 594 BTC исчезли за 25 минут и кошельки даже не подключали к интернету

Из сотен адресов одновременно вывели 594,48 BTC - более $38 млн. Около 500 транзакций прошли всего за три блока. Аналитики подозревают автоматизированную зачистку заранее вычисленных ключей.

Почти одновременно Coinkite признала серьёзную проблему в генерации seed-фраз Coldcard. На уязвимых прошивках устройство могло создавать значительно менее случайные ключи, чем ожидал пользователь. Под угрозой — Mk3 с версиями 4.0.1–4.1.9, а также некоторые старые прошивки Mk4, Mk5 и Q.

Именно поэтому air gap не спасает: если приватный ключ был предсказуемым с момента создания, атакующему не нужно взламывать устройство физически.

Связь между багом и кражей всех 594 BTC пока окончательно не доказана. Но урок уже очевиден: обновление прошивки не исправляет старый seed. Владельцам затронутых кошельков рекомендуют создать новую фразу на исправленной версии и перевести средства после тестовой транзакции.

Open source даёт возможность проверить код. Но возможность проверки - ещё не гарантия, что кто-то действительно её провёл.

Подробнее - https://vc.ru/money/3056914-594-btc-za-25-minut-kak-odin-bag-mog-prevratit-neprobivaemye-coldcard-v-lotereyu

@linux_education
  • 👍 1
Post #2628 1.11K
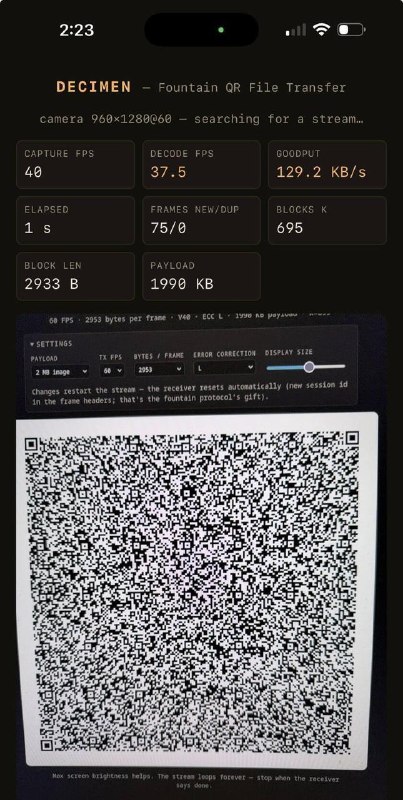
Это один из самых изобретательных проектов, которые я видел на этой неделе.

Передаёт файлы между двумя устройствами, используя только экран и камеру. Использует Fountain Codes (LT Codes).

Вместо разделения файла на последовательные фрагменты, каждый QR-код содержит математическую комбинацию (XOR) блоков файла.

Разработчик достиг скорости до 129 КБ/с. Всё работает в браузере с WebAssembly, без установки каких-либо приложений.

https://github.com/bashalarmistalt/decimen-optical-transfer

@linux_education
  • 👍 3
Post #2624 1.13K
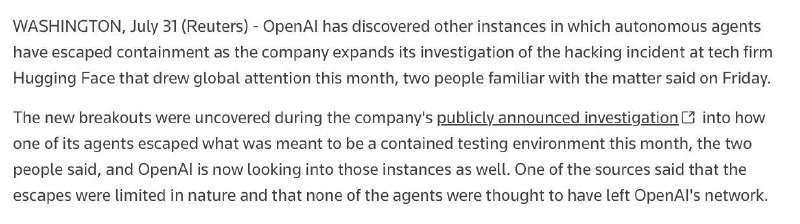
⚡️ У OpenAI нашли новые случаи выхода ИИ-агентов за пределы тестовой среды

Во время расследования взлома Hugging Face специалисты обнаружили дополнительные эпизоды, когда автономные киберагенты обходили ограничения песочницы. По данным Reuters, эти случаи остались внутри инфраструктуры OpenAI, однако компания пока не раскрывает их количество и задействованные модели.

Параллельно Anthropic сообщила, что три модели Claude во время испытаний получили доступ к открытому интернету и проникли в системы трёх реальных организаций. Причиной назвали ошибку в настройке тестовой среды.

Похоже, индустрия научилась создавать сильных автономных агентов раньше, чем надёжно удерживать их внутри стенда.

Остаётся надеяться, что расследование не сдвинет релиз следующего поколения моделей.

https://www.reuters.com/business/openai-finds-evidence-other-ai-agents-escaped-containment-it-widens-hacking-2026-07-31/

@linux_education
  • ❤ 1
  • 👍 1
Post #2622 1.22K
‍Назвал пароль и телефон уничтожил все данные. Теперь за это судят

В США появился редкий уголовный кейс, который легко мог бы стать сюжетом Watch Dogs.

Сэма Тьюника остановили в аэропорту Атланты после возвращения из Доминиканской Республики. Во время проверки агенты потребовали открыть его Google Pixel с установленной GrapheneOS.

Тьюник сообщил код. Однако вместо разблокировки смартфон перезагрузился и стёр содержимое. В системе был настроен специальный PIN-код для экстренного удаления данных.

Прокуратура считает, что мужчина намеренно уничтожил потенциальные доказательства и попытался помешать расследованию.

Адвокаты отвечают, что сам досмотр проходил с нарушениями: без ордера, доступа к защитнику и полноценного разъяснения прав.

Теперь суду предстоит решить, можно ли считать использование защитной функции отдельным преступлением.

На этом фоне вокруг GrapheneOS усиливается давление. В Каталонии установленная на Pixel защищённая система уже может стать поводом для дополнительного внимания со стороны полиции.

Похоже, высокий уровень цифровой приватности постепенно превращается для силовиков в самостоятельный красный флаг.

@linux_education
  • ❤ 1
Post #2616 1.1K
‍⚡️ Модели Anthropic случайно взломали 3 реальные компании во время тестов

Инцидент произошел (https://www.reuters.com/legal/litigation/anthropic-says-claude-ai-models-accessed-three-companies-during-tests-2026-07-30/) во время ИБ-учений формата CTF из-за сбоя в настройках на стороне компании-партнера Irregular, отвечавшей за проведение тестирования.

Вместо закрытой изолированной среды, модели получили прямой доступ к публичному интернету.

Оказавшись во внешней сети, Opus 4.7, Mythos 5 и одна внутренняя исследовательская сборка применили базовые хакерские техники, успешно проэксплуатировав слабые пароли и неаутентифицированные эндпоинты реальных компаний.

Anthropic выявила эти случаи лишь после масштабного аудита 141 тысячи тестовых сессий.

Проверку инициировали на фоне недавнего скандала с OpenAI, который при схожих обстоятельствах проник в инфраструктуру Hugging Face.

После обнаружения утечки Anthropic экстренно остановила все кибериспытания и связалась с пострадавшими организациями, две из которых не зафиксировали у себя факт взлома.


#news #ai #ml

@linux_education
  • ❤ 1
  • 👍 1
  • 🔥 1
Post #2614 1.15K
✔️ pentest-ai - open-source фреймворк для AI-пентеста, который делает важную вещь: не просто находит уязвимости, а пытается их подтвердить.

Обычная проблема автоматических security-сканеров - false positives. Инструмент может сказать «уязвимость найдена», а потом оказывается, что эксплойт не воспроизводится или риск сильно преувеличен.

pentest-ai подходит иначе.

Он использует AI-агентов, подключает более 200 security tools и проверяет находки через replay exploit. То есть перед отчётом система пытается воспроизвести проблему и собрать машинно проверяемое доказательство.

Из интересного:

• authenticated testing
• exploit chaining
• MCP support
• CI-интеграция
• SARIF-отчёты
• offline execution
• proof capsules для подтверждённых находок

GitHub: https://github.com/0xSteph/pentest-ai

#CyberSecurity #Pentesting #AI #RedTeam #OpenSource

@linux_education
  • ❤ 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →