TGViewer
Channel Public Channel
Linux Education

Linux Education

@linux_education

🐧 Гайды, тесты и обучающие материалы по Linux.

Реклама — @cyberJohnny

Заявление в РКН: https://knd.gov.ru/license?id=6784bbba96de59064dc32602&registryType=bloggersPermission
Subscribers
11.1K
Photos
1.3K
Videos
73
Links
1.1K

Showing posts older than #2452 · Back to latest

Older Posts 16 shown
Post #2450 1.41K
⚡️ Дуров жёстко прошёлся по идее блокировок и «суверенного интернета».

Создатель Telegram заявил, что запреты не приближают Россию к цифровому суверенитету, а наоборот - отбрасывают её назад. По его словам, независимую цифровую инфраструктуру невозможно построить одними блокировками, если из страны уезжают специалисты, способные делать собственные ОС, сервисы и платформы.

В качестве примера Дуров привёл удаление MAX из App Store: когда доступ к ключевым цифровым площадкам зависит от внешних игроков, говорить о настоящем суверенитете сложно.

Самая жёсткая цитата:

«Российский чиновник, который сломал интернет и отбросил страну на десятилетия назад под предлогом “цифрового суверенитета”, заслуживает медаль национальной безопасности - от США».

По сути, Дуров говорит простую вещь: цифровой суверенитет строится не запретами, а сильными инженерами, конкурентными продуктами и нормальной средой, из которой эти инженеры не хотят уезжать.

@linux_education
  • 👍 21
  • 🔥 1
Post #2447 1.56K
Новая supply-chain атака на npm - теперь уже с заходом на ИИ-инструменты разработки.

За пару часов скомпрометировали 57 пакетов и выпустили 286+ вредоносных версий. Это новая версия червя Miasma: он сам расползается по зависимостям, без ручного участия атакующего, и использует техники уклонения, чтобы дольше не светиться.

Цель - не обычные пользователи, а пайплайны и секреты разработчиков. Payload вытаскивает токены GitHub Actions, облачные ключи, Vault, SSH, npm, GitHub и даже хранилища менеджеров паролей. Один заражённый npm install в CI может отдать доступ к инфраструктуре.

Отдельно неприятная часть - атака трогает конфиги ИИ-инструментов: .claude, .cursor, .gemini, .vscode. Если агент читает локальные настройки, инструкции или MCP-серверы из репозитория, такой файл превращается в канал управления прямо внутри среды разработки.

Что стоит сделать сейчас:

- запинить зависимости по хешам
- проверить затронутые пакеты
- перевыпустить токены в CI
- убрать секреты из окружения раннеров
- добавить конфиги ИИ-инструментов в обязательное ревью

@linux_education
Post #2444 1.44K
‍⚡️ Anthropic разобрала 832 аккаунта, заблокированных за вредоносную активность с марта 2025 по март 2026 года.

ИИ всё чаще используют не для банального фишинга, а для сложных этапов атаки уже внутри взломанной сети.

Чаще всего модели применяли для подготовки:

• 560 из 832 аккаунтов писали вредоносный код с помощью ИИ
• 54 аккаунта использовали ИИ для горизонтального перемещения внутри скомпрометированной сети
• доля атакующих среднего риска и выше выросла с 33% до 56% за год

ИИ-фишинг просел, а использование моделей для поиска учёток, навигации по сети и постэксплуатации выросло. То, что раньше требовало сильной технической подготовки, теперь частично делает агент.

Из-за этого старые метрики риска ломаются. Количество техник уже почти не помогает: слабые атакующие использовали в среднем 16 техник, сильные - около 20. Интерфейс тоже не показатель: Claude Code, API или обычный чат сами по себе не говорят, насколько опасна атака.

Самые опасные группы строят систему, где ИИ не просто отвечает на запросы, а связывает шаги атаки в цепочку и действует почти автономно.

Аатака государственного уровня, которую Anthropic остановила в ноябре 2025 года. По MITRE ATT&CK она выглядела как «средний риск»: 30 техник в 13 тактиках. Но по внутренней шкале Anthropic получила максимум - 100 баллов. Claude Code использовали как автономного агента: он выполнял команды, эксплуатировал уязвимости, искал доступы и принимал тактические решения, пока человек подключался только в ключевых точках.

Полезные ссылки:

• Отчёт Anthropic: https://www.anthropic.com/news/AI-enabled-cyber-threats-mitre-attack
• Визуализация Frontier Red Team: https://red.anthropic.com/2026/attack-navigator/
• Разбор атаки ноября 2025: https://www.anthropic.com/news/disrupting-AI-espionage
• Verizon 2026 DBIR: https://www.verizon.com/business/resources/reports/dbir/

@linux_education
  • 👍 1
Post #2442 1.55K
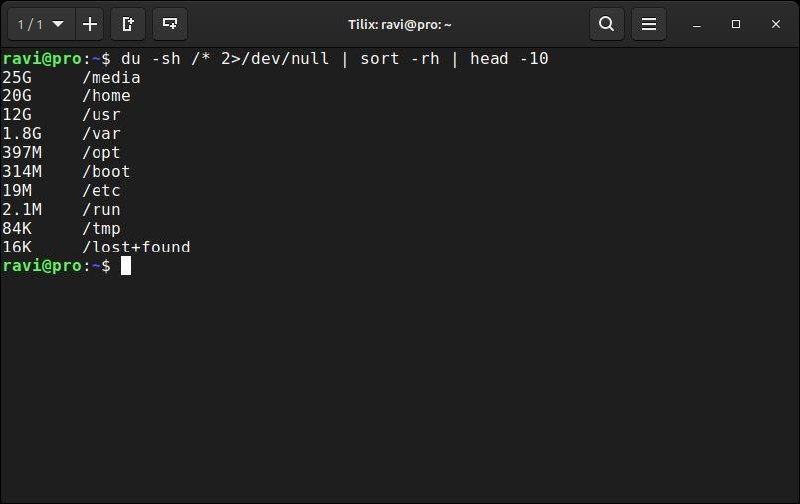
🖥 Совет Linux

Диск забился, а где именно - непонятно?

Есть простая команда, чтобы быстро найти самые тяжёлые директории:


du -sh /* 2>/dev/null | sort -rh | head -10


Что она делает:

du -sh /* считает размер всех директорий в корне
sort -rh сортирует результат от самых больших к маленьким
head -10 показывает топ-10
2>/dev/null убирает ошибки доступа, чтобы вывод был чистым

Дальше всё просто: увидели, что разросся /var, /home или /opt - заходите внутрь и запускаете ту же команду уже там.

Например:


du -sh /var/* 2>/dev/null | sort -rh | head -10


Одна из тех команд, которые экономят кучу времени, когда сервер внезапно начинает кричать про 100% disk usage.

@linux_education
  • 👍 5
Post #2440 1.81K
‍Он ушел в реабилитацию и написал операционную систему с нуля. Теперь у неё тысячи контрибьюторов

Андреас Клинг работал в Apple и Nokia, писал движки для браузеров, участвовал в WebKit. По меркам карьеры разработчика - всё шло хорошо. Но за фасадом успешного инженера годами шла борьба с тяжелой зависимостью и выгоранием.

В 2018 году он прошел трехмесячный курс реабилитации в государственной клинике в Швеции. После выписки оказался безработным, жил у семьи и буквально не знал, чем себя занять. Программирование было единственным, что держало в тонусе - и Андреас начал писать операционную систему. Просто чтобы не потерять себя.

Так появился SerenityOS - операционная система, вдохновленная эстетикой рабочего стола 1990-х. Внешне это странная смесь Windows 98, KDE и классического Unix. Внутри - полностью современная ОС, написанная с нуля: ядро, браузерный движок, оконная система, терминал, системные утилиты. Всё вручную, всё самостоятельно.

Андреас вел разработку публично - на GitHub и YouTube. Люди начали наблюдать, как проект растет в реальном времени. Интернет полюбил это за мастерство. Никакого корпоративного заказчика, никакого венчурного финансирования. Просто один разработчик, который одержимо строил свою мечту.

Сегодня SerenityOS активно разрабатывается контрибьюторами со всего мира. Проект вырос в полноценную вещь - со своим языком программирования (C++), браузером LibWeb/LibJS, собственным тулчейном встроенных приложений. Андреас затем сделал еще один шаг: ушел с работы и сфокусировался на SerenityOS full time.

Блогпост Андреаса Клинга: https://awesomekling.github.io/I-quit-my-job-to-focus-on-SerenityOS-full-time/

GitHub SerenityOS: https://github.com/SerenityOS/serenity

@linux_education
  • 👍 5
  • 🔥 2
  • ❤ 1
Post #2438 1.58K
✔️ NVIDIA переводит все свои открытые модели на единую лицензию от Linux Foundation

На лицензию OpenMDW-1.1 переходят 4 семейства: Cosmos, Isaac GR00T, Ising и Nemotron.

Стандарт разработан (https://openmdw.ai/) Linux Foundation для ИИ-индустрии и одним документом покрывает все компоненты релиза: исходный код, датасеты, веса, метаданные и документацию. Лицензия позволяет делать дообученные модели и производные продукты проприетарными.

Разработчики получают права на коммерциализацию, модификацию и распространение моделей. Единственное требование - сохранение оригинальных копирайтов при дистрибуции.
NVIDIA в сети Х (https://x.com/NVIDIAAI/status/2060035668655677804)

@linux_education
Post #2425 1.54K
Ночью сервер сломался, конфиг «никто не трогал», а деплой «точно не виноват»?

Есть простая команда:

find /etc -mtime -1 -type f

Она покажет все файлы в /etc, которые менялись за последние 24 часа.

Нужно проверить сайт - меняешь /etc на /var/www.

Когда все говорят «это не я», find быстро показывает, что реально трогали.

@linux_education
  • 👍 7
  • ❤ 2
  • 🔥 1
Post #2420 1.61K
‍🚨 Джейлбрейкнутый Gemini помогал красть админки и крипту

Cyber Security News разобрали кейс русскоязычного хакера bandcampro, который с 2021 года вёл MAGA/QAnon-инфраструктуру, ломал WordPress-админки и использовал Gemini как рабочий инструмент.

Он управлял Telegram-каналом americanpatriotus, где выдавал себя за американского военного ветерана. Канал набрал около 17 000 подписчиков и использовался для политического влияния, крипто-схем и развода аудитории.

Gemini применяли для:
- генерация MAGA/QAnon-постов
- чистка текстов от русскоязычных следов
- планирование публикаций под американское время
- подбор вариантов паролей для WordPress
- помощь с C2-инфраструктурой
- автоматизация фейкового криптокошелька

По отчёту, связка Gemini и купленных infostealer-логов помогла взломать 29 WordPress-админок. Позже через Telegram продвигали фейковый кошелёк StellarMonster, который собирал seed-фразы. Подтверждён минимум один опустошённый криптокошелёк.

Операция почти ничего не стоила. Актор крутил 73 предположительно украденных Gemini API-ключа, а ротатор для них, по данным исследователей, тоже помог написать Gemini.

Один человек с VPS, Telegram-каналом и ворованными API-ключами теперь может собрать небольшую фабрику влияния, фишинга и credential theft без команды и больших затрат.

cybersecuritynews.com/russian-hacker-used-jailbroken-gemini/

@linux_education
Post #2418 1.51K
🌐 Умный DNS-резолвер Numa

Numa - это портативный DNS-резолвер, который работает из одного бинарного файла. Он блокирует рекламу, позволяет настраивать локальные сервисы и шифрует запросы с помощью ODoH, обеспечивая вашу конфиденциальность. Все функции встроены, без необходимости в облачных сервисах.

🚀 Основные моменты:
- Портативный, работает на любом устройстве.
- Блокировка рекламы и кэширование по умолчанию.
- Поддержка DNSSEC и DNS-over-TLS для шифрования.
- Автоматическое обнаружение устройств в локальной сети.
- Легкий в использовании интерфейс и настройка.

📌 GitHub: https://github.com/razvandimescu/numa

@linux_education
  • 👍 3
  • 🔥 2
  • ❤ 1
Post #2416 1.96K
🚨 OnlyFans взломан 💸

По-видимому, взломали OnlyFans, и теперь продают полную базу данных 340 миллионов пользователей, включая создателей контента и потребителей.

Результатом этого станет огромная волна массовых вымогательств в отношении пользователей, точно так же, как это произошло после взлома Ashley Madison в 2015 году.

В утёкшие данные входят
• Имена пользователей и имена профилей
• Адреса электронной почты
• Номера телефонов
• Даты создания аккаунтов
• Метрики подписчиков/подписок
• Статистика «лайков» и контента
• Рейтинги создателей/фанатов
• Профили в социальных сетях, связанные с аккаунтом
• Частичные метаданные платёжных карт (последние 4 цифры карты)

@linux_education
  • ❤ 4
  • 🔥 1
Post #2414 1.76K
Теперь понятно, кому больше всего нужны были тонкие рамки

@linux_education
  • 👍 3
Post #2408 2.56K
‍Один собрал боевой радар на 20 км выложили в открытый доступ.

На GitHub появился проект AERIS-10: фазированный радар на 10,5 ГГц, способный вести цели на дистанции до 20 километров. Бесплатно, с открытыми исходниками и документацией вплоть до последнего винтика. Репозиторий уже собрал 17,8 тысяч звёзд и 4,2 тысячи форков за считанные дни.

Внутри буквально всё, что нужно для повторения. Полные схемы PCB и файлы для производства, код FPGA на Verilog со сжатием импульсов, доплеровским анализом и CFAR, прошивка под STM32F746, питоновский GUI с картой, интеграция GPS и IMU для коррекции позиции. Плюс электронное наведение луча в диапазоне ±45 градусов и две версии устройства на 3 и 20 километров.

Lockheed и Raytheon продают аналогичные системы за миллионы долларов и десятилетиями держат эти технологии за семью печатями оборонных контрактов. А тут один парень берёт и выкладывает рабочий комплект, который можно собрать в гараже при наличии рук и паяльной станции.

Оборонка годами убеждала всех, что такие вещи требуют гигантских бюджетов, допусков и специальных лабораторий. AERIS-10 наглядно показывает, что значительная часть этой стены держалась не на физике, а на NDA и закрытости. И теперь джинн из бутылки уже не вернётся.

https://github.com/NawfalMotii79/PLFM_RADAR

@linux_education
  • 🔥 8
Post #2397 1.64K
GitHub взломали через расширение для VS Code. Утекли тысячи внутренних репозиториев

GitHub сообщил о компрометации одного из сотрудников компании. По предварительным данным, атака прошла через заражённое расширение для VS Code.

В результате злоумышленники получили доступ примерно к 4 000 внутренних репозиториев.

И, конечно, история уже вышла за рамки «внутреннего инцидента»: хакеры выставили похищенные данные на продажу за $50 000.

GitHub обещает позже опубликовать подробный отчёт и итоги расследования.

Но сам кейс уже показательный: сегодня supply chain атака может начаться не с сервера, не с CI/CD и не с облака, а с обычного расширения в редакторе кода.

https://x.com/github/status/2056949168208552080

@linux_education
  • ❤ 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →