TGViewer
Channel Public Channel
Linux Education

Linux Education

@linux_education

🐧 Гайды, тесты и обучающие материалы по Linux.

Реклама — @cyberJohnny

Заявление в РКН: https://knd.gov.ru/license?id=6784bbba96de59064dc32602&registryType=bloggersPermission
Subscribers
11.1K
Photos
1.2K
Videos
73
Links
1.1K

Showing posts older than #2397 · Back to latest

Older Posts 16 shown
Post #2396 1.62K
‍Сюжет уровня дебильной комедии: агентство США по кибербезопасности, которое отвечает за защиту федеральных сетей, случайно засветило на GitHub собственные ключи и пароли.

CISA учит всех хранить пароли безопасно. А потом сама выкладывает их на GitHub 😳

Исследователи нашли публичный репозиторий с названием Private-CISA. Внутри - учётные данные для Amazon AWS GovCloud и файл AWS-Workspace-Firefox-Passwords.csv, где в открытом виде лежали логины и пароли к десяткам внутренних систем CISA и Министерства внутренней безопасности.

Самое абсурдное: по словам исследователей, GitHub Secret Scanning был вручную отключён. То есть защита, которая должна предупреждать о таких утечках, просто не работала.

Теперь в Сенате требуют закрытый брифинг от CISA. И понять их можно: когда агентство, которое раздаёт рекомендации по кибербезопасности всей стране, само выкладывает пароли в публичный репозиторий - это уже не инцидент, а диагноз процессам.

Главный урок простой: правительство США можно не взламывать через суперэксплойты.

Иногда достаточно просто открыть GitHub.

Кибербезопасность по-американски: https://gizmodo.com/the-worst-leak-that-ive-witnessed-u-s-cybersecurity-agency-leaves-its-digital-keys-out-in-public-on-github-2000760330

@linux_education
  • 🤩 2
  • 🔥 1
Post #2394 1.54K
⚡️ Linux может читать сетевые пакеты почти напрямую

В Linux можно открыть raw socket и увидеть пакеты, которые приходят на сетевую карту.

Пример из скрина делает простую вещь:

1. создаёт socket уровня AF_PACKET
2. просит у ядра все Ethernet-пакеты через ETH_P_ALL
3. в бесконечном цикле читает их через recvfrom
4. печатает размер каждого пакета

То есть программа буквально говорит ядру:

“Отдавай мне всё, что видит сетевой интерфейс.”

Так становится понятно, что Wireshark - это не магия. Он тоже получает низкоуровневый трафик от системы, просто красиво его разбирает и показывает.

Обычно разработчик работает с сетью на высоком уровне:

HTTP → TCP → socket

А raw socket позволяет спуститься ниже:

Ethernet frame → IP packet → TCP/UDP → payload

На таком уровне видно, что реально летит по сети: заголовки, размеры пакетов, служебные данные и весь сырой трафик.

Это один из тех примеров, после которых Linux networking перестаёт быть чёрным ящиком.

@linux_education
  • 👍 3
Post #2391 1.43K
🧾 Shellfirm — защита от случайных или вредоносных команд в терминале.

Shellfirm — это оболочка безопасности, которая перехватывает опасные команды перед их выполнением. Она помогает избежать случайных удалений, перезаписей и других разрушительных операций. Вместо того чтобы полагаться только на alias или ручные проверки, Shellfirm добавляет дополнительный уровень безопасности — требует подтверждение на понятном языке, прежде чем выполнить потенциально опасную команду.

Поддерживаемые команды: rm, mv, chmod, chown, scp, rsync, dd, mkfs, shutdown, reboot, curl, wget, kill, и другие.

Примеры использования:


$ rm -rf /
🚨 Вы уверены, что хотите удалить / ? [y/N]


Shellfirm умеет:

- Перехватывать опасные команды до их выполнения.
- Показывать, что именно будет сделано (например, какие файлы будут удалены).
- Работать в интерактивном режиме с подтверждением.
- Настраиваться под себя.
- Поддерживать различные оболочки (`bash`, zsh, fish, xonsh и т.д.).

Установка через brew, go install, pipx и другие.

Проект с открытым исходным кодом, написан на Go.

https://github.com/kaplanelad/shellfirm

@linux_education
GitHub GitHub - kaplanelad/shellfirm: Safety guardrails for ai coding agents and human terminal commands Safety guardrails for ai coding agents and human terminal commands - kaplanelad/shellfirm
  • 👍 2
Post #2387 1.54K
Mythos обошёл защиту, в которую Apple вложила 5 лет и миллиарды

Три исследователя использовали Anthropic Mythos, чтобы собрать рабочий exploit для macOS kernel. По их словам, он обходит Apple M5 Memory Integrity Enforcement - систему защиты, которую Apple строила годами и продвигала как один из главных барьеров против memory corruption атак.

Таймлайн выглядит жёстко:

- 25 апреля нашли баг
- 1 мая уже был рабочий exploit
- отчёт понесли лично в Apple Park

MIE была флагманской security-фичей для M5 и A19. Apple описывала её как защиту, которая должна резко усложнить целый класс атак на память. По их же исследованиям, MIE ломала все известные публичные exploit chains против современных iOS-устройств.

Исследователи не «сломали» MIE напрямую. Они её обошли. По описанию, атака была data-only: без манипуляций с указателями, через стандартные syscalls, от обычного непривилегированного пользователя до root.

Проблема уже не только в том, что уязвимости всё ещё находятся. Проблема в том, что frontier-модели начинают ускорять самую сложную часть offensive security: связывать баги, проверять гипотезы, искать обходные маршруты и собирать рабочую цепочку быстрее, чем это делала бы обычная команда вручную.

55-страничный технический отчёт обещают выпустить после патча Apple.

Если всё подтвердится, это одна из самых важных cybersecurity-историй года.

https://blog.calif.io/p/first-public-kernel-memory-corruption

@linux_education
blog.calif.io First public macOS kernel memory corruption exploit on Apple M5 Apple spent five years building hardware and software to make memory corruption exploits dramatically harder. Our engineers, working together with Mythos Preview, built a working exploit in five days.
  • 🔥 1
Post #2385 1.41K
‍Pointer tagging: как рантаймы прячут данные прямо внутри указателя

В x86-64 Linux пользовательские процессы обычно используют не все 64 бита адреса. На практике адреса занимают около 48 бит, а верхние биты часто остаются свободными.

И вот тут начинается низкоуровневая магия.

Некоторые рантаймы кладут в эти верхние биты служебную информацию: тип объекта, флаги, состояние GC, короткий идентификатор или другой metadata-tag. Перед разыменованием указатель очищается маской, и процессор снова видит обычный валидный адрес.

Это называется pointer tagging.

Зачем это нужно:

- можно хранить метаданные без отдельной структуры
- меньше аллокаций
- лучше cache locality
- быстрее проверка типа или состояния объекта
- меньше overhead в рантайме

Такой подход используют Lisp-рантаймы, garbage collectors, JavaScript-движки и VM, где каждый байт и каждый лишний переход по памяти имеют значение.

Идея простая: если часть битов в указателе всё равно не участвует в адресации, почему бы не заставить их работать.

@linux_education
  • 👍 2
  • ❤ 1
Post #2379 1.59K
Линуксоиды, уговаривающие своих друзей слезть с macOS — чтобы те получили незабываемый опыт: разобраться, что такое модуль ядра, только ради того, чтобы у них заработал Wi-Fi.

@linux_education
  • 🔥 5
  • ❤ 2
Post #2377 1.71K
Русская раскладка как антивирус: Linux-малварь сама отключалась на русскоязычных системах

Microsoft обнаружила вредоносный код в библиотеке, связанной с Mistral AI. Самая странная деталь: малварь проверяла язык системы и отказывалась запускаться, если находила русский.

Для вредоносов из СНГ это не такая уж редкость. В код часто добавляют проверку локали, чтобы не заражать пользователей из России и соседних стран. Логика простая: меньше шума дома, меньше риска привлечь внимание местных силовиков.

Но дальше начинается совсем абсурд.

Если заражённая система определялась как из Израиля или Ирана, код запускал цифровую русскую рулетку: с шансом 1 к 6 он пытался полностью уничтожить данные на машине.

Получается почти карикатура на современную киберреальность: вредонос в AI-библиотеке, геополитика внутри кода и русская раскладка как случайный защитный механизм.

https://x.com/MsftSecIntel/status/2054041471280423424?s=20

@linux_education
  • 🔥 6
  • 🤩 1
Post #2375 1.79K
Прогрев к блокировке GitHub уже начался

GitHub назвали «вредительской платформой» для России. Об этом заявил Антон Горелкин, первый зампред ИТ-комитета Госдумы.

По его словам, доля неудачных подключений к GitHub уже превысила 16%. При этом РКН утверждает, что платформу не ограничивает, а сам Горелкин обвиняет Microsoft и GitHub в дискриминации российских пользователей.

В ИТ-комитете считают, что дальше ситуация будет только ухудшаться. Разработчикам уже советуют переносить проекты на другие Git-сервисы, включая российские аналоги.

Пока это выглядит не как случайный сбой, а как подготовка почвы: сначала «проблемы с доступом», потом заявления про вредительскую платформу, потом рекомендации срочно переезжать.

Вопрос только один: это очередной политический шум или GitHub реально готовят к отключению?

https://vc.ru/dev/2922273-github-vreditelskaya-platforma-dlya-rossii

@linux_education
  • ❤ 5
Post #2366 1.66K
⚡️ 10 терминальных инструментов, которые делают работу быстрее в 2026

Если часто работаешь в терминале, эти тулзы заметно упрощают жизнь.

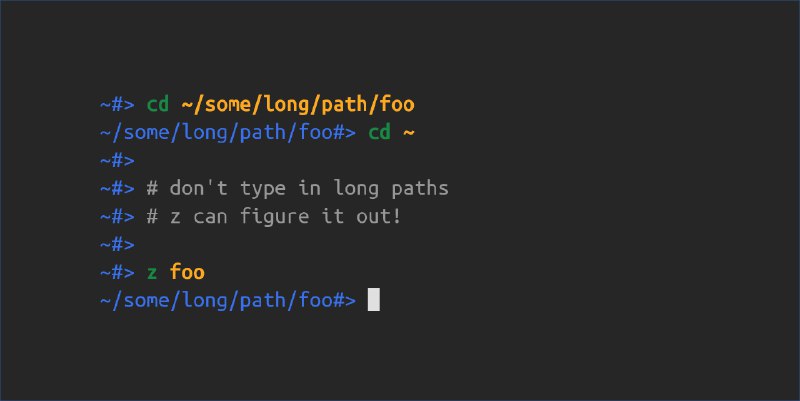
1. zoxide
Умный cd, который запоминает твои привычки
https://github.com/ajeetdsouza/zoxide

2. fzf
Fuzzy-поиск файлов, процессов, git и истории
https://github.com/junegunn/fzf

3. ripgrep
Быстрый поиск по коду с учётом .gitignore
https://github.com/BurntSushi/ripgrep

4. lazygit
Удобный интерфейс для работы с git в терминале
https://github.com/jesseduffield/lazygit

5. starship
Лёгкий и быстрый prompt с полезной информацией
https://github.com/starship/starship

6. atuin
История команд с поиском и синхронизацией
https://github.com/atuinsh/atuin

7. bat
Просмотр файлов с подсветкой синтаксиса
https://github.com/sharkdp/bat

8. eza
Современная замена ls с иконками и цветами
https://github.com/eza-community/eza

9. yazi
Быстрый файловый менеджер в терминале
https://github.com/sxyazi/yazi

10. delta
Удобный просмотр git diff с подсветкой
https://github.com/dandavison/delta

Полезная инструменты, которые дают заметный эффект в ежедневной работе.

@linux_education
GitHub GitHub - ajeetdsouza/zoxide: A smarter cd command. Supports all major shells. A smarter cd command. Supports all major shells. Contribute to ajeetdsouza/zoxide development by creating an account on GitHub.
  • ❤ 2
  • 🔥 1
Post #2360 1.77K
⚡️ ИИ-агенты уже умеют не просто взламывать уязвимые системы, а копировать себя дальше по сети.

Palisade Research показала эксперимент, где языковая модель автономно находила уязвимый хост, получала доступ, переносила туда свой harness и prompt, поднимала inference-сервер и запускала новую копию агента.

Дальше самое неприятное: эта копия могла повторить процесс уже против следующей цели.

Тестировали несколько классов уязвимостей:

- обход хэшей
- server-side template injection
- SQL injection
- broken access control

По данным Palisade, Qwen3.5-122B-A10B успешно справлялся в 6-19% попыток, меньшая Qwen3.6-27B доходила до 33% на одной A100, а frontier-модели при переносе Qwen-весов показывали ещё более высокие результаты.

Главная мысль не в том, что «ИИ сейчас захватит интернет».

Главная мысль в другом: агентные системы уже подходят к зоне, где они могут автономно искать слабые места, разворачивать себя в новой среде и продолжать цепочку без человека в цикле.

Это больше не обычный чат-бот.

Это уже прототип самораспространяющегося software-agent, которому нужны не эмоции, не сознание и не злой умысел.

Достаточно инструментов, цели, доступа к сети и уязвимой инфраструктуры.

И вот здесь разговор про AI safety резко перестаёт быть философией.

https://palisaderesearch.org/blog/self-replication

https://github.com/palisaderesearch/AI-self-replication

@linux_education
Palisade Research Language Models Can Autonomously Hack and Self-Replicate We demonstrate that language models can autonomously replicate their weights and harness across a network by exploiting vulnerable hosts. The agent independently finds and exploits a web-application vulnerability, extracts credentials, and deploys an inference…
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →