TGViewer
Channel Public Channel
آکادمی امنیت سایبری

آکادمی امنیت سایبری

@irancert

بازنشر اخبار و مطالب حوزه امنیت فناوری اطلاعات
با هدف آموزش و ارتقاء سطح آگاهی
Subscribers
1.17K
Photos
1.1K
Videos
177
Links
356
Recent Posts 16 shown
Post #2280 161
🔴 پلیس فتا :

3 تا از پرکاربردترین ترفندهای کلاهبردارها تو فضای مجازی اینا هستن :

▫️وعده‌ی وام با بازپرداخت بلند مدت و سود پایین

▫️ارسال لینک با عنوانِ کارت دعوتِ عروسی

▫️ارسال لینک با عنوانِ ابلاغیه قضایی


+ به پدرومادرتون که خیلی اگاهی ندارن حتما گوشزد کنید که هرجا توی مجازی این سه تا رو دیدن، کلیک نکنند.

@IRANCERT
Post #2279 368
RAJA-NEXT-GENERATION-PAM.pdf2.3 MB
🛡 مدیریت هوشمند و متمرکز دسترسی‌های سازمان

راهکار RAJA-PAM فراتر از مدیریت ساده دسترسی، امکان کنترل و مشاهده چرخه کامل فعالیت کاربران دارای دسترسی حساس را فراهم می‌کند.

از احراز هویت و صدور مجوز تا پایش نشست و ثبت کامل فعالیت:

🔹 RBAC و Approval Workflow
🔹 Access JIT و Zero Standing Privilege
🔹 UBA و تحلیل رفتار کاربران
🔹 Real-Time Alerting
🔹 Session Monitoring و مشاهده هم‌زمان نشست‌ها
🔹 Screen Recording، Keyboard Logging و Clipboard Monitoring
🔹 Upload / Download Control
🔹 White List / Black List دستورات
🔹 Password Vault و تغییر خودکار گذرواژه
🔹 Multi-AV برای بررسی فایل‌های منتقل‌شده
🔹 اتصال به SIEM / SOAR / Syslog / SNMP Trap
🔹 پشتیبانی از SSH، RDP، VNC، TELNET، SFTP، FTP، HTTP/HTTPS و دیتابیس‌های متداول
🔹 معماری کاملاً Agentless و بدون نیاز به Plugin

نتیجه: کنترل دقیق‌تر دسترسی‌های ممتاز، کاهش ریسک سوءاستفاده و افزایش قابلیت حسابرسی امنیتی.

📘 کاتالوگ کامل RAJA-PAM را در این پست مطالعه کنید.

🌐 Rajaco.com
Post #2278 452
🚨قابل توجه دوست‌داران محصولات خارجی حوزه امنیت سایبری،
🇺🇸🇻🇪🇺🇳 ترامپ درباره ونزوئلا:

ونزوئلا از کشورهای دیگر بهترین تجهیزات نظامی جهان را در اختیار داشت. حدس بزنید چه شد؟
کار نکردند، حتی ذره‌ای هم نتوانستند کاری از پیش ببرند.
@IRANCERT
Post #2277 598
🤖مدل GPT-6 Astra یک پیام رادیویی آلمانی ۱۰۸ ساله را رمزگشایی کرد

گزارش‌ها حاکی از آن است که GPT-6 Astra موفق شده یک پیام رادیویی آلمانی مربوط به سال ۱۹۱۸ را رمزگشایی کند؛ پیامی که احتمالاً پیش از این هرگز رمزگشایی نشده بود.

ترجمه تقریبی پیام:

««یک ناو انگلیسی در روز ۲۴ام وارد سواستوپول شد. یک اسکادران متفقین نیز در روز ۲۶ام وارد خواهد شد.»»

اما ماجرا به همین‌جا ختم نشد.

مدل Astra سپس اطلاعات تاریخی موجود را بررسی و نتیجه رمزگشایی را با اسناد تاریخی تطبیق داد و دریافت که HMS Canterbury در سوابق تاریخی، ورودش به سواستوپول در ۲۴ نوامبر ۱۹۱۸ ثبت شده و یک اسکادران متفقین نیز در ۲۶ نوامبر به دنبال آن وارد شده است.

یعنی مدل فقط رمز پیام را نشکست؛ بلکه بیش از یک قرن بعد، نتیجه را به‌صورت مستقل با سوابق تاریخی تطبیق داد. 🤯

🔗 منبع

@IRANCERT
Post #2276 499
این عکس مربوط به مسابقه CTF بلوبانک هستش، که برای اینکه چالش‌های مسابقه با Ai Agentها حل نشن مورد توجه قرار گرفته.
طبق تصویر، در هدر یک دستور داخل Response گذاشتن که اگر یک AI Agent در حال تحلیل پاسخ HTTP باشه، سعی کنه اون رو بعنوان دستور خودش برداشت کنه و به کاربر بگه چالش قابل حل نیست و اصلاً آسیب‌پذیری‌ای وجود نداره 😁

@IRANCERT
Post #2275 645
یه نفر اومده ویروس استاکس‌نت (stuxnet) همون که باهاش به مجتمع غنی سازی نطنز نفوز کردن رو مهندسی معکوس کرده و سورسشو گذاشته گیتهاب
اگه تو حیطه امنیت کار میکنید واقعا میتونه کلی یادگیری داشته باشه
کدش حتی برا منکه تو این حوزه کار نمیکنم هم آموزنده بود:

💻 github.com/Sadpainy/Stuxnet

@IRANCERT
Post #2274 690
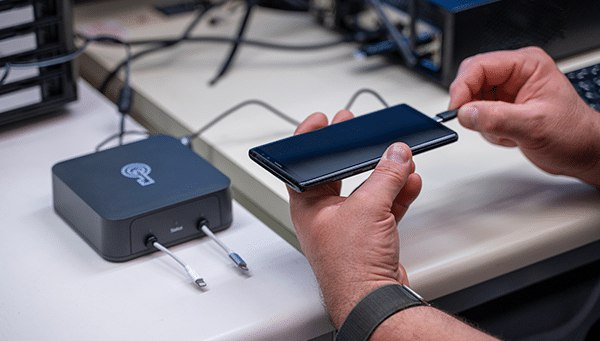
ابزار «Magnet Axiom» به دولت‌ها اجازه می‌دهد داده‌های گوشی‌های هوشمند (iOS/Android) را در فرودگاه‌ها به‌صورت خودکار استخراج و با الگوریتم‌های هوش مصنوعی تحلیل کنند. این سیستم داده‌ها را ساختاردهی می‌کند و افراد را بر اساس ارتباطاتشان با مجرمان یا استفاده از ابزارهای حریم خصوصی (مانند Tor و Tails) به‌صورت خودکار به‌عنوان افراد پرخطر شناسایی می‌کند، حتی در صورتی که کاربر از روش‌های رمزنگاری یا سیستم‌عامل‌های متن‌باز استفاده کرده باشد.
ابزاری که استفاده می‌شود، «Magnet Axiom» نام دارد و متعلق به شرکت «Magnet Forensics» است:
https://www.magnetforensics.com/mobile-forensics-solutions/
طبق ادعای این شرکت، امکان باز کردن قفل آخرین نسخه‌های آیفون و اندروید و جمع‌آوری داده‌های آن‌ها وجود دارد. مسئله این نیست که فردی پشت سیستم بنشیند و تک‌تک پیام‌ها را بررسی کند؛ مسئله اصلی این است که این ابزارها داده‌های همگان را به‌صورت ساختاریافته دسته‌بندی می‌کنند و گراف‌های ارتباطی افراد و شواهد و مدارک مرتبط را شناسایی خواهند کرد.
به عبارت دیگر، مأمور فرودگاه گوشی را بررسی دستی نمی‌کند؛ آن را به سیستم متصل می‌کند و نیم ساعت بعد، تمام داده‌های دستگاه در سیستم مرکزی ذخیره می‌شود. در آنجا، ریسک ارتباطات بر اساس محتوا و ارتباطات مستقیم یا غیرمستقیم با افراد پرخطر یا سایر مجرمان شناخته‌شده به‌طور خودکار ارزیابی می‌گردد. این پایگاه داده نیز همواره بر اساس شواهد جدید به‌روزرسانی می‌شود؛ برای مثال، اگر دو سال بعد یکی از آشنایان مرتکب عمل مجرمانه‌ای شود و دستگیر شود، شما نیز به‌طور خودکار وارد فهرست رصد اطلاعاتی خواهید شد. با ورود هوش مصنوعی به این حوزه، تقریباً هیچ تعامل انسانی برای شناسایی افراد نیاز نیست. دولت‌ها از استفاده عمومی از گوشی‌های هوشمند و هوش مصنوعی استقبال می‌کنند. امکان ندارد شرکت‌هایی با ارزش تریلیون دلاری مانند گوگل، اپل، مایکروسافت و متا وجود داشته باشند و هم‌زمان به نهادهای دولتی خدمات تخصصی ارائه ندهند.
اتفاقی که هنگام ضبط گوشی در فرودگاه رخ می‌دهد، نشان می‌دهد این تصور که داده‌های ذخیره‌شده در شبکه‌های اجتماعی یا سایر بسترها دور از دسترس هستند، بسیار خوش‌خیالانه است. شاید این پرسش مطرح شود که با عدم استفاده از این خدمات و نصب سیستم‌عامل اندروید متن‌باز روی گوشی، چه پیش می‌آید؟ مسئله اینجاست که سخت‌افزار مورد استفاده همچنان متن‌باز نیست. ضمناً باید در نظر داشت که اقداماتی از این دست برای از بین بردن ردپای دیجیتال و استفاده سنگین از ابزارهای رمزنگاری و حفاظت از حریم خصوصی، باز هم فرد را به‌طور خودکار در فهرست افراد پرخطر قرار می‌دهد.
برای نمونه، آژانس امنیت ملی آمریکا (NSA) افرادی را که از Tor و Tails Linux استفاده می‌کنند، به‌عنوان افراد «افراطی» (احتمالاً هم‌رده با گروه‌های تروریستی) دسته‌بندی می‌کند:
https://yogaesoteric.net/en/nsa-aberrantly-classifies-linux-journal-readers-tor-and-tails-linux-users-as-extremists/
گزارش اخیر شرکت «آنتروپیک» درباره فهرست سوءاستفاده‌ها از خدماتشان و اقدام قهرمانانه‌ای که برای جلوگیری از آن‌ها انجام داده‌اند، نباید موجب خرسندی بیش از حد شود. آن گزارش تنها یک خلاصه غیرمحرمانه (Unclassified) با تأیید نهادهای بالادستی است، در حالی که گزارش محرمانه شامل چت‌های شخصی کاربران نیز می‌شود؛ مانند زمانی که از هوش مصنوعی می‌پرسند: «آیا اداره مالیات می‌تواند بفهمد من از فروش Zcash سود کرده‌ام؟»
@IRANCERT
Magnet Forensics Mobile forensics solutions - Magnet Forensics Unlock mobile data, uncover key evidence, and close more cases.
Post #2273 361
🔴 وقتی فرودگاه فقط گوشی‌تان را شارژ نمیکند؛ هوش مصنوعی تمام ارتباطات شما را تحلیل می‌کند!

@IRANCERT

#امنیت_سایبری
#حریم_خصوصی
#هوش_مصنوعی
#امنیت_دیجیتال
#MagnetAxiom
Post #2272 396
مودم خانه شما، جاسوس نوین

در لبنان پیش از جنگ و در میانه جنگ، برخی جاسوس‌ها را پیدا می‌کردند که با دستگاهی در خیابان راه می‌رفتند و به مودم خانه‌های مردم وصل می‌شدند.
آنها اطلاعات نمی‌دیدند، اسراییل به این وسیله درحال نقشه برداری اتاق‌ها و کشف حضور افراد در آن بود.

قبلاً کلیپی انگلیسی دانلود کرده بودم تا زیرنویس کنم ولی فارسی هم تولید شده.
برخی ترورهای اسراییل در لبنان به این شکل بود که طرف را در اتاقش می‌زدند حتی اگر موبایل نداشت.
افراد ساده می‌گفتند ببینید چقدر جاسوس و نفوذی زیاد است. نخیر، جاسوس زنده‌ای در کار نبود، تماما کار تکنولوژی بود.

@IRANCERT
Post #2271 510
🤖 وقتی «من ربات نیستم» دیگر کافی نیست!

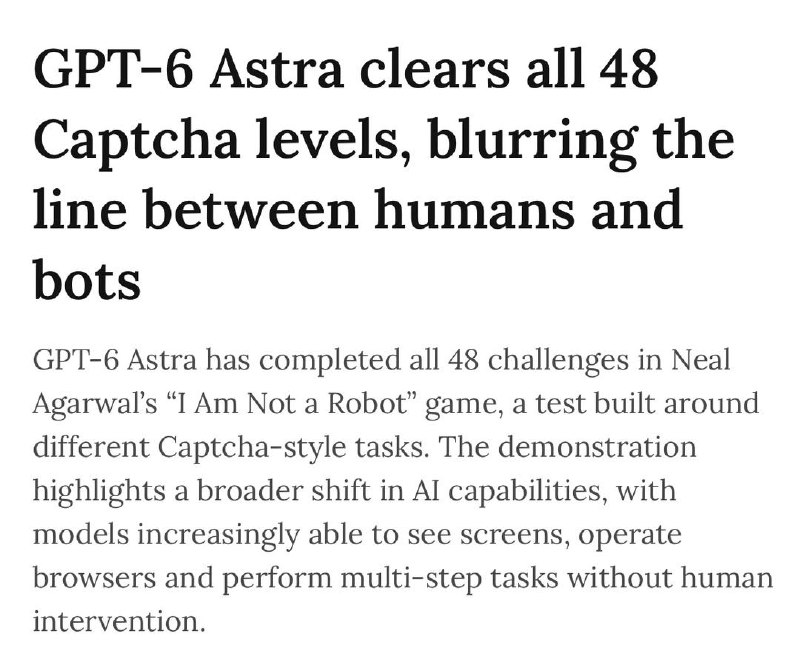
مدل GPT-6 Astra هر ۴۸ مرحله بازی «I’m Not a Robot» را پشت سر گذاشت! 😳

این بازی ساخته‌ی Neal Agarwal مجموعه‌ای از چالش‌های CAPTCHA‌محور است که از تشخیص تصاویر و علائم تا بازی‌های تعاملی و چالش‌های منطقی را شامل می‌شود.

نکته مهم‌تر اینجاست: Astra فقط تصاویر را تشخیص نداده؛ بلکه توانسته صفحه را ببیند، قوانین هر مرحله را درک کند و با مرورگر تعامل داشته باشد؛ یعنی کلیک کند، حرکت دهد، تایپ کند و یک کار چندمرحله‌ای را تا پایان انجام دهد.

🔴 شاید این فقط یک بازی باشد، اما پیام آن برای امنیت سایبری جدی است:

اگر ماشین‌ها بتوانند آزمونی را که برای تشخیص انسان از ربات طراحی شده، پشت سر بگذارند، آیا CAPTCHAهای سنتی هنوز می‌توانند مرز قابل اعتمادی بین انسان و AI باشند؟

به نظر می‌رسد رقابت بین AI و سیستم‌های ضدبات وارد مرحله جدیدی شده است.
📌 منبع: Jingxuan AI

#هوش_مصنوعی #GPT6 #Astra #CyberSecurity #CAPTCHA #AI #امنیت_سایبری #OpenAI
Post #2266 1.43K
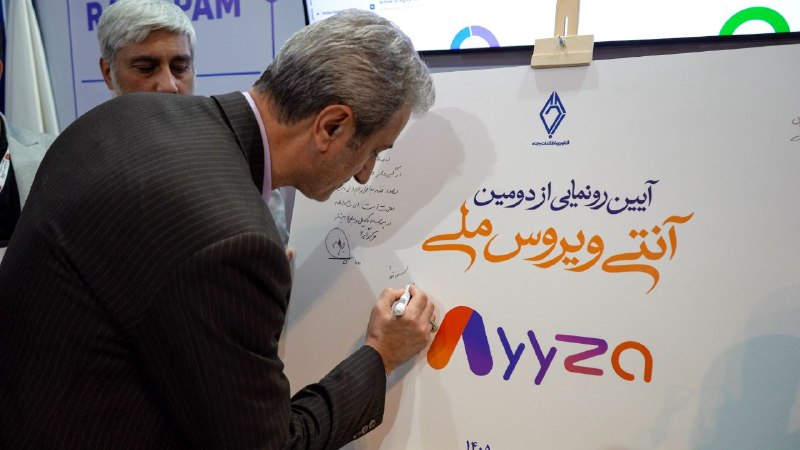
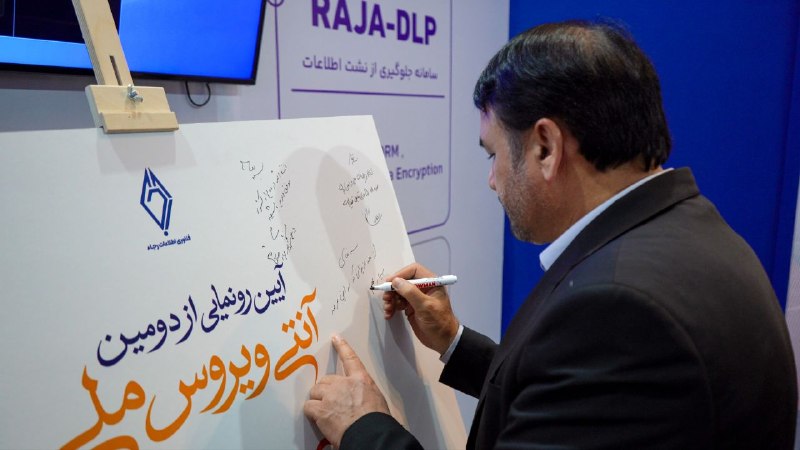
رونمایی از آیزا (Ayyza)
دومین آنتی‌ویروس ملی


با حضور رئیس سازمان پدافند غیرعامل سردار دکتر جلالی، معاون امنیت مرکز ملی فضای مجازی دکتر پاشا، رئیس مرکز راهبردی افتا دکتر نوروززاده و رئیس صندوق نوآوری و شکوفایی دکتر نوراله زاده و مدیرعامل بانک سپه دکتر آیت ابراهیمی،
رونمایی از محصول جدید شرکت فناوری اطلاعات رجاء انجام شد.

@IRANCERT
Post #2264 876
🛡️ مهاجم همیشه از بیرون وارد نمی‌شود!

یک حساب کاربری ممتازِ بدون کنترل می‌تواند بزرگ‌ترین نقطه ضعف سازمان باشد.

با RAJA-PAM ، کنترل دسترسی‌های حساس، قبل از تبدیل شدن به تهدید.

@IRANCERT
Post #2261 959
🔴 اطلاعیه مرکز فرماندهی عملیات امنیت سایبری
در خصوص اقدامات حفاظتی ضروری مسئولین کشوری و فرماندهان امنیتی و نظامی

🔶 با عنایت به شرایط جاری کشور و مقابله با دشمن متجاوز، مقتضی است مسئولین ارشد کشوری و لشکری، فرماندهان نظامی و امنیتی و کارمندان دستگاه‌های نظامی و امنیتی موارد زیر را به عنوان توصیه‌های اکید مورد ملاحظه قرار دهند. انتظار می‌رود با دقت نظر و رعایت این توصیه‌ها، گامی مؤثر در خنثی‌سازی اقدامات خصمانه برداشته شود.

۱. از همراه داشتن هرگونه دستگاه الکترونیکی از جمله تلفن همراه (حتی در حالت خاموش)، ساعت هوشمند، تبلت، لپ‌تاپ و هر وسیله دارای باتری و آنتن در محل جلسات محرمانه، مراکز نظامی و امنیتی، سایت‌های مهم و مناطق عملیاتی خودداری شود.

۲. در صورت به همراه داشتن تلفن همراه، از نصب و استفاده هرگونه پیام‌رسان یا برنامه شبکه اجتماعی پرهیز گردد.

۳. از به کارگیری هر تلفن همراه یا سیم‌کارتی که به نام خود شخص یا اعضای خانواده ثبت شده، خودداری شود.

۴. در طول دوره جنگ از کارت‌های بانکی شخصی و روش‌های پرداخت آنلاین برای خریدها استفاده نشود.

۵. اگر محل سکونت شخص در پایگاه‌های داده‌ ثبت شده است، از حضور در آن مکان خودداری شود.

۶. از خودرو‌هایی که فرد یا خانواده مالک آن‌ها هستند، استفاده نگردد.

۷. سایر ارتباطات با آشنایان به حداقل برسد.

۸. از گرفتن هرگونه عکس با تلفن همراه یا سایر دستگاه‌ها، چه خدمات موقعیت‌یاب فعال باشد چه غیرفعال، خودداری شود. در صورت ثبت هر تصویری، لازم است فرد فوراً محل را ترک نماید.

۹. در صورت به همراه داشتن تلفن همراه، دسترسی موقعیت مکانی تلفن در تنظیمات اصلی غیرفعال شده و مجوزهای اعطاشده به همه برنامه‌ها در بازه‌های زمانی منظم بازبینی گردد. لازم است هر‌گونه برنامه غیر‌ضروری از تلفن همراه حذف شده و دسترسی سایر برنامه‌ها به موقعیت مکانی، دوربین، میکروفون، دفترچه تلفن و پیام‌کوتاه به حداقل برسد.

۱۰. لازم است موارد فوق برای اعضای خانواده ، نزدیکان و مرتبطین نیز رعایت گردد.

با آرزوی پیروزی کامل کشور عزیزمان بر دشمن غاصب و متجاوز

@IRANCERT
Post #2260 981
-8944940836789608703_3105077113396.pdf7.5 MB
باسلام و احترام

نسخه الکترونیکی بولتن ترویجی-فرهنگی حوزه امنیت سایبری ، به پیوست تقدیم می‌گردد.

در این بولتن سعی شده رخدادهای واقعی سایبری که در سازمان‌ها اتفاق افتاده است، بدون ذکر نام، در قالب داستان‌های کوتاه آموزشی، به مخاطب ارائه شود.

@IRANCERT
Post #2259 1.22K
خیلی‌ها فکر می‌کنن باز کردن یک ایمیل بدون پاسخ‌دادن، هیچ ردپایی ایجاد نمی‌کنه؛ اما بیشتر ایمیل‌های امروزی یک تصویر نامرئی یک‌پیکسلی داخل خودشون دارن که به‌محض باز شدن، از سرور فرستنده درخواست می‌کنه. این «پیکسل ردیاب» زمان دقیق باز شدن ایمیل، نوع دستگاه و حتی موقعیت تقریبی کاربر رو منتقل می‌کنه. همین سازوکار باعث شده باز کردن ایمیل، بدون هیچ کلیک اضافه‌ای، اطلاعات قابل‌توجهی به فرستنده بده. 📩 

این پیکسل‌ها معمولاً داخل لوگو، امضا یا حتی فضای خالی ایمیل قرار می‌گیرن و چون اندازه‌شون یک پیکسل و شفافه، کاربر هیچ نشونه‌ای ازشون نمی‌بینه. سرویس‌های بازاریابی و ابزارهای پیگیری ایمیل از همین روش استفاده می‌کنن تا بفهمن چه زمانی و با چه دستگاهی ایمیل باز شده. آمارها نشون می‌ده که بخش بزرگی از ایمیل‌های تبلیغاتی و سازمانی از این تکنیک استفاده می‌کنن و این موضوع سال‌هاست به یک استاندارد تبدیل شده. 👁 

بارگذاری خودکار تصاویر در بسیاری از سرویس‌های ایمیل باعث می‌شه این پیکسل‌ها بدون اطلاع کاربر فعال بشن. حتی اگر هیچ لینکی رو باز نکنید، همین بارگذاری تصویر کافی‌ست تا اطلاعات به سرور فرستنده برسه. ابزارهای ساده‌ای وجود دارن که هر فردی می‌تونه ازشون استفاده کنه و همین موضوع باعث شده پیگیری ایمیل فقط محدود به شرکت‌ها نباشه. این رفتار بخشی از معماری ایمیل‌های مدرن شده و بدون تنظیمات دستی، تقریباً همیشه فعال می‌مونه. ⚙️ 

برای جلوگیری از این ردیابی، می‌شه بارگذاری خودکار تصاویر رو در تنظیمات ایمیل غیرفعال کرد یا از افزونه‌های مسدودکننده‌ی پیکسل استفاده کرد. کاربران آیفون هم می‌تونن از قابلیت حفاظت حریم خصوصی در برنامه‌ی ایمیل استفاده کنن تا تصاویر از طریق یک پروکسی بارگذاری بشن و اطلاعات واقعی دستگاه فاش نشه. این اقدامات ساده می‌تونن بخش زیادی از ردیابی‌های نامرئی رو متوقف کنن و کنترل بیشتری روی حریم خصوصی فراهم کنن. 🔒 

✉️ 
✍️ @IRANCERT
Older posts →

About this channel

How can I read @irancert without a Telegram account?
TGViewer shows the public web preview Telegram publishes for آکادمی امنیت سایبری: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does آکادمی امنیت سایبری have?
آکادمی امنیت سایبری (@irancert) has 1.17K subscribers on Telegram, refreshed roughly every 30 minutes.
Does آکادمی امنیت سایبری know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →