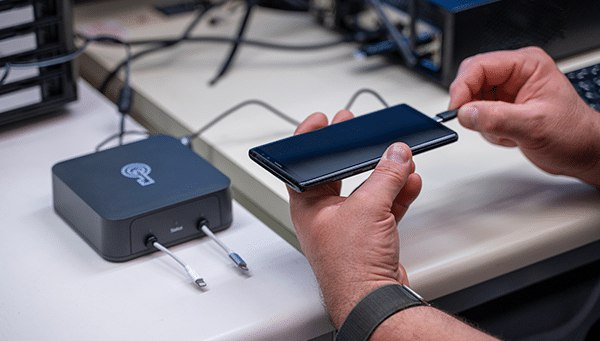
ابزار «Magnet Axiom» به دولتها اجازه میدهد دادههای گوشیهای هوشمند (iOS/Android) را در فرودگاهها بهصورت خودکار استخراج و با الگوریتمهای هوش مصنوعی تحلیل کنند. این سیستم دادهها را ساختاردهی میکند و افراد را بر اساس ارتباطاتشان با مجرمان یا استفاده از ابزارهای حریم خصوصی (مانند Tor و Tails) بهصورت خودکار بهعنوان افراد پرخطر شناسایی میکند، حتی در صورتی که کاربر از روشهای رمزنگاری یا سیستمعاملهای متنباز استفاده کرده باشد.
ابزاری که استفاده میشود، «Magnet Axiom» نام دارد و متعلق به شرکت «Magnet Forensics» است:
https://www.magnetforensics.com/mobile-forensics-solutions/
طبق ادعای این شرکت، امکان باز کردن قفل آخرین نسخههای آیفون و اندروید و جمعآوری دادههای آنها وجود دارد. مسئله این نیست که فردی پشت سیستم بنشیند و تکتک پیامها را بررسی کند؛ مسئله اصلی این است که این ابزارها دادههای همگان را بهصورت ساختاریافته دستهبندی میکنند و گرافهای ارتباطی افراد و شواهد و مدارک مرتبط را شناسایی خواهند کرد.
به عبارت دیگر، مأمور فرودگاه گوشی را بررسی دستی نمیکند؛ آن را به سیستم متصل میکند و نیم ساعت بعد، تمام دادههای دستگاه در سیستم مرکزی ذخیره میشود. در آنجا، ریسک ارتباطات بر اساس محتوا و ارتباطات مستقیم یا غیرمستقیم با افراد پرخطر یا سایر مجرمان شناختهشده بهطور خودکار ارزیابی میگردد. این پایگاه داده نیز همواره بر اساس شواهد جدید بهروزرسانی میشود؛ برای مثال، اگر دو سال بعد یکی از آشنایان مرتکب عمل مجرمانهای شود و دستگیر شود، شما نیز بهطور خودکار وارد فهرست رصد اطلاعاتی خواهید شد. با ورود هوش مصنوعی به این حوزه، تقریباً هیچ تعامل انسانی برای شناسایی افراد نیاز نیست. دولتها از استفاده عمومی از گوشیهای هوشمند و هوش مصنوعی استقبال میکنند. امکان ندارد شرکتهایی با ارزش تریلیون دلاری مانند گوگل، اپل، مایکروسافت و متا وجود داشته باشند و همزمان به نهادهای دولتی خدمات تخصصی ارائه ندهند.
اتفاقی که هنگام ضبط گوشی در فرودگاه رخ میدهد، نشان میدهد این تصور که دادههای ذخیرهشده در شبکههای اجتماعی یا سایر بسترها دور از دسترس هستند، بسیار خوشخیالانه است. شاید این پرسش مطرح شود که با عدم استفاده از این خدمات و نصب سیستمعامل اندروید متنباز روی گوشی، چه پیش میآید؟ مسئله اینجاست که سختافزار مورد استفاده همچنان متنباز نیست. ضمناً باید در نظر داشت که اقداماتی از این دست برای از بین بردن ردپای دیجیتال و استفاده سنگین از ابزارهای رمزنگاری و حفاظت از حریم خصوصی، باز هم فرد را بهطور خودکار در فهرست افراد پرخطر قرار میدهد.
برای نمونه، آژانس امنیت ملی آمریکا (NSA) افرادی را که از Tor و Tails Linux استفاده میکنند، بهعنوان افراد «افراطی» (احتمالاً همرده با گروههای تروریستی) دستهبندی میکند:
https://yogaesoteric.net/en/nsa-aberrantly-classifies-linux-journal-readers-tor-and-tails-linux-users-as-extremists/
گزارش اخیر شرکت «آنتروپیک» درباره فهرست سوءاستفادهها از خدماتشان و اقدام قهرمانانهای که برای جلوگیری از آنها انجام دادهاند، نباید موجب خرسندی بیش از حد شود. آن گزارش تنها یک خلاصه غیرمحرمانه (Unclassified) با تأیید نهادهای بالادستی است، در حالی که گزارش محرمانه شامل چتهای شخصی کاربران نیز میشود؛ مانند زمانی که از هوش مصنوعی میپرسند: «آیا اداره مالیات میتواند بفهمد من از فروش Zcash سود کردهام؟»
@IRANCERT
Post #2274
690