👾 Канал про КБ и пентест
Наш Discord: https://discord.gg/Eg8aDS7Hn7
✉️ По сотрудничеству: @OxHaskar
🍩 Поддержать: https://www.donationalerts.com/r/xackapb
Post #7703
195
Forwarded from Threat Hunting Father 🦔


C2 в клеточку GRIDTIDE и искусство прятать шпионаж в Google Sheets. 😃
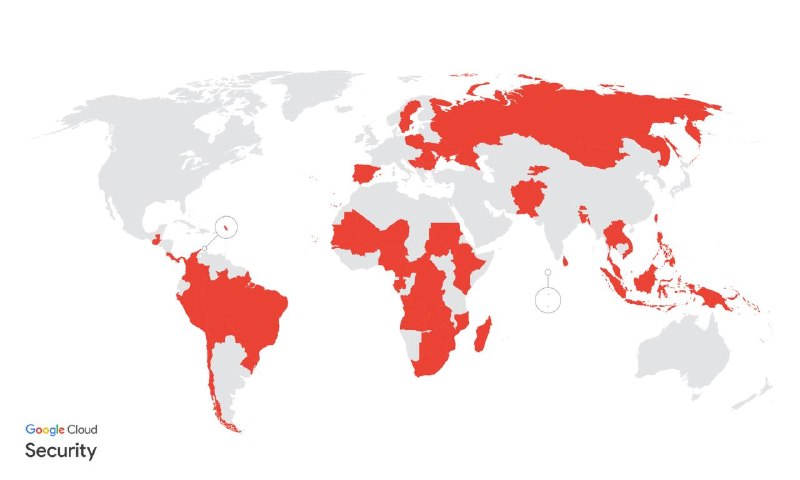
GRIDTIDE - новый бэкдор на C, который Mandiant и Google Threat Intelligence Group приписывают предполагаемой китайской группе UNC2814, отслеживаемой с 2017 года. Кампания затронула как минимум 53 организации в 42 странах (с учётом подозрительной активности - более 70) из секторов телекома и госуправления по Африке, Азии и Америке. Изюминка - C2-канал: вместо привычной инфраструктуры малварь абьюзит легитимный Google Sheets API, превращая обычную таблицу в канал связи. Ячейки получают роли - A1 опрашивает команды оператора и перезаписывается статусами, A2–An передают вывод и файлы, V1 хранит системные данные хоста; весь трафик кодируется URL-safe Base64 для обхода веб-фильтров. Для периметра это неотличимо от штатной работы с облаком - и это не эксплойт уязвимости Google, а злоупотребление штатной функциональностью.
По кейсу Mandiant первой зацепкой стала подозрительная активность на сервере CentOS: дальше UNC2814 двигались через SSH под сервисной учёткой и LOLBins, закреплялись вредоносным systemd-сервисом (/etc/systemd/system/xapt.service, бинарь в /usr/sbin/xapt) и поднимали SoftEther VPN Bridge для исходящего шифрованного туннеля. Бэкдор ставился прицельно на хосты с PII, логами звонков и метаданными коммуникаций, что укладывается в слежку за «лицами интереса», хотя подтверждённой эксфильтрации Google не зафиксировал. В ответ GTIG завершили все облачные проекты атакующего, отключили инфраструктуру, отозвали доступ к Sheets API и опубликовали IOC по инфраструктуре, активной минимум с 2023 года.
🔗 https://cloud.google.com/blog/topics/threat-intelligence/disrupting-gridtide-global-espionage-campaign
🦔THF