TGViewer
Channel Public Channel
Fsecurity | HH

Fsecurity | HH

@hellohackingteam

👾 Канал про КБ и пентест
Наш Discord: https://discord.gg/Eg8aDS7Hn7
✉️ По сотрудничеству: @OxHaskar
🍩 Поддержать: https://www.donationalerts.com/r/xackapb
Subscribers
2.06K
Photos
1.8K
Videos
111
Links
6.8K

Showing posts older than #7684 · Back to latest

Older Posts 20 shown
Post #7683 116
Discord сервер
👆🏻Тут можно пообщаться и найти много полезной информации 🦈
Post #7682 132

Forwarded from 1N73LL1G3NC3

The Phishy GitHub Issue Case

As I’m interested in initial access, and more specifically in phishing, I started looking for ways to target developers. What platform every developers uses today? You guessed it right (or just correctly read the title of this blog post) : GitHub. It is advertised as “a platform to create, store, manage and share code”. Every developer has a GitHub account and getting access to it mean getting access to their code. However, I was looking for lesser-know phishing technique, that doesn’t employ the usual Attacker-in-The-Middle approach. I stumbled upon several articles mentioning Fake Security Alerts using GitHub issues. Naturally, I decide to take a look at what it was. So let’s see how to setup this scenario for your next phishing campaign!

MalGitApp

A simple OAuth App designed to capture OAuth tokens when users authenticate through GitHub OAuth flow.
Post #7680 126

Forwarded from Pentest Notes

CVE-2024-6678 | GitLab: Pipeline Schedule Arbitrary User Trigger

В процессе написания нового ресерча, обнаружил, что для довольно интересной CVE под Gitlab - CVE-2024-6678 (9.9/10 CVSS) по какой-то причине всё ещё нет публичного PoC’a. Пришлось написать его самому 🤷‍♀️
Теперь делюсь с вами, вдруг кому пригодится.

Суть уязвимости в том, что при определённых условиях злоумышленник может запускать пайплайны от имени любого пользователя. Это даёт возможность атакующему получить доступ к внутренним репозиториям и закрытым проектам, стащить креды и токены, и, как следствие - получить RCE. Уязвимость, кстати, не замечали целых десять лет (уязвимы версии CE/EE с 8.14 до 17.1.7, версии с 17.2 до 17.2.5 и версии с 17.3 до 17.3.2).

Цепочка:

➡️Developer триггерит Pipeline Schedule, созданный Owner/Maintainer
➡️Пайплайн стартует с всеми переменными расписания (DB_PASSWORD, SSH_PRIVATE_KEY, API-токены и т.д.)
➡️Если у атакующего есть push-возможности (Developer обычно имеет), он подменяет .gitlab-ci.yml в незащищённой ветке (develop/staging) - добавляет туда отправку env на свой сервер или реверс-шелл
➡️GitLab Runner исполняет этот пайплайн с полным доступом к секретам и окружению

➡️PoC⬅️

💫 @pentestnotes
  • ❤ 2
Post #7677 151
Post #7676 138
Обновление Exim 4.99.4 с устранением уязвимости, приводящей к утечке памяти

🔗Ссылка:
https://opennet.me/65575/
Post #7673 156
Вузы и энергетику атакует неизвестная группа, активная минимум с 2024 года

В сентябре 2025 года на GitHub вышел очередной фреймворк для тестирования на проникновение — Ravage, а уже в январе 2026-го злоумышленники начали его использовать. Мы обнаружили «пользователей» фреймворка среди атакующих, которые первоначально не слишком привлекали наше внимание. Другие их инструменты семейств PureRAT и RedLine не выделялись на общем фоне киберугроз и относились к сфере MaaS (вредоносное ПО как услуга, Malware-as-a-Service); по сути их брали в аренду все подряд.

Группа, в арсенале которой засветился Ravage, атаковала российские организации и отличалась большими перерывами в своей активности. Как позже выяснилось, злоумышленники могли затаиться на 3–4 месяца, а затем провести 10 атак за месяц. Более половины атак за последний год пришлось на учебные заведения преимущественно морского и речного профиля. Помимо них среди жертв были энергетические и финансовые компании, а также дипломатические службы.

🔗Ссылка:
https://securelist.ru/unknown-group-targets-maritime-universities/115765/
Post #7671 153
Post #7666 139
Post #7664 151

Forwarded from 0day Alert

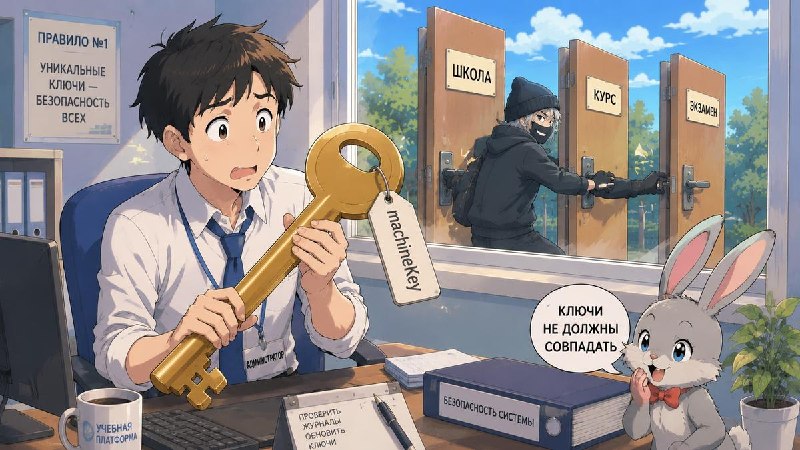
Посетители японской учебной платформы KnowledgeDeliver получили Cobalt Strike вместо урока

Все установки KnowledgeDeliver до 24 февраля 2026 года поставлялись с одинаковым файлом web.config, содержащим стандартные ключи ASP.NET machineKey. Зная эти ключи, злоумышленник мог сформировать вредоносный ViewState и выполнить произвольный код на любом доступном сервере платформы без аутентификации.

После проникновения атакующие развернули веб-оболочку BLUEBEAM (Godzilla), работающую исключительно в памяти процесса IIS w3wp.exe. Это позволяло управлять сервером через зашифрованные HTTP POST-запросы, не оставляя следов на диске при стандартной проверке файлов.

Затем злоумышленники внедрили вредоносный код в JavaScript-файл сайта и начали показывать посетителям поддельное предупреждение безопасности с предложением установить «модуль проверки подлинности». Поддельный установщик заражал рабочие станции загрузчиком Cobalt Strike BEACON, зашифрованным с использованием названия конкретной атакуемой организации.

#knowledgedeliver #уязвимость #aspnet #кибербезопасность

@ZerodayAlert
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →