



В начале мая на устройствах Android была обнаружена уязвимость CVE-2026-0073, которая позволяет удаленно выполнять команды на мобильном устройстве без подтверждения со стороны пользователя.
Уязвимы устройства с Android 11 и выше, на которых включена функция отладки по Wi-Fi.
Функция отладки по Wi-Fi является легитимной — она позволяет подключаться к мобильному устройству для установки, тестирования приложений и создания резервных копий (скриншот 1). Для использования этой функции необходимо осуществить сопряжение с ПК и подтвердить доверенные связи.
CVE-2026-0073 дает возможность пропустить этап подтверждения связей и сразу взаимодействовать с устройством.🧐 Мы решили изучить, как далеко может зайти злоумышленник при эксплуатации данной CVE.
Схема заражения устройства:
1️⃣ Пользователь с включенной отладкой по Wi-Fi подключается к незащищенной Wi-Fi-сети.
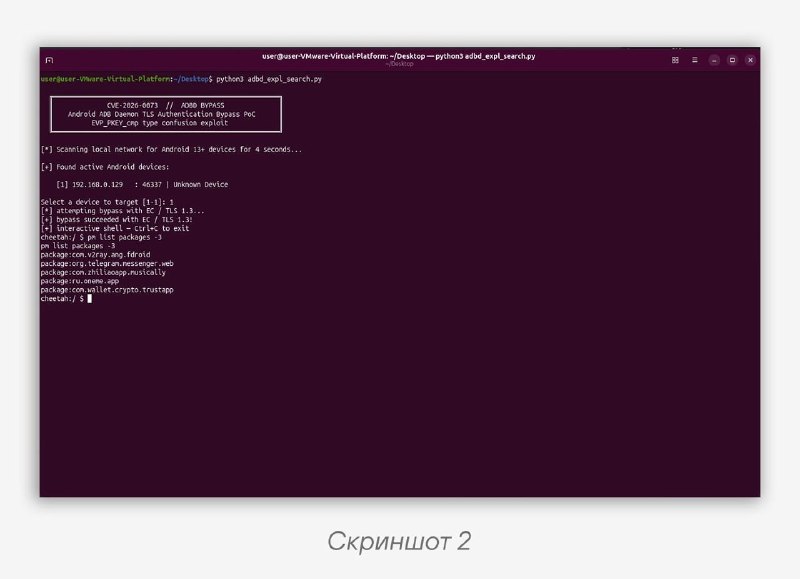
2️⃣ Злоумышленник, находясь в этой же сети, сканирует ее на наличие адресов с открытыми портами для отладки по ADB (скриншот 2).
3️⃣ Проэксплуатировав
CVE-2026-0073, злоумышленник получает доступ к командной строке мобильного устройства и может выполнять различные команды на устройстве (скриншот 3):➖ получать доступ к спискам контактов, звонков, SMS-сообщений и установленных приложений;
➖ удалять и устанавливать приложения без ведома пользователя;
➖ повышать привилегии установленного приложения, выдав ему специальные разрешения на устройстве: специальные возможности (Accessibility Services) и доступ к уведомлениям (Notification Access).
Получив необходимые данные, злоумышленник может удалить легитимное приложение на устройстве и заменить его на приложение с вредоносными функциями (скриншот 4).
4️⃣ Происходит кража пользовательских данных и их отправка на серверы злоумышленников.
Почему так происходит?
1️⃣ Уязвимость находится в демоне Android Debug Bridge — adbd: в функции проверки TLS-сертификатов
adbd_tls_verify_cert в auth.cpp.2️⃣ Атака затрагивает режим Wireless Debugging / ADB-over-TCP, где подключение между ПК и устройством строится через mutual TLS: Android проверяет клиентский сертификат подключающегося хоста.
3️⃣ В нормальном режиме adbd сравнивает публичный ключ сертификата клиента с ранее доверенным ключом, сохраненным после ADB pairing.
4️⃣ Ошибка возникает из-за неправильной обработки результата функции
EVP_PKEY_cmp: код считает любое ненулевое значение успешным совпадением ключа.5️⃣ Злоумышленник подменяет TLS-сертификат, используя ключ другого типа (например,
EC/Ed25519 вместо RSA). В таком случае EVP_PKEY_cmp возвращает -1 («разные типы ключей»), но уязвимый код воспринимает это как успешную проверку.6️⃣ Происходит обход mutual TLS-аутентификации: adbd ошибочно считает атакующего доверенным ADB-хостом.
7️⃣ После обхода проверки атакующий получает удаленный доступ к ADB shell без взаимодействия с пользователем устройства.
Для успешной эксплуатации уязвимости необходимо, чтобы устройство хотя бы раз подключалось к какому-либо хосту и в списке доверенных устройств хранился хотя бы один публичный ключ.
🛠 Как защитить ваши устройства:
1️⃣ Выключайте функцию отладки по Wi-Fi, когда она не используется. Ввиду особенности эксплуатации
CVE-2026-0073 подвержены только устройства с включенной отладкой по Wi-Fi. Эта функция по умолчанию выключена, поэтому у обычных пользователей риск минимален.2️⃣ Не включайте отладку по Wi-Fi в недоверенных сетях.
3️⃣ Устанавливайте обновления ОС на постоянной основе: патчи безопасности за май 2026 уже доступны на многих устройствах.
4️⃣ Настройте безопасность рабочей и личной Wi-Fi-сети: изолируйте клиентов и заблокируйте доступ по недоверенным портам.
5️⃣ Будьте внимательны к уведомлениям, которые приходят на ваше устройство. При подключении к отладке по Wi-Fi на экране устройства появляется уведомление о подключении стороннего устройства (скриншот 5).
Внимание к деталям сделает ваши устройства безопаснее.
#dfir #mobile #android #CVE
@ptescalator