TGViewer
Channel Public Channel
Иван Глинкин

Иван Глинкин

@glinkinivan

Аппаратный хакер / Эксперт по ИБ

Информация о канале в закрепленном сообщении: https://t.me/glinkinivan/7
Subscribers
2.09K
Photos
113
Videos
35
Links
117
Recent Posts 20 shown
Post #184 983
Они сошлись. Волна и камень,
Стихи и проза, лед и пламень
Не столь различны меж собой.
Сперва взаимной разнотой
Они друг другу были скучны;
Потом понравились; потом
Съезжались каждый день верхом
И скоро стали неразлучны.
Так люди (первый каюсь я)
От делать нечего друзья.


Классика на то и классика, что актуальна во все времена. Еще пару веков назад уважаемый Александр Сергеевич в рамках "Евгения Онегина" дополнительно раскрыл проблематику единства и борьбы противоположностей, и, как оказалась, ее с легкостью можно проецировать на информационную безопасность.
Сегодня поговорим про взаимодействие красных и синих команд через призму баг баунти.

Около месяца назад я и мои коллеги @drmefisto_re и @re59_channel были приглашены в закрытую программу тестирования PoS-терминалов одного банка. Сказать, что мы были преисполнены энтузиазмом значит ничего не сказать, особенно когда увидели суммы выплат, равные первоначальному взносу за ипотеку.
И начиналось все достаточно прекрасно: нас пригласили в офис, выдали заветные "железки" и предоставили полный карт-бланш на тестирование: "хоть сожгите, только серийник оставьте, чтобы нам отчитаться перед бухгалтерией".

С учетом соревновательного эффекта, Володя в тот же день получил рута и убрал вотермарк "алярма", что устройство взломано, а мы начали поздравлять его с будущим новосельем.
Нам же с Денисом потребовалось несколько дней, чтобы мы вышли из киоска, нашли несколько паролей в плейнтексте и активировали функцию записи экрана.
В общем отчеты отправлены, теперь томительное ожидание триажа, подтверждения и выплаты.

Однако, через неделю оказалось, что терминалы (сама аппаратка) одинаковые, а вот наполнение было разным: версии ПО у всех разные (не последняя ревизия); где-то установлены еСим-ки, где-то нет; а в некоторых устройствах вообще был включен режим дебага (что значительно облегчает исследование). Складывалось впечатление, что вендор или плохо подготовился к программе, или наивно рассчитывал на безупречность своего продукта.

В итоге, наши с Денисом отчеты признали средней критичности, а запись экрана - вообще дубликатом от выхода из режима киоска (на что мы подали апелляцию). А рут Владимира, что самое смешное, признали не валидным, так как эта уязвимость является публичной и вендор ее уже исправляет (правда в условиях программы об этом не сказано ни слова). Но не смотря на это, мы свои 300+ получили ;)
В общем, to be continued, как говорится и вендетта неизбежна.

Для бывалых данные "обстоятельства" (если это можно так назвать) являются уже рутиной. Но для молодых специалистов, желающих применить свои знания на практике и немного заработать, это может стать существенным демотиватором.
А у вас уже есть аналогичный опыт взаимодействия? Поделитесь в комментариях, как вы справляетесь с противодействием другой команды.

🧠 Обязательно поделись с теми, кому это может быть полезно 💬 Телеграм | 💬 Max | 📝 Хабр | 💙 ВКонтакте
  • 🔥 15
  • 🤯 7
  • 👍 3
  • 🙏 1
Post #183 1.47K
Пару недель назад прошла CTF от компании Касперский. Задачи, как вы понимаете, были из области классического ИБ: криптография (crypto), реверс инжиниринг (reverse), расследование инцидентов (forensics), внешний (web) и внутренний пентесты (misc), а также pwn (даже не знаю как правильно перевести).

И все бы ничего, но задачи были несравнимо "необычные", не чета таскам в до-ИИшную эпоху. Даже мою любимую форензику я не смог решить... ни одного задания. Давно у меня не было такого гнетущего ощущения как "эффекта самозванца". Но в чем оказался секрет?

Примерно через 20 минут после начала мероприятия наш сокомандник говорит: "Я решил первое задание!" На завидный вопрос коллег, а что там было и как решал, прозвучал ответ: "Я не знаю, я просто закинул архив и задание в ИИ и тот мне сам все решил". Прикольно, но как-то не спортивно мне кажется. Ладно, победителей не судят, а в правилах не было запрета на потусторонние силы.

Через 30 минут тоже самое повторилось и со вторым заданием, потом с третьим и так далее. В итоге, таким образом наша команда (читай ИИ) смогли решить чуть меньше 10 упражнений.
В ходе последующих обсуждений мы все пришли к выводу, что CTF в целом уже не то, и сейчас мероприятия превратились в "борьбу кошельков", то есть у кого больше закуплено агентов. Вместе с тем и организаторы не стоят на месте и свои задания (судя по врайтапам) тоже генерируют через ИИ, потому что решить их руками в установленные сроки просто не реально.
В общем, есть на чем задуматься.

К слову сказать, если сейчас перейти на сайт портала, чтобы посмотреть таски, то у вас ничего не получится: вас встретит заглушка об окончании мероприятия. НО! перед заглушкой на долю секунды мелькают задания... что намекает на скрипт, который проверяет текущую дату и сверяет с датами проведения CTF.
Поэтому, если есть желание попробовать самому, то открываем Burp и ставим Intercept On.
А если будет тяжело, можно посмотреть решения одного из участников - https://github.com/hax1ng/Kaspersky-CTF-2026/

🧠 Обязательно поделись с теми, кому это может быть полезно 💬 Телеграм | 💬 Max | 📝 Хабр | 💙 ВКонтакте
  • 👍 12
  • 🔥 7
  • 🙏 2
Post #182 1.8K
Иван Глинкин Все помнят захватывающий монолог Вигго Тарасова из фильма "Джон Уик", когда он рассказывал легендарную историю про "Бабу ягу" и уби**тво им трех человек ... карандашом? Я думаю, 9 из 10 человек ответят утвердительно. А слышал ли кто-нибудь из вас не менее…
Помните весной мы с вами начали исследование безопасности сейфа и я вам показывал, как с помощью палочки для суши его можно вскрыть?
Так вот, вышло полноценное исследование, где я и наша команда нашли еще несколько векторов для получения несанкицонированного доступа к хранимым в сейфе вещам.

Иногда для вскрытия сейфа не нужны никакие отмычки, болгарки и заклинания вроде «Алохомора» — достаточно деревянной палочки из набора для суши. И это еще не самая опасная уязвимость, найденная нами при тестировании российского «ящика с электронным замком для хранения ценностей». Мы заказали его на синем маркетплейсе почти за шесть тысяч рублей, а потом вскрыли за пару минут. О том, как нам это удалось, читайте под катом.


Не буду много спойлерить, а то потом будет не интересно читать) Лишь подсвечу, что статья опубликована в прошлую пятницу, и уже успела попасть в Топы дня и недели.
📝 https://habr.com/ru/companies/bastion/articles/1075124/

🧠 Обязательно поделись с теми, кому это может быть полезно 💬 Телеграм | 💬 Max | 📝 Хабр | 💙 ВКонтакте
  • 🔥 19
  • 👍 11
  • 🙏 3
Post #180 2.46K
В один прекрасный день в ретро-музей «Луноход» в Москве принесли небольшой пакет с интригующим содержимым: залакированная ISA-плата с микросхемами со стертыми номерами, инструкция и дискета с данными. Всё это носило название «Жучок» — программно-аппаратный комплекс для защиты программ от несанкционированного копирования и использования. Привет из тех времен, когда программа могла потребовать от тебя воткнуть в компьютер отдельную железку, чтобы просто запуститься. 

Подобные системы защиты от пиратства встречались нередко. И мы были уверены, что разгадать историю Жучка будет несложно: документация должна была где-то сохраниться, да и люди, заставшие такие устройства в работе, наверняка еще есть. Но Жучок почему-то не спешил находиться ни в интернете, ни в человеческой памяти.

Это статья не только о Жучке, но и о слаженной работе сообщества ретроэнтузиастов из России и Казахстана. Над Жучком работала скромная группа исследователей: хранители Лунохода Techn0maniac и Limows, уже известный вам аппаратный хакер из Бастиона Иван Глинкин, вирусный аналитик Бастиона Дениев Майер, робототехник Cybermonah, а также коллеги-ретроэнтузиасты Romaleksin и S1nka, с которым мы активно расследовали историческую часть.


В материале — как мы вместе собирали историю Жучка по кусочкам.
📝 https://habr.com/ru/companies/bastion/articles/1061218/

🧠 Обязательно поделись с теми, кому это может быть полезно 💬 Телеграм | 💬 Max | 📝 Хабр | 💙 ВКонтакте
  • 🔥 16
  • 👍 6
  • 🙏 1
Post #179

This post (sticker, poll or similar) has no web preview. Open in Telegram

  • 👍 5
  • 🔥 5
  • 😱 2
Post #178 2.22K
Наша команда потихоньку перебирается в новый офис и обзаводится дополнительным оборудованием. Среди новых "игрушек" у нас появился источник питания RIGOL DP932E, цифровой мультиметр DM3058E, осциллограф RIGOL DS1202Z-E, на подходе USRP-200 и еще более 50 позиций.

Среди давно ожидаемого оборудования, как бы это не казалось таким странным, являлся тепловизор и, в данном случае, наш выбор остановился на Verdo Ti3101.
Тепловизор - вещь достаточно незаменимая и нужная в хозяйстве. Основная задача измерителя - найти неисправные элементы для их последующей замены и восстановления работоспособности устройства: подаешь 1-2 вольта и смотришь где греется - там и короткое замыкание.

Также тепловизор позволят проводить мини расследования/исследования: достаточно на несколько секунд взять в руки любой предмет и на нем на долгое время останутся ваши тепловые следы. Скажем так, если вы набираете пин-код на устройстве, его также можно попробовать вытащить с помощью тепловизора.

Ну и конечно же, тепловизор является основным "оружием" управляющих компаний, когда они проверяют не проложили вы у себя в квартире теплый пол используя трубы для батарей: на экране отлично видно где и как проложена инфраструктура.

Но меня поразил "побочный эффект" (если можно его так назвать) тепловизора, отчего я снова могу начать верить в приведений 😅 Ситуация в следующем: я находился в кабинете, стены которого выполнены из стекла. Стекло было прозрачным, но все равно, если присмотреться, можно было увидеть свое отражение. И тут я направляю тепловизор на свое отражение и ... оно явно и четко появляется на экране, да и еще с повышенной температурой.
То есть еще раз: тепловизор принимает тепло моего отражения в стекле.

Физику процесса с коллегами мы кубатурили долго и пришли к вероятностному выводу, что все есть волны. Соответственно, волны тепла от моего тела частично отразились от стекла и попали на объектив тепловизора. Не знаю, насколько это истинна, но было жутковато.
Коллеги, поможете нам в решении этой головоломки, почему так происходит?

🧠 Обязательно поделись с теми, кому это может быть полезно 💬 Телеграм | 💬 Max | 📝 Хабр | 💙 ВКонтакте
  • 👍 15
  • 🔥 7
  • 🙏 2
Post #177 1.83K
Давайте сегодня поговорим про бумажную безопасность, но не в привычном ее понимании: политики, контроли и комплаенс; а в буквальном смысле - безопасность информации, представленной на бумаге. Сотрудник ФБР (по крайней мере он так представился) на наглядных примерах показывает разницу между шредерами и качеством выполнения их работы.

На сегодня существует 3 типа уничтожителей бумаги: прямые, ромбовидные и конфетти.
Первые уничтожают бумагу, разрезая ее на ровные полоски. При таком подходе собрать обратно пазл не составляет особого труда и занимает не более 1 часа на восстановление информации. Тоже самое относится и к банковским картам - получить номер карты, ФИО и CVV код займет от силы 1 минуту (30 секунд из которых вы будет искать кончик скотча, чтобы склеить ее обратно).

С ромбовидными сложнее, но восстановление тоже возможно, хотя и занимает намного больше времени. По информации сотрудника, собрать обратно документ составляет около 8 часов.

Самые лучшие, и которые стоят в офисах ФБР (спасибо за подсказку) - это шредеры, которые превращают документ в конфетти. При таком подходе собрать документ обратно не возможно (но тут бы я поспорил).

Естественно, стоимость бумагоизмельчителей пропорционально растет в зависимости от качества уничтожения документов. С другой стороны, купить шредер ради шредера (первый вариант) - выглядит бездумной тратой денег. К сожалению, не всегда удается донести до закупки почему нужно покупать дорогую вещь, когда существует версии в 10 раз дешевле.

И к слову сказать, мы в своей работе в рамках Red Team проектах нередко прибегаем к таким методам, так поиск информации в шредерах. Психология людей обычно сводится к тому, что раз документ прошел через измельчитель, значит информация безвозвратно уничтожена. Однако вы теперь знаете, что это далеко не так.
Так что, какой берем?

п.с. нас еще учили, чтобы безвозвратно уничтожить документ, его сначала сжигают, а потом просеивают через мелкозернистую сеть. К сожалению, таких устройств еще не существует, поэтому дарю бизнес-идею ;)

🧠 Обязательно поделись с теми, кому это может быть полезно 💬 Телеграм | 💬 Max | 📝 Хабр | 💙 ВКонтакте
  • 🔥 11
  • 👍 9
  • 🙏 2
Post #176 1.87K
Вот и подошел к концу летний интенсив Баумантех.Дети, который проходил в течение всего июля на базе МГТУ им. Н.Э. Баумана. Школьники 7-11 классов со всей страны приехали не только обучиться информационной безопасности, технологиям, инженерии и ИТ, но также попробовать себя в качестве специалистов по ИБ.

В рамках обучения, кроме теоретической части, ребят ждали:
* практикумы, где участники разбирали реальные сценарии кибератак, искали уязвимостей и работали с инструментами ИБ-специалистов
* расследования - игра, в которой участники учились мыслить как синяя команда: анализировали подозрительные события, искали цифровые следы и расследовали инциденты
* CTF (Capture The Flag) - пробовали один из самых популярных форматов в мире кибербезопасности: командные соревнования на логику, внимательность и практические навыки
* финальные проекты, в рамках которых участники применили всё, чему научились, и представили результаты на финальной защите.

Конечно же, будущим ИТ экспертам показали, как работает настоящий центр кибербезопасности (SOC), и дали возможность познакомиться с его инструментами на практике путем выявления реальной хакерской активности. Также ребята посетили безэховую камеру (место, где действительно начинаешь слышать собственное сердцебиение и внутренний голос), а также рентгеновскую лабораторию, где «всё тайное становится явным».

В качестве наставников и преподавателей были приглашены специалисты и эксперты ведущих ИТ-компаний страны. Со своей стороны я рассказывал про поиск информации по открытым источникам (OSINT), а также показывал "чемоданчик хакера" - аппаратные инструменты, которыми наша команда пользуется практически на каждом проекте

Те, кто не успел принять участие в летней сессии - не переживайте. Впереди осенние интенсивы (в течениие каникул) с новыми расследованиями и задачами. Мир ИБ огромен, и мы рады быть вашим проводником в нем.

🧠 Обязательно поделись с теми, кому это может быть полезно 💬 Телеграм | 💬 Max | 📝 Хабр | 💙 ВКонтакте
  • 👍 18
  • 🔥 5
  • 🙏 2
Post #175 2.22K
Не устану повторять, что подключение ОТ и АСУТП оборудования к интернету является не самой лучшей идеей, равно как и использование беспроводных технологий для их управления. И если вы думаете, что это касается только корпоративной среды с их заводами и мануфактурами, то смею вас огорчить, что это не является истиной уже как последние несколько лет.

Умные дома раньше были предметами роскоши и гордости. Конечно, потратить несколько десятков или сотен тысяч на дорогущее оборудование для управления светом, климатом, охраной и мультимедией в автоматическом режиме дорогого стоит. Только раньше все эти помощники базировались преимущественно на проводных шинных стандартах, а не на радиоволнах.

Сейчас же ситуация кардинально изменилось. Правилом хорошего тона является LoRa или Wi-Fi (иногда и 433,92 МГц), быстрая установка, чистота и доступность из любой точки мира.
Отчасти в этом виноваты сами потребители: устройства умного дома устанавливают в уже отремонтированные дома и квартиры, стены которых для прокладки кабеля никто штробить не хочет: тут и грязь, шум, да и дополнительный бюджет на работы и провода. Гораздо проще подключить чайник по LoRe к умной колонке и голосом его заваривать (кто правда воду наливать будет не сказано)).

Вот тут вот и кроется самая главная уязвимость: радиоволны выходят далеко за пределы вашей квартиры или дома и злоумышленник без особого труда, находясь в соседнем подъезде, меняет вам температуру на термостате "умной" батареи. И я сейчас не фантазирую, а рассказываю реальный кейс, когда мой друг купил себе такой обогреватель и при подключении и настройке нашел аналогичный у соседей (кстати, при подготовке данного поста я также нашел несколько чужих устройство в радиусе действия).

Самое распространенное приложение для управления домом является SmartLife, которое де-факто считается золотым стандартом бюджетных и средне-бюджетных "умных устройств". Если мы откроем программу, мы увидим, что оно умеет работать с розетками, светом и LED-лентами, датчиками движения, холодильниками, кофе-машинами, электрическими автоматами и еще с более 100 устройств. То есть теперь злоумышленник не только может удалить пару файлов у вас на компьютере и украсть данные карт, но и физически причинить ущерб, вплоть до летального исхода.

Почему я снова об этом заговорил? Буквально пару дней назад Ремонтяш выпустил новое видео, в котором обозревает китайский клон японского "умного" унитаза, выделяя все его удобства, красоту и функциональность. Однако, не смотря на то, что Ремонтяш достаточно хорошо разбирается в IT, проблема беспроводной безопасности как-то прошла стороной. Он только вскользь упомянул, что пульт работает на частоте 2,4 ГГц и является основным центром администрирования, включая настройки температуры воды.
Поэтому, скажем так, я не готов доверить свое тело на откуп китайским инженерам и добросовестности соседей, которые случайно смогут подключиться к моему унитазу (про дружелюбный интернет с его пранками я думаю напоминать не стоит).

Так что теперь распространенное выражение из конца нулевых
я тебя по IP вычислю и надеру }|{0пу

не кажется уже и таким виртуальным. А вы что скажете: доверемся 2.4 ГГц или лучше все-таки по кабелю?

🧠 Обязательно поделись с теми, кому это может быть полезно 💬 Телеграм | 💬 Max | 📝 Хабр | 💙 ВКонтакте
  • 👍 21
  • 😱 5
  • 🔥 3
  • 🤯 1
Post #174 2.03K
Русскоговорящий хакер использовал Gemini для контроля ботнета из восьми компьютеров стоматологических клиник

Именно такими заголовками пестрили новостные ленты на этой неделе в западных СМИ. Давайте разберемся, что произошло и действительно ли данная новость достойна звания новости.

В понедельник, 20 июля, на известном новостном агрегаторе thehackernews.com вышла одноименная статья, основанная на исследовании японо-американской компании в сфере кибербезопасности Trend Micro.
Как утверждают авторы статьи, исследователи обнаружили русскоязычного злоумышленника под псевдонимом bandcampro, который использовал Google Gemini CLI как полноценного помощника при проведении реальных атак. Анализ основан на более чем 200 логах сессий Gemini CLI за период с 19 марта по 21 апреля 2026 года.

Специалисты называют это одним из первых документированных случаев, когда LLM понимает существующую инфраструктуру атаки, самостоятельно пишет код, исправляет собственные ошибки и помогает администрировать действующий ботнет. По оценке Trend Micro, во время миграции инфраструктуры сам злоумышленник выполнил лишь около 11% действий, остальное сделал ИИ: во время подготовки инфраструктуры возникли ошибки (502 Bad Gateway, блокировка Cloudflare, проблемы с HTTP-заголовками), однако Gemini сам диагностировал проблемы, предлагал добавить нужные заголовки, определял необходимость User-Agent и корректировал запросы.
По мнению исследователей, ИИ использовался уже не как генератор кода, а как инженер по эксплуатации инфраструктуры.

Ну и как вишенка на торте, все инструкции (ради чего и была, наверно, написана статья) были на русском языке.

Однако, если детально проанализировать текст исследования и написанной на его основе статьи, мы не увидим ничего нового. Обход, злоупотребление и эксплуатация цензуры ИИ уже существует достаточно давно и компании-разработчики пытаются активно защититься от данного вида атаки. В данном случае, несмотря на громкое имя, Google оказался существенно уязвим, раз в течении нескольких месяцев ее детище активно использовалось для описанных в статье действиях.

С моей точки зрения, само по себе исследование интересно не потому, что найден новый джейлбрейк, а потому что появился хорошо задокументированный кейс: опубликованы реальные логи злоумышленника, показано длительное использование ИИ-агента в живой атакующей инфраструктуре и количественно оценена доля работы, выполненной AI. Исследование помогает понять как думает злоумышленник, последовательность его шагов и, самое главное, цели. В принципе можно сказать, что из Gemini получился симбиоз Honeypot и SIEM, который записал подробные действия хакера.

п.с. Вопрос: насколько быстро удалось бы обнаружить активность bandcampro, если бы среди исследователей не оказалось специалистов, свободно читающих русскоязычные логи? ;)

🧠 Обязательно поделись с теми, кому это может быть полезно 💬 Телеграм | 💬 Max | 📝 Хабр | 💙 ВКонтакте
  • 🔥 11
  • 🤯 5
  • 😱 5
  • 👍 3
Post #173 2.08K
По роду своей деятельности нашей команде постоянно приходится сталкиваться с обходом физической безопасности: будь-то биометрия, СКУД или обычные "амбарные" замки. И как бы не казался большой металлический "кирпич" неприступной крепостью, вскрыть его (при этом вскрыть без повреждений) зачастую оказывается упражнением с низким уровнем сложности.

В рамках нашего очередного исследования, мы приобрели ряд навесных замков с биометрией по отпечатку пальца. И, очевидно, целью исследования мы ставили обход биометрии. В итоге, после детального разбора как аппаратной, так и программной части, мы нашли как минимум 2 негласных пути взлома.
Причиной вскрытия в первом методе, как можно наблюдать на видео, является слабая пружина запорной пластины, которая под действием перегрузки сдвигается и высвобождает наружную скобу. Как итог: прикладываем небольшую силу (например, удар) и замок открывается.
Второй путь - заложенный производителем бэкдор, который при наборе определенной комбинации на замке его просто открывает. Ужас начинается тогда, когда мы попробовали воспроизвести этот код на остальных образцах исследования: все замки имеют встроенную уязвимость (спасибо восточным партнерам за унификацию). В результате, 1-2 минуты и дверь открывается.
По понятным причинам, мы не будем публично раскрывать эксплойт, но уже уведомили об этом производителя и сделали запрос на присвоение CVE/BDU. Как говорится, ждем-с.

Кроме того, уязвимостью также может быть неправильный выбор материала замка (изучаем физику). Если запорная пластина выполнена из металла, подверженного намагничиванию, то отодвинуть ее можно с помощью простого магнита. Второе видео, скорее всего, является постановочным, но как вектор атаки его никто не отменял.
К слову, этот метод был опробован первым в исследовании биометрических замков, однако инженеры предусмотрели такой вектор атаки: запорная пластина выполнена из дюралюминия и не подвержена действию магнита.

Подводя краткий итог, могу с уверенностью сказать, что выражение
Все замки от честных людей

появилось не просто так и действительно является правдой.
Поэтому, выбирать инструменты или оборудование для организации защиты нужно с умом: злоумышленники думают не стандартно и не всегда идут напролом по предложенному пути.

🧠 Обязательно поделись с теми, кому это может быть полезно 💬 Телеграм | 💬 Max | 📝 Хабр | 💙 ВКонтакте
  • 🔥 24
  • 👍 10
Post #172 2.49K
Хакер приходит в общественную столовую и с возмущением обнаруживает, что солонку на столе может открутить кто попало. Помните эту старую хохму?

Когда в новостях вспоминают о кибератаках на розничные сети, то обычно говорят про слитые базы данных, DDoS и шифровальщиков. Но что, если злоумышленник войдет в магазин с ноутбуком в рюкзаке и внимательно посмотрит по сторонам?

На связи Иван Глинкин, руководитель отдела прикладных исследований в Бастионе. Сегодня расскажу вам историю про Хакера в супермаркете, который получил доступ к конфиденциальным данным, прослушал переговоры сотрудников и даже инициировал возврат денег на чужую карту.

В нашей новой статье/исследовании вас ждет собирательный образ российского ритейла и результат нескольких прогулок по магазинам с одной целью: взглянуть на привычные вещи глазами исследователя безопасности, который видит в магазине не только полки и кассы, но и поверхность атаки.

Как водится, все события и персонажи являются вымышленными, а любые совпадения случайны. Вас ждет художественная реконструкция типовых проблем, с которыми можно столкнуться в любом магазине.

🧠 Обязательно поделись с теми, кому это может быть полезно 💬 Телеграм | 💬 Max | 📝 Хабр | 💙 ВКонтакте
  • 👍 29
  • 🔥 8
  • 😱 4
Post #171 2.66K
Неделю назад КиберËж проводил CyberWeekend (где там правда викенд они нашли в начале недели, я не знаю 😂) и, в том числе, пригласили меня побеседовать про Программно-аппаратный хакинг как одно из самых сложных и интересных направлений в кибербезопасности, объединяющее знания из программирования, электроники, сетей, встроенных систем и реверс-инжиниринга.

В рамках диалога мы с Павлом осветили такие темы, как:
* Почему специалистов в этой области так мало и чем они занимаются на практике.
* Почему искусственный интеллект пока не способен заменить экспертов по аппаратному хакингу: работа с реальными устройствами требует опыта, интуиции и нестандартного мышления.
* Как после 2022 года изменились основные направления атак и почему всё больше внимания уделяется IoT-устройствам и объектам физической инфраструктуры.
* Какие навыки стоит развивать уже сегодня тем, кто интересуется IT, электроникой и информационной безопасностью.

Могу с уверенностью сказать, что доклад будет полезен начинающим специалистам, студентам технических направлений и всем, кто хочет понять, как устроена одна из самых редких и востребованных профессий в сфере кибербезопасности.

Если нет возможности качать 3 гигабайта, интервью можно легко посмотреть в 📺 ВКвидео.

🧠 Обязательно поделись с теми, кому это может быть полезно 💬 Телеграм | 💬 Max | 📝 Хабр | 💙 ВКонтакте
  • 👍 13
  • 🔥 4
  • 🙏 4
Post #170 2.68K
Среди радиолюбителей и SDR-энтузиастов самой желанной "игрушкой" является продукция компании Ettus Research (работающей под брендом NI). Их оборудование USRP: Universal Software Radio Peripheral, Универсальное программно-определяемое радиоустройство - представляет собой если не эталон, то близкий к идеалу образец программно-определяемого радио.

Цена у аппарата соответствующая: за самый бюджетный и уже устаревший USRP B200 компания просит $1.420 (~106.500 руб.), а его обновленная версия USRP B206mini-i стоит $1.820 (~136.500 руб.). Вместе с тем, за продвинутые устройства USRP серии Х можно вполне купить квартиру в ближнем Подмосковье - $51.360, что составляет примерно 3.8 миллиона рублей.

Если все-таки имеется желание и, самое главное, возможность приобрести USRP, я бы предложил заказать его напрямую через друзей из-за границы, так как Российские компании-импортеры устанавливают на них маржу в 2-2.5 раза. Самый дешевый ценник, который я нашел: компания из Екатеринбурга готова поставить USRP B200mini-i за 200.000 рублей, а распространенная сеть радиокомплектующих за абсолютно тот же SDR просит 269.300 рублей...

Но если нельзя, но очень хочется, то можно


На помощь нам в очередной раз приходят поднебесные партнеры: они "разработали" и выпустили на рынок SDR-устройство TZT B200-mini-i.
Как заявляет производитель:
плата разработки радиочастотного программного обеспечения USRP заменяет Ettus B200Mini/B210, индекс производительности, соответствует импортированной версии, и ее стабильность лучше

Устройство полностью совместимо со всем программным обеспечением для оригинального Ettus USRP и в компьютере определяется соответствующе.
Ценник тоже не может не радовать, который на всех доступных нам маркетплейсах стартует от 38 тысяч рублей, что бюджетно по меркам оригинального.

Что касается качества приема/передачи и чистоты сигнала - ничего не могу сказать, так как сам лично руками не "щупал". Интернет и видеохостинги тоже скупы на обзоры: нашел только 1 (одно) видео, в котором автор хвалит новомодное устройство за качество сигнала, а также Wiki AliExpress, в котором обозревают фактически свой же продукт.

В общем, тут на личное усмотрение, готовы ли вы за китайскую копию отдать 40 тысяч рублей. Лично я уже намучился с аналогом HackRF, с его шумами и кривым приемом, поэтому лишний раз не хочу портить себе нервы. В данном случае я бы посоветовал немного поднакопить, и взять оригинал того же LimeSDR или BladeRF.

🧠 Обязательно поделись с теми, кому это может быть полезно 💬 Телеграм | 💬 Max | 📝 Хабр | 💙 ВКонтакте
  • 👍 12
  • 🔥 3
Post #169 2.27K
Вот скажите, вы когда-нибудь задумывались, что колеса автомобиля можно взломать? И я сейчас не говорю про "баллоник", домкрат и десяток кирпичей. Возможно для кого-то сейчас будет откровением, но современное колесо это не только металлический диск и резиновая шина, а еще и система TPMS, работающая на частотах 315/443 МГц. Давайте разберемся, что это такое и зачем это вообще нужно.

TPMS - это Tire Pressure Monitoring Systems, что в переводе "Система мониторинга давления в шинах", предназначена для предупреждения водителя о критическом падении давления шин через приборную панель. Изначально система была разработана после серии трагических аварий с участием Ford Explorer и шин Firestone в конце 90-х, когда низкое давление приводило к перегреву, разрывам покрышек и последующим переворачиваниям автомобилей на высоких скоростях.
И по сути, введение системы TPMS было реакцией правительства США, издавшее в 2000 году TREAD Act (Transportation Recall Enhancement, Accountability and Documentation), который обязал автопроизводителей оснащать автомобили вышеназванной системой для повышения безопасности, снижения расхода топлива и уменьшения износа покрышек.

Существует 2 типа работы TPMS. Первый, он же "Непрямой мониторинг" использует датчики ABS-системы для контроля скорости вращения колес: при падении давления диаметр колеса уменьшается, оно начинает вращаться быстрее остальных, система фиксирует эту разницу и выдает предупреждение.
Но нас интересует второй тип: "Прямой мониторинг". В данном случае датчики установлены в каждом шине (обычно на клапане), измеряют давление и температуру, и передают данные по радиосигналу (обычно на 315/433 МГц) на бортовой компьютер автомобиля. И вот тут вступает в игру SDR со всеми его прелестями ;)

Автор доклада (Stephen Pote) решил проэксплуатировать TPMS и собрал систему наблюдения на основе RF с использованием радио данных. В своей лаборатории он использует микроконтроллеры ESP32 и модули CC1101 для создания сети приемников, которые обнаруживают эти сигналы и отслеживают движение автомобилей. В качестве возможного применения Стивен указывает на управление воротами (разрешение проезда только известным автомобилям с оповещение пользователя по электронной почте или SMS), отслеживание транспорта и картирование маршрутов, контроль потока транспорта вокруг границы участка, а также предупреждение при обнаружении непроверенного автомобиля и отслеживание паттернов движения во времени.

Со своей стороны я вижу атаку типа социальной инженерии, что если необходимо остановить автомобиль (например, с важным лицом компании), можно подать более мощный сигнал о пробитии колеса. Ну а дальше зависит от целей и задач нарушителей, например, передать забытые в офисе документы.

Более подробно в докладе автора, а мы после просмотра можем подискутировать в комментариях на предмет ценности данного исследования.

🧠 Обязательно поделись с теми, кому это может быть полезно 💬 Телеграм | 💬 Max | 📝 Хабр | 💙 ВКонтакте
  • 🔥 12
  • 👍 10
  • 😱 5
Post #168 2.26K
Когда мы слышим истории про взлом высокотехнологического оборудования или АСУТП промышленного предприятия (например ядерного реактора как это произошло со Stuxnet), способного вывести из строя города и страны, мы невольно подразумеваем правительственный след. Однако, как покажет следующая история, пара малоизвестных специалистов по программно-аппаратному хакингу практически в домашних условия способны положить большую часть IT инфраструктуры чуть ли не всего мира.

9 июня 2026 года Вера Менс (Vera Mens) из TEAM82 опубликовала большое исследование по атаке на источники бесперебойного питания (ИБП) от известной компании Vertiv. Коллега выявила 2 критические уязвимости в сетевых картах вендора, каждое с оценкой 9.8 баллов по шкале CVSS:
CVE-2025-46412 - обход аутентификации, позволяющей атакующему получить доступ к оборудованию через Web-интерфейс;
CVE-2025-41426 - переполнение буфера, позволяющее выполнить произвольный код на уяязвимом устройстве.

Главна проблема кроится в том, что вышеназванная компания является чуть ли не монополистом в поставке ИБП во все западные ЦОДы. С учетом того, что бесперебойники обеспечивают нормальную работу оборудования в случае отключения электроэнергии, а также защищают системы от скачков и падений напряжения и позволяют безопасно завершать работу, управление данным девайсом ставит под угрозу доступность и целостность инфраструктуры.

Не могу не обратить внимание на этический аспект команды TEAM82, которые перед публикацией статьи связались с вендором и передали все наработки. Компания Vertiv приняла отчеты, подтвердила наличие уязвимостей и выпустила патчи для уязвимых плат: Liebert RDU101 (патч v1.9.1.2_0000001) и IS-UNITY (патч v8.4.3.1_00160). К счастью, эксплойты не опубликованы, так что кто еще не успел обновиться - могут не переживать за скрипт-киди и веерные проверки на доступность.

Не устану посторять это каждый раз: не используйте интернет и беспроводные технологии на объектах АСУТП. Исключительно изолированный внутренный контур с доступом по проводам.

🧠 Обязательно поделись с теми, кому это может быть полезно 💬 Телеграм | 💬 Max | 📝 Хабр | 💙 ВКонтакте
  • 👍 17
  • 🤯 3
Post #167 2.37K
BI.ZONE_Research_Threat_Zone_2026_Dark_AI_RUS.pdf26.8 MB
В минувший четверг компания Bi.Zone выпустила исследование «Threat Zone 2026: Dark AI», в рамках которого оценила влияние искусственного интеллекта для производства хакерский атак, разработке вредоносного ПО, а также обходе цензуры. Авторы изучили 7477 сообщений на теневых площадках за период с марта 2025 по апрель 2026 года и разделили свой отчет на 4 глобальные темы:
1. Обход ограничений чат-ботов
2. Большие языковые модели без цензуры
3. Злоупотребление ИИ на различных этапах жизненного цикла кибератаки
4. Автоматизация кибератак с использованием ИИ-агентов

Исследователи выяснили, что самая "ходовая" тема на теневых форумах - попытки заставить популярные модели выполнять запрещённые действия. Злоумышленники, в частности, используют jailbreak-промпты, подмену ролей, создание альтернативной личности бота, многошаговые диалоги и маскировку вредоносных задач под исследования и анализ.
В рамках эксперимента коллеги из Bi.Zone протестировали данные возможности. Выяснилось, что актуальные онлайн-модели действительно генерировали код, который впоследствии определялся как троян, однако возможности ИИ не позволяли сделать его полностью работоспособным и требовалось помощь опытного разработчика.

Интересно, что на рынке появилась обратная тенденция: некоторые разработчики ВПО начали рекламировать свои продукты как созданные без ИИ, указывая на соответствующие качества.
В объявлениях о продаже CrySome RAT и notnullOSX отдельно подчеркивается, что эти инструменты разработаны без использования ИИ. Рынок теневых форумов заполняется ИИ-сборками и результатами вайб-кодинга, поэтому отказ от ИИ начинает позиционироваться как одно из ключевых преимуществ.


Однако, влияние ИИ на хакерские активности нельзя не заметить. Авторы показывают появление целого класса платформ, которые пытаются автоматизировать полный цикл атаки: разведку, сканирование, уязвимостей, эксплуатацию и постэксплуатацию. Они могут самостоятельно запускать Nmap, использовать sqlmap, анализировать результаты и выбирать дальнейшие шаги, формировать план атаки и координировать десятки инструментов через LLM. Однако исследователи отмечают, что даже самые продвинутые агенты всё ещё требуют человека, который понимает результаты и способен принимать решения.

Итого, что мы имеем в сухом остатке? ИИ способен помочь в написании отдельных компонентов вредоносного ПО, но пока не способен самостоятельно создавать полноценные рабочие инструменты для сложных атак: даже специализированные «хакерские» ИИ пока не способны генерировать готовые инструменты для серьёзного нападения без доработки человеком.
Главная мысль исследователей: сегодня ИИ выступает как «усилитель» навыков атакующего. Он помогает быстрее писать код, создавать фишинг, анализировать инфраструктуру и автоматизировать рутину, но пока не заменяет реальных специалистов. А основная угроза заключается не в «сверхразумном ИИ-хакере», а в массовом масштабировании уже известных атак за счёт автоматизации и снижения стоимости их проведения.

🧠 Обязательно поделись с теми, кому это может быть полезно 💬 Телеграм | 💬 Max | 📝 Хабр | 💙 ВКонтакте
  • 👍 9
  • 🔥 5
Post #166 3.4K
Помните год назад вышло беспрецедентное судебное решение Верховного Суда РФ за номером 5-КГ25-30-К2, которое призвало увеличить цифровую безопасность в Интернете и свести к минимуму мошенничество в виде оказания услуг под чужим именем? Так вот, после данного решения специалисты по ИБ вспомнили старого друга dnstwist и стали периодически проверять свой домен на наличие клонов-фишингов.
Ну и что говорить, я тоже раз в неделю сдувал пыль с утилиты и проверял подозрительные "зеркала".

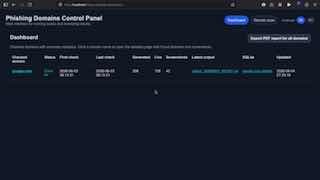
Однако, каждый инструмент хорош для того, для чего он был разработан, и чем больше я с работал с dnstwist тем больше я понимал, чего мне в нем не хватает для полноценного выполнения упражнения. Так как рынок не предложил достойного решения, пришлось разработать aka завайбкодить утилиту, специально заточенную для задачи от Верховного Суда.

Во-первых, текущее решении кросс-платформенное, так как реализовано на Docker. Поэтому его быстро и легко можно запустить как на Linux, так и Windows с MacOS, а также интегрировать в ваши уже существующие системы мониторинга.
Во-вторых, функционал и настройки выведены в GUI через веб-интерфейс. Это позволяет выводить графику, а именно скриншоты проверяемых доменов, избавляя от необходимости ручной перепроверки.
Также, на лету вносятся отметки о false positive, true positive или домен под продажу (тоже нужно смотреть, чтобы недоброжелатели не выкупили). Данные записываются в SQLite, которую можно легко скачать и интегрировать в свою систему.
В завершение, из глобальных фич: формируется PDF-отчет, который выводит скриншоты фишинговых и доменов на продажу, позволяя быстро и оперативно принимать решение.

Приложение доступно на GitHub под названием 5-KG25-30-K2 на русском и английском языках. Качайте, пользуйтесь и, если есть предложения, контрибьюте. Жду вашей обратной связи и комментариев по утилите.

🧠 Обязательно поделись с теми, кому это может быть полезно 💬 Телеграм | 💬 Max | 📝 Хабр | 💙 ВКонтакте
  • 👍 23
  • 🔥 5
  • 🙏 1
Post #165 2.25K
У нас никогда не будет второго шанса на первое ощущение или как SSD M.2 умер быстрее остальных комплектующих.

Менее года назад я решил приобрести себе ПК для проведения тяжелых исследований и, раз уж так получилось, для игр 😂. Кроме того, на моем Маке архитектура ARM M1 и не все рабочее программное обеспечение его поддерживает. Поэтому сборка ПК под x86-64 была лишь вопросом времени.
Не буду вдаваться в подробности всех комплектующих, но в качестве хранения данных по совету друга были закуплены два M.2 NVMe накопителя ARDOR GAMING на 1ТБ каждый: один под Винду, второй, логично, под Дебиан.

В минувшую субботу, когда я пытался запустить систему, последняя приказала долго жить и встретила меня черным экраном с мигающим курсором. Предположив, что на линуксе видео драйвер может жить своей жизнью, переключился в консольный режим (Ctrl+Alt+F6) и начал искать проблему.
В итоге, после нескольких часов неудачных попыток восстановить работоспособность выяснилось, что 31% накопителя вышел из строя, в том числе были затронуты те сегменты, где хранились системные данные. Что самое интересное, судя по "смарту", накопитель проработал всего 672 часа, что составляет 28 дней.
Итого: новый диск и пол дня на переустановку и настройку новой системы(

Ежики плакали, кололись, но усиленно продолжали есть кактусы!

Так и у меня, не смотря на все сложности с настройкой пингвина, это все равно лучше чем Windows. На возможный вопрос: "чем же? ты только что потратил пол дня на переустановку системы" я отвечу следующим:
В указанные пол дня вошло и полное восстановление ОС на сломанном диске. Дебиан конечно умолял убить его и отправить на покой, но буквально за 2-3 команды и 15 минут времени (пока все скачалось) система восстановила "битые" данные и полностью вернулась в рабочее состояние.
Конечно это не отменяет того факта, что треть диска (пока треть) не рабочая и в любой момент могут "отвалиться" и другие сектора, и работать так - это как сидеть на бомбе замедленного действия: никогда не знаешь когда рванет.

В общем, тут или "скупой платит дважды" или мне просто так "повезло", но второй аналогичный диск с виндой за год работы живой на 99% и даже и не думает умирать. В любом случае, пришлось в экстренном порядке ехать в ближайший компьютерный магазин и брать проверенного корейца за х2 цены.

Мораль? Данные храните на NAS или в облаках, а рабочая система - средство их обработки.

🧠 Обязательно поделись с теми, кому это может быть полезно 💬 Телеграм | 💬 Max | 📝 Хабр | 💙 ВКонтакте
  • 👍 19
  • 😱 5
  • 🤯 1
Post #164 2.27K
Когда мы проводим физическое тестирование на проникновение первым и логичным шагом, который мы стараемся реализовать - проникнуть на территорию объекта. Обычно мы проходим "на плечах" или ищем плохо закрытые и не охраняемые двери, часто задние противопожарные выходы, используемые как "курилку". И только потом, проникнув внутрь, мы начинаем искать и клонировать пропуска сотрудников, чтобы беспроблемно передвигаться внутри объекта. Кажется не логичным, но так оно и есть, ведь никто не будет оставлять свой пропуск и другие документы без присмотра на улице.

Однако, если в компании до сих пор используются RFID карты (подсказка: в 90% случаев это так), а безопасники в качестве защиты от "хакеров" не печатают фото и ФИО сотрудника, и оставляют непонятные цифры (подсказка: ~ в каждой 3-ей компании), то ситуация с проникновением может иметь более драматические последствия.

Проблема в том, что зачастую цифры непонятны только для самих безопасников (по охране и ИТСО), а для знающих специалистов, особенно которые нацелены проникнуть внутрь, это ценная и очень важная информация.
Если обратить внимание на черный скриншот, мы увидем работу программы Proxmark, где зеленым по черному написан ID карты - 4900ECB592, но, что еще более важное, DEZ 10: 0015512978 и DEZ 3.5C: 236.46482. Как можно увидеть, указанные ДЕЗы полностью идентичны сведениям на карте (самая верхняя на фото).
И тут возникает вопрос: как нам вычислить DEZ 10 и DEZ 3.5C и обратно через них зареверсить ID?

Вообще, если мы говорим про IT, то обычно все крутиться вокруг разных систем счисления, например двоичной (0 и 1), восьмиричной (от 0 до 7), десятичной или шестнадцатеричной (от 0 до 9, а также A, B, C, D, E и F). Если мы посмотрим на ID карты: 4900ECB592, то поймем, что скорее всего он записан в 16-ричной системе, так как присутствуют буквы.
Продолжая вышесказанную мысль, давайте попробуем перевести ID карты в десятичную систему: получим 313548125586. Хм, ничего общего.

А если попробуем наоборот: DEZ 10 переведем из десятичной в 16-ричную? Получим: (0015512978)10 = (ECB592)16. Бинго, в яблочко, почти точное попадание. Осталось понять, что делать с 4900? А я отвечу - НИ-ЧЕ-ГО. В качестве первых 2-х байтов можно использовать любые значения, так как они не участвуют в идентификации. Можно их заменить, например на 0000, то есть получим ID карты 0000ECB592, которая также легко сможет открывать заветные двери (проверено).

Хорошо, с этим разобрались! А что делать со вторым числом? Там есть небольшая хитринка, но в целом ничего сложного: переводим отдельно число до точки из десятичного формата в 16-ричный, а потом аналогичные действия проводим с числом после точки. В итоге получаем:
(236)10 = (EC)16
(46482)10 = (B592)16

Получаем все тот же ID = ECB592.

Получается, в некоторых случаях чтобы склонировать карту не обязательно к ней прикладывать флиппера, проксмарк или иное схожее по функционалу оборудование - достаточно записать цифры. Следовательно, если вы любитель носить пропуск на груди, то вы наш первый "клиент" на "заимствование" электронного ключа.

Ну и в завершение домашнее задание: получите ID карты и DEZ 10 / DEZ 3.5C с оставшихся 2-х пропусков, изображенных на фото. Удачи и жду правильные ответы в комментариях.

🧠 Обязательно поделись с теми, кому это может быть полезно 💬 Телеграм | 💬 Max | 📝 Хабр | 💙 ВКонтакте
  • 👍 22
  • 🤯 10
  • 🔥 4
Older posts →

About this channel

How can I read @glinkinivan without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Иван Глинкин: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Иван Глинкин have?
Иван Глинкин (@glinkinivan) has 2.09K subscribers on Telegram, refreshed roughly every 30 minutes.
Does Иван Глинкин know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →