
Мы начали с GPU-инстансов и постепенно вышли на общий вопрос: как сделать дорогую инфраструктуру управляемой.
Возвращаемся к инфраструктуре.
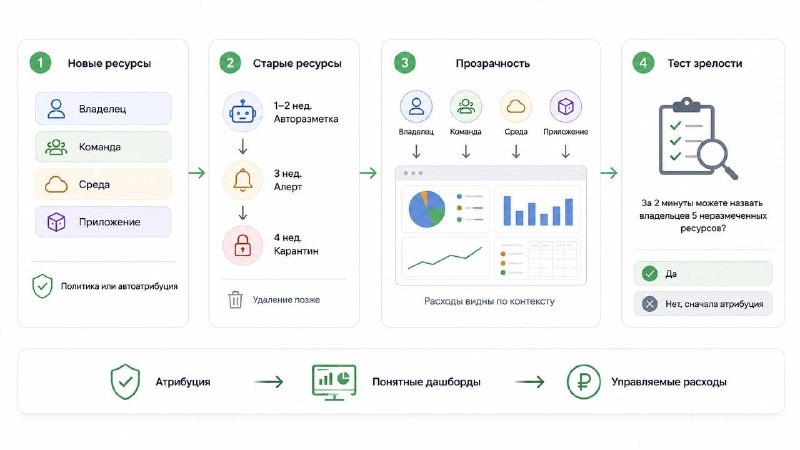
Чтобы такая модель работала не только в отчетах, каждому ресурсу нужны понятные атрибуты: владелец, команда, среда и приложение.
➡️ В первой части Александр разобрал, почему ручная очистка инфраструктуры быстро ломается.
➡️
Во второй части
, почему дашборды без владельцев, среды и приложения не дают управляемости.
Теперь главный вопрос: откуда возьмутся корректные метки?
Административным приказом проблему не решить. Инженеры запускают ресурсы под задачу, переключаются на другой приоритет, а разметка часто остается на потом.
Значит, процесс нужно закреплять на уровне инфраструктуры.
❕ Первый шаг, обязательные теги для новых ресурсов.
Создание ресурса без владельца, команды, среды и приложения должно либо блокироваться политикой, либо закрываться автоматической атрибуцией.
Например, ресурс может наследовать теги от проекта, рабочей области, сервисного контура или автора задачи. Тогда команда меньше зависит от ручного заполнения полей.
Но здесь важны исключения.
Жесткий запрет не должен ломать системные аккаунты, CI/CD-пайплайны, автоскейлинг и сервисные ресурсы. Поэтому во многих случаях гибкая автоматизация атрибуции безопаснее, чем правило «запретить все без тегов».
❕ Второй шаг, регламент для старых ресурсов.
Новые ресурсы можно размечать по правилам сразу. Но старые неразмеченные объекты никуда не исчезнут. Для них нужен отдельный процесс.
Примерная логика может быть такой:
🟣1–2 неделя, автоматическая разметка
Скрипт помечает ресурсы как unassigned и отправляет уведомления потенциальным владельцам: «Мы нашли этот ресурс в вашей подсети, подтвердите владение».
🟣 3-я неделя, общее оповещение
Неразмеченные ресурсы попадают в общий алерт: «Через неделю ресурсы без заполненных тегов будут остановлены».
🟣 4-я неделя, безопасный карантин
Ресурсы без владельца не удаляются сразу, а сначала останавливаются. Если ресурс нужен, владелец появится и исправит разметку.
Удаление возможно только после периода ожидания и отсутствия реакции.
Это важный принцип. Сразу удалять неразмеченные ресурсы рискованно. Остановка на несколько дней безопаснее: она помогает найти реального владельца без необратимых последствий.
❕ Третий шаг, прозрачность для команд.
Когда у каждого расхода есть команда, владелец, среда и приложение, дашборды становятся рабочим инструментом.
Руководитель видит не общий счет провайдера, а расходы своего контура. В этот момент разговор меняется: команда сама видит тестовые среды, лишние мощности и ресурсы без понятной нагрузки.
Прозрачность часто работает лучше штрафов. Не потому что все сразу начинают экономить, а потому что у расходов появляется адрес и владелец.
Финальный тест на зрелость простой:
Можете ли вы за две минуты назвать владельцев пяти неразмеченных ресурсов в вашей инфраструктуре?
Если ответ «нет» или «нужно уточнять», начинать стоит не с новой аналитической платформы. Сначала нужны атрибуция, теги и порядок в данных.
Эффективный учет затрат держится на точной привязке ресурсов к владельцу, приложению, отделу и среде. Без этого любая оптимизация идет вслепую.
Так завершается цикл из трёх материалов: от ручного управления, через корректную атрибуцию, к автоматизации инфраструктуры.
🫨, если было полезно
🙂, если уже делаете что-то похожее или планируете внедрять
#finops #финопс #cloud #finops_эксперты
💬 Практики FinOps