TGViewer
Channel Public Channel
Цифровой Чиполлино

Цифровой Чиполлино

@digital_chipollino

Канал Григория Осипова о криптовалютных расследованиях, вопросах криптобезопасности и цифровом анализе (комплаенсе).

Делюсь наработками и практикой в области крипторасследований.
Subscribers
88
Photos
27
Videos
1
Links
21
Recent Posts 19 shown
Post #73 36
Экономические затраты на создание СОРМ

В указании достаточно детально прописаны требования к аппаратной и программной части системы СОРМ, в связи с чем можно на базе других отраслей, где уже есть эта система (телеком, банки), предварительно смоделировать стоимость её создания для цифровой валюты на базе открытых источников — от 10 до 20 млн рублей + 8–10% от первоначальной стоимости на её обслуживание.

Здесь нужно отметить, что цена может быть и выше, поскольку готового решения нет ни у одного из участников рынка, а данных для обработки больше, чем в телеком-системах, и это в основном персональные данные и финансовая информация. Банк России и органы безопасности не предлагают какого-то решения (его просто не существует), а только задают «планку требований», поэтому видится, что разработка такой системы будет возможна крупными интеграторами, банками, которые, реализовав такую систему «для себя», возможно, смогут представлять её менее крупным участникам рынка как сервисную модель.

Сложность реализации системы обусловлена ещё и тем, что в документе большое число жёстких и формальных требований, которые нужно соблюсти, пройдя многоступенчатую систему ведомственных согласований, что может оказаться даже дольше, чем сама разработка системы. Телеком-операторы годами проходили эти согласования, а цифровая валюта пока видится как новая область, что может также отразиться на сроках рассмотрения в сторону увеличения.

Оценка

Государство, вводя регулирование цифровой валюты, безусловно встраивает в эту систему элементы контроля — без этого допустить работу лицензированных участников просто немыслимо. Идея, что государственный контроль лишает криптовалюту смысла, сегодня доживает свои времена: мир меняется, и за безопасность работать на регулируемых площадках мы платим приватностью — эта концепция применяется повсеместно.

Другой вопрос, что установление высоких требований к СОРМ, помимо всего прочего, существенно ограничивает рынок. Для потенциального обменного сервиса, который до Указания был готов показать 15 млн активов, заявить нужных специалистов по KYT, внутреннему контролю, платить налоги, — теперь добавляется обязанность разработки сложной системы СОРМ (от 10 млн руб., плюс дорогие квалифицированные разработчики без вайбкодинга), поддержания её функционирования и многоступенчатой системы согласования с ФСБ России (обменные сервисы и раньше ходили туда только по праздникам). Удвоение затрат для лицензированных участников существенно сократит их число на старте — в этом плане «указание» — самый большой уравнитель, возникает риск монополизации отрасли несколькими крупными участниками.

Даже для больших игроков создание системы будет связано со сложностями, в большей степени даже организационными (разработка системы под требования Указания, прохождение «кругов» согласования, доработка системы). Даже обозначенные сроки в 12–15 месяцев с учётом всех факторов не выглядят реалистичными — скорее речь будет идти о 2–3 годах.

Пока опубликованный документ — это проект, предложения к которому от участников рынка ожидают до 29 сентября 2026 года. Видится, что попросить «ослабить хватку» ещё можно, обосновав, что с такими требованиями рынок может не запуститься. Предложить сократить число участников, кому нужно внедрить СОРМ, до депозитариев, дать отсрочку внедрения системы до фактического начала торгов, пока предоставляя информацию в ручном режиме.
Post #71 36
СОРМ — похититель крипторождества

С принятием основного закона о регулировании отрасли цифровых валют Банк России последовательно публикует проекты подзаконных актов о детальном регулировании. На этот раз речь идёт о проекте указания о внедрении системы СОРМ в инфраструктуру участников обмена для обеспечения круглосуточного доступа органов ФСБ России к данным операций с цифровой валютой https://cbr.ru/Queries/XsltBlock/File/90538/6826. Документ пока прошёл почти незамеченным — и напрасно: он существенно влияет на возможности создания и существования легальных участников обмена цифровой валютой.

Кратко, что внутри проекта Указания
Базово согласно проекту документа устанавливаются:
1)Категории данных, которые должны хранить участники обмена: о сторонах сделок, о цифровых счетах, об адресах-идентификаторах, о сделках и операциях. Условия хранения — только российская инфраструктура.
2)Порядок взаимодействия участников обмена с органами ФСБ России. Описывается 3 возможных сценария работы для участников обмена:
а) Создание отдельного программно-аппаратного комплекса;
б) Разработка отдельного модуля в своей информационной системе;
в) Комбинированное решение.
Детально описано, что такая система должна давать органам ФСБ России — по сути, полный доступ к данным операций и клиентов в режиме реального времени и к архивной информации.
3) Требования к оборудованию и ПО для организации системы обмена информацией с правоохранителями.
4) Меры ответственности участников обмена за несоблюдение установленных положений: от предписания до отзыва лицензии у участника.

Что этот документ означает для потенциального участника регулирования

Государство в лице органов безопасности наделяется правом удалённого круглосуточного получения информации о клиентах и операциях, совершаемых на базе лицензированных участников криптообмена, на которых возлагается обязанность обеспечить органам этот доступ через специальный программно-технический модуль, который нужно разработать полностью либо интегрировать как отдельное решение в свою систему. Более того, такая система должна не только предоставлять возможность доступа к данным сотрудникам органов безопасности, но и хранить данные до 5 лет.

Теперь после получения лицензии участник обмена должен в течение 45 дней уведомить ФСБ России о готовности к взаимодействию, утвердить план внедрения программных средств, а далее в течение 12–15 месяцев развернуть этот комплекс и ввести его в опытную эксплуатацию.

В случае несоблюдения требований регулятор по обращению ФСБ России может выдать лицензируемому участнику предписание либо отозвать лицензию.
Post #68 54

Forwarded from Роман Киберйогин

🔍 КРИПТОЧАЙ — криптовалютные расследования: теория и практика

Многие сталкивались с хищениями в крипте.

Но пройти путь до возврата средств отваживались немногие — в этой теме своя специфика, нюансы и подводные камни.

27 сентября наш коллега Григорий Осипов (экс-директор по расследованиям ШАРДа) @Greguar_X проведёт мастер-класс на основе реального опыта.

На встрече разберём:

🔎 Какова реальная практика расследований — можно ли что-то отследить и вернуть
⚡️ Какие первые шаги нужно предпринять сразу после хищения
📄 Документирование, оформление кейсов, взаимодействие с правоохраной и криптосервисами
🛠 Какие инструменты работают эффективнее — от общедоступных до профессиональных
🤖 Как в расследованиях применяются ИИ-агенты

Плюс — практическая часть: прямо на встрече вместе разберём несколько реальных кейсов на живых инструментах.

📍 Место встречи —
Чайный бутик, атмосферное приватное пространство без посторонних глаз и ушей
🍵 Чайная церемония, уют, камерный формат

📅 27 сентября | суббота ⏰ 16:00–19:00 💺 Всего 5 мест
🪙 Оргсбор 2500

📩 Запись: @cryptoyogin108
Post #67 44

Forwarded from Cointelegraph RU

KYC без KYR

Про утечку в Revolut за неделю написали все. Мы задали другой вопрос — что делать человеку, чьи данные уже в этой выгрузке.

Отвечает Григорий Осипов, независимый специалист по крипторасследованиям и цифровому комплаенсу, автор Telegram-канала «Цифровой Чиполлино».

Напомним фактуру.

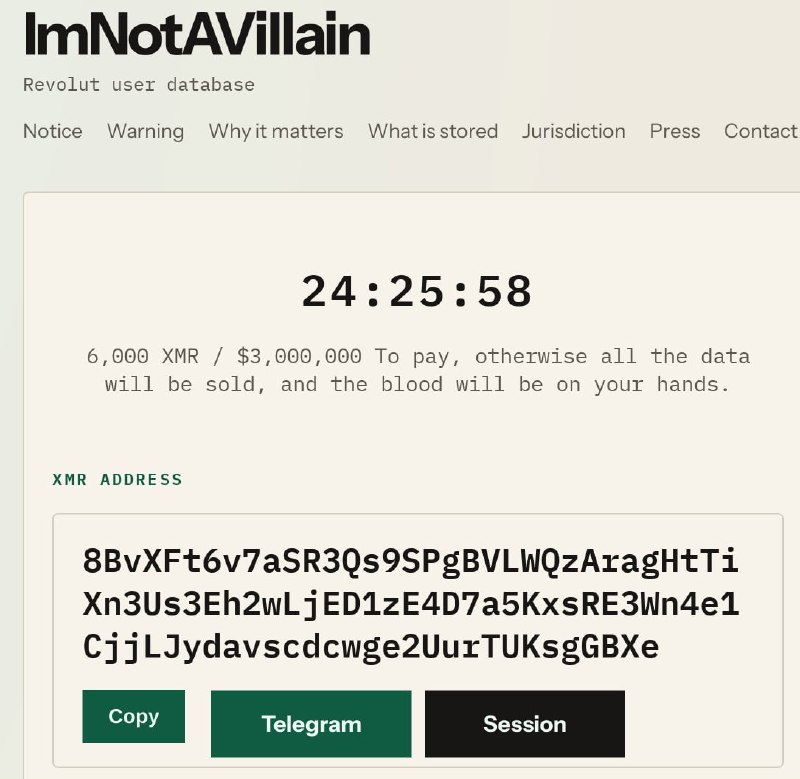
Банк никто не взламывал. С марта хакер сидел в почте подразделений итальянской полиции, с апреля по август слал в Revolut поддельные европейские следственные ордера с копией Eurojust и Europol, и комплаенс полгода их исполнял. Утекли паспорта, водительские права, KYC-селфи, адреса, IBAN и полная история транзакций 680 клиентов. За нераспространение требуют 6000 XMR, около $3 млн. Дело расследует прокуратура Реджо-ди-Калабрия.

Хеши транзакций были не добычей, а ключом.

«Сами по себе хеши большой ценности не дают. Но здесь злоумышленники прикладывали их к запросам: подкрепляли обращение и получали новые данные о связях и контактах — между кем было взаимодействие, кто кому сколько перевел. Запрашивали адресно, по крупным клиентам».


Деньги начинают уходить через несколько шагов после утечки.

«Самый большой риск — восстановление доступа. Имея документы и контакты, злоумышленник идет по известным сервисам и пробует пройти процедуру восстановления, чтобы попасть в банковское или криптоприложение и вывести средства».


Второй сценарий — фишинг. Одно дело, когда приходит no-name письмо, другое — письмо с конкретным фактом: такого-то числа вы отправили такую-то сумму, вот подтверждение, а внутри ссылка.

Дальше — использование личности для доверия в чужих проектах, займы и микрокредиты по паспортным данным. И самый тяжелый сценарий: зная адрес, отдельные злоумышленники доходят и до нападения.

«Для публичных людей публикация даже самого факта, кто кому переводил, может стоить репутации, и они готовы за это заплатить. На это и расчет».


Что делать, если вы в списке

«Задача — разорвать связь между утекшими данными и вашей идентификацией»


Далее. Менять документы. Менять аккаунты на чувствительных сервисах, в первую очередь банковских и криптовалютных, выводить средства на новые адреса. Менять телефон: к номеру сейчас привязано слишком многое, и смена выбивает у мошенников главный козырь.

Также важно предупредить контрагентов, что от вашего имени могут прийти запросы, и дать новые контакты для подтверждений. Поставить самозапреты на кредитование и другие услуги.

Не факт, что данные используют. Но цепочку лучше разорвать заранее».

Главный вывод Григорий вынес в заголовок собственного разбора: KYC без KYR, Know Your Requester. Сервис требует от клиента селфи с паспортом, а того, кто запрашивает данные об этом клиенте, не проверяет.

Вопрос к вам: что из этого списка вы бы реально сделали, а что звучит как перебор?

News | YouTube
  • ❤‍🔥 2
Post #66 63
🎭 Появление хакеров публично и выкуп, часть 2

13 сентября создаётся Telegram-канал IamNotAVillain с образцами данных, параллельно активизируется группа «Revolut Smilik» с теми же угрозами. IAmNotAVillain заявляет, что Smilik получил лишь малую выборку и присваивает чужую операцию.
14 сентября International Cyber Digest публикует интервью с IAmNotAVillain: официальные требования хакеров за нераспространение данных жертв — 10 000 BTC. Позднее суму поменяли на 6000 XMR. Угроза: ежедневные публикации до оплаты. Запускается сайт с утечками — выходят паспорта и KYC-селфи: теннисист Александр Шевченко (Казахстан), футболист Жорж Микаутадзе (Вильярреал / сборная Грузии), CEO Gamdom Феликс Рёмер. DarkOwl фиксирует активную циркуляцию данных в даркнете.

🌍 Регуляторы и география
15 сентября Financial Times подтверждает цифру — 680 пострадавших клиентов (~0,00085% от 80 млн пользователей Revolut).
Национальная разбивка из открытых источников:
Ирландия — 12
Испания — 25
Румыния — 27
Нидерланды — 36
Основной объём — Франция и Швейцария. Всего ~30 стран. ICO открывает официальное расследование. FCA взаимодействует с Revolut.

🏦 Лицензирование Revolut
2 сентября — за девять дней до инцидента — Revolut получил предварительное одобрение OCC на создание национального банка в США (запуск в 2027). Компания готовится к IPO с оценкой до $200 млрд. Регуляторы уже отмечают, что инцидент может повлиять на процесс лицензирования.
И это не первая ситуация с Revolut: февраль 2026 — бывший сотрудник пытался шантажировать компанию утечкой KYC; август–сентябрь 2026 — волна вишинг-атак с подменой сотрудников.

🧅 Выводы
Revolut не взломали, скомпрометированный домен госоргана «прошёл все технические проверки», проверялся отправитель, а не сам запрос. Если KYC — это проверка клиента, то KYR (Know Your Requester) как контур в принципе отсутствует.

Злоумышленник использовал логику от ончейн-активности к идентификации бенефициара Доступ к данным  позволил заранее отобрать самых состоятельных клиентов и получить по ним готовое досье. Тут кстати еще сработал принцип, что чем подробнее банк собирает данные клиента, тем богаче «досье» в руках того, кто эти данные получит, как и вышло.

Ситуация развивается дальше, следим за подробностями….
  • 🔥 2
Post #65 70
🧅 KYC без KYR (Know Your Requester)
История с Revolut по хронологии — часть 3

История с предоставлением Revolut данных пользователей хакерам по запросу, полученному якобы от правоохранителей, развернулась в целый остросюжетный «детектив», который, возможно, станет сценарием для какого-нибудь шпионского блокбастера. Кратко попытался систематизировать события по их хронологии.

🔓 Компрометация инфраструктуры
Выяснилось, что ещё в марте 2026 хакер под ником Villain с использованием трояна удалённого доступа (RAT) получил доступ к почтовому сервису нескольких подразделений итальянской федеральной полиции. Через доступ к электронным почтам хакер выкачал 147 ГБ: внутренние документы и личная переписка сотрудников.

📨 Направление запросов
В апреле–августе 2026 с итальянских серверов в Revolut Bank UAB (Литва) направляются поддельные Европейские следственные ордера (EIO) с копией Eurojust и Europol. Все технические проверки проходят, комплаенс-команда обрабатывает запросы. Данные по запросам передаются многократно на протяжении шести месяцев. Для достоверности и подбора «жертв» по крупным переводам хакер прикладывал хеши криптотранзакций и просил выдать все персональные данные по связанным счетам.

Что передано:
Имя, дата рождения, профессия
Адрес, email, телефон
Копии паспортов и водительских удостоверений
KYC-селфи (фото при верификации личности)
IBAN, выписки по счёту, полная история транзакций

💰 Вымогательство, план «А»
С июля 2026 злоумышленники начинают отправку «жертвам» требований выкупа за нераспространение их личных данных. Одной из жертв стал CEO Gamdom Феликс Рёмер, который позже сообщит об этом. Это происходит за два месяца до того, как Revolut вообще уведомит клиентов. Но, видимо, на тот момент план «не сработал», и злоумышленники решили его сменить.

🚨 Утечка обнаружена
Разоблачение происходит только когда Revolut самостоятельно связывается с итальянским ведомством напрямую и выясняет, что запросы были несанкционированными. Компания блокирует адрес и с 11 сентября начинает рассылать уведомления клиентам. Одновременно об инциденте публично пишут Марк Зеллер (основатель Aave Chan Initiative), Марк Карпелес (экс-CEO Mt.Gox) и детектив ZachXBT — информация получает широкую огласку.
Post #63 60
  • ❤ 3
  • 🔥 2
Post #62 58
Сегодня на рабочей встрече Экспертного центра по цифровым финансовым активам и цифровым валютам, проводимой на базе Ассоциации банков России по теме Цифрового анализа.
  • 🔥 4
Post #61 73
Цифровой Чиполлино Revolut, поддельный запрос от «правоохранителей» и двойной стандарт compliance 11 сентября финтех компания Revolut передала мошенникам историю биткоин-транзакций и персональные данные — паспорта, адреса, селфи верификации. Запрос пришёл с почтового…
История получила логичное продолжение, злоумышленники получившие персональные данные и криптреквизиты крупных клиентов сервиса Revolut начали их шантажировать на предмет распространения доставшихся им личных данных, в случае неуплаты выкупа
https://x.com/IntCyberDigest/status/2099197761769849060

Вполне логично, что такой поворот событий может повлечь большие негативные финансовые и репутационные последствия для финтехкомпании, вплоть до отзыва лицензии.
Post #57 70
С учетом исследования сценариев экономики от ребят из Антропика https://www.anthropic.com/institute/econ-scenarios «экстремальный» сценарий которого предполагает, что уже к 2030 году в подавляющем большинстве задач умственного труда ИИ превосходит человека и заменяет его, сходил на воркшоп/обучение вайб-кодингу к профессионалам из киберчая, чтобы хоть немного подготовится🫡
Anthropic Scenarios for our Economic Future The Anthropic Economics Team models the effects of AI on the economy of 2030.
Post #56 72
  • 👏 1
Post #55 83
Revolut, поддельный запрос от «правоохранителей» и двойной стандарт compliance

11 сентября финтех компания Revolut передала мошенникам историю биткоин-транзакций и персональные данные — паспорта, адреса, селфи верификации. Запрос пришёл с почтового сервера, мимикрирующего под государственный орган, об инциденте написали криптодетектив ZachXBT и Марк Карпелес (экс-CEO биржи Mt.Gox). https://www.cryptotimes.io/2026/09/12/revolut-handed-over-bitcoin-histories-passports-on-spoofed-government-email/

Хочу обратить внимание на ряд моментов.

→ Запросы от правоохранителей — это урегулированная процедура
В случае если сервис является лицензированным, то естественно есть каналы взаимодействия — это и специально выделенная электронная почта, это специальная форма для обращения. И в целом лицензированные сервисы такие данные по запросам правоохранительных органов предоставляют. Другой вопрос — как это происходит в случае трансграничного запроса. Провести проверку, идентифицировать что правоохранитель из другой страны действительно является тем за кого себя выдаёт, достаточно проблематично, особенно с учётом текущей ситуации.

→ Поддельные запросы — давно отработанный инструмент
Уже было достаточно много случаев когда подделывали решения судов и таким образом получали с различных площадок информацию, направляли поддельные постановления о блокировке счетов и разблокировке уже на собственные адреса — и таким образом похищали средства. Социальная инженерия в этом направлении активно использовалась. Это просто ещё один показательный пример.

→ Данные запрашивались целенаправленно — это не случайная рассылка
Данные были получены в отношении крупных клиентов. Скорее всего злоумышленники использовали это для проведения какой-то многоходовой операции, уже имея какую-то информацию — то есть они точно запросили данные в отношении именно крупных клиентов, есть видимо какие-то к ним подходы. И аналитика которую они смогли получить даст им соответственно возможность манипуляции.

→ Показательная коллизия: строгость к клиенту и слабость к поддельному госзапросу
В некоторых ситуациях — и ввиду санкционной риторики и ввиду каких-то сложностей — такие криптовалютные сервисы часто бывает так что отказывают в предоставлении какой-либо информации когда действительно есть какой-то реальный кейс связанный даже с криминалом. А в этой ситуации наоборот — информация была предоставлена, а оказалось что на уровне compliance-подразделения и служб безопасности не были проведены надлежащие мероприятия чтобы удостовериться что запрашивающий субъект действительно является правоохранительным органом. Для клиента сервис устанавливает жёсткие барьеры с точки зрения верификации, много случаев когда отказывают и правоохранительным органам — а здесь наоборот, кейс показал что вот вроде как легко получить информацию, и этим как раз мошенники и воспользовались. Получается достаточно курьёзная ситуация.
The Crypto Times Revolut Handed Over Bitcoin Histories, Passports on Spoofed Government Email Revolut disclosed Bitcoin transaction histories and KYC data to an unauthorized third party after accepting a fake government information request.
  • 💯 1
Post #54
Цифровой Чиполлино pinned «Etherscan Flow: как это работает на самом деле 8 сентября блокчейн эксплорер Etherscan анонсировал запуск в тестовом режиме инструмента для визуального трейсинга транзакций Flow.                Главная особенность этого визуализатора в том, что это не обычная…»
Post #48 81
Etherscan Flow: как это работает на самом деле

8 сентября блокчейн эксплорер Etherscan анонсировал запуск в тестовом режиме инструмента для визуального трейсинга транзакций Flow.
               Главная особенность этого визуализатора в том, что это не обычная «графовая» база для отрисовки путей движения криптовалюты, а «скилл» для ИИ-агента. В известных аналитических системах система связей криптоадресов строится автоматически «по кнопке» либо шаг за шагом отрисовывается исследователем в ручном и полу ручном режимах. В решении Etherscan Flow пользователь пока бесплатно задает ИИ-агенту исходные адреса и транзакции, а он на базе данных EVM сетей выстраивает цепочки связей и дает возможность их визуализировать.
Flow не знает кому принадлежат адреса и не доводит цепочку до биржи/сервиса. Здесь задача -  быстро нарисовать схему,  когда нет подписки на аналитическую платформу, но есть ИИ-агент.

На практике
               Решил протестировать новый инструмент на реальном кейсе https://x.com/SlowMist_Team/status/2097511755220242515 для понимания насколько он эффективен в расследованиях и может ли пригодится комплаенс специалисту.  Загрузил адреса и транзакции из кейса ИИ-агенту, выгрузил файл в формате json и импортировал его для получения графа, действительно в итоге визуализация удалась.
Успех пришел далеко не сразу, а где-то после 10 попыток. В интерфейсе Etherscan Flow есть кнопка «Импорт» для загрузки файла json, при этом нет ссылки на документацию и требования к такому json, через агента пришлось несколько раз переделывать файл, поскольку система каждый раз выдавала без объяснений ту или иную ошибку в связи с отсутствием обязательных параметров. В итоге Etherscan Flow загрузил файл, однако нарисованное лишь отдаленно напоминало граф.
Оказалось, что требования к формату json заложены в отдельном «скиле» etherscan/skills для ИИ-агента, который нужно скачать и настроить - для того, чтобы все заработало, однако дойти до этого пришлось методом проб и ошибок.
 
Подключение Etherscan Flow:
1️⃣ Зарегистрироваться на сайте Etherscan
2️⃣ Создать бесплатный API-ключ Etherscan и передать его ИИ-агенту
3️⃣ Установить «скиллы» для ИИ-агента из etherscan/skills или github
4️⃣ Передать ИИ-агенту исходные данных для расследования: адреса и транзакции
5️⃣ Агент после «выполнения трейсинга» выгружает описание кейса в файл формата  json, который нужно импортировать в веб-интерфейс Etherscan Flow для получения графа
 
В качестве заключения, инструмент спроектирован для разработчиков с агентной инфраструктурой, которая все больше поглощает все процессы, а не для исследователя/комплаенс офицера с браузером. Сама идея неплохая, но реализация пока с порогом входа, хотя для кого-то безусловно это возможно простое и доступное решение. С точки зрения ограничений решение пока поддерживает только EVM сети, для работы нужна подписка на ИИ агента и почти отсутствует разметка адресов

Прикладываю свой Json файл и получившийся граф связей
etherscan.io Etherscan Flow Visualize Ethereum transactions, trace fund movements, and build shareable investigation flows.
  • 👍 2
  • 🔥 1
Post #47 121
Мошенничество с поддельным «Гарантом»

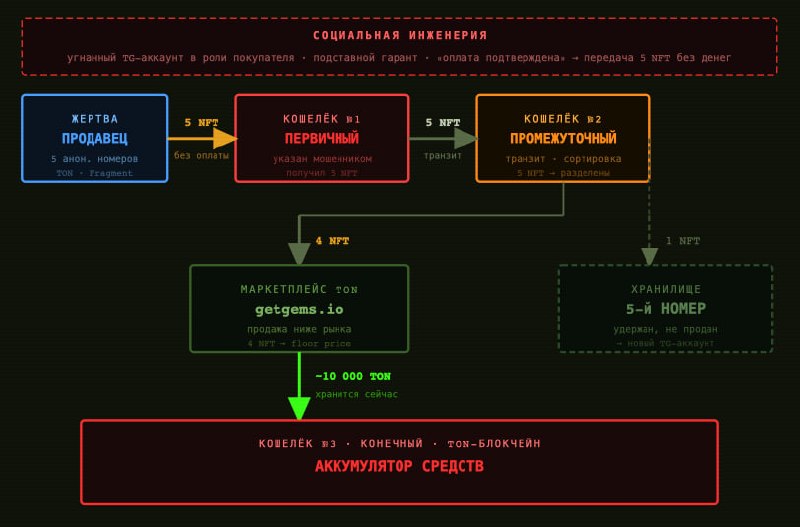
Потерпевший разместил на маркетплейсе Fragment.com объявление о продаже 5 коллекционных анонимных Telegram-номеров — виртуальных номеров в коде +888, существующих в виде NFT в блокчейне TON. Номера позволяют зарегистрировать Telegram без физической SIM-карты. Стоимость лота — $50 000.

Как работала схема

Злоумышленник, увидев объявление, вышел на жертву с угнанного Telegram-акаунта напрямую в личные сообщения. Для демонстрации серьёзности добивался личной встречи и предложил разбить сделку на два транша.

Ключевой элемент — "фейковый " гарант: лицо, якобы знакомое жертве. Аккаунт этого знакомого также оказался угнанным. С «покупателем» и «гарантом» были созданы две отдельные группы в Telegram. Как только гарант в своём чате сообщил об «оплате» — жертва перевела 5 NFT. Оба чата немедленно удалены.

Исследование движения NFT

→ 4 из 5 номеров немедленно проданы через getgems.io по цене существенно ниже рынка. Средства осели на адресе, где сейчас хранится ~10 000 TON
→ 5-й номер помещён в хранилище и использован для регистрации нового акаунта в инфраструктуре мошенника

Инструменты расследования (сеть TON)


· tonviewer.com — блокчейн-проводник, история транзакций и NFT-переводов
· toncenter.com — история трансферов коллекции Anonymous Numbers
· getgems.io — история продаж на TON-маркетплейсе
· fragment.com — реестр анонимных номеров и история владения

Первичные мероприятия

✅ Проведено он-чейн исследование движения NFT и средств в сети TON
✅ Подано заявление в полицию
✅ Адреса злоумышленников переданы в аналитические системы — разметка как похищенные средства
✅ Подготовлено обращение в TON Foundation и Telegram для идентификации владельцев акаунтов
✅ Организован ОСИНТ поиск информации об акаунтах злоумышленников
  • ❤ 1
  • 🔥 1
Older posts →

About this channel

How can I read @digital_chipollino without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Цифровой Чиполлино: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Цифровой Чиполлино have?
Цифровой Чиполлино (@digital_chipollino) has 88 subscribers on Telegram, refreshed roughly every 30 minutes.
Does Цифровой Чиполлино know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →