TGViewer
chuizi chuizi @czaaa · 11.2K subscribers
Post #844 1.02K
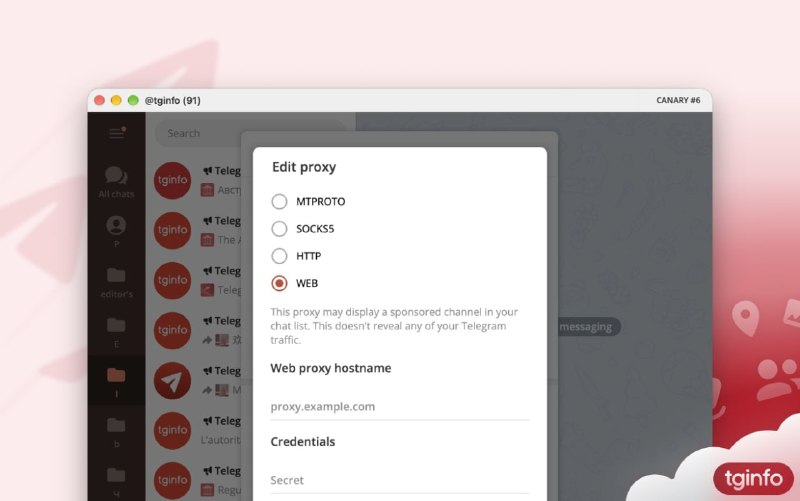
Telegram 正在开发实验性 WEB 代理

在 Telegram Desktop 的代码中,发现了一种名为“WEB”的新型实验性代理类型。该发现由 teleLakel 公布。

WEB 代理的服务器代码仍在开发中,Telegram 尚未认可任何实现方案,因此目前暂时无法尝试这项技术。

为什么需要这种代理,而不是直接使用 MTProxy?

现有的 MTProxy 也可以通过 FakeTLS 扩展来伪装成 HTTPS 流量。然而,现代深度包检测 (DPI) 系统已经能够识别这些连接,因为 FakeTLS 仍然与真实的 HTTPS 流量存在一些外部可观察到的差异。

新的 WEB 传输方式使得检测变得更加困难:为了与服务器通信,客户端使用内置的浏览器 (WebView)。它使用浏览器的标准加密机制建立真实的 TLS/HTTPS 连接,这使得 Telegram 流量看起来与普通的网页浏览流量更相似。

工作原理

• 客户端使用隐藏的浏览器,打开代理服务器域名下的一个特殊页面。
• 该域名也可以继续作为常规网站运行。隐藏的 Telegram 信道仅在请求包含正确的密钥时才会激活。
• 在该 Web 信道内部,加密的 MTProxy 流量被封装成 WEB 代理的数据帧,并发送到代理服务器。目前,该过程通过 WebSocket 实现。
• HTTP/WebSocket 流量被重新封装,并在无需解密其中 MTProxy 流量的情况下转发至 MTProxy 服务器。

此功能目前仍在持续开发中,因此协议可能会在正式发布时发生变化。


独立的 Telemt 社区正在研究具有抗检测能力的协议。此前,得益于该社区对俄罗斯 DPI 系统的研究,Telegram 的开发者更新了客户端中的 MTProxy,以应对新的检测方法。

该社区指出,Telegram 应该投入更多精力来开发新的抗审查方法。如果 Telegram 不继续改进新的 WEB 代理,它未来可能会失效——即使在真实的 TLS 连接中,如果不采用额外的流量伪装措施,Telegram 流量本身仍可能存在足以暴露其身份的独特特征。

#Desktop #proxy #bans
More from @czaaa
  1. Oct 10, 2026Ledger被曝藏间谍模块,经销商CryptoBilis被要求停售 被指控,在向用户售卖植入间谍芯片的比特币硬件钱包经销商 CryptoBillis,被曝上半年,将该公司转让给了一…
  2. Oct 9, 2026Telegram电脑版曝高危漏洞,点击恶意链接可能泄露文件 Telegram Desktop 7.2.9之前的版本存在高危漏洞 CVE-2026-107181。用户点击特制的 tg…
  3. Oct 9, 2026Telegram Desktop 存在严重安全漏洞:一次点击即可窃取任意文件 如何保护自己: • 不要继续使用低于 7.2.9 的版本——请立即更新客户端。如果你使用的是非官方客户…
  4. Oct 6, 2026今天出现大量888被恶意登陆提示验证码,是有人通过官网的所有888号码进行尝试登陆,请设置好二级密码,不要泄露自己的验证码。检查登陆设备,仅提示验证码没关系的,如果有发现自己不认识…
  5. Sep 29, 2026苹果修复iOS高危漏洞,暂未确认与币圈攻击有关 苹果发布iOS 26.7.1,修复CoreGraphics组件中的高危漏洞CVE-2026-86950。该漏洞涉及图像和界面渲染,已…
  6. Sep 27, 2026汇旺被指四年洗钱240亿美元,主要服务电诈产业 据《明报》及香港01报道,汇旺集团董事长李雄被押解回中国后,调查显示汇旺过去四年涉嫌通过旗下平台清洗超过240亿美元资金,主要客户涉…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →