TGViewer
Channel Public Channel
chuizi

chuizi

@czaaa

№ 8055680882
Subscribers
11.2K
Photos
631
Videos
40
Links
126
Recent Posts 17 shown
Post #893 733
Ledger被曝藏间谍模块,经销商CryptoBilis被要求停售

被指控,在向用户售卖植入间谍芯片的比特币硬件钱包经销商 CryptoBillis,被曝上半年,将该公司转让给了一位中国老哥,资料显示他名字叫 JIA MING,定位在黑龙江五常市。

而同一时间,居住在东京的 Karpelès,在日本亚马逊,从一位中国卖家,买的加密货币硬件钱包 Ledger 上。

拆解硬件后,发现了里面带有 LTE、eSIM、天线,可以远程读取用户存放比特币、以太坊的助记词私钥,这样用户在向其硬件钱包存放加密货币前,间谍芯片可在设备显示助记词时,截取屏幕内容并外传,从而拿到助记词私钥,最终将加密货币转移。

目前预计的被盗损失已超过 8600 万美元,涉及数百个钱包,包括比特币、以太坊等,由于很多被植入间谍芯片的设备,还在被用户激活和存放加密货币,这个损失可能还将进一步扩大。
Post #892 733
chuizi Telegram Desktop 存在严重安全漏洞:一次点击即可窃取任意文件 如何保护自己: • 不要继续使用低于 7.2.9 的版本——请立即更新客户端。如果你使用的是非官方客户端,在相关更新发布之前,请暂时切换到官方客户端。 下载: • Windows/macOS/Linux:官方网站或 GitHub • Windows:Microsoft Store • macOS:App Store • Linux:Flathub、Snapcraft 给旧版客户端用户的建议: •…
Telegram电脑版曝高危漏洞,点击恶意链接可能泄露文件

Telegram Desktop 7.2.9之前的版本存在高危漏洞 CVE-2026-107181。用户点击特制的 tg://链接后,攻击者可能利用链接解析缺陷,将本地文件上传至其控制的频道。

泄露内容可包括 Telegram登录会话密钥,进而导致账号被接管。

漏洞已在 7.2.9版本修复,电脑端用户应尽快升级至该版本或更新版本,警惕陌生来源的登录及跳转链接。
Post #891 832
Telegram Desktop 存在严重安全漏洞:一次点击即可窃取任意文件

如何保护自己:
• 不要继续使用低于 7.2.9 的版本——请立即更新客户端。如果你使用的是非官方客户端,在相关更新发布之前,请暂时切换到官方客户端。

下载: 
• Windows/macOS/Linux:官方网站或 GitHub 
• Windows:Microsoft Store 
• macOS:App Store 
• Linux:Flathub、Snapcraft

给旧版客户端用户的建议:

• 链接可能存在危险:点击任何链接时,都要仔细阅读弹出的窗口。如果 Telegram 显示的链接结构异常(例如以 tg:// 开头),请不要继续访问。

• 不要在未设置本地锁定码的情况下使用客户端:启用锁定码功能后,tdata 目录中的会话文件将被加密。即使这些文件泄露,也能防止攻击者立即接管账号。

问题的本质是什么?

一项漏洞 (CVE-2026-107181) 在低于 7.2.9 版本的 Telegram Desktop 客户端中被发现。由于未对分隔符 ; 进行转义,tg:// 协议链接中的参数会被识别为独立的 IPC 命令。攻击者可以利用专用处理程序 interpret:,让用户点击经过特制的链接后,在用户不知情且未获得用户确认的情况下,将系统中的文件发送到攻击者自己的频道。

主要风险

风险并不局限于窃取 tdata 会话文件和劫持账号。利用该漏洞,攻击者可以静默窃取计算机上用户有权访问的任意文件,包括文档、浏览器保存的会话、SSH 密钥、系统配置文件或加密货币钱包。

#security #desktop #vulnerabilities
Post #890 837
今天出现大量888被恶意登陆提示验证码,是有人通过官网的所有888号码进行尝试登陆,请设置好二级密码,不要泄露自己的验证码。检查登陆设备,仅提示验证码没关系的,如果有发现自己不认识的设备,请把没用的设备清除
Post #889 1K
苹果修复iOS高危漏洞,暂未确认与币圈攻击有关

苹果发布iOS 26.7.1,修复CoreGraphics组件中的高危漏洞CVE-2026-86950。该漏洞涉及图像和界面渲染,已被黑客用于真实攻击。

近期多款恶意App针对币圈用户发起攻击,因此有人怀疑两者存在关联。不过目前已知的币圈攻击主要涉及DarkSword攻击链,可能与此次漏洞无关。

建议旧版iOS用户尽快更新系统,并避免安装来源不明的App。
Post #886 350
汇旺被指四年洗钱240亿美元,主要服务电诈产业

据《明报》及香港01报道,汇旺集团董事长李雄被押解回中国后,调查显示汇旺过去四年涉嫌通过旗下平台清洗超过240亿美元资金,主要客户涉及电信诈骗及网络犯罪团伙。

区块链分析公司Elliptic统计,自2021年以来,汇旺担保及旗下商户钱包已接收超过240亿美元加密资产;其累计促成的交易额一度接近270亿美元。

汇旺担保、好旺担保被指是核心资金通道,汇旺支付和胖大银行则涉嫌为暗网交易及“杀猪盘”资金提供洗白服务。业内估计,汇旺集团整体规模可能超过550亿美元。
  • 🥰 1
Post #884 757
塞林木,又开40
  • 🔥 1
  • 💔 1
Post #883 953
Bitget热钱包突发安全事件,涉及约3.516亿美元资金流向

攻击主要发生在三个网络上:以太坊、波场和瑞波。 目前,已被盗的 ERC 代币已被兑换为超过 60k $ETH,并分散囤积在多个地址中,而 20m $TRX 和 103m $XRP 仍等待洗钱。

PS:应该又是朝鲜黑客出动了吧!
Post #882 872
Bitget热钱包突发安全事件,涉及约3.516亿美元

9月25日凌晨2:31,Bitget监测到部分热钱包及温钱包发生异常转账,初步涉及约3.516亿美元。平台表示,冷钱包未受影响,用户账户余额准确,相关损失由规模超过4.64亿美元的用户保护基金覆盖。

目前充币和交易功能正常,提币功能暂时关闭。异常地址已被标记,执法部门及链上安全机构已介入调查。

Bitget将在24小时内公布完整报告,包括事件原因及整改措施。
Post #881 930
申请怎么还不通过🐽
  • 😱 1
Post #880 880
Android 平台视频消息功能的改进

在即将发布的 Android 版 Telegram 12.10.4 Beta 版中,设置中新增了一个名为“圆形视频 (实验性)”的新部分。

该页面包含多个实验性功能,允许您设置使用现代 Camera2 API 录制的视频消息的焦点和流畅度:

• 输出分辨率:360p / 480p。
• 摄像头分辨率:低 / 中 / 高。
• 帧率:30 FPS / 60 FPS。
• 视频码率:750 kbps / 1 Mbps / 1.5 Mbps / 2 Mbps。

⚠️ 请注意:Telegram 提醒您,只有当设备的前置摄像头和后置摄像头都支持时才会使用 60 FPS。否则,录制会自动切换到每秒 30 帧。


此外,用户可以禁用应用程序对下载的视频消息的自定义样式。在这种情况下,录制的“圆形”视频将以未裁剪的方形形式保存到设备上,不会在边缘出现任何模糊或变暗,也不会显示 Telegram 的标志。

⚠️ 请注意:此选项不会改变发送到对话中的视频消息的外观;无论您在下载过程中是否禁用了其样式化,消息中的“圆形”仍然保持不变。


更新:Telegram 应用会记住用户的最后选择,并在录制下一条视频消息时,使用与录制上一条视频时相同的摄像头。这避免了在开始录制新的“圆形”视频时,频繁地在前后摄像头之间切换。

这个设置部分可能不会出现在 Telegram 的稳定版本中。它只会出现在测试版中,以便测试这些功能。
Post #879 988
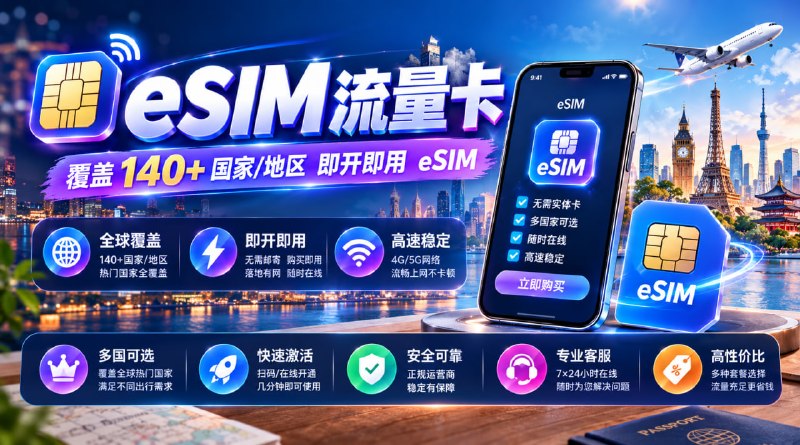
esim降价通知
全地区均降价25%

购买中国地区,流量ip是香港或者新加坡,无需再翻墙,畅玩海外软件。

锤子商店 @cz456bot
Post #878 891
#国际新闻:伊朗卖油所得约6100万USDT遭美国冻结

美国纽约南区联邦检察官办公室提起民事没收诉讼,指控伊朗通过“影子船队”向亚洲炼厂出售原油,并借助稳定币及香港空壳公司转移资金,涉案规模超过15亿美元。

美方已联合FBI及Tether,冻结相关资金链控制的10个TRON地址,涉及约6119万USDT。目前案件仍处于民事没收诉讼阶段。

这件事再次说明:USDT虽然能自由转账,但发行方拥有冻结地址的技术能力,并会配合制裁或执法要求。
Post #877 962
币安安全提醒:iPhone用户立即检查是否安装FomoPeek

币安发布安全公告称,FomoPeek可利用iOS漏洞获取设备最高权限,进而窃取钱包私钥、助记词及账号凭据。

已安装的用户应立即断网卸载、升级系统,并在安全设备上创建新钱包转移资产。手机中保存过助记词的,也应按已经泄露处理。
Post #876 906
新上架
10个带4 +888
2个无4 +888
有需要租赁的直接机器人下单 @cz456Bot
Post #874 212
#温馨提示:最近一些 iPhone 用户的钱包被盗,是因为安装了 FomoPeek 这个 App,v1.1-1.2 主要版本引入了恶意 SDK,其包含一套专业的 iOS 内核攻击框架,集成 8 种漏洞利用方案,可根据设备型号及系统版本自动选择攻击方式,已知受影响 iOS 版本:iOS 12.0–18.7、26.0–26.1。

攻击成功后,该 App 可突破 iOS 沙盒隔离机制,进而读取并解密系统钥匙串(Keychain),并访问设备上其他 App 的数据文件。用户存储在设备中的私钥、助记词、登录凭据、聊天记录及文件等,均可能因此面临泄露风险。此外,该 App 还会连接与公开业务无关的隐蔽服务器,接收远程指令。

这里重点做个提醒,由于该手法已经开始泛滥,iPhone 千万不要下载不明 App。

并保持 iPhone 及时更新到最新版本,比如现在是 27(不代表以后不会有风险,攻防对抗永远在升级)。
Older posts →

About this channel

How can I read @czaaa without a Telegram account?
TGViewer shows the public web preview Telegram publishes for chuizi: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does chuizi have?
chuizi (@czaaa) has 11.2K subscribers on Telegram, refreshed roughly every 30 minutes.
Does chuizi know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →