Scientific Association of Computer Science - Semnan University
🖥 انجمن علمی علوم کامپیوتر دانشگاه سمنان
آی دی روابط عمومی:
@CSSSU_PR
آی دی تلگرام دبیر :
@erfan_anvri
لینک گروه:
https://t.me/csssu_gp
https://www.linkedin.com/company/csssu
Post #1761
80
Forwarded from انجمن علمی رباتیک و هوش مصنوعی دانشگاه سمنان (Amir Faraji)
📢 اطلاعیه مهم: تمدید مهلت ارسال آثار و سیستم امتیازدهی زمانبندی
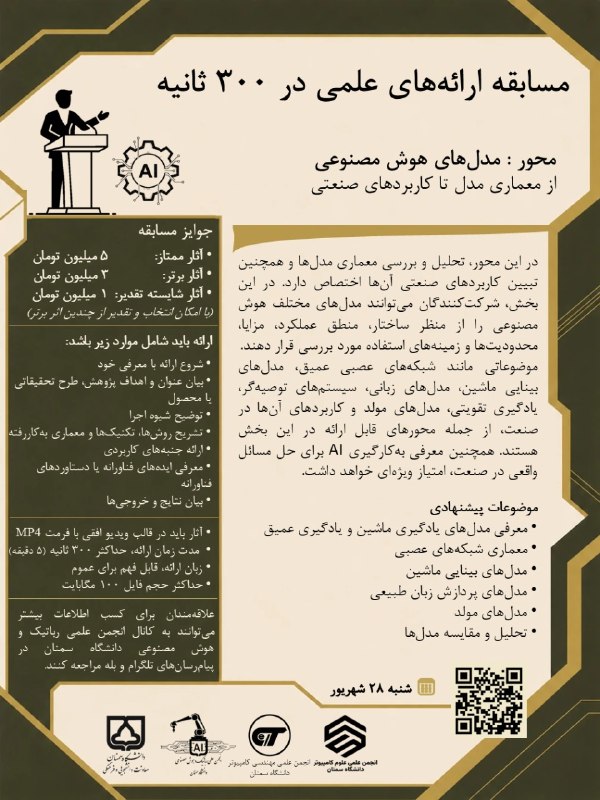
«مسابقه ارائه علمی ۳۰۰ ثانیهای»
با توجه به استقبال شرکتکنندگان و درخواستهای مکرر جهت تکمیل و نهاییسازی آثار، مهلت ارسال ویدیوها دستهبندی و برای تشویق پژوهشگران خوشقول، امتیاز مثبت داوری در نظر گرفته شده است:
🏆 جدول زمانبندی و امتیازهای تشویقی:
ارسال تا ۳ مهر ماه:
⭐️ ۵ امتیاز مثبت در مرحله داوری نهایی
ارسال از ۴ تا ۱۰ مهرماه:
⭐️ ۳ امتیاز مثبت در مرحله داوری نهایی
ارسال از ۱۱ تا ۳۰ مهرماه (مهلت نهایی و قطعی):
بدون امتیاز تشویقی (صرفاً بررسی عادی اثر)
⚠️ نکات مهم:
امتیازهای تشویقی مستقیماً به نمره نهایی داوری افزوده میشوند؛ مهلت پایانی (۳۰ مهرماه) به هیچ عنوان تمدید نخواهد شد.
🔗❓دریافت کد ثبت نام؛ پشتیبانی و پاسخ به سؤالات:
@Amirfaraji_iro
🔸🔸🔸🔸🔸🔸🔸🔸🔸🔸
انجمن علمی رباتیک و هوش مصنوعی دانشگاه سمنان
@robo_semut
«مسابقه ارائه علمی ۳۰۰ ثانیهای»
با توجه به استقبال شرکتکنندگان و درخواستهای مکرر جهت تکمیل و نهاییسازی آثار، مهلت ارسال ویدیوها دستهبندی و برای تشویق پژوهشگران خوشقول، امتیاز مثبت داوری در نظر گرفته شده است:
🏆 جدول زمانبندی و امتیازهای تشویقی:
ارسال تا ۳ مهر ماه:
⭐️ ۵ امتیاز مثبت در مرحله داوری نهایی
ارسال از ۴ تا ۱۰ مهرماه:
⭐️ ۳ امتیاز مثبت در مرحله داوری نهایی
ارسال از ۱۱ تا ۳۰ مهرماه (مهلت نهایی و قطعی):
بدون امتیاز تشویقی (صرفاً بررسی عادی اثر)
⚠️ نکات مهم:
امتیازهای تشویقی مستقیماً به نمره نهایی داوری افزوده میشوند؛ مهلت پایانی (۳۰ مهرماه) به هیچ عنوان تمدید نخواهد شد.
🔗❓دریافت کد ثبت نام؛ پشتیبانی و پاسخ به سؤالات:
@Amirfaraji_iro
🔸🔸🔸🔸🔸🔸🔸🔸🔸🔸
انجمن علمی رباتیک و هوش مصنوعی دانشگاه سمنان
@robo_semut