TGViewer
Channel Public Channel
Comply. | Комплаенс-бутик

Comply. | Комплаенс-бутик

@comply_ru

Новости Comply, обновления законодательства, аналитические материалы от экспертов, анонсы мероприятий 🛎
Для связи: info@comply.ru, https://comply.ru/
Subscribers
3.23K
Photos
308
Videos
37
Links
378
Recent Posts 13 shown
Post #610 533
Прямо сейчас Мария Пономарева, старший юрист Comply, выступает на конференции Право.ру «DataПуть: форум о защите данных и информации». Сессия посвящена традиционно самому острому вопросу бизнеса – как наиболее эффективно устранить privacy-риски.

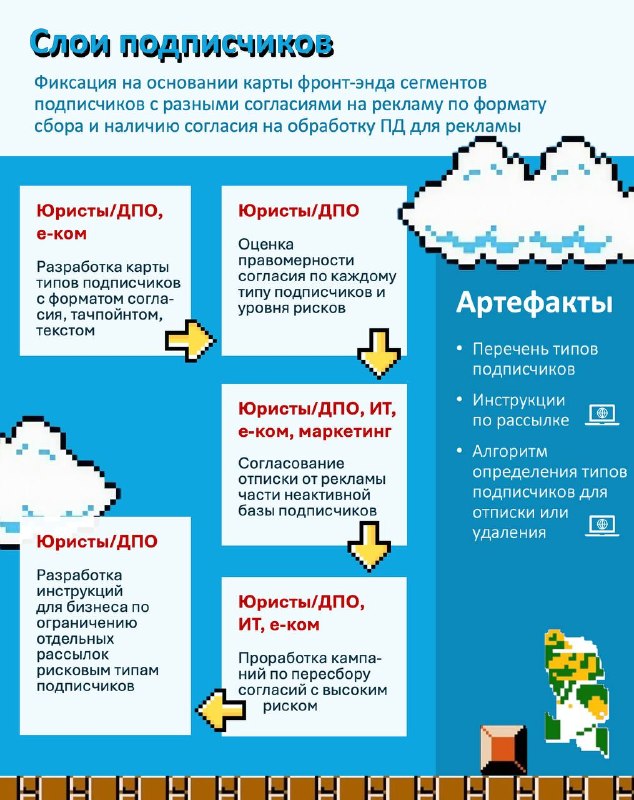
Разбираем дополнительные шаги, которые помогут бизнесу минимизировать риски при управлении рекламой, особенно в активной борьбе с privacy-троллями. Помимо базовых требований к рекламе, которые уже скорее пройденный путь для многих – получение отдельного согласия, учет отзывов, отслеживание сроков согласия на рекламу, – есть сложная надстройка иных требований, которая позволяет совершить буст в эффективности управления рисками в рекламе.

А вашему вниманию представляем сами требования и ориентировочный путь к ним. Пройдем эти уровни вместе? ⬆️

P. S. Уже в следующей сессии «На новую орбиту: как измерить зрелость privacy-функции» Артем Дмитриев, управляющий партнер Comply, выступит модератором.

День предстоит насыщенный💙

#Comply #Комплаенс

🙂 MAX | YT | RT | LI | Комплайтека
  • ❤ 15
  • 🔥 12
  • 👍 6
  • 😁 1
Post #609 1.08K
Ст. 272.1 УК действует не первый год, и мы ее уже комментировали тут. И даже успели поспорить с коллегами: опасна ли статья для рутинных бизнес-сценариев работы с ПД? Нам отвечали, что рисков нет, честный оператор спит спокойно.
 
Мы были бы рады ошибаться. И хотя пока привлекают в основном за то, для чего статья и вводилась: пробивы, сливы, вынос и вот это вот все, НО неприятные симптомы уже есть.
 
Статистика 
 
За 2025 год согласно Единому отчету о преступности возбуждено / направлено в суд вот сколько дел: 
🔵ст. 272.1 УК – 1157 / 170 
🔵ст. 137 УК – 1304 / 829 
 
Практика применения статьи очевидно находится в стадии формирования. 
 
Практика оказалась шире обещанного 
 
История фотографа училища. По работе он снимал кадетов и копировал фотографии из сети училища на личный «Яндекс Диск», чтобы обработать их дома. Уволившись, продал архив за 13 тыс. рублей человеку, который оказался НЕ родителем кадета. Итог – п. «а» ч. 3 ст. 272.1 УК, штраф и годичный запрет работать с ПД. 
 
Фотограф был, конечно, не прав. НО все же ПД получены изначально законно, а апелляция исключила из обвинения признак незаконного получения: доступ изначально был по должности. Но состав все равно устоял (Апелляционное определение Кемеровского областного суда от 09.06.2026 по делу № 22-1729/2026).
 
По мнению коллег из АЦУПиК, один из вариантов объяснений, почему проигнорирована законность получения:
Прочтение ч. 1 и ч. 2 может создать ложное ощущение, что, когда речь идет о биометрии или несовершеннолетних, незаконный доступ НЕ требуется.


Что доктрина?

В Вестнике Волгоградской академии МВД опубликован материал по ст. 272.1 УК. В статье показательно, что автор относит к составу, а что нет. Например:
🔵Несоблюдение формы согласия при наличии самого согласия не делает получение ПД незаконным для целей ст. 272.1 – это вопрос 152-ФЗ и КоАП, а не УК. Это хорошо! 
🔵Если срок обработки истек или согласие отозвано, а ПД не уничтожены, это образует предмет преступления – данные незаконно получены. То есть сбой в сроках хранения попадает в зону внимания УК. А вот это уже нехорошо. 

Со всем ли мы в целом согласны? Нет. Но мы лишь напомним, что статья вышла в ведомственном издании, значит, читать ее будут не столько privacy-юристы, сколько сами знаете кто. Поэтому теперь все же придется выучить разницу между удалением и уничтожением ПД. Кто не выучил – тот зэк.

И еще

В этих делах есть и РКН. Так, в деле фотографа оперативники еще до возбуждения дела через РКН установили, что проданный фотоархив содержит ПД кадетов.

Т. е. бланкетность нормы может дополняться через интерпретацию РКН 152-ФЗ.

Что делать?

Базовый минимум таков: 
🔵контроль сроков: по каждому процессу автоматическое/ручное удаление, акты, отработка отзывов, контрольные процедуры и ответственные; 
🔵инвентаризация оснований: по каждому процессу оно должно быть и должно быть доказуемым… даже если это не согласие; 
🔵проверка законности при получении ПД от контрагентов: заверения, запросы, подтверждение происхождения; 
🔵контроль доступов и выгрузок: разграничение прав, логирование, запрет выгрузок на личные устройства и в облака, а при увольнении – отзыв доступов и подтверждение уничтожения; 
🔵распределение ответственности: размытое «отвечает за сбор, хранение и передачу ПД клиентов» не подходит, нужно четкое каскадирование; 
🔵обучение и протокол реагирования: работники должны знать, что делать при запросе, выемке или допросе, иначе могут наговорить на состав… ваш состав.

Из наших скромных наблюдений за этот год. Компании стараются локализовать уголовно-правовые риски на тех работниках, которые в действительности и вершат privacy-бесчинство. Для этого вводят положения, приказы, указы и инструкции. Но на практике оказывается, что на бизнес-юниты перекладывают обязанности, которые ими неисполнимы… И вместо локализации ответственности получается обратный эффект: документы существуют, не исполняются, менеджмент об этом знает или должен знать. Так рисков для менеджмента становится только больше.

#Comply #PrivacyМнение

🙂 MAX | YT | RT | LI | Комплайтека
  • ❤ 13
  • 👍 11
  • 🔥 8
  • ⚡ 2
  • ✍ 1
  • 🤔 1
Post #608 1.06K
Коллеги из Московского УФАС выпустили обзор практики за II квартал 2026 года. В блоке о рекламе – про согласия на рекламные рассылки с примерами из сопровождаемых нами дел. Разбираем.

Что там?

🔵Скидка за подписку на рассылку – это можно. ВС РФ подтвердил, что если пользователь сам, явно и активно (чек-бокс, участие в акции) выражает согласие на получение рекламы – это надлежащее согласие, даже если взамен дают скидку или участие в розыгрыше. Мы уже рассказывали про определение ВС РФ № 309-ЭС26-2103 как важную веху в практике, и теперь эту позицию поддержало Московское УФАС в обзоре.

🔵А вот «вписанное» согласие – то есть спрятанное внутри пользовательского соглашения или условий программы лояльности без отдельного волеизъявления именно на рекламу – по-прежнему плохо. И здесь ФАС привел кейсы из практики: предписание по делу № 077/05/18-4152/2026 – про «вшитое» в правила сайта и без отдельного чек-бокса согласие на рекламу, и решение Арбитражного суда г. Москвы по делу № А40-311022/25 – про «навязанное» согласие на рекламу, получаемое при оформлении дисконтной карты, от которого не отказаться.

Об этом же говорили с представителем Московского УФАС на Петербургском правовом саммите. Там прозвучало, что «вписанные» согласия – это уже давно не точечная проблема, а системная. Под предупреждения об их устранении попали кредитные организации, операторы платных дорог, цифровые платформы и даже маркетплейсы в кейсе с рекламными пушами. Похожий подход подтвердил суд и в деле № А40-319403/25. Там банк пытался оспорить предупреждение Московского УФАС за автоматически проставленное согласие на рекламу при оформлении карты – не вышло, суд признал это не только нарушением закона о рекламе, но и недобросовестной конкуренцией.

Как это повлияет на бизнес?

Тренд не новый, но теперь закреплен и обзором, и судебной практикой. Недостаточно, чтобы согласие на рекламу где-то в тексте существовало – нужно, чтобы пользователь мог осознанно и отдельно его дать (или не дать), не теряя при этом доступ к основной услуге. Это все НЕ значит, что надо на ваших сайтах собирать с каждого пользователя два чек-бокса: на рекламу и на обработку ПД в целях рекламных коммуникаций. Как кто-то мог понять это с последнего дня открытых дверей РКН 😁

Достаточно одной галочки с явным согласием на получение рекламы и гиперссылки на текст согласия на обработку ПД в целях продвижения товаров, работ, услуг, в том числе коммуникации с пользователем. То есть один выстрел одно действие клиента удовлетворяет и ч. 1 ст. 18 Закона о рекламе, и ст. 15 Закона о ПД. 

Сейчас хороший момент поправить это, если у вас согласия:

🔵не собираются на рекламные рассылки вообще,
🔵собираются, но «вписаны» в какой-то иной документ,
🔵опубликованы, но нет логов, которые могут подтвердить их сбор.

Рано или поздно приводить формы и процесс управления согласиями в порядок все равно придется – либо самостоятельно, либо по предписанию, а во втором случае это уже дороже и с репутационными издержками. При этом скорость, с которой бизнес реально сможет перейти на новые валидные формы согласия, по нашим наблюдениям, крайне низкая – никакого «чуда» здесь не случится, нередко приходится ждать, пока эти новые формы проникнут во всю клиентскую базу.

И напоследок

Хорошая новость в том, что рецепт не изменился и он понятен: необходимо явное активное действие пользователя, отдельное от других согласий, с реальной возможностью отказаться. Все остальное – вопрос времени, пока это не заметят ФАС / РКН, пользователь или… рекламный тролль. К сожалению, в обзоре пока нет кейсов по борьбе с троллингом, но мы не теряем надежды и обязательно вернемся к этой теме. А если тролли уже атакуют вас – вы знаете, куда обращаться.

А у вас в согласиях реклама уже вынесена отдельным чек-боксом, или все еще «живет» внутри анкеты, оферты или политики?

Здесь буквально сегодняшние советы Московского УФАС тем, кто рассылает рекламу.

#Comply #PrivacyМнение

🙂 MAX | YT | RT | LI | Комплайтека
  • ❤ 13
  • 👍 11
  • 🤝 8
  • 🔥 2
  • ✍ 1
Post #607 1.15K
Отпуска подходят к концу, и запросов к юристам от бизнеса станет кратно больше. А чтобы вопросов было больше на них было удобнее отвечать – мы обновили чек-лист для проверки фронтенда сайтов и приложений.

Что изменилось:

🔵Появились штрафы за неправильную авторизацию и нарушения правил рекомендательных технологий. Напомним, что в ректехе материальность и раньше была высокой, т.к. закон прямо грозит блокировками при нарушениях.

🔵По новому закону об ИИ провайдеры больших фундаментальных моделей будут обязаны уведомлять о принадлежности прав на сгенерированные результаты. А правообладатели, если они хотят оградить свой контент от обучения ИИ, должны будут ограничивать его техническими средствами.

🔵Скоро вступают в силу требования об обязательной идентификации администраторов доменов .RU/.РФ/.SU через ЕСИА, что де-факто требует передачи доменов российским лицам.

🔵Прием цифровых рублей поэтапно становится обязательным для В2С.

🔵Потребителям обеспечена возможность передавать сведения для участия в программах лояльности через МАХ.

Кстати, о том, как со всем этим справляться обсудим на форуме DataПуть от Право.ру 17 сентября. Управляющий партнер Comply Артем Дмитриев вместе с коллегами поговорит еще и о зрелости privacy-функции – как к ней прийти.

Это не все. Из хороших новостей – из «Антифрод-3» убрали часть болезненных требований.

🔵Не будет дополнительных требований к авторизации: 3-летнему хранению логов и подключению к СОРМ, а также обязательному для иностранцев использованию для авторизации номера телефона.

🔵Приятная история «Антифрод-2» повторяется: исключены все изменения в 152-ФЗ. Ожидаем возвращения в следующих сериях.

Пользуйтесь, делитесь, приходите на конференцию, готовьтесь к новому деловому сезону!

#Comply #Комплаенс

🙂 MAX | YT | RT | LI | Комплайтека
  • ❤ 11
  • 🔥 9
  • 👏 8
  • ❤‍🔥 2
  • 👍 2
  • ✍ 1
  • 😁 1
  • 🎉 1
Post #606 2.07K
Еще один вебинар про нейросети? Да, но…

Мы не просто расскажем о рисках, но и дадим инструмент для их оценки.

Специально для наших подписчиков мы сделали новый раздел Комплайтеки, где красуется сравнительная таблица условий использования сервисов ИИ: российских и зарубежных, SaaS и OnPrem, Open Source и проприетарных. Полезно посмотреть перед тем, как внедрять новый сервис в продукты или процессы компании.

А что же насчет самого вебинара? Вот какие темы мы затронем:

🔵IP: права на датасеты и сгенерированный контент

Новый закон говорит об обучении нейросетей на объектах авторских и смежных прав только для суверенных и национальных моделей (ст. 10 № 243-ФЗ), а что с остальными сервисами? И кому по умолчанию все же принадлежат права? Будем разбираться.

🔵Трудовое право, контрактные и служебные РИД: риски от работников и подрядчиков

ИИ в руках сотрудников и подрядчиков создает целый букет рисков: от утечки данных и безвиновного нарушения прав на интеллектуальную собственность до потери прав на РИД. Отдельной проблемой становятся процессуальные риски: уже сейчас нейрослоп в документах вашего консультанта может навлечь на компанию позор и до 100 тыс. руб. штрафа.

🔵ЛНА: политика ИИ внутри компании

Тотальный запрет на использование ИИ кажется рабочим вариантом только на бумаге. Более устойчивый подход строится на отборе конкретных моделей и кейсов, фиксации ограничений на юридическом и техническом уровне и синхронизации правил работы с ИИ с остальными локальными актами компании. Такие акты действительно работают в судах, что подтверждают и дело «ЭнергоПроф», и позиция Конституционного суда по жалобе Сушкова.

🔵Риск-менеджмент: выбор между сервисами и моделями

Условия использования ИИ-сервиса скрывают множество деталей, которые редко читают до внедрения: территориальные ограничения, права на результат генерации, возможность переобучения модели на данных пользователя, границы ответственности провайдера. Нюансов много, недаром мы их все отразили в таблице Комплайтеки.

🔵ПД: утечки, трансгран и прочие риски

Использование нейросервисов нередко влечет за собой и работу с ПД – причем трансграничную. Многие популярные сервисы, к сожалению, не представлены на территории РФ, а условия использования соответствуют требованиям 152-ФЗ лишь у немногих из них. Каких именно – смотрите в таблице. Путь к выбору компенсирующих мер проходит через анализ потоков данных, и этот анализ отличается в зависимости от того, иностранный ли это SaaS, российский сервис или локальная модель.

#Comply #IPМнение #PrivacyМнение

🙂 MAX | YT | RT | LI | Комплайтека
  • ❤‍🔥 13
  • 🔥 9
  • 👌 7
  • 👨‍💻 3
  • ❤ 2
  • 👍 2
  • 🤝 1
Post #605 1.34K
В пятницу РКН на Дне открытых дверей поделился парой симпатичных тейков. Запись тут. А ниже – коротко о некоторых из них. Зачем и мы об этом? Заметили, что не все они одинаково услышаны комьюнити. В остальном же РКН повторил ранее известное – и это, конечно, хорошо.

Главный takeaway, хоть и очевидный: храни свой front

🔵Который год наблюдаем рост privacy-вовлеченности сограждан. За 2025 г. + первую половину 2026 г. в РКН направлено более 145 000 обращений (+20%). В ГРЧЦ только за первую половину 2026 г. обратилось более 6000 граждан (+36%). А значит, DSR-процедуры и в целом front-end комплаенс актуальны и важны как никогда.

🔵Также множится и количество мероприятий дистанционного мониторинга сайтов. В этом году РКН проверил почти 160 000 (+100%)! Из них 86% оказались с нарушениями. Опять-таки повод вспомнить, что проблемы front-end – наиболее вероятный сценарий привлечения нежелательного внимания РКН.

Не спеши буквально следовать услышанному

🔵Процесс собеседования соискателя, приславшего резюме напрямую, не подпадает под инициативу соискателя по заключению договора – нужно другое правовое основание, например, согласие. Сомнительный тейк в контексте активного буллинга согласий.

🔵На слайдах РКН зафиксировал мысль, что обработку ПД можно прекратить в том числе путем их обезличивания. Удобно, конечно. Но мы бы все же так не поступали. Ведь обезличенные ПД = все еще ПД. А обработка ПД после достижения цели недопустима.

🔵Нет трансграничной передачи ПД там, где РусКо из своей ИСПД передает ПД в свою же ИСПД, но размещенную за рубежом. Да, НО не забудьте убедиться, что эта «ваша» зарубежная ИСПД хостится на вашем железе и поддерживаете вы ее сами. Ведь если есть зарубежные ЦОД с арендуемой облачной инфрой и ИТ-партнер на поддержке – это уже трансгран.

Все, что мульти, – плохо. И мы с этим НЕ согласны в корне

🔵Так под «харам» попали мультиоператорские согласия, которые еще недавно были ОК. Точно так же, как и мультирекламораспространительские (для рассылки рекламы любой из компаний). Мы уверены, что инструмент по-прежнему рабочий. И об этом вскоре поговорим подробнее.

🔵Кстати, также нельзя указывать нескольких операторов в договоре поручения. А вот несколько обработчиков – можно, если цель общая. В чем виноваты именно операторы, у которых цель, объем и иные условия поручения тоже могут быть общими, – решительно не ясно.

И наконец, хорошие новости для тех, кто дочитал

🔵Оператор может сам заранее сформулировать ограничения и условия в согласии на распространение – пользователю останется либо согласиться с этим стеком, либо отказаться от распространения целиком. Можно пока забыть про автоматизацию сложных вариативных форм согласий на сайте.

🔵Акт об уничтожении составляет и оператор, и обработчик. Да, НО только в отношении тех данных, которые они непосредственно обрабатывают. Соответственно, если к конкретным ПД доступ имеет только обработчик, то акт составляет он, а оператор контролирует.

🔵В отличие от Европы, у нас допускается множественность правовых оснований в рамках одной обработки – жонглируйте на здоровье!

И традиционно наш поклон коллегам в РКН за приглашение и проведение ДоД – это крайне важное мероприятие для рынка и комьюнити. И напоследок – главная цитата М.Э. Вагнера:

У нас нет никаких показателей эффективности, привязанных к количеству составленных протоколов или взысканных штрафов.


Расходимся!

#Comply #ИнсайдерРКН

🙂 MAX | YT | RT | LI | Комплайтека
  • ❤ 20
  • 😁 16
  • 👍 14
  • 🔥 3
  • 🦄 3
  • 💯 2
  • 🤝 1
Post #604 1.4K
Неожиданный поворот в споре по иску к «Яблоку»: суд признал публикацию сгенерированного контента нарушением прав правообладателя...OpenAI, а также упомянул, что ИИ относится к программам для ЭВМ – охраняемым результатам интеллектуальной деятельности.

Что здесь необычного:

🔵Во-первых, нужно разделять ИИ как сервис («программу») и результат генерации, созданный с помощью ИИ. Даже если ChatGPT как сервис недоступен в России, это не мешает пользователю претендовать на то, чтобы быть правообладателем сгенерированного контента. Если вы сделаете фото на краденом фотоаппарате, вы сядете в тюрьму, но останетесь автором.

🔵Во-вторых, сами условия использования ChatGPT закрепляют права на сгенерированный контент (Output) за пользователем:

Право собственности на контент. В отношениях между вами и OpenAI и в той степени, в которой это разрешено действующим законодательством, вы (а) сохраняете свои права собственности на Исходные данные и (б) владеете Выходными данными. Настоящим мы передаем вам все наши права, правовые титулы и интересы, если таковые имеются, в отношении Выходных данных.


🔵Наконец, Пленум № 24 ВС РФ в п. 114 говорит о том, что нарушение должно быть в распространенных агитационных материалах. Что возвращает нас к тому, что нарушение условий лицензии сервиса здесь вторично.

Справедливости ради, норма закона о запрете нарушения прав на ИС при агитации сформулирована в самом законе без каких-либо оговорок (п. 1.1 ст. 56 № 67-ФЗ). То есть буквально она может трактоваться шире, чем это транслируется в решении Пленума № 24.

Какой вывод из всей этой истории может сделать бизнес? Не добавлять копирайт OpenAI в контент.
Что мелочей в комплаенсе и оценке рисков не бывает 🙂

Об этом будем рассказывать 19 августа на вебинаре «Правовые ловушки использования нейросетей и новый закон о развитии ИИ 243-ФЗ», присоединяйтесь!

#Comply #IPМнение

🙂 MAX | YT | RT | LI | Комплайтека
  • ❤ 11
  • 🐳 7
  • 🏆 5
  • 🍓 3
  • 😈 3
  • ✍ 2
  • ❤‍🔥 2
  • 🔥 1
  • 🤨 1
  • 👨‍💻 1
  • 🦄 1
Post #603 1.28K
26 июля вступили в силу изменения статьи 12 152-ФЗ о трансграничной передаче ПД. Разбираем, что изменилось и как с этим быть.

Что произошло?

🔵Исчезли все упоминания Конвенции № 108. Формальное участие государства в Конвенции больше не гарантирует ему статус «адекватного». Вы спросите, что же тогда гарантирует? Теперь только одно – перечень государств, который ведет РКН.

🔵Причем критерии «адекватности» тоже изменились. Теперь это не только законодательство страны, но и то, как оно реально применяется на практике. Отныне оценивается принятие эффективных мер защиты, обеспечение конфиденциальности и безопасности данных. Вы спросите, какой подписант Конвенции в реальности применяет это самое privacy-законодательство? Возможно, Германия, где Кельнский суд разрешил Meta* обучать ИИ на постах пользователей? А может, и ЕС с «чат-контролем»?

Теперь список недружественных государств заиграл новыми красками – ранее мы уже сравнивали, кто где оказался. А кроме этого, можно еще вспомнить государства, по мнению которых РФ не обеспечивает надлежащей защиты получаемых ПД. Тревожно, если тут однажды будет работать принцип взаимности…

Но и это не все!

РКН уже вынес на обсуждение новый перечень адекватных стран вместо старого приказа № 128. Существенно ничего не поменялось. Да, пока всех-всех подписантов оставили в перечне, кроме Украины.

Заодно РКН упростил и саму структуру документа: вместо двух разделов теперь сплошной алфавитный список из 88 стран.

Изменений потребует форма проверочного листа РКН, которая до сих пор предусматривает отсылку к Конвенции № 108. Постойте, но ведь на общественное обсуждение уже вынесен проект обновленной формы этого листа, где из изменений в части трансграничной передачи только исключение пункта о соблюдении формы уведомления, а Конвенция осталась. Неразбериха…

Как это повлияет на бизнес?

Если раньше можно было умиротворенно полагаться на факт участия страны-получателя в Конвенции № 108, то теперь этого недостаточно. То, что было «адекватным» вчера, завтра может внезапно перестать им быть.

Больше всего изменения могут затронуть тех, кто активно включен в цепочки трансграничной передачи. Например, использует зарубежные сервисы, взаимодействует с иностранными контрагентами, передает данные внутри глобальных групп компаний. Наиболее чувствительными к изменениям останутся е-com и финсектор.

Из непредсказуемости изменений перечня следует необходимость хотя бы скромного continuity-плана (BCP):

🔵обеспечить проактивный (а не реактивный) маппинг процессов передачи ПД зарубежным партнерам и сервисам, включая кейсы удаленного доступа зарубежных компаний к ПД в РФ;

🔵определить, кто в компании отслеживает обновления перечня РКН и держит на контроле статус каждой страны-получателя;

🔵подготовить форму оценки правового регулирования страны-получателя, так как если она выпала из перечня, то потребуется отдельно обосновывать передачу по п. 2 ч. 5 ст. 12 – с более тщательной оценкой рисков;

🔵разработать план действий на случай, если РКН ограничит передачу: прекращение обработки переданных за пределы РФ ПД, поиск подрядчика в альтернативной юрисдикции или определение иного канала передачи и т. п.

Конечно же, не стоит забывать и про старое доброе правило 10 рабочих дней. Трансграничить «неадекватам» можно не раньше, чем через 10 дней после уведомления РКН. За это время РКН вправе запросить дополнительные сведения или вовсе запретить передачу. Год назад мы писали про запреты от РКН на осуществление трансграничной передачи менее чем для 1% уведомлений, и, к счастью, с тех пор ситуация особо не изменилась.

И напоследок

На бумаге закон выглядит как рутинная техническая поправка. По сути же РКН забирает себе финальное слово в вопросах трансграничной передачи, а «адекватность» страны-получателя перестает быть «врожденным» юридическим критерием.

А как вы думаете, кого из прежде адекватных исключат первым? Великобританию, Польшу, Эстонию… никого?

*является нежелательной организацией и признана экстремистской на территории РФ

#Comply #PrivacyМнение

🙂 MAX | YT | RT | LI | Комплайтека
  • ❤ 10
  • 👍 8
  • 🔥 6
  • 🤨 1
  • 👨‍💻 1
  • 🤝 1
  • 🦄 1
Post #601 1.37K
Продолжаем про Антифрод-3. Теперь про новые правила авторизации – они могут затронуть буквально всех.

Итак, статья 8 ФЗ «Об информации» будет переосмыслена:

1️⃣ Главное – требования впервые затронут зарубежных владельцев ресурсов.
Пока что авторизация затрагивает лишь российских лиц и потому является проблемой в основном для «дочек» зарубежных компаний.

Одновременно способы авторизации для иностранных владельцев сайтов и приложений будут сильно ограничены. Точнее, способ авторизации останется один – по номеру телефона.

А вот российским субъектам сохранят «меню» из 4 вариантов: телефон, ЕСИА, ЕБС и «иная система» под российским контролем.

2️⃣ Вишенкой на торте может стать обязательное хранение логов авторизации в течение трех лет. Их нужно будет передать по запросу угадайте-каких-органов. В том, что именно эта поправка доживет до третьего чтения, сомневаться не приходится.

Сейчас хранение логов и подключение СОРМ касается субъектов «Закона Яровой» – соцсетей, мессенджеров и даже каршеринга – лишь бы у сервиса был функционал обмена или обработки сообщений, который трактуется все шире. Похоже, в 2028 г. хранение данных для запросов правоохранителей коснется почти всех, т.к. будет достаточно иметь функционал авторизации.

❕Тем самым Антифрод-3 в текущем виде создаст новую нагрузку не только на финансовые сервисы, но и вообще на любых игроков, сайт которых чуть сложнее «визитки».

Но при этом проект не отвечает на наболевшие вопросы. Например, следующие:

🔵Как бизнесу проверять бенефициаров владельца сервиса авторизации? И тем более их двойное гражданство, о котором и родное МВД может быть не в курсе? Ведь если компания предлагает авторизацию по логину-паролю, она должна быть уверена, что провайдер сервиса авторизации «или она сама» контролируется исключительно российскими лицами.

А это не так просто. Представьте, что вы используете сервис Рус-ID, которым владеет непубличное акционерное общество или НКО. Официальных открытых источников об их акционерах и членах может и не существовать. Да и, зная бенефициаров, как убедиться в том, что у них нет паспорта Вануату? На соучредителя вашей собственной компании тоже не всегда можно положиться.

🔵Авторизация по телефону, похоже, станет мейнстримом. Но до конца не ясно, допускается ли она для зарубежных номеров. Есть разные мнения на этот счет, и, в отличие от запрета зарубежных электронных почт (которого нет), вопрос дискуссионный.

Напомним статус законопроекта – он лишь на стадии межведомственного обсуждения, и все может измениться в лучшую или худшую сторону. Но, что примечательно, обозначенные выше проблемы будто бы никто и не обсуждал. А на авторизацию госорганы, похоже, смотрят лишь в контексте финансовых сервисов и того самого фрода, хотя и формулируют букву закона гораздо шире.

📍 Вступление Антифрод-3 задумано с 1 марта 2028 г. И, хотя у него не будет обратной силы, никто не захочет в один момент отключать привычную авторизацию для половины аккаунтов. Поэтому стоит заранее продумать, как выполнять требования закона и переводить пользователей на рельсы комплаентной авторизации.

#Comply #IP #IPМнение

🙂 MAX | YT | RT | LI | Комплайтека
  • ❤ 8
  • ✍ 4
  • ❤‍🔥 2
  • 👍 2
  • 🔥 2
  • 😢 2
  • 🤷‍♂ 1
Post #600 1.22K
8 июля Госдума приняла рамочный закон о поддержке ИИ. В нем появились термины «искусственный интеллект» и «большая фундаментальная модель», но многие вопросы либо не дожили до третьего чтения, либо остались на откуп Президента и Правительства.

Юридические вопросы того, как применять ИИ в бизнесе, были и раньше. А после принятия закона их стало только больше.

Мы активно помогали Право.ру в подготовке спецвыпуска на тему ИИ. В материалах партнеры Comply рассказали, как бизнесу жить с ИИ уже сейчас:

🔵От ответственности не убежишь. По крайней мере, не всегда

Бизнесу всегда соблазнительно сказать в соглашении, что компания не отвечает вообще ни за что. Но вот будет ли это работать? Не всегда – например, Закон о защите прав потребителей не даст такой возможности.

Если компания внедрила чат-бот, то ответственность за его ошибки будет лежать на ней, а не на разработчике.

Стоит смотреть и на модель отношений: если ИИ – лишь инструмент при оказании услуг, то его использование никак не оправдает, например, плохую юридическую консультацию. Очевидно, что «последняя миля» в виде принятия решения должна быть за человеком.

🔵Что учитывать юристам при работе с ИИ?

Об этом у нас целая статья – уже для Legal Insight.

У юридической работы есть характерные проблемы: ответственность за выдачу нейросети, вопросы распределения прав, сложности с легальным использованием зарубежных решений в РФ.

Добавьте к этому профессиональную специфику: передавая данные, составляющие адвокатскую тайну, адвокаты рискуют нарушить КПЭА, если не получили на это согласие у доверителя. Учитывая количество сведений, которые могут охраняться адвокатской тайной, стоит заранее продумать сценарий получения согласия, которое оформляется доверителем в присутствии адвоката.

🔵Подробнее про ответственность

Дело ВК против Double Data напоминает: даже пользовательские данные могут охраняться как интеллектуальная собственность (ИС). Не стоит забывать и про нематериальные блага – это дополнительный слой прав, от которого в идеале нужно очищать датасет наряду с ИС. В итоге гарантировать полную чистоту любого датасета практически невозможно.

С другой стороны, закон дает большие послабления разработчикам суверенных и национальных моделей, легализуя их обучение на большинстве обнародованных произведений. Поэтому поддержка ИИ может обернуться проблемами для правообладателей – о том, как защитить свой контент от попадания в большие модели, лучше подумать уже сейчас. «Льготное» обучение на чужой ИС начнется уже с 2027 года.

Кроме ИС, в датасетах могут оказаться и ПД. Конечно, можно попытаться замаскировать и/или обезличить данные до того, как они попадут в нейросеть, и такие продукты уже есть на рынке. Но, как мы знаем, обезличенные ПД все еще остаются данными с вытекающими из этого требованиями, да и сомнительно, что все создатели маскираторов качественно имплементируют требования к обезличиванию. Так что это не панацея.

🔵Подробнее про политики

Политику по ИИ не стоит «высасывать из пальца». Само собой, не каждой компании нужен отдельный регламент только о работе с ИИ. Часто достаточно включить правила в уже существующие локальные акты: об использовании ИС, обработке ПД или информационной безопасности. Но такие нормы должны описывать конкретные меры, которых должны придерживаться сотрудники, чтобы не создавать риски ни для компании, ни для клиентов, чьи данные могут оказаться в ИИ-контуре. Например, ввести примеры «белых» и «черных» кейсов использования ИИ, а также прозрачную процедуру согласования допуска агентов в тестовые среды.

Что точно не стоит делать – так это вводить тотальный запрет на использование ИИ: это все равно что останавливать флагом паровоз.


Сотрудники все равно будут пользоваться ИИ, просто неуправляемо – через личные аккаунты, а это куда опаснее, т.к. не контролируемо работодателем.

Закон вступает в силу в сентябре, поэтому стоит примерить его на себя уже сейчас и активно следить за разработкой подзаконных актов.

#Comply #IPМнение #PrivacyМнение #IP #Комплаенс

🙂 MAX | YT | RT | LI | Комплайтека
  • ❤ 9
  • 🔥 7
  • 👍 5
  • ✍ 1
  • 👨‍💻 1
Post #599 1.8K
Сегодня Артем Дмитриев рассказывает на онлайн-конференции Актион «Болевые точки — 2026. Как юристам, кадровикам и бухгалтерии защитить компанию от главных угроз» о рисках передачи ПД третьим лицам и получения данных от них. А точнее, о том как их снизить.

Казалось бы, «страшнее» всего быть оператором, поручающим обработку ПД, а оптимально – стать обработчиком. Но свободно выбирать модель взаимодействия вряд ли придется: как правило, применима только одна. РКН все равно будет смотреть на суть отношений, поэтому искусственное применение роли обработчика лишь осложнит ваше положение в случае, например, дата-инцидента.

Итак, что включать в договоры с партнерами. Кратко, по 3 примера к каждому кейсу.

Общие положения – полезны и для поручения, и для передачи между операторами (оп-оп):

🔵Поддержка при обращениях субъектов и запросах РКН. Согласуйте контакты, SLA, обязанность предоставить документы и содействовать проверкам. Частая проблема: после получения запроса партнер внезапно перестает отвечать, и все риски – исключительно ваши.

🔵Обязанность незамедлительно уведомить об инциденте. Важен каждый час: от этого зависит исполнение обязанностей перед РКН, а иногда и начало срока давности. Практика это хорошо показывает – Ростелеком не даст соврать!

🔵Договорная ответственность за нарушения. Если за нарушение ничего не будет, то и нет стимула соблюдать договоренности. Предусмотрите штрафы за любые отклонения и обязанность компенсировать реальный ущерб, включая штрафы. А лучше – обязанность партнера застраховать свою договорную ответственность перед вами.

Что предусмотреть в оп-оп договорах:

🔵Четко определить статус сторон как самостоятельных операторов. Иначе отношения могут счесть поручением обработки, а значит вы будете отвечать за все действия партнера-«обработчика».

🔵Гарантии законности обработки. Контрагент должен подтвердить, что имеет законное основание для передачи ПД и надлежащим образом уведомил субъектов об этом. Возможно, он также обеспечивает основание для вашей обработки, например, собирая согласия для вас.

🔵Безопасный способ передачи данных. Незащищенный канал – это риск инцидента еще до начала обработки. Способ передачи должен быть предметом договора, иначе непонятно, кто понесет риски за инцидент, когда data in transit, и кто уведомляет РКН об этом.

Что обязательно предусмотреть в поручении:

🔵Субобработчики и инфраструктура. С учетом позиции РКН возможность привлечения, перечень субобработчиков, требования к договорам последующей обработки – лучше закреплять прямо в договоре. Если уместно – ограничивать передачу данных пределами РФ. Где хранятся данные: своя инфраструктура, аттестованное облако, российская площадка? Если обработчик осуществляет сбор ПД, необходимо отдельно учитывать требования о локализации.

🔵Эксцесс исполнителя. Полезно предусмотреть, что действия обработчика за пределами полученных инструкций – его самостоятельная ответственность, включая уведомление РКН в случае дата-инцидента.

🔵Уничтожение данных и его подтверждение. Обработчики нередко забывают уничтожить ПД или дают формальные справки, а оператор не может подтвердить исполнение требований закона. А если позже утекут те же данные, доказать уничтожение невозможно. Зафиксируйте в договоре требования к логам уничтожения и срокам их хранения обработчиком, если обработка происходит в его контуре.

Но это только полдела: нужно добиться, чтобы эти условия реально попадали во все договоры, а для этого нужен выстроенный процесс и контроли.

Чтобы не отпускать гостей вебинара с пустыми руками, мы подготовили анкету для оценки обработчиков ПД. Она помогает понять, стоит ли доверять обработку подрядчику (а если выбора нет – заранее усилить договор с ним), и продемонстрировать должную осмотрительность при выборе обработчика. От ответственности это не освобождает, но может стать аргументом при инциденте. В анкете базовые разделы, но их возможно адаптировать под специфику компании в качестве полноценного инструмента оценки privacy-рисков.

#Комплаенс #PrivacyМнение

🙂 MAX | YT | RT | LI | Комплайтека
  • ❤ 13
  • 👍 13
  • 🔥 10
  • 👏 3
  • 👨‍💻 1
Post #598 1.25K
Только в июне был принят Антифрод-2, как уже направлен профильным ведомствам для рассмотрения Антифрод-3. Да, уже с 1 марта 2028 года планируется жить в согласии, но без согласий (извините за спойлер).

Изменения снова будут касаться сразу нескольких законов. Пока рассмотрим ПД-аспекты, которые минорно отличаются от проекта Антифрод-2 на этапе общественного обсуждения:

🔵Не согласны на согласия

Случаи получения согласий бизнесом будут ограничены международным договором, федеральным законом и НПА госорганов, субъектов / муниципальных органов в пределах их полномочий. А еще будет определен состав и операции с данными для каждого такого случая, что еще больше сжимает силки согласий.

Снова посягательство на согласия. Их, безусловно, нужно минимизировать, но иногда они остаются единственным возможным основанием обработки для бизнеса. Придется творить или искусственные договоры на все, или расширять использование законного интереса?

Возможно, когда-нибудь придется трансформировать критерий свободности согласий, чтобы он защищал уже не субъектов, а бизнес от навязанных согласий.

🔵Цифровой контроль

Возвращение устрашающих слов про рутирование через ЕСИА сбора, отзыва согласий и управления запросами на доступ. Планируется, что Правительство позже расскажет, каких кейсов будет касаться требование сбора согласий через ЕСИА и передачи в ЕСИА согласий, полученных оператором напрямую.

Ожидаем повторного бурного обсуждения реализации бизнесом этих требований, особенно загрузки старых (в т.ч. бумажных!) согласий.

🔵Типовые согласия

РКН и Минцифры (для финансового сектора подключится ЦБ) разработают типовые согласия для их сбора сразу через ЕСИА.

Специальная ответственность за нарушение новых требований пока не предусмотрена, хотя уже видится применение частей 1 и 2 ст. 13.11. А большинство деталей мы увидим только в Постановлении Правительства и в будущих НПА госорганов. Хотя разработчики проекта уже убеждены – его принятие не повлечет никаких финансовых последствий для бизнеса... возможно, если его не исполнять.

Приятное напоследок – в сравнении с Антифрод-2 исключена обязанность операторов при сборе данных передавать детали обработки в ЕСИА (мы так и не успели узнать, какие).

Не все ФОИВ поддерживают подобные меры в части ПД, а мы предлагаем в любом случае сначала убедиться в наличии у бизнеса работающих альтернатив согласиям. Бог любит троицу, но все же надеемся, что согласия оставят в покое и в этот раз.

#Comply #Комплаенс #PrivacyМнение

🙂 MAX | YT | RT | LI | Комплайтека
  • 🔥 17
  • ❤ 11
  • 🙈 9
  • 👍 6
  • 🤝 1
Post #597 1.3K
Итоги сессии «Компьютерные игры как ценность культуры» на ПМЮФ-2026

На сессии ПМЮФ по геймдеву выступил Максим Али, партнер практики интеллектуальной собственности Comply. Основные идеи:

🔵Игры, как кино или стриминги, имеют множество требований к контенту. Контекст особенно важен, но на практике суды часто подходят к оценке контента фрагментарно. Не стоит возлагать больших надежд на то, что судья начнет проходить игру, чтобы уловить ее смысл.

🔵Неопределенность дороже запретов. Отсутствие прозрачных гайдлайнов вынуждает избегать рисков. Это касается всех: и крупных студий (они не хотят привлекать к себе внимание), и инди-разработчиков (у них нет ресурсов на споры). Из-за этого приходится отказываться от юмора, пародий и прочих пограничных форматов подачи острого контента.

🔵Альтернативой запрещенному контенту может быть регулирование доступа. У игр есть большая взрослая аудитория, которую не нужно лишний раз опекать. Ограничение доступа малолетних и несовершеннолетних геймеров сработало бы лучше, чем нынешние длинные списки запрещенного контента.


➡️ К тезисам других спикеров:

Владислав Архипов, заведующий кафедрой теории и истории государства и права СПбГУ, руководитель магистерской программы «Информационное право и защита данных»:

🔵Необходимость правового просвещения остается острой. До сих пор в индустрии встречается вопрос «на сколько процентов нужно изменить объект, чтобы избежать плагиата», хотя правильный ответ – ноль процентов.

Константин Голуб, директор по связям с государственными органами ВКонтакте:

🔵Иллюзия одного универсального закона для игр постепенно уходит, важно регулировать параметры доступа к платформам, возрастную верификацию и платежи, а не творческий замысел.

Александр Савельев, академический руководитель магистерской программы «Цифровое право» НИУ ВШЭ:

🔵Опасность переноса на игры подходов, разработанных для традиционного контента. Игра интерактивна, и отдельные фрагменты нельзя вырывать из контекста.

📍Смотреть полную запись сессии по ссылке.

#Comply #IP #TMT #ПМЮФ

🙂 MAX | YT | RT | LI | Комплайтека
  • 🔥 11
  • ❤ 8
  • 👏 6
  • 👍 3
  • ✍ 1
Older posts →

About this channel

How can I read @comply_ru without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Comply. | Комплаенс-бутик: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Comply. | Комплаенс-бутик have?
Comply. | Комплаенс-бутик (@comply_ru) has 3.23K subscribers on Telegram, refreshed roughly every 30 minutes.
Does Comply. | Комплаенс-бутик know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →