Блог сообщества Кодебай
Чат: @codeby_one
Форум: codeby.net
Обучение: codeby.academy
CTF: hackerlab.pro
VK: vk.com/codeby
YT: clck.ru/XG99c
Сотрудничество: @KinWiz
Реклама: @Savchenkova_Valentina
Codeby pinned a photo
 CO
@codeby_sec
Showing posts older than #10395 · Back to latest


Инструмент для статического анализа рисков безопасности Kubernetes-манифестов. Проверяет конфигурацию ресурсов на небезопасные настройки и выдаёт рекомендации по их исправлению.
go install github.com/controlplaneio/kubesec/v2@latest#Сканировать определенный локальный файл YAML
kubesec scan ./deployment.yaml
#Сканировать из стандартного ввода JSON или YAML
cat file.json | kubesec scan -
#Сканировать Helm
helm template -f values.yaml ./chart | kubesec scan /dev/stdin
#Вывод в виде массива JSON (поведение по умолчанию)
kubesec scan ./deployment.yaml --format json

#Вывод в виде удобочитаемой таблицы
kubesec scan ./deployment.yaml --format table

#Использование пользовательского шаблона для вывода
kubesec scan ./deployment.yaml --format template --template report-template.tmpl
#Одно правило
kubesec scan --rules CapSysAdmin kubesec-test.yaml

#Несколько правил
kubesec scan --rules RunAsNonRoot,SeccompAny,ApparmorAny kubesec-test.yaml


reasoning_tokens — точное число скрытых токенов рассуждений. Текста нет, но видно, сколько модель «думала»time.monotonic() в streaming-режиме — получаешь ещё один канал утечкиtotal_tokens и суммой видимых токенов — косвенно показывает объём скрытого reasoning<think> — красть нечего, зато удобно как эталон для верификации атак на закрытые модели. OpenAI o-серия полностью скрывает текст, но отдаёт метаданные. Claude с extended thinking — посередине: суммаризация reasoning выдаёт стилистические маркеры для реконструкции.
git clone https://github.com/WangYihang/Platypus
cd Platypus
docker-compose up -d
https://localhost:9443 docker compose exec platypus-server cat /app/data/bootstrap.secret и использовать один раз для создания первого администратора, затем необходимо удалить файл. curl ... | sh команда, подписанная и привязанная к сертификату проекта.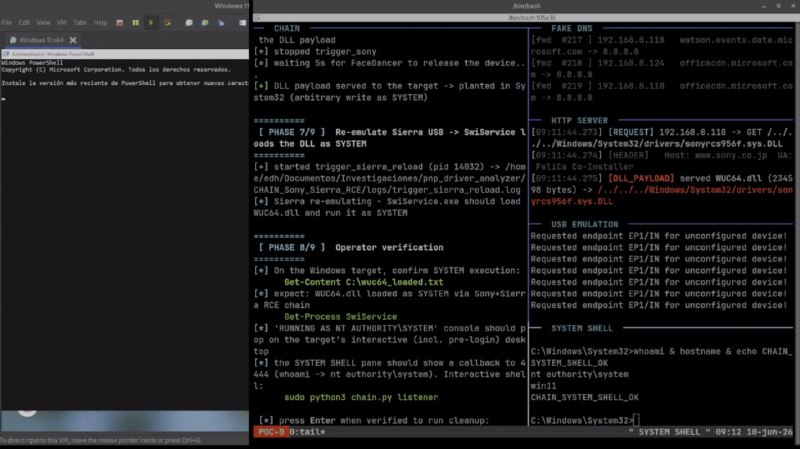

python3 qu1cksc0pe.py --mcp.python qu1cksc0pe.py --file suspicious_file --analyzepython3 qu1cksc0pe.py --ui --ai (и инструменты MCP ai=True) обобщают сгенерированный отчет с помощью большой языковой модели. Ollama (локальная) используется по умолчанию; также поддерживаются пять облачных бэкендов: Claude, OpenAI, DeepSeek, Kimi (Moonshot AI), GLM 
Или нет?

Msodde — инструмент для обнаружения и извлечения DDE (Dynamic Data Exchange) и DDEAUTO ссылок из RTF и CSV файлов. DDE-ссылки используются в атаках для выполнения произвольных команд при открытии документа.
pipх install oletools
msodde -h
msodde document.doc
msodde -d document.docx
msodde -j document.doc
msodde -f document.docx
msodde malicious.rtf

Такие шины как ARINC 429, передают данные с помощью тока, проходящего по двум проводам и через набор резисторов. Поскольку этой системе уже несколько десятилетий, в ней нет функций защиты данных, таких как аутентификация сообщений.

Инструмент для запуска программ для Linux x86_64 в специальной, герметично изолированной «песочнице», чтобы контролировать их выполнение. Hermit преобразует обычное недетерминированное поведение в детерминированное, воспроизводимое.
Его можно использовать для различных целей, в том числе для отладки с воспроизведением, создания воспроизводимых артефактов, тестирования параллелизма в режиме хаоса и анализа ошибок.
git clone https://github.com/facebookexperimental/hermit.git
cd hermit
cargo install --path hermit-cli
hermit --version
hermit run -- PROGRAM ARGShermit run --verify -- PROGRAMhermit run --chaos --sched-seed=N -- PROGRAMhermit record start -- PROGRAM ARGShermit analyze --search -- PROGRAM
Среди опубликованных записей обнаружили данные известных людей: актера Юрия Колокольникова, хоккеиста Николая Голдобина и участника шоу «Русский ниндзя» Торнике Квитатиани.
При этом компания пока не подтверждает сам факт взлома, не раскрывает способ проникновения, дату атаки и точное количество затронутых клиентов. Нет и публичных данных об использованной уязвимости.
Некоторые клиенты уже начали направлять в компанию досудебные претензии, требуя объяснить, как их данные оказались в интернете.

EMBA — open-source инструмент для комплексного анализа прошивок embedded-устройств. Он помогает находить потенциальные уязвимости, устаревшие компоненты, небезопасные бинарные файлы, скрипты и жёстко заданные пароли.
git clone https://github.com/e-m-b-a/emba.git
cd emba
sudo ./installer.sh -dsudo ./emba -l ~/log -f ~/firmware -p ./scan-profiles/default-scan.embasudo ./emba -l ~/log -f ~/firmware -p ./scan-profiles/default-sbom.embasudo ./emba -l ~/log -f ~/firmware -p ./scan-profiles/default-scan-emulation.emba
«Zeta88 в чате заявил, что использовал «vibe-coding» и построил панель управления GLOCKER за три дня».
«The Gentlemen предлагают аффилиатам 90% каждого выкупа, конкуренты — 80%».
«Исследователи идентифицировали кастомный бэкдор на Go и фреймворк GentleKiller».
«В июле 2025 Phantom Mantis перешёл в The Gentlemen — независимую программу».
«Данные одной жертвы использовались для атаки на её клиентов. Каскадный ущерб подтверждён».
«Сочетание выгодной структуры выплат и кастомных инструментов делают The Gentlemen грозной угрозой».

Olevba — инструмент для извлечения и анализа исходного кода VBA-макросов из документов (OLE и OpenXML).
pipх install oletools
olevba -h
olevba document.doc
olevba -r *.doc
olevba -c malicious.doc
olevba --decode document.doc
eog-bot.ru предлагают «авторизоваться через Telegram» и перехватывают сессию мессенджера.