
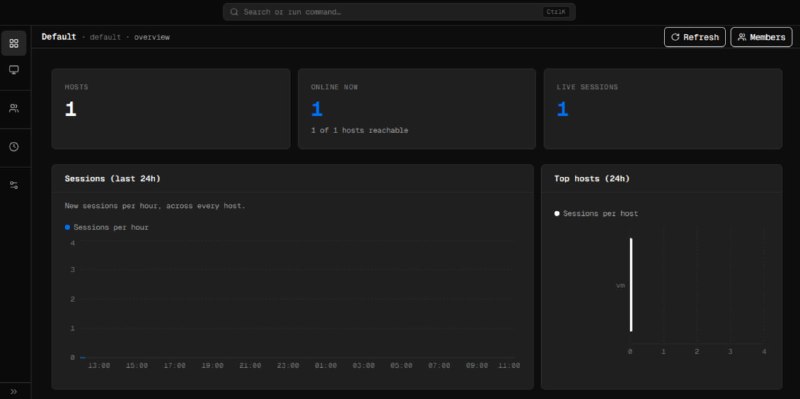
Требует установки агента на целевые узлы. С сервера пользователь получает интерактивную оболочку, управление файлами и сетевое туннелирование на каждом управляемом узле — через единую центральную плоскость управления.
🍯Архитектура
Platypus поставляется в виде двух серверных двоичных файлов и отдельного клиента:
➡️platypus-server — демон. Принимает входящие соединения от агентов через входящие TLS-порты; предоставляет API REST + WebSocket для инструментов администрирования; предоставляет двоичные файлы агентов для распространения. Сервер представляет собой исключительно API — встроенного веб-интерфейса нет.
➡️platypus-agent — процесс, выполняемый на каждом управляемом хосте. Обращается к серверу по протоколу TLS + protobuf.
➡️platypus-desktop — собственный настольный графический интерфейс. Поддерживает возможность подключения к любому доступному серверу с помощью URL + секретного ключа. Интерфейс с вкладками для сессий, терминалов, listener-ов, файлов, туннелей.
⬇Установка
Быстрый способ запустить полноценную систему Platypus — использовать Docker Compose:
git clone https://github.com/WangYihang/Platypus
cd Platypus
docker-compose up -d
После этого веб-интерфейс будет доступен по адресу
https://localhost:9443Использование
0️⃣Для первого входа в систему bootstrap_secret записывается в /app/data/bootstrap.secret внутри контейнера. Необходимо считать его с помощью
docker compose exec platypus-server cat /app/data/bootstrap.secret и использовать один раз для создания первого администратора, затем необходимо удалить файл. 1️⃣Добавить агентов можно в пользовательском интерфейсе через опцию «Добавить агента», после чего появится однострочную
curl ... | sh команда, подписанная и привязанная к сертификату проекта.#tools #pentest #remotecontrol
🔗 Все наши каналы 🔁 Все наши чаты 🪧 Для связи с менеджером