TGViewer
Channel Public Channel
CBUnit – главное в кибербезопасности

CBUnit – главное в кибербезопасности

@cbunit

Краткое содержание новостей кибербезопасности

По вопросам: a@cbunit.ru
Subscribers
54
Photos
523
Videos
0
Links
4.6K

Showing posts older than #5085 · Back to latest

Older Posts 12 shown
Post #5084 7
Эксплойт нулевого дня блокирует обновления Microsoft Defender

Исследователь безопасности Абдельхамид Насери опубликовал эксплойт нулевого дня для Microsoft Defender, который блокирует обновления антивируса. Утилита BigDiskBuster позволяет обычным пользователям остановить загрузку определений и платформных обновлений Defender.

Эксплойт работает на всех поддерживаемых версиях Windows. Для его работы требуется, чтобы утилита была запущена в фоновом режиме. Microsoft пока не выпустила официальный патч для устранения этой уязвимости.

Источники: BleepingComputer · SecurityWeek
@cbunit
Post #5083 8
Минцифры отменяет старые требования к госслужащим Минкомсвязи

Минцифры России подготовило проект приказа об отмене квалификационных требований к госслужащим Минкомсвязи, утверждённых в 2012 году.

Документ признает утратившим силу приказ № 185 от 26 июля 2012 года, который устанавливал профессиональные знания и навыки для федеральных госслужащих Министерства связи и массовых коммуникаций.

Источник: regulation.gov.ru
@cbunit
Post #5082 8
UserGate повысила удовлетворенность клиентов сервисом до 98,4% благодаря KCS

Российский разработчик UserGate достиг показателя удовлетворенности клиентов сервисом в 98,4% в первом полугодии 2026 года. Компания оптимизировала работу техподдержки, внедрив методологию KCS (Knowledge Centered Service).

Внедрение KCS позволило минимизировать простои и ускорить решение задач бизнеса. Несмотря на рост клиентской базы и числа обращений, качество сервиса повысилось. Среднее время ответа инженера сократилось с 6,5 часа до 20 минут. 90% запросов решаются без привлечения отдела разработки.

ⓘ Что такое KCS
KCS (Knowledge Centered Service) — методология управления знаниями. Она предполагает создание и постоянное обновление базы знаний инженерами в процессе решения задач клиентов. Цель — ускорение решения типовых проблем и предиктивное предотвращение инцидентов.

Источники: CNews · UserGate
@cbunit
Post #5076 8
ИИ-ассистент Meta Muse получил 0-day, превращающий его в бэкдор для Mac

Исследователь безопасности macOS Патрик Уордл обнаружил уязвимость в ИИ-ассистенте Meta Muse. Уязвимость позволяет превратить Muse в бэкдор для Mac.

Атакующий может перенаправить трафик диктовки Muse на контролируемый им сервер. Это даст возможность захватить голосовые команды и получить токен аутентификации учетной записи жертвы. Уязвимость требует локального выполнения кода, например, через вредоносное ПО или социальную инженерию.

ⓘ Что такое Meta Muse
Muse — это ИИ-ассистент от Meta, разработанный для выполнения задач, таких как бронирование встреч, заполнение форм, создание документов и совершение покупок. Для работы ему требуются расширенные разрешения и доступ к конфиденциальным данным, включая файлы, микрофон, камеру и календари.

❝Please don’t install.❞
— Patrick Wardle


Источник: Malwarebytes Labs
@cbunit
Post #5075 9
44% российских компаний не интегрировали NGFW с DLP и Security Awareness

44% российских компаний не интегрировали межсетевые экраны нового поколения (NGFW) с другими системами защиты или не используют их вовсе. Интеграция NGFW с DLP и Security Awareness позволяет блокировать утечки данных через публичные облака и атаки на сотрудников.
Среди мер снижения рисков, связанных с действиями сотрудников, респонденты назвали регулярные тренировки по распознаванию фишинга (31%) и строгие политики доступа для групп риска (12%). Комплексный подход, включающий автоматическое обучение после срабатывания защиты и вовлечение руководителей, выбрали 46% опрошенных.

ⓘ Что такое NGFW
NGFW (Next-Generation Firewall) — межсетевой экран нового поколения. Он обеспечивает более глубокую инспекцию трафика, чем традиционные файрволы, и может применять политики безопасности на уровне приложений, пользователей и контента.

Источники: SecPost · Innostage
@cbunit
Post #5074 8
Zyxel GS1900 и Veeam Agent: уязвимости с доступом SYSTEM эксплуатируются

Агентство по кибербезопасности и защите инфраструктуры США (CISA) добавило уязвимость в коммутаторах Zyxel GS1900 в каталог активно эксплуатируемых уязвимостей (KEV). Уязвимость CVE-2026-7273 (CVSS 8.8) позволяет удалённо выполнить команды ОС через специально сформированный HTTP-запрос.

Уязвимость устранена в версиях прошивки 2.90(AAHH.2)C0 и выше для различных моделей серии GS1900. Федеральным агентствам США предписано установить исправления до 24 сентября 2026 года.

Кроме того, обнаружена активная эксплуатация уязвимости локального повышения привилегий CVE-2026-32996 (CVSS 7.3) в Veeam Agent for Microsoft Windows. Она позволяет злоумышленнику с локальным доступом получить контроль уровня SYSTEM над конечными устройствами.

ⓘ Что такое KEV
Каталог KEV (Known Exploited Vulnerabilities) — это список уязвимостей, которые активно эксплуатируются злоумышленниками. Агентство CISA требует от федеральных учреждений США своевременно устранять уязвимости из этого каталога.

❝A stack-based buffer overflow vulnerability in the CGI program of the Zyxel GS1900 series switch firmware could allow a LAN-based, unauthenticated attacker to exploit the flaw and potentially execute OS commands via a crafted HTTP request," Zyxel said in an advisory released in June 2026.❞
— Zyxel


Источники: The Hacker News · BleepingComputer · Security Affairs
@cbunit
Post #5073 6
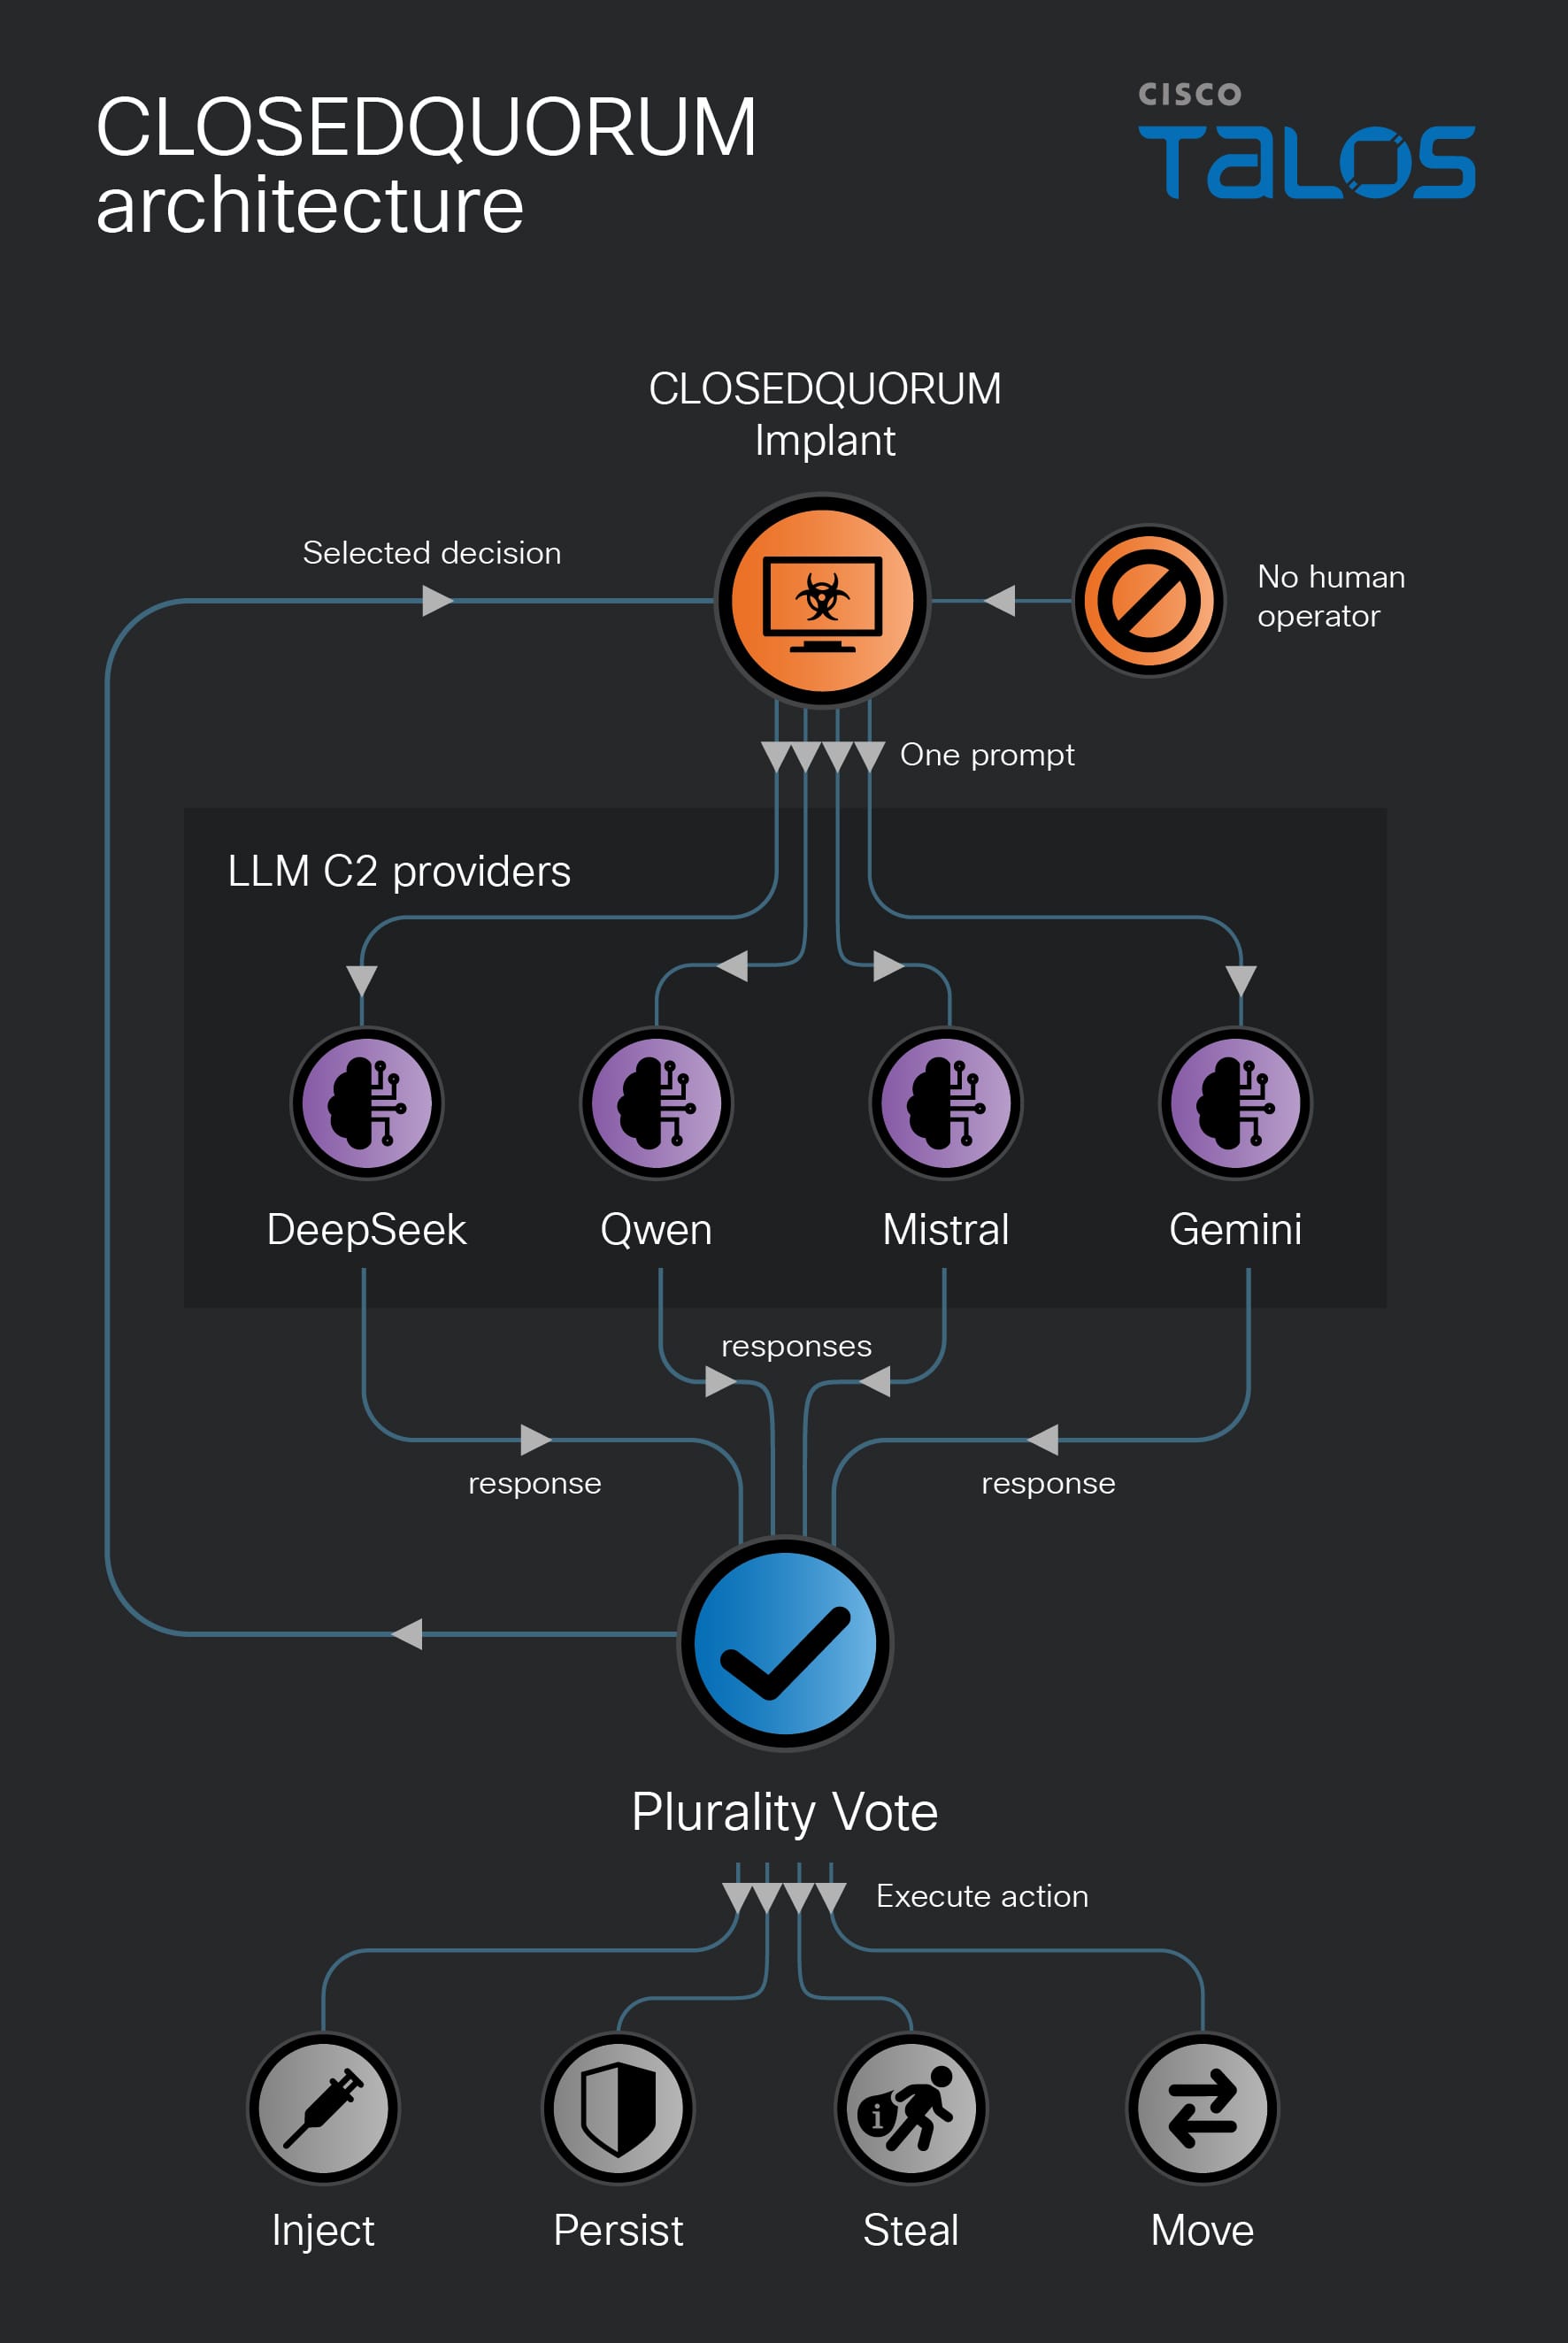
Вредоносное ПО CLOSEDQUORUM управляется ИИ без участия человека

Исследователи Cisco Talos обнаружили вредоносное ПО CLOSEDQUORUM, способное к полностью автономному управлению и контролю (C2). Разработчик этого импланта связан с криминальными форумами, где размещались объявления, связанные с кардингом, начиная с 2025 года.

CLOSEDQUORUM использует коммерческие большие языковые модели (LLM) для принятия решений о дальнейших действиях, таких как сбор учетных данных и криптовалютных кошельков. Он не требует постоянного вмешательства оператора или выделенного C2-сервера, делегируя всю операционную деятельность ИИ.

ⓘ Что такое CLOSEDQUORUM
CLOSEDQUORUM — это первый публично документированный имплант для Windows, использующий модель автономного управления и контроля (C2) на основе больших языковых моделей (LLM). Он делегирует выбор следующего действия четырем поставщикам LLM: DeepSeek, Qwen, Mistral и Google Gemini. Система собирает их вердикты путем голосования и выполняет решение, направленное на кражу учетных данных и криптовалютных кошельков.

rule CLOSEDQUORUM_LLM_Autonomous_Implant 
{
meta:
description = "Detects CLOSEDQUORUM: autonomous LLM-orchestrated Go implant with multi-model consensus C2, LSASS dump, process injection, browser/wallet credential theft, Discord exfil (A4 archetype)"
author = "CAIRN"
artifact_class = "rat"
artifact_type = "llm_tasked_c2"
tier = "T3"
confidence = "high"
family = "CLOSEDQUORUM"
…


Источник: Cisco Talos
@cbunit
Post #5067 8
ISACA: специалисты по кибербезопасности приходят из других сфер

ISACA опубликовала отчёт «State of Cybersecurity 2026», в котором проанализированы проблемы и решения в сфере кибербезопасности.

Исследование показало, что большинство специалистов по кибербезопасности пришли в отрасль из других сфер. Наиболее успешными для перехода считаются качества, связанные с управлением качеством, операционной деятельностью, закупками и управлением рисками. Важны системное мышление и понимание распространения сбоев в процессах, поставщиках, людях и технологиях.

Среди ключевых навыков для специалистов выделяют безопасность данных и критическое мышление. Также отмечается важность междисциплинарного подхода, позволяющего видеть взаимосвязи между различными областями безопасности, такими как ИИ, сети, идентификация и данные. Способность рассуждать на основе фундаментальных принципов и понимать, как работают системы, является дефицитной.

Организациям рекомендуется обучать новых сотрудников специфике работы компании, а не только формальным фреймворкам. Важно понимать операционные процессы и болевые точки бизнеса. Наём сотрудников с потенциалом и обучаемостью, а не только с готовыми квалификациями, а также предоставление структурированного онбординга, наставничества и практического опыта способствует развитию специалистов.

Источник: ISACA
@cbunit
Post #5066 9
Zyxel GS1900: CISA добавила в KEV уязвимость с переполнением буфера

CISA добавила новую уязвимость в каталог KEV (Known Exploited Vulnerabilities) на основании доказательств её активной эксплуатации.

Уязвимость CVE-2026-7273 затрагивает коммутаторы серии Zyxel GS1900 и представляет собой переполнение буфера на основе стека. Этот тип уязвимостей часто используется злоумышленниками и создаёт значительные риски для федеральных учреждений.

ⓘ Уязвимость в Zyxel GS1900
CVE-2026-7273 — это уязвимость типа «переполнение буфера на основе стека» в коммутаторах серии Zyxel GS1900. Такая уязвимость позволяет злоумышленнику выполнить произвольный код на устройстве, получив полный контроль над ним после эксплуатации.

Источники: CISA · The Hacker News
@cbunit
Post #5065 10
Google оштрафовали на €403 млн за нарушения GDPR в Ирландии

Ирландская комиссия по защите данных (DPC) оштрафовала Google на 403 миллиона евро за нарушения GDPR.

Нарушения касались законности обработки данных отслеживания активности и истории местоположений, а также прозрачности этих процессов. Google не смог продемонстрировать соблюдение принципов GDPR при обработке персональных данных, связанных с определением местоположения.

Расследование началось в 2020 году по жалобам правозащитных организаций. DPC является основным регулятором для крупных IT-компаний из-за расположения их европейских офисов в Ирландии.

ⓘ Что такое GDPR
GDPR (General Data Protection Regulation) — общеевропейский регламент о защите персональных данных. Он устанавливает правила сбора, обработки и хранения личной информации граждан ЕС и требует законности, честности и прозрачности этих процессов.

Источники: D-Russia · The Hacker News · BleepingComputer
@cbunit
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →