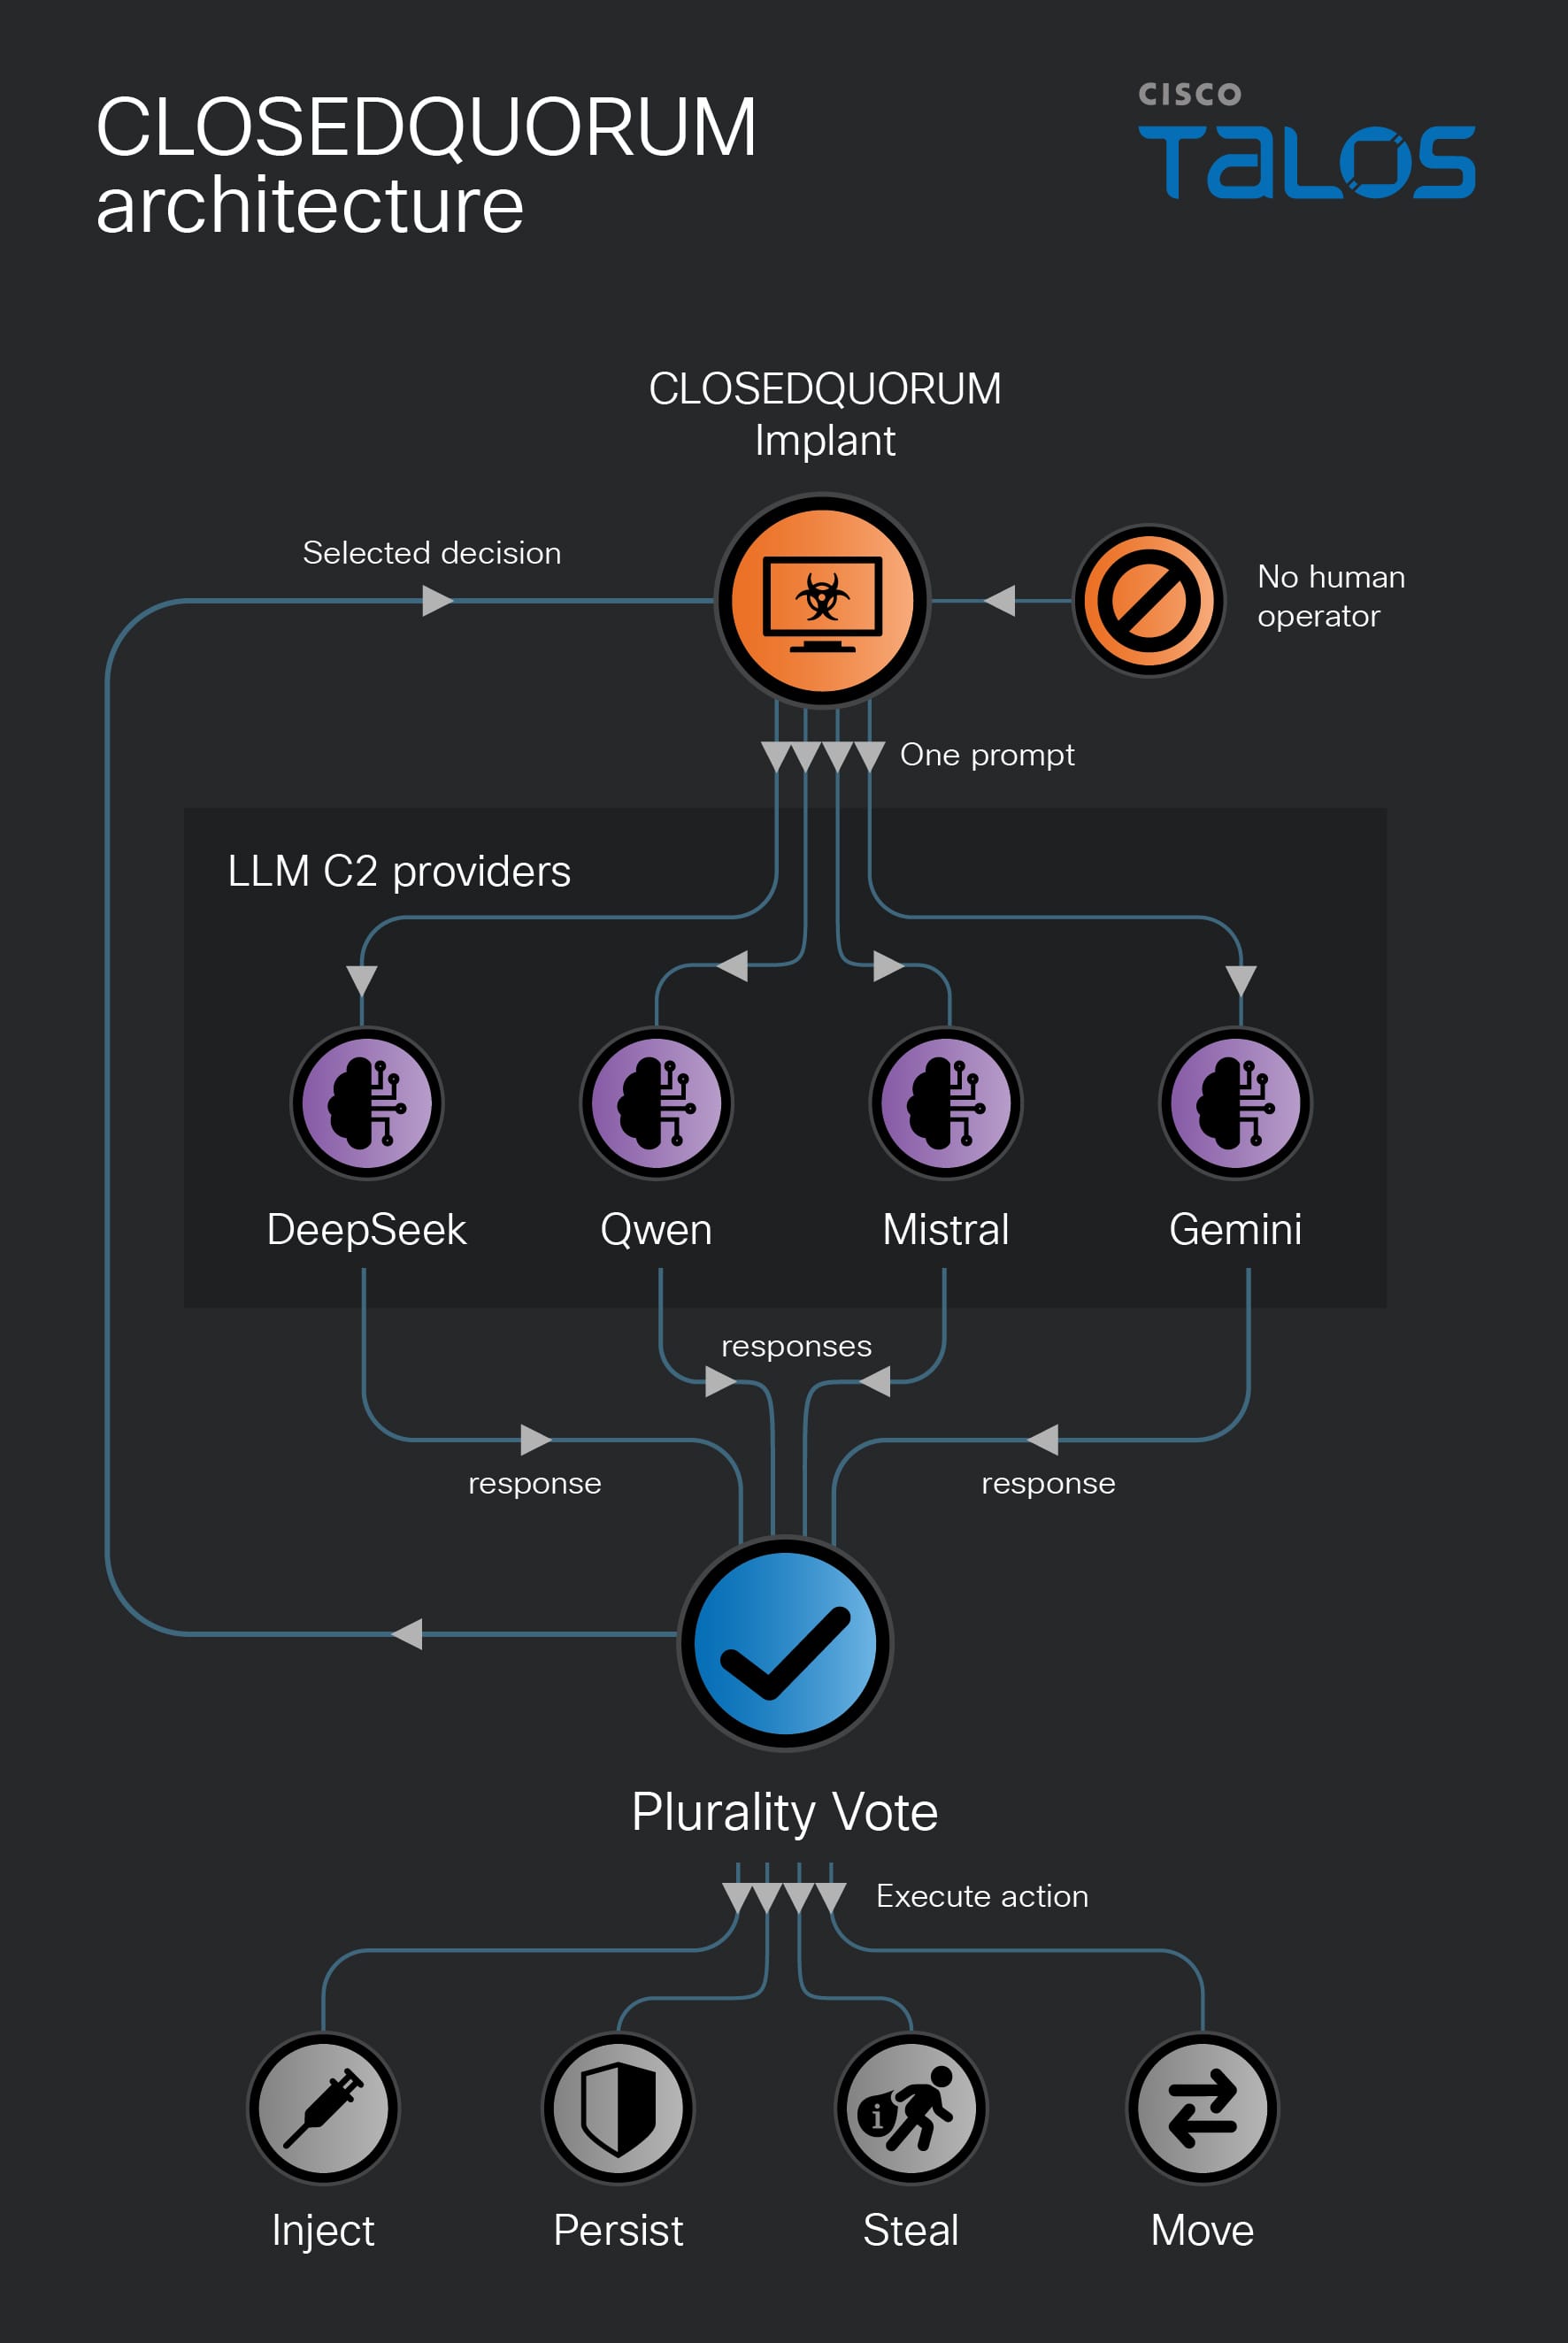
Исследователи Cisco Talos обнаружили вредоносное ПО CLOSEDQUORUM, способное к полностью автономному управлению и контролю (C2). Разработчик этого импланта связан с криминальными форумами, где размещались объявления, связанные с кардингом, начиная с 2025 года.
CLOSEDQUORUM использует коммерческие большие языковые модели (LLM) для принятия решений о дальнейших действиях, таких как сбор учетных данных и криптовалютных кошельков. Он не требует постоянного вмешательства оператора или выделенного C2-сервера, делегируя всю операционную деятельность ИИ.
ⓘ Что такое CLOSEDQUORUM
CLOSEDQUORUM — это первый публично документированный имплант для Windows, использующий модель автономного управления и контроля (C2) на основе больших языковых моделей (LLM). Он делегирует выбор следующего действия четырем поставщикам LLM: DeepSeek, Qwen, Mistral и Google Gemini. Система собирает их вердикты путем голосования и выполняет решение, направленное на кражу учетных данных и криптовалютных кошельков.
rule CLOSEDQUORUM_LLM_Autonomous_Implant
{
    meta:
        description = "Detects CLOSEDQUORUM: autonomous LLM-orchestrated Go implant with multi-model consensus C2, LSASS dump, process injection, browser/wallet credential theft, Discord exfil (A4 archetype)"
        author = "CAIRN"
        artifact_class = "rat"
        artifact_type = "llm_tasked_c2"
        tier = "T3"
        confidence = "high"
        family = "CLOSEDQUORUM"
…
Источник: Cisco Talos
@cbunit