TGViewer
Channel Public Channel
🧻 Обходы блокировок YouTube, Discord (ВПН) | Ютуб и Дискорд не работает, ютуб заблокирован замедлили 2026

🧻 Обходы блокировок YouTube, Discord (ВПН) | Ютуб и Дискорд не работает, ютуб заблокирован замедлили 2026

@bypassblock

Не работает ютуб и дискорд и вообще весь интернет. Обходы блокировок YouTube | Ютуб не работает, ютуб мод, ютуб заблокирован замедлили 2025

https://git.zapret.moe
https://wiki.zapret.moe

Keep thinking, keep searching, keep learning.....
Subscribers
56.1K
Photos
1.2K
Videos
17
Links
942

Showing posts older than #2157 · Back to latest

Older Posts 17 shown
Post #2153 21.4K
🧻 Обходы блокировок YouTube, Discord (ВПН) | Ютуб и Дискорд не работает, ютуб заблокирован замедлили 2026 📱 GitHub, ты что творишь? Это рофлс! (или антивирус вам не поможет) 🔐 В начале августа GitHub началась вторая волна банов — бан youtubediscord целиком. Вместе с ней исчезли ZapretGUI, форки Telegram-клиента ZaStoGram, аккаунт censorliber, репозиторий goshkow/Zapret…
🔬 Мы залезли внутрь трёх «сборок» и разобрали их по байтам. Главный вопрос был один: почему антивирус молчит, если это троян. Ответ оказался неприятнее, чем «антивирусы плохие».

🤐 Начнём с эксперимента, который ставит точку. Берём файл Zapret-4.0.exe из фейковой сборки и отправляем на VirusTotal. Результат: 51 вендор из 71 называет его трояном. Microsoft, BitDefender, ESET, Kaspersky, CrowdStrike — все видят. А теперь отправляем тот же самый файл, но внутри архива, как его и раздают: 10 из 58. Половина крупных вендоров замолкает.

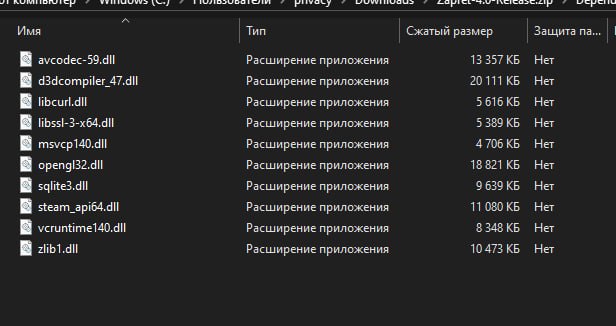
👀 Файл просто слишком большой. В архиве 106 МБ, из которых 105 — папка Depends с «библиотеками» opengl32.dll, avcodec-59.dll, steam_api64.dll. Ни одна из них библиотекой не является: внутри случайный мусор, а архив собран вообще без сжатия, чтобы не схлопнулся. Это не про солидность — это ширма. У сканеров есть лимиты на размер и время разбора, и стомегабайтный архив в них упирается.

💻 К вредоносным файлам приклеена цифровая подпись Microsoft. Настоящая: цепочка Microsoft Corporation ← Microsoft Code Signing PCA 2024, сертификат действует до апреля 2027. Мы вытащили её и посмотрели, откуда она — внутри осталось имя программы: Microsoft Edge Update. Подпись срезали с компонента обновления браузера Edge и перенесли на свой файл.

🌟 Подпись, конечно, недействительна, и это доказывается арифметикой. В ней зашит хэш подписанного содержимого 36B9623A…, а реальные хэши файлов — 935ff11e… и b7a1f673…. Не сходится. Более того, один и тот же блок подписи приклеен к двум разным файлам — для настоящей подписи это невозможно в принципе.

👻 Так зачем клеить заведомо нерабочую подпись? Затем, что она работает — не как криптография, а как значок доверия. В свойствах файла Windows появляется вкладка «Цифровые подписи» с именем Microsoft Corporation. Чтобы увидеть «подпись недействительна», надо открыть её и вчитаться. Никто не вчитывается.

👩‍💻 И антивирусы, как выяснилось, тоже. В публичном исследовании подписанной малвари не менее 34 защитных продуктов не проверяли валидность сертификата вообще: образцы, которые до этого спокойно детектились, переставали детектиться после простого дописывания невалидной подписи в конец файла.

❤️‍🔥 Второй слой грима — свойства файла. Наш троян представляется так: Организация — Intel Corporation, описание — «System health background task», оригинальное имя — IntelMEService.exe, версия 5.1.41.5927. Эти поля вписывает автор файла, любые. Смотреть на них как на доказательство — то же самое, что верить надписи на футболке.

💻 Теперь почему не помогают сигнатуры. Два образца из разных репозиториев — это одна программа, собранная дважды. Совпадение по коду 97 %. А совпадение по содержимому файла — 1 блок из 2891. Имена функций перемешиваются при каждой сборке, шифрованный блок внутри новый, хэш новый. Защита ищет известный файл, а такого файла больше не существует.

⌨️ Внутри всё зашифровано всерьёз: на мегабайт файла приходится 9 килобайт кода, остальное — блоб с энтропией 7,9998 и шифром ChaCha20. Ни одного адреса сервера, ни одного упоминания браузеров в открытом виде. Зато нашлась строка AmsiScanBuffer, спрятанная простейшим XOR — это функция, через которую Windows даёт антивирусу заглянуть в исполняемый код в памяти. Прятать её имя честной программе незачем.

🤩 И самое коварное: подделка почти целиком состоит из оригинала. В одной сборке 45 файлов из 47 побайтово совпадают с настоящим релизом Flowseal, ядро winws.exe не подменено вообще. Заражены ровно два файла. Смотреть глазами бесполезно — 96 % содержимого честные.

🔪 В другой сборке лежал файл SHA256SUMS.txt, и он оказался настоящим: 41 сумма из 43 сходится, а расхождение приходится ровно на заражённый service.bat. Инструмент проверки лежал прямо в архиве и указывал пальцем на подмену. Им никто не воспользовался.

Продолжение: https://t.me/zapretvirus

☺️ Скачать | ☺️ Premium (донаты) | ☺️ Android, MacOS и др. ссылки
  • ❤ 83
  • 🤬 32
  • 👍 20
  • 🔥 2
  • 🤔 2
  • 💩 2
  • 🤡 2
  • 👨‍💻 2
  • ❤‍🔥 1
  • 🤗 1
Post #2152 17.3K
📱 GitHub, ты что творишь? Это рофлс! (или антивирус вам не поможет)

🔐 В начале августа GitHub началась вторая волна банов — бан youtubediscord целиком. Вместе с ней исчезли ZapretGUI, форки Telegram-клиента ZaStoGram, аккаунт censorliber, репозиторий goshkow/Zapret-Hub и весь аккаунт neiroxgod с его zapret-ui. Всё это — открытый код, который можно прочитать глазами.

Репозитории с настоящей малварью. Мы проверили HTTP-коды в тот же день: у чистых проектов 404, у заражённых — 200. И это не пара залётных фейков, а раздачи, которые живут на площадке месяцами и собирают сотни звёзд.

⭐️ "Но ведь звёзды признак безопасности". У репозитория Quantumfirear/zapret-discord-youtube-1-10-0 — 200 звёзд и 51 форк. Звучит солидно, пока не посмотришь на аккаунт: он создан 3 июля 2026 в 13:14:27, а репозиторий появился в 13:16:06. Через одну минуту тридцать девять секунд. Один подписчик. Двести звёзд за месяц на пустом месте — это не популярность, это накрученные отзывы.

🤣 Про историю коммитов. У того же репозитория 12 131 коммит — для честного проекта это годы работы команды. Открываем историю: все коммиты называются «Update README md» и идут с шагом примерно 43 секунды. Вся эта «история» умещается в пять дней конца июля. Скрипт больше суток правил один файл, чтобы счётчик стал четырёхзначным.

💸 Где же вирус, если в папке всё чисто? А он и правда чистый: в bin ровно один winws.exe, WinDivert, ничего лишнего — старый чек-лист такая сборка проходит. Смотри на размер батников. general.bat и service.bat весят по 15,8 МБ вместо обычных трёх килобайт. Внутри — целая программа, записанная буквами в base64, которую скрипт собирает, декодирует штатной утилитой certutil в папку TEMP и запускает. Лишнего .exe нет — он рождается в момент запуска.

💸 "А я хэши проверил всё совпадает с ориг запретом". В одном из архивов заботливо лежит файл SHA256SUMS.txt с суммами всех файлов. Считаем реальную сумму заражённого service.bat — она не совпадает с заявленной. Список просто не обновили после подмены.

🔥 Ещё приём — раздуть архив. Релиз Zapret-4.0 весит 111 МБ, из них 105 МБ занимает папка Depends с «библиотеками» вроде opengl32.dll и avcodec-59.dll. Ни одна из них библиотекой не является — это случайный мусор. Так придают вид серьёзного продукта и заодно мешают быстро проверить файл.

🌟 "Но GitHub же банит вирусы по тегам". В июле подчистили теги dpi-bypass, rkn-bypass, discord-fix. Раздачи дописали к названию год и переехали: в теге zapret-discord-youtube-2026 сейчас 509 репозиториев, в zapret-telegram — 172. Фильтр по слову обходится редактированием одного поля в настройках. Пострадали от него ровно те, кто теги не менял.

💀 Отдельная история — Fixit. Красивый сайт, «доступ к YouTube, Discord и Telegram без VPN», карточка «Стабильность 100 %». Программы за этим нет вообще: внутри архива инструкция, легальный WinRAR, зашифрованный файл и bat, который жертва запускает сама. Ставятся стилер Arcane и майнер Monero. Arcane забирает пароли и куки из браузеров, сессии Telegram и Discord, Steam, криптокошельки и даже пароли твоего Wi-Fi. Домены кампании зарегистрированы 20 и 21 февраля 2026 — это проверяется одной командой whois.

🔍 Что реально работает вместо звёзд: смотри размер .bat-файлов, ищи в них слова certutil и TEMP, сверяй возраст аккаунта с числом звёзд, читай сообщения коммитов, а не их количество, проверяй дату регистрации домена и то, куда ведёт кнопка «Скачать». Если она уходит на сокращатель ссылок или на похожий по написанию домен — дальше можно не разбираться.

🏠 Мы, кстати, поэтому и переехали на свой Forgejo: аккаунт на чужой площадке — не собственность, а разрешение, которое отзывает автоматика без объяснений. ZaStoGram и ZaStoGram_desktop живут на git.zapret.moe и никуда не делись.

В статье — все проверяемые числа, хэши полезной нагрузки, разбор обоих приёмов сокрытия и готовые команды, которыми ты за минуту проверишь любой репозиторий сам. Плюс отдельно: где предупреждению антивируса стоит верить, а где детект означает лишь «RiskTool» на драйвер WinDivert.

☺️ Скачать | ☺️ Premium (донаты) | ☺️ Android, MacOS и др. ссылки
  • 🤬 92
  • 👍 39
  • ❤ 24
  • 🔥 4
  • 🤡 3
  • 💋 2
  • 🥰 1
  • 👏 1
  • 🤮 1
  • 💩 1
Post #2151 17.6K
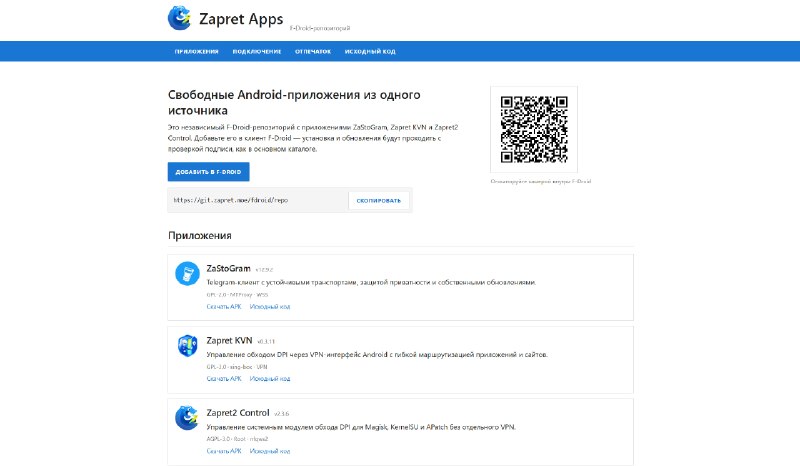
Мы добавили F-droid репозиторий для тех кто хочет обновлять приложения на андроид автоматически

https://git.zapret.moe/fdroid/repo/

Наши приложения подписаны следующим отпечатком:
DF 0A 72 D4 B3 19 B6 51 62 13 56 05 E2 9C 84 AE
12 0D AB 94 DA 23 73 78 EA 9F E7 94 96 8A 81 A6
  • ❤ 114
  • 👍 39
  • 🔥 11
  • 💩 5
  • 🥴 5
  • 🤮 3
  • 🕊 2
  • 🤝 2
  • 🍾 1
  • 💋 1
  • 🫡 1
Post #2150 15.6K
🧻 Обходы блокировок YouTube, Discord (ВПН) | Ютуб и Дискорд не работает, ютуб заблокирован замедлили 2026 🌐 Telegram научился притворяться браузером — и это не VPN (или как это конкретно работает и работало раньше но сейчас просто начали все использовать) В РФ Telegram блокирует не DPI, а провайдер просто режет адреса датацентров Telegram. Они известны, их немного…
👍 Фундаментальная проблема Telegram (или Дуров не подумал)

Блокировки Telegram бывают двух разных видов, и их постоянно путают. Мы немного детальнее провели анализ и вот что выяснили.


Первый — когда провайдер смотрит, как выглядит соединение: изучает TLS-рукопожатие, ловит характерный первый пакет. Против этого работают zapret и подмена почерка клиента.

Второй — когда провайдеру всё равно, как выглядит трафик, потому что он режет сами адреса. Диапазоны датацентров Telegram известны и компактны, заблокировать их целиком дешевле, чем разбирать протокол. Тут никакая фрагментация пакетов не поможет — пакет просто не доедет.

WSS бьёт во вторую задачу. У Telegram, кроме адресов датацентров, есть веб-инфраструктура для браузерной версии — домены вида kws2.web.telegram.org, обычный порт 443, настоящие сертификаты. Резать их тем же топорным способом дороже: это тот же домен, которым пользуются миллионы. Идея простая не менять почерк соединения, а сменить адрес, куда стучимся.

📞 Два правила, которых нет в документации
Их пришлось выяснять измерениями, потому что Telegram спецификацию своих релеев не публиковал. Оба нарушаются молча: соединение живо, кадры уходят, ответа просто нет.

Первое. Самый первый кадр обязан содержать все 64 байта служебного заголовка. Порог точный: 63 байта — ответа не будет никогда, 64 — будет всегда.

Второе. В одном кадре должен ехать не больше одного MTProto-пакета. Релей разбирает первый и молча выбрасывает всё, что за ним. При этом разрезать один пакет на несколько кадров можно свободно, хоть по байту.

Второе правило неочевидно настолько, что мы сами сначала пришли к обратному выводу: проверки, где в кадре был один пакет, проходили прекрасно, и потеря второго не проявлялась.

🔐 Миф про «работает только DC2 и DC4»
Он кочует по всем источникам и неверен. Веб-релеи есть у всех датацентров с первого по пятый.

Заблуждение выросло из ошибки метода: у каждого датацентра свой входной адрес, и они не взаимозаменяемы. Если стучаться на адрес DC2 с именем kws5, приходит редирект 302 — сервер прямым текстом говорит, что вы пришли не туда, и даже подсказывает правильное имя в заголовке. Инструмент, который держит один адрес на все датацентры, получает отказ и делает вывод «релея нет».

Почему его всё-таки можно заблокировать
WSS поднимает цену блокировки, но не делает её невозможной.

👀 Слабых мест три, и все они видны провайдеру.

Адресов мало и они статичны. На все пять датацентров приходится три входных IPv4-адреса. Это не диапазон в тысячи адресов, а список из трёх строк — заблокировать его дешевле, чем что угодно другое. Запасных адресов Telegram не публикует, DNS отдаёт по одному на имя. Один из трёх в России уже закрыт.

Имя релея видно в открытую. TLS передаёт имя сервера в первом пакете нешифрованным, и kws2.web.telegram.org читается любым DPI. Довод «это же тот самый домен, что и сайт» работает хуже, чем кажется: релеи живут на отдельных поддоменах, поэтому их можно резать по имени, не задевая сам web.telegram.org. Расплата за блокировку почти нулевая.

Почерк соединения не браузерный. Приложение подключается своей криптобиблиотекой, а не так, как это делает Chrome. По отпечатку TLS-рукопожатия отличить «клиент, притворяющийся браузером» от настоящего браузера несложно. Плюс сам характер трафика: браузер открывает сайт и закрывает, а тут висит долгое соединение с непрерывным потоком бинарных кадров.

🐒 Когда WSS не поможет

У некоторых провайдеров закрыты не только адреса датацентров, но и сами веб-релеи. Замер в одной российской сети: релей DC2 открыт, релей DC1 закрыт, тот же релей по IPv6 закрыт, прямой адрес DC1 тоже закрыт. Один путь из четырёх.

Выглядит это обманчиво: фотографии грузятся, а эмодзи и реакции нет — они лежат на другом датацентре. Ошибок нет, скорость нормальная.

Проверить сеть можно в PowerShell:
tnc 149.154.167.220 -Port 443 — релей DC2 и DC4
tnc 149.154.174.100 -Port 443 — релей DC1 и DC3

Смотрите строку TcpTestSucceeded. Пинг тут ничего не доказывает: провайдеры режут по порту, оставляя ICMP живым.

☺️ Скачать | ☺️ Premium (донаты) | ☺️ Android, MacOS и др. ссылки
  • 🤯 64
  • ❤ 23
  • 👀 12
  • 👍 9
  • ✍ 3
  • 🤷‍♀ 2
  • 🔥 2
  • 🕊 2
  • 🥱 2
  • 🤝 2
  • 👨‍💻 1
Post #2149 17.2K

This post (sticker, poll or similar) has no web preview. Open in Telegram

  • 😢 137
  • 🤬 104
  • ❤ 21
  • 👍 16
  • 🤔 7
  • 💩 6
  • 🤮 5
  • 😱 4
  • 🥴 2
  • 😁 1
  • 👌 1
Post #2148 17.7K
🧻 Обходы блокировок YouTube, Discord (ВПН) | Ютуб и Дискорд не работает, ютуб заблокирован замедлили 2026 💃 «Наконец-то в VLESS появилось шифрование, а раньше всё летело голым» — так сказать про VLESS Encryption проще всего. И так же неверно. А ведь этот слой шифрования постепенно завоёвывает KVN рынок. Тема достаточно нишевая но полезная (для новичков будет…
😳 Вы НЕ пользуетесь ВПН почти никогда (или прокси для самых маленьких)!

📱 Различие не в терминах, а в реализации. VPN (например Wireguard) работает на сетевом уровне: он берёт IP-пакет целиком, со всеми заголовками, и упаковывает как есть. Клиент получает собственный адрес внутри туннеля и фактически становится участником удалённой сети. Именно поэтому ему нужен виртуальный сетевой TUN адаптер — без него операционной системе просто некуда отдавать эти пакеты.

🤷‍♀️ Прокси устроен иначе. VLESS и Hysteria про IP-пакеты не знают вообще ничего: клиент открывает соединение к серверу и говорит «соедини меня с youtube.com, порт 443», а дальше гоняет туда-обратно поток байтов. Никакого адреса внутри туннеля, никакого членства в удалённой сети. Достаточно локального SOCKS5 на 127.0.0.1, который вы прописываете в браузере. Настоящий VPN среди популярных протоколов ровно один — WireGuard.

🏓 Отсюда растёт вопрос: почему ping через туннель не проходит. Ответ: прокси умеет только TCP и UDP, а ping — это ICMP, отдельный протокол, который никуда не заворачивается ни с TUN-режимом, ни без него. Проверять работоспособность туннеля пингом бессмысленно — так вы проверяете маршрут до сервера, а не сам туннель.

Тогда почему на телефоне всё-таки значок VPN? Потому что поверх прокси можно надстроить TUN-режим, и большинство клиентов так и делают: поднимают виртуальный интерфейс, забирают с него пакеты, сами собирают из них соединения и переупаковывают в прокси-протокол. Приложение запрашивает у Android разрешение VPN, иначе оно до пакетов не доберётся. Но по проводу всё равно уходит прокси.

🔐 Ключевое здесь: TUN (он же VPN) — свойство клиента, а не протокола. Технически TUN — это виртуальный интерфейс, а VPN — это сеть, но в обиходе и в интерфейсах клиентов они используются как синонимы.

У клиента Hysteria 2 такой режим встроен (официального графического клиента от разработчиков нет, но CLI-клиент существует и поддерживает встроенный TUN-режим на Windows, Linux и macOS)

💻 Умеют его все три ядра: у mihomo и sing-box давно, у Xray-core нативный TUN-инбаунд появился в январе 2026, а с весны он ещё и сам прописывает маршруты в системную таблицу. На Android и iOS правила другие — там интерфейс создаёт система и передаёт ядру готовый дескриптор, отсюда и запрос VPN-разрешения. Но по проводу при этом всё равно уходит прокси-протокол, а не VPN.

🚘 У прокси-модели есть и обратная сторона, приятная — маршрутизация. Раз клиент знает имя сайта до подключения, он может решать по домену: этот — напрямую, тот — через сервер. VPN на уровне IP-пакетов так не умеет, он видит только адреса. И можно пустить через прокси один браузер, оставив всё остальное как есть, — без TUN это не ограничение, а рычаг.

🍔 Второй источник путаницы живёт в самой строке подписки. VLESS + WebSocket + TLS — это не три названия одного и того же, а три разных слоя: протокол (как устроены данные), транспорт (во что упакованы) и защита (как выглядят со стороны). Разработчики Xray развели их явно: транспорт задаётся одним параметром, защита — отдельным, и TLS с REALITY это его значения. Клиент и сервер обязаны совпасть по всем трём.

VLESS + Reality + Vision, под эту схему не раскладывается вовсе. Транспорта в ней нет — он подразумевается прямым TCP и просто не пишется. REALITY отвечает за защиту и маскировку. А Vision вообще не маскировка: это четвёртая ось, управление потоком внутри уже защищённого канала — полезное дополняющее звено, но не замена маскировке.

📋 И самый практичный раздел — какое ядро что поддерживает. Это жёсткое ограничение, а не формальность: NaiveProxy есть только в sing-box, TUIC и ShadowTLS не поддерживает Xray-core вовсе, Hysteria 2 появилась в Xray лишь в январе 2026 и настраивается там иначе, чем у соседей. Сначала проверяете, что ваше ядро вообще умеет нужный протокол, — потом сравниваете удобство. И помните: свежий графический клиент со старым ядром внутри не умеет ничего нового.

👉 Полный разбор: https://publish.obsidian.md/zapret/protocols/00-overview

☺️ Скачать | ☺️ Premium (донаты) | ☺️ Android, MacOS и др. ссылки
  • 👍 88
  • ❤ 31
  • ✍ 18
  • 👎 4
  • 👻 2
  • 👨‍💻 2
  • 😴 1
  • 😇 1
  • 🫡 1
  • 💅 1
  • 🆒 1
Post #2147 20K
💃 «Наконец-то в VLESS появилось шифрование, а раньше всё летело голым» — так сказать про VLESS Encryption проще всего. И так же неверно.

А ведь этот слой шифрования постепенно завоёвывает KVN рынок. Тема достаточно нишевая но полезная (для новичков будет скоро отдельная статья по основам влесс).

Статья больше для админов, но и пользователем полезно знать почему, например, у нас конфиги в 3 раза больше и что это значит.


Если ваш ключ работает через REALITY или TLS, трафик и без него зашифрован. Новый слой не включает шифрование впервые — он добавляет второй, независимый контур внутри самого протокола. Разница видна там, где между вами и сервером кто-то стоит: через CDN внешний TLS обрывается на границе Cloudflare, и до сих пор в открытом виде туда доезжал ваш UUID и адреса всех сайтов, куда вы ходите. Вот это шифрование и закрывает.

⚠️ А чего оно точно не делает — так это не помогает обходить блокировки. Автор Xray пишет об этом прямым текстом: «это шифрование не предназначено для прямого прохода через стену, для этого нужны REALITY, XHTTP и Vision». Внешний вид соединения оно не меняет, поэтому против блокировок по TLS-отпечатку, SNI и подсети выигрыш нулевой. А режим полностью случайного трафика в Китае вообще работает против вас — GFW такое ловит отдельным классификатором.

💡 Зато есть неочевидный бонус: с ним xtls-rprx-vision перестал требовать прямого TCP и заработал поверх XHTTP, WebSocket и gRPC. Правда, за это платят ядерным splice — и на классической схеме TCP + REALITY + Vision включение шифрования его тоже отнимает.

В статье — разбор строки mlkem768x25519plus... по блокам, что именно защищает утечка ключа сервера и утечка вашей ссылки, почему конфиг с fallbacks после этого просто не запустится, у каких клиентов это сломает всю подписку и как мигрировать боевой парк ключей, никого не уронив.

👉 Полный разбор: https://publish.obsidian.md/zapret/xray/vless-encryption

☺️ Скачать | ☺️ Premium (донаты) | ☺️ Android, MacOS и др. ссылки
  • 👍 76
  • 🔥 10
  • 💩 8
  • 🥰 5
  • ❤ 4
  • 🤓 3
  • 🤔 1
  • 🤡 1
  • 🍌 1
  • 👨‍💻 1
Post #2146 17.3K
🧻 Обходы блокировок YouTube, Discord (ВПН) | Ютуб и Дискорд не работает, ютуб заблокирован замедлили 2026 Мы недолго думал и.. съехали с гитхаба. Потому что он говно. Пытаться достучаться ИИ-поддержку которая всё постоянно банит долго и бессмысленно. Вы всё также можете создавать аккаунты и публиковать проблемы в рамках уже нашей СУВЕРЕННОЙ системы. Это вопрос…
Отказавшись от гитхаба мы теперь имеем возможность создать красивый лэндинг как хотели раньше с анонсами сразу всех продуктов
  • 🔥 359
  • ❤ 42
  • 💩 19
  • 🤡 12
  • 👍 10
  • 👎 6
  • 🕊 5
  • 🍾 3
  • 😎 3
  • 💋 2
  • 💘 1
Post #2145 20.5K
Мы недолго думал и.. съехали с гитхаба. Потому что он говно. Пытаться достучаться ИИ-поддержку которая всё постоянно банит долго и бессмысленно.

Вы всё также можете создавать аккаунты и публиковать проблемы в рамках уже нашей СУВЕРЕННОЙ системы.

Это вопрос принципа ведь гегемонию GitHub мы никогда не любили.

https://git.zapret.moe
  • ❤ 194
  • 👍 69
  • 😁 27
  • 🤡 24
  • 👎 17
  • 🤔 12
  • 😭 5
  • 🤪 4
  • 🔥 3
  • 🤮 2
  • 🤨 1
Post #2144 19.1K
Аккаунт одного из наших администраторов был заморожен без объяснения причин администрацией GitHub.
  • 🤬 331
  • 😭 41
  • 🤔 11
  • 🤣 5
  • ❤ 3
  • 😁 3
  • 🫡 3
  • 💩 2
  • 🤡 2
  • 🏆 1
  • 😐 1
Post #2143 18.9K
🧻 Обходы блокировок YouTube, Discord (ВПН) | Ютуб и Дискорд не работает, ютуб заблокирован замедлили 2026 🚀 Обновили @zastogram Главное: wss теперь работает на Android без VPN. Да, прям вообще без. Честности ради — пока не на всех сетях и не у всех операторов, но у большинства уже летает. А ещё: ▫️ добавили автообновление — новые версии теперь ставятся сами…
🌐 Telegram научился притворяться браузером — и это не VPN (или как это конкретно работает и работало раньше но сейчас просто начали все использовать)

В РФ Telegram блокирует не DPI, а провайдер просто режет адреса датацентров Telegram. Они известны, их немного, и блокировать их целиком дешевле, чем анализировать протокол. Обычно сейчас так и поступают.

💡 Идея обхода оказалась изящной. У Telegram, кроме «обычных» адресов, есть веб-инфраструктура для браузерной версии — она живёт на 443 порту, за настоящими сертификатами и доменом web.telegram.org. Что если взять обычный MTProto-поток и положить его в WebSocket, отправив туда же, куда ходит вкладка браузера? Провайдер видит HTTPS к сайту Telegram. Блокировать его тем же топорным способом уже неудобно.

Это и есть WSS-транспорт. Ключевое отличие от всего остального: он не меняет почерк вашего соединения и не дробит пакеты, как zapret. Он меняет адрес, куда вы стучитесь — на такой, который провайдеру больно резать целиком.

🔐 Внутри получается матрёшка из пяти слоёв: TCP на 443 → настоящий TLS с именем kws2.web.telegram.org → HTTP-апгрейд на путь /apiws → бинарные кадры WebSocket → и уже в них привычный обфусцированный MTProto с 64-байтным ключевым пакетом. Самое приятное — переписка при этом шифруется как обычно, между вашим устройством и серверами Telegram. Промежуточный посредник видит только транспортную обёртку.

🛠 Реализаций уже четыре, и делятся они на два лагеря. Первый — мост, который живёт рядом с клиентом: программа поднимает у вас локальный SOCKS5 или MTProxy, вы добавляете его в Telegram одной ссылкой, а наружу она уходит по WebSocket. Так работают tg-ws-proxy от Flowseal и раздел Telegram Proxy в ZapretGUI. Второй лагерь — транспорт, вшитый прямо в клиент: форки ZaStoGram для Android и для Desktop делают всё сами, без локальных портов и настроек прокси.

👍 Однако увы веб-релеи есть не у всех датацентров пашка спасибо: надёжно отвечают только второй и четвёртый, остальные отдают редирект или молча принимают соединение и не присылают ни байта. Именно отсюда растёт та самая жалоба про текст идёт, картинки нет — ваш контент может лежать на датацентре, для которого маршрута просто не существует. А стикеры и реакции ходят через CDN, до которого схема не дотягивается в принципе.

📞 Отдельно про звонки: через любой такой прокси они не работают, и это не баг. WebSocket живёт поверх TCP, а голос и видео у Telegram идут по UDP — прокси их просто не видит. То же ограничение, кстати, и у классического MTProxy. Нужны звонки — нужен VPN или P2P, других вариантов пока нет.

🥳 Из остальных граблей: бесплатные запасные пути через Cloudflare упираются в лимиты и отдают 429, неверный режим TLS в настройках даёт ошибку 525, антивирусы регулярно сносят сборки моста как ложное срабатывание, а расхождение часов на сервере больше двух минут ломает FakeTLS вообще без сообщения об ошибке. Плюс частая ошибка: выключить zapret с мыслью «теперь есть прокси для Telegram» — датацентры без релея закрывает как раз он.

🔗 Разобрали всё подробно, по исходникам четырёх проектов: как устроено рукопожатие, откуда берётся номер датацентра, чем мост отличается от нативного транспорта и что показывает диагностика.

Как это работает: https://publish.obsidian.md/zapret/mtproxy/telegram-wss-transport
Что не работает и почему: https://publish.obsidian.md/zapret/mtproxy/telegram-wss-limits

☺️ Скачать | ☺️ Premium (донаты) | ☺️ Android, MacOS и др. ссылки
  • ❤ 129
  • 👍 57
  • 🔥 9
  • 🤯 7
  • ✍ 2
  • 😘 2
  • ❤‍🔥 1
  • 🐳 1
  • 🍌 1
  • 🫡 1
  • 💅 1
Post #2142 16.3K
🧻 Обходы блокировок YouTube, Discord (ВПН) | Ютуб и Дискорд не работает, ютуб заблокирован замедлили 2026 Мощно 🧿🧿🧿
Сбой ростелекома не мог положить яндекс и роблокс потому что у них свой цод. Это какие-то выдумки.

Свой же???? Да??? Или они уже все на ростелеком пересели?
  • 🤣 206
  • 👎 3
  • 🔥 2
  • 🙊 1
Post #2141 18.3K
Мощно 🧿🧿🧿
  • 🤣 205
  • 👍 37
  • 🤡 16
  • ❤ 4
  • 🤩 2
  • 🤷‍♀ 1
  • 🤬 1
  • 🏆 1
Post #2140 21.3K
🚀 Обновили @zastogram

Главное: wss теперь работает на Android без VPN. Да, прям вообще без. Честности ради — пока не на всех сетях и не у всех операторов, но у большинства уже летает.

А ещё:
▫️ добавили автообновление — новые версии теперь ставятся сами
▫️ улучшили работу прокси — стабильнее и быстрее

Обновляйтесь и пробуйте. Если wss без VPN у вас не завёлся — напишите, на каком операторе: поможет нам это добить.

☺️ Premium (донаты) | ☺️ Android, MacOS и др. ссылки
  • 🔥 95
  • ❤ 30
  • 💋 6
  • 🤔 4
  • 🥱 4
  • 👍 3
  • 👌 3
  • 🦄 3
  • 🕊 2
  • 🫡 2
  • 💅 1
Post #2139 20.4K
Амнезия 3.0 — уже здесь (почти)

💃 «Что за новая Amnezia 3.0?» — вопрос последней недели во всех чатах про обход блокировок. Отвечаем сразу: приложения с такой версией не существует. Клиент AmneziaVPN 3.x — это 2023 год, а сейчас нумерация ушла с 4.8.21 прямо на 5.0.0.5. «Тройка», о которой все пишут, — это версия протокола AmneziaWG, вышедшая 24 июля 2026 года.

🧿 Появилась она не по плану развития, а по итогам полутора месяцев осады. 20 мая — массовая блокировка IP-адресов серверов, 1 июня — организованная DDoS-атака, 10 июня — отдельный удар по сайту. В обновлении своего поста об инциденте от 16 июля команда прямо назвала новый протокол одним из главных пунктов плана восстановления.

🐒 Зачем вообще менять протокол, объясняет интервью разработчика Amnezia изданию Meduza от 3 августа. По его словам, блокировка теперь работает не по протоколу, а по совокупности признаков сервера: 50 критериев, каждый добавляет очко, набралось больше 25 — сервер в бан. Плюс автоматический стенд, который сам скачивает свежие конфиги из приложений и смотрит, куда те подключаются.

🔐 Главное новшество третьего поколения — шифрование заголовков пакетов. В обычном WireGuard содержимое зашифровано, а служебная разметка в начале пакета — нет: тип сообщения, индекс получателя, счётчик пакетов идут открытым текстом. Индекс не меняется всю сессию, счётчик растёт ровно на единицу — идеальный материал для сигнатуры. Теперь эти 16 байт шифруются потоковым шифром ChaCha20, а рукопожатия шифруются целиком.

🧩 Решение элегантное: одноразовое число для шифра не пришлось никуда добавлять — им служат первые 12 байт того самого случайного паддинга S1–S4, который раньше был просто мусором для сбивания анализа длин. Мусор стал функциональным. Отсюда единственное жёсткое требование новой версии: при включённой защите заголовков все четыре значения S1–S4 обязаны быть не меньше 12.

🔔 Второе добавление — content padding: к каждому пакету дописывается случайное количество байт из заданного диапазона. Смысл не в том, чтобы «раздуть» трафик, а в том, чтобы убрать регулярность: у обычного WireGuard длины кратны 16 байтам, и эта сетка сама по себе заметна в статистике потока.

⌛️ Третье — тайминги. WireGuard известен своей метрономной регулярностью: рукопожатие раз в 120 секунд, keepalive строго по таймеру. Теперь шесть таймеров задаются диапазонами, и движок берёт новое случайное значение при каждом взводе. Ритм соединения перестаёт быть узнаваемым.

Размеры рукопожатий остались постоянными: content padding применяется только к пакетам с данными, а инициация и ответ собираются в буфер фиксированной длины. Характерный обмен «короткий пакет → короткий ответ → поток» по-прежнему виден. И главное: блокировку уже засвеченного IP-адреса никакая обфускация не отменяет.

🙅‍♂️ Кому всё это доступно: подписчикам Premium и пользователям бесплатного Amnezia Free — при условии обновления приложения до 5.0.0.5. Владельцам своих серверов пока не досталось ничего: поддержка self-hosted лежит в незакрытом pull request от 30 июля, документации по третьему поколению нет вовсе, а вопрос «что за AWG 3?» в обсуждениях висит без ответа с 27 июля.

🐞 Обновляться на 5.0.0.5 стоит не всем. Из него без объявления вырезали OpenVPN over Cloak и Shadowsocks-контейнер — если у вас такой сервер, управлять им из новой версии не выйдет. Плюс на Android всплыла регрессия: обычные конфиги WireGuard падают с ошибкой «Parameter jc is undefined». Обходной путь есть, но он отключает обфускацию — то есть лечит симптом ценой защиты.

9️⃣ Отдельная ловушка для владельцев старых устройств: даже заявленный минимум работает не всегда. Issue #2891 от 28 июля описывает, что на Android 9 приложение показывает чёрный экран и вылетает, причём в комментариях то же сообщают про Android 10 и Android TV. Регрессия появилась между 4.8.21.0 и 5.0.0.2.

https://publish.obsidian.md/zapret/amnezia-3-0/reference

☺️ Скачать | ☺️ Premium (донаты) | ☺️ Android, MacOS и др. ссылки
  • ❤ 105
  • 🫡 26
  • ❤‍🔥 11
  • 👍 5
  • 🔥 5
  • 🕊 2
  • 👨‍💻 1
Post #2138 20.6K
💻 Слежка, воровство и хакеры — как сертификаты открывают ящик Пандоры для мошенников (вы просили ещё раз сделать статью — мы сделали целых четыре)

🤩 С 1 сентября государственные сертификаты становятся законом. Разбираемся, почему это касается каждого — и почему корень НУЦ по-прежнему нельзя ставить.

💻 Пока все обсуждали белые списки и замедления, произошло тихое, но важное: 26 июня подписан закон № 210-ФЗ — в СМИ его называют «антифрод-2». Внутри него закрепили полномочия НУЦ, Национального удостоверяющего центра Минцифры. С 1 сентября 2026 года НУЦ по закону — издатель публичных TLS-сертификатов в России. То, что четыре года было «временным костылём для подсанкционных банков», становится штатной частью рунета.

⭐️ Вторая новость ещё интереснее. По сообщениям СМИ, готовится реестр российских браузеров — и разработчиков из этого реестра обяжут встраивать сертификаты НУЦ. До сих пор доверие госкорню было добровольной инициативой двух вендоров: «Яндекс Браузера» и «Атома». Теперь это хотят сделать обязанностью.

📲 Напомню, на каком фоне это происходит. В июне GlobalSign — последний крупный западный удостоверяющий центр, работавший с россиянами, — начал отзывать сертификаты: по оценкам рынка, речь о 15–20 тысячах доменов. Let's Encrypt отказал в выпуске госмессенджеру MAX, сославшись на санкции США. Чем меньше у российских сайтов западных вариантов, тем сильнее всех толкают к НУЦ — сайты за сертификатами, а нас с вами за установкой корня.

🤡 «Ну и что, поставлю — зато замочек будет. Мне нечего скрывать». Вот тут и зарыта главная проблема. Корневой сертификат в вашем устройстве — это не пропуск на один госсайт. Доверенный корень может удостоверить любой сайт в интернете: ваш банк, вашу почту, google.com.

👮 А весь трафик в стране уже идёт через операторское оборудование фильтрации (ТСПУ). Складываем: тот, кто контролирует и корень, и канал, технически может встать между вами и любым сайтом — с зелёным замочком на подделке.

🛡 У обычных удостоверяющих центров такой фокус ловится: каждый выданный сертификат обязан попасть в публичные логи Certificate Transparency, за подлог браузеры выкидывают центр из доверия навсегда. Но вручную установленный корень от этих проверок освобождён. Подделка от него не оставит следов ни в каких публичных логах. Вы просто никогда не узнаете.

🌟 Что на кону у обычного человека, а не «шпиона»? Деньги: перехваченный HTTPS — это логины, сессии и одноразовые коды из СМС. Переписка: веб-версии мессенджеров и почты без сквозного шифрования читаются насквозь, а дела за посты и комментарии в России — обширная практика. И единая точка отказа: один взлом или один инсайдер в этой инфраструктуре — и под ударом сразу все, кто поставил корень. Голландский центр DigiNotar в 2011-м взломали — итогом стал перехват почты примерно 300 тысяч человек.

🇰🇿 Это не теория заговора, а описанный сценарий: Казахстан в 2019–2023 несколько раз навязывал гражданам государственный корень ровно для перехвата трафика. Google, Mozilla и Apple тогда внесли его в чёрные списки браузеров принудительно (аналогично было в Иране). С российским корнем мировые браузеры поступили мягче — просто не включили его в списки доверия. Потому его и предлагают ставить руками.

🧑‍⚖️ Честная оговорка: доказательств массового перехвата через корень НУЦ на август 2026 нет. Опасность структурная — вы выдаёте полное доверие стороне, которую нельзя проверить извне и которой нельзя отказать изнутри. Один раз согласились — дальше остаётся только верить.

❓ Что делать?

Во-первых, проверить свои устройства: корень мог появиться «по инструкции банка», при настройке телефона в магазине или на рабочем компьютере.

Во-вторых, если госсайты нужны по жизни — есть способы обойтись без корня в системе: отдельный «гос-браузер» только под эти сайты, изолированный профиль Firefox, виртуалка. Доверие должно жить в контейнере, а не расползаться на весь ваш трафик.

📚 Мы собрали по этой теме целый раздел — https://publish.obsidian.md/zapret/nuc/00-overview

☺️ Скачать | ☺️ Premium (донаты) | ☺️ Android, MacOS и др. ссылки
  • ❤ 126
  • 👍 56
  • 💯 8
  • 😨 3
  • 🔥 2
  • 🤡 2
  • 🤮 1
  • 💩 1
  • 👾 1
Post #2137 20.4K
🤩 Инициативы минцифры как известно... не тонут... (или новые влажные сказки) нет серьёзно кто это придумывает это надо надо оскар до такого никто в мире недодумывался

Наконец-то началось то что мы писали — обход белых списков через российский VPS (сейчас все сервисы которые быстро рубят бабло предлагают такой "обход") — сама по себе идея говно говно и мертворождённая. И тот кто её использует долго не просуществует. Да и не обход блокировок это в принципе это просто использование сервера не по назначению.


Минцифры обсуждает с хостинг-провайдерами постоянную проверку IP-адресов, внесённых в перечень исключений из блокировок. Источник — четверо участников рынка. Ни приказа, ни законопроекта, ни ответа ведомства на запрос: это стадия обсуждения, а не новые правила.

Чтобы понять суть, нужен один термин. Российские фильтры режут иностранные протоколы шифрования — OpenVPN, WireGuard, IPsec. Но на них же работает обычная корпоративная связь: удалёнка, канал между филиалами, доступ к внутренним системам. Поэтому компания может подать заявку и получить для своих адресов пометку «здесь шифрованный туннель ожидаем, не режьте». Это и есть «белый список».

Первое, что переврали почти все: список ведёт не Минцифры, а ЦМУ ССОП — центр при Роскомнадзоре. Заявки принимаются по электронной почте, решение принимает регулятор. Тот, кто пойдёт «подавать в Минцифры», просто не найдёт адресата.

Дальше — сама проблема. Метка ставится на адрес, а не на программу. На одном IP может жить корпоративный шлюз, сайт компании и — рядом с ними — публичный VPN, который гонит трафик к заблокированным ресурсам. Иммунитет получен по легальному основанию, а пользуется им всё, что на адресе поднято. Вот эту лазейку и обсуждают.

Как её предлагают закрывать: если признаки VPN-инфраструктуры на разрешённом адресе фиксируются в течение недели, хостер получает запрос. На ответ — сутки. Не смог объяснить, зачем нужен канал, — адрес исключают из перечня.

Здесь второе искажение. Адрес при этом не блокируют — он теряет иммунитет и дальше фильтруется на общих основаниях. Разница принципиальная для соседей: под раздачу попадают сайты, почта, панели управления и корпоративные приложения посторонних клиентов на том же IP.

Самая обсуждаемая часть — градация по уровню доверия. Клиент подтвердил личность только телефоном или картой — услуги предлагают отключать в течение получаса. Прошёл через «Госуслуги», биометрию или заключил договор от юрлица — сначала предложат удалить нарушение. Глубина проверки впервые напрямую привязывается к скорости санкции.

За полчаса живой человек в поддержке не успеет ни разобраться, ни связаться с клиентом. Значит, решение примет скрипт по формальному признаку, а разбирательство переедет на стадию «после отключения».

Третье искажение — про «белый список Минцифры», к которому якобы оставят доступ. В новости столкнулись два разных списка: корпоративный перечень IP у ЦМУ ССОП и перечень социально значимых сайтов при отключениях мобильного интернета. А расшифровка «госпорталы, банки, маркетплейсы» и трогательное «чтобы люди не остались без связи» — уже дописаны пересказчиками. Опасения «дефицита IP-адресов» в публикациях тоже нет; отток клиентов рынок обсуждает, но по другому поводу — по июльскому спору об идентификации через «Госуслуги».

Кого это реально касается: компании с корпоративным VPN на российских адресах и тех, кто держит «VPN для себя» на российском VPS — особенно если аккаунт подтверждён только телефоном. Зарубежный сервер в этот перечень не попадает в принципе, так что личный VLESS или WireGuard за границей схема не затрагивает.

Технически же надёжно отличить корпоративный туннель от обходного нельзя: протоколы, порты и шифрование одни и те же. Это признавало и само Минцифры в своих рекомендациях по выявлению VPN. Поэтому главный вопрос не «поймают ли нарушителей», а сколько посторонних заденет 🤡

https://publish.obsidian.md/zapret/DPI/mincifry-whitelist-vpn-hosting-august-2026

☺️ Скачать | ☺️ Premium (донаты) | ☺️ Android, MacOS и др. ссылки
  • 👍 123
  • ❤ 35
  • 🤡 20
  • 😎 15
  • 🫡 3
  • ⚡ 2
  • 🔥 2
  • 🐳 1
  • 🎃 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →