
🔬 Мы залезли внутрь трёх «сборок» и разобрали их по байтам. Главный вопрос был один: почему антивирус молчит, если это троян. Ответ оказался неприятнее, чем «антивирусы плохие».
🤐 Начнём с эксперимента, который ставит точку. Берём файл Zapret-4.0.exe из фейковой сборки и отправляем на VirusTotal. Результат: 51 вендор из 71 называет его трояном. Microsoft, BitDefender, ESET, Kaspersky, CrowdStrike — все видят. А теперь отправляем тот же самый файл, но внутри архива, как его и раздают: 10 из 58. Половина крупных вендоров замолкает.
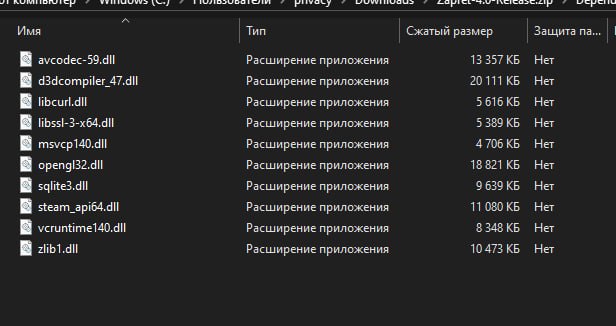
👀 Файл просто слишком большой. В архиве 106 МБ, из которых 105 — папка Depends с «библиотеками» opengl32.dll, avcodec-59.dll, steam_api64.dll. Ни одна из них библиотекой не является: внутри случайный мусор, а архив собран вообще без сжатия, чтобы не схлопнулся. Это не про солидность — это ширма. У сканеров есть лимиты на размер и время разбора, и стомегабайтный архив в них упирается.
💻 К вредоносным файлам приклеена цифровая подпись Microsoft. Настоящая: цепочка Microsoft Corporation ← Microsoft Code Signing PCA 2024, сертификат действует до апреля 2027. Мы вытащили её и посмотрели, откуда она — внутри осталось имя программы: Microsoft Edge Update. Подпись срезали с компонента обновления браузера Edge и перенесли на свой файл.
🌟 Подпись, конечно, недействительна, и это доказывается арифметикой. В ней зашит хэш подписанного содержимого 36B9623A…, а реальные хэши файлов — 935ff11e… и b7a1f673…. Не сходится. Более того, один и тот же блок подписи приклеен к двум разным файлам — для настоящей подписи это невозможно в принципе.
👻 Так зачем клеить заведомо нерабочую подпись? Затем, что она работает — не как криптография, а как значок доверия. В свойствах файла Windows появляется вкладка «Цифровые подписи» с именем Microsoft Corporation. Чтобы увидеть «подпись недействительна», надо открыть её и вчитаться. Никто не вчитывается.
👩💻 И антивирусы, как выяснилось, тоже. В публичном исследовании подписанной малвари не менее 34 защитных продуктов не проверяли валидность сертификата вообще: образцы, которые до этого спокойно детектились, переставали детектиться после простого дописывания невалидной подписи в конец файла.
❤️🔥 Второй слой грима — свойства файла. Наш троян представляется так: Организация — Intel Corporation, описание — «System health background task», оригинальное имя — IntelMEService.exe, версия 5.1.41.5927. Эти поля вписывает автор файла, любые. Смотреть на них как на доказательство — то же самое, что верить надписи на футболке.
💻 Теперь почему не помогают сигнатуры. Два образца из разных репозиториев — это одна программа, собранная дважды. Совпадение по коду 97 %. А совпадение по содержимому файла — 1 блок из 2891. Имена функций перемешиваются при каждой сборке, шифрованный блок внутри новый, хэш новый. Защита ищет известный файл, а такого файла больше не существует.
⌨️ Внутри всё зашифровано всерьёз: на мегабайт файла приходится 9 килобайт кода, остальное — блоб с энтропией 7,9998 и шифром ChaCha20. Ни одного адреса сервера, ни одного упоминания браузеров в открытом виде. Зато нашлась строка AmsiScanBuffer, спрятанная простейшим XOR — это функция, через которую Windows даёт антивирусу заглянуть в исполняемый код в памяти. Прятать её имя честной программе незачем.
🤩 И самое коварное: подделка почти целиком состоит из оригинала. В одной сборке 45 файлов из 47 побайтово совпадают с настоящим релизом Flowseal, ядро winws.exe не подменено вообще. Заражены ровно два файла. Смотреть глазами бесполезно — 96 % содержимого честные.
🔪 В другой сборке лежал файл SHA256SUMS.txt, и он оказался настоящим: 41 сумма из 43 сходится, а расхождение приходится ровно на заражённый service.bat. Инструмент проверки лежал прямо в архиве и указывал пальцем на подмену. Им никто не воспользовался.
Продолжение: https://t.me/zapretvirus
☺️ Скачать | ☺️ Premium (донаты) | ☺️ Android, MacOS и др. ссылки
Post #2153
21.4K
🧻 Обходы блокировок YouTube, Discord (ВПН) | Ютуб и Дискорд не работает, ютуб заблокирован замедлили 2026 📱 GitHub, ты что творишь? Это рофлс! (или антивирус вам не поможет) 🔐 В начале августа GitHub началась вторая волна банов — бан youtubediscord целиком. Вместе с ней исчезли ZapretGUI, форки Telegram-клиента ZaStoGram, аккаунт censorliber, репозиторий goshkow/Zapret…



- ❤ 83
- 🤬 32
- 👍 20
- 🔥 2
- 🤔 2
- 💩 2
- 🤡 2
- 👨💻 2
- ❤🔥 1
- 🤗 1