TGViewer
Channel Public Channel
Standoff 365

Standoff 365

@bugbounty

Платформа, где хакеры помогают бизнесу стать безопаснее: standoff365.com

Чат @standoff_365_chat

Вопросы по Bug Bounty: t.me/standoff_365/54

Техподдержка
BB: @stf_bugbounty_support_bot
Для красных: @red_team_support_bot
Для синих: @stf_def_support_bot
Subscribers
8.39K
Photos
976
Videos
118
Links
697

Showing posts older than #1047 · Back to latest

Older Posts 16 shown
Post #1046 3.02K
Багхантеры, есть повод увидеться офлайн 😎

Встречаемся в честь старта нового сезон митапов Security Confab от VK, и первая встреча пройдет в формате bug bounty edition.

Команда Standoff 365 обязательно будет на площадке — сможем собраться всем комьюнити и пообщаться не только в чате. Очных встреч много не бывает 😎

Регистрируйся, готовь доклады или приходи просто поболтать и посмотреть ☺️

Увидимся на VK Security Confab 19 марта!
  • ❤‍🔥 20
  • ❤ 8
  • 👍 8
  • ⚡ 1
Post #1045 3.4K
Новое сообщение для тебя: hh.ru выходит в паблик на Standoff Bug Bounty 💼

Ты нашел вакансию мечты — баги и баунти уже ждут тебя в карьерном сервисе.

Раньше программа была доступна ограниченному кругу исследователей, а теперь hh.ru открывает двери всем багхантерам.

Вознаграждение до 500 000 рублей — столько ты можешь получить за найденные уязвимости 💰

Что в скоупе:
• hh.ru
• api.hh.ru
• dev.hh.ru
• talantix.ru
• setka.ru
• api.setka.ru


Для багхантинга все готово! Не хватает только твоего отчета. Самое время переходить на Standoff Bug Bounty и исправлять ситуацию 🔚
  • ❤‍🔥 25
  • 🔥 14
  • ❤ 10
  • 🥰 3
  • 👍 2
Post #1044 3.24K

This post (sticker, poll or similar) has no web preview. Open in Telegram

  • ❤‍🔥 47
  • 😁 19
  • ❤ 12
  • 💩 6
  • 👍 3
  • 👎 3
  • 🔥 3
  • 🤮 3
  • 🤡 3
  • 🤨 2
  • 🗿 2
Post #1043 3.73K
Плейлист, который дает +100500 очков к победе на кибербитве 😭

🏆 BooL aka Иван Булавин, CPO платформы Standoff 365, поделился подборкой музыки для боевого настроя!

А еще он капитан команды True0xA3 — это те самые легендарные ребята, которые минимум восемь раз принимали участие в кибербитве Standoff и становились ее многократными призерами.

С такими саундтреками шанс найти нестандартные решения повышается.

❤️ Слушай плейлист на нашем канале, чтобы точно прочувствовать вайб песен.
  • ❤ 13
  • 👍 10
  • ❤‍🔥 9
  • 🥴 3
  • ⚡ 1
Post #1042 3.37K
Подводим итоги: Bitrix Pwn Master подошел к концу 🏆

Мы закрыли прием отчетов и совсем скоро узнаем, кто заберет титул Bitrix Pwn Master и какие отчеты оказались лучшими.

Уже 19 февраля встречаемся офлайн, чтобы:
🔵 подвести итоги конкурса
🔵 наградить победителей
🔵 пообщаться с командой и исследователями в неформальной атмосфере

Регистрация открыта — заполняй форму и приходи узнать итоги лично 🤗
  • ❤ 13
  • 👍 8
  • ❤‍🔥 6
  • ⚡ 2
Post #1041 3.3K
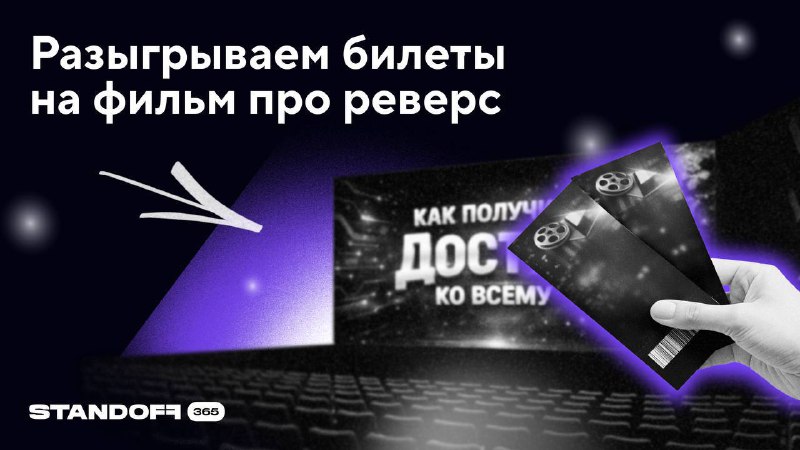
🎟️ Разыгрываем билеты на фильм

«Как получить доступ ко всему»
— научпоп-кино о том, как люди учатся вскрывать сущность сложных технологических систем. Для нас это попытка простым языком объяснить, чем мы на самом деле занимаемся, и дать почувствовать себя частью чего-то большого. А еще это способ повлиять на то, чтобы никто не смог удерживать нас в технологической изоляции и лишить доступа к знаниям 📔

В кадре — практикующие эксперты из Positive Technologies, Иви, Лаборатории Касперского, Росатома, Elverils, Т-Банка, а также SR Space, Музея криптографии и проекта «Я помню».

Рассказываем, как участвовать в розыгрыше:
🔴 Проверь, сдавал ли ты на Standoff Bug Bounty отчет с реверсом, анализом бинарей, протоколов или логики
🔴 Если да, присылай номер отчета в комментарии
🔴 Готово! Ты стал участником, а мы выберем самые импактные и уникальные репорты и подарим 5 билетов с условием +1

Встретимся здесь:
📍 Кибердом, Москва
🗓 Премьера: 24–27 февраля

На премьере соберутся те, для кого реверс — не просто слово, а стиль жизни и мышления. Вместе с близкими по духу людьми ты сможешь посмотреть фильм и обсудить самые запоминающиеся моменты.

Мы ждем номер твоего отчета — увидимся в кино! 😳
  • ❤ 23
  • 🔥 13
  • 🎉 6
  • ❤‍🔥 4
  • 🤮 4
  • 👎 3
  • 🤡 3
  • ⚡ 1
  • 🥰 1
Post #1040 4.13K
Новая программа кибериспытаний от «Инфосистемы Джет»❤️

Теперь ты можешь проверить одну из самых сложных корпоративных инфраструктур на прочность 💻

Ключевые сценарии:
🔵 Захват управления инфраструктурой
— получение прав доменного администратора
— получение доступа к виртуализации
— перехват управления серверами и резервным копированием
🔵Доступ к защищенному
контуру привилегированного доступа

— обход изоляции
— перемещение внутри периметра
— захват управления сетью защищенного контура


Что важно знать:
➖ допускается использование OSINT и социальных векторов
➖ разрешены фишинговые рассылки на @jet.su
➖ допускается применение только недеструктивных методов
➖ клиенты и партнеры — строго вне скоупа

❤️ Вознаграждение — до 1 500 000 ₽.

Выплаты тебя уже ждут, залетай скорее в новую программу, пока НС еще доступна.

А если нашел уязвимость, то сдавай отчет в классическую программу ❤️
  • ❤ 20
  • ❤‍🔥 10
  • 👍 7
  • 🥰 4
  • ⚡ 1
Post #1039 3.63K
Новый топ на Standoff 365, знаете такого?

Самое время заходить на платформу и обгонять его, пока он не забрал голду все ачивки 😏
  • 😁 41
  • 🤣 21
  • ❤ 13
  • 🔥 5
  • 🙈 2
  • 👍 1
  • 👌 1
  • 🐳 1
  • 👀 1
Post #1038 5.13K
Отборочные уже скоро, помнишь? 🧑‍💻

Они пройдут с 28 февраля по 6 марта для красных команд. А чтобы участвовать в них и попасть на кибербитву, успей подать заявку до 10 февраля включительно.

До 20 февраля мы сообщим, какие команды проходят на следующий этап.

Ждем в списке и твою команду! Поторопись: осталось всего 8 дней, чтобы попробовать свои силы.

А ниже читай, какая отрасль будет на отборочных 🔽
Металлургический комбинат «МеталлиКО» готовится отметить юбилей в Государстве F!

От кибербитвы к кибербитве небольшое производство разрасталось, пока не превратилось в комбинат «МеталлиКО». Это Standoff-образующее предприятие полного цикла, выполняющее все виды работ — от добычи руды до изготовления проката.

На территории комбината располагаются рудный двор с роторным экскаватором и конвейером, доменная печь, кислородно-конвертерный цех, машина непрерывного литья заготовок, прокатный стан и склад, с которого металлопрокат транспортируется покупателям.

В честь 10-й кибербитвы Standoff комбинат приглашает участников попробовать повторить самые знаменитые хакерские атаки в истории металлургической отрасли Государства F.


Если есть вопросы — пиши @stfcommunity.

А ты уже заполнил заявку? Или откладываешь на последний день? 🤨
  • ❤‍🔥 14
  • ❤ 9
  • 🥰 8
  • ⚡ 3
Post #1037 3.19K

Forwarded from CyberED

Советы от опытных багхантеров 🔥

Если ты уже ознакомился с тулзами, то самое время брать их на вооружение!

Читаем самые популярные типсы в нашей подборке и увеличиваем с их помощью количество найденных багов ⤵️

🔘0-Click Account Takeover с использованием атаки Punycode IDN Homograph
🔘 Эксплуатация IDOR через Path Traversal
🔘 Простой способ обхода CSRF
🔘 SQLi -> RCE: как раскрутить SQL-инъекцию до RCE
🔘 Скрытые параметры запросов в действии
🔘 HTTP request smuggling: подтверждение баги CL.TE через дифференцированные ответы
🔘 Простые, но действенные методы разведки для багхантера
🔘 Blind XSS в приложениях, разработанных с помощью JavaScript-фреймворков
🔘 Пять простых способов найти баги в веб-приложении с GraphQL
🔘 Гайд по разведке внешнего периметра: от поиска IP-адресов до брутфорса поддоменов
🔘 Эксплуатация XSS без скобок и точек с запятой
🔘 Малоизвестные техники для масштабного перечисления поддоменов
🔘 Статический анализ JavaScript для багхантера
🔘 Как найти баги в API: 12 проверенных способов
🔘 Один из самых простых кейсов при поиске багов в API… который многие почему-то игнорируют
🔘 Эксплуатация уязвимостей в системах электронной почты
🔘 Где все API-эндпоинты? 6 советов для улучшения разведки API
🔘 SQLi -> RCE: как раскрутить SQL-инъекцию до RCE
🔘 LFI с помощью text: в ImageMagick
🔘 Почему в ходе разведке нельзя игнорировать редиректы
🔘 Эксплуатация JSON web tokens: от теории к практике

Ставь ❤️, если подборка была полезной!

👾 Пост подготовлен командой Standoff Bug Bounty | Standoff 365 | Standoff Bug Bounty Tips
  • ❤ 42
  • 👌 12
  • 👍 9
  • 🔥 3
Post #1036 3.58K
🐱 А ты успел расследовать атаку Charming Kitten на марафоне в честь запуска Standoff Defend?

В любом случае уже не успеешь: расследование закрыто. Но зато можно прочитать статью, которую участник марафона Fastyyy написал для Хабра, — чтобы вспомнить, как это было, поискать ошибки и понять, что ты упустил.

«Статья, как я считаю, станет хорошим примером для новичков, которые посмотрят, как выстраивать несложную цепочку атаки. Ведь здесь дан лишь MaxPatrol SIEM и инциденты в нем. Не нужно копаться в обфускациях и всем таком, что может скрыть следы атакующего», — комментирует сам Fastyyy.


Читай и рассказывай: ты бы точно так же расследовал эту атаку или есть другие идеи?
  • 🔥 12
  • ⚡ 7
  • 👍 7
  • ❤ 2
  • 🤔 1
Post #1035 3.83K
Standoff 365 Bitrix Critmas продолжается! 🎄 Сезон поиска багов идет полным ходом! С 1 декабря по 31 января принимаем отчеты: найди уязвимость с критическим или высоким уровнем опасности — и мы оценим ее в двойном размере. 👍 Чтобы участвовать, не забудь добавить слово…
Финальный отсчет до определения Bitrix Pwn Master ⏰

До 31 января — последний шанс ворваться в конкурс. Условия крутые: нашел critical- или high-уязвимость в рамках программы Bitrix — получаешь x2 к стандартной выплате по подтвержденному отчету. А авторы лучших отчетов получат призы на офлайн-ивенте.

📌 Важно: в отчете должно быть слово КОНКУРС, иначе магия не сработает.

Сейчас в топе — antart. Но как показывает практика, финальные дни любят сюрпризы 👀

А уже 19 февраля собираемся в офисе Positive Technologies: подведем итоги, наградим победителей и просто классно проведем время. Никакого официоза: пицца, общение и тот самый момент, когда мы узнаем кто стал Bitrix Pwn Master.

Регистрация уже открыта
  • ❤ 16
  • 🔥 9
  • 👏 7
  • 😴 4
Post #1034 17.8K
43 миллионера-багхантера на платформе Standoff Bug Bounty 🤵

Заинтригованы? А теперь давайте вместе подведем итоги работы Standoff Bug Bounty за 2025 год.

📈 В прошлом году платформа показала рост по всем показателям:

🔘 Было запущено 233 программы — в 2,2 раза больше, чем годом ранее. Рынок багбаунти продолжает расти, а к поиску уязвимостей все активнее подключаются не только онлайн-сервисы, но и оффлайн-бизнес, ИТ-вендоры и государственные организации.

🔘 Хакеры сдали 7870 отчетов, из которых 2909 были приняты — это +34% к прошлому году. Больше всего активности традиционно пришлось на программы финансовых сервисов.

🔘 2025 год запомнился и новыми рекордами:
➡️ максимальная выплата составила 4 970 800 ₽, а средняя награда выросла на 12% и достигла 65 416 ₽.

🔘 Уязвимости контроля доступа по-прежнему в фокусе. В 2025 году 58% уязвимостей высокого и критического уровня опасности относились именно к этому классу. Он остается самым актуальным за все время работы платформы.

🔘 За год через платформу выплачено 160 924 226 ₽ — это +49% по сравнению с 2024 годом.

🔘Кроме того, мы не только подвели итоги.
➡️ В этом году команда Standoff Bug Bounty провела полноценное исследование рынка багбаунти: мы разобрали ключевые тренды, мотивацию компаний и то, какие программы действительно привлекают хакеров.

Но главным достижением за все годы работы платформы остаетесь вы, комьюнити. Спасибо за ваш вклад!

А подробнее про итоги работы Standoff Bug Bounty в 2025 году читайте в нашем большом исследовании.
  • ❤ 26
  • 🔥 13
  • 😍 9
  • ⚡ 1
  • 🤯 1
  • 🤣 1
Post #1033 2.96K

Forwarded from Bagley's 📚 Notes

Всем 👋! Это Bagley

💭 Ведение заметок и создание своих CheatSheet's (шпаргалок), несомненно, важная часть накопления и сохранения своей экспертизы.

В процессе очередного погружения в веб я собрал скелет Mind Map’ы для старта в Bug Bounty и изучения безопасности веба в целом. Разделил всё на две большие фазы:
1⃣Recon - поиск и расширение поверхности атаки.
2⃣Анализ WebApp - уже детальная работа с приложением, логикой, уязвимостями.

#️⃣ По мере изучения новых уязвимостей можно дополнять эту "базу знаний" информацией: готовыми нагрузками, полезными ссылками по теме, своими наблюдениями и выводами

#️⃣ Где брать новую информацию:
🟣прохождение курсов и обучающих программ
🟣разбор лаб и CTF’ок
🟣чтение публичных BugBounty отчётов
🟣статьи и выступления экспертов
🟣собственные ресерчи во время охоты

#️⃣ Главное - не просто собирать хаотичные заметки, а структурировать и систематизировать: раскладывать знания по разделам, дополнять, переосмыслять и обогащать базу.

⚡️ Делюсь с вами ссылкой на мапу - качайте (файл прикрепил в комменты) и используйте. Если что-то вам не известно - изучайте, делайте заметки.
(я удалил практически всё наполнение, оставив как пример заметки по SSRF)


🌹 Основные посты канала

Жду вашего мнения, ваших дополнений в комментах
  • 👍 15
  • 🔥 11
  • ❤ 9
  • ❤‍🔥 2
  • ⚡ 1
Post #1032 3.01K
Если ты давно засматриваешься на багбаунти, то этот пост для тебя 🖥

Bagley, топ-1 первого сезона Standoff Hackbase, участник кибербитв Standoff, ментор красных команд и просто крутой чел, поделился шаблоном своей базы знаний о ББ, который поможет тебе систематизировать свой опыт 😉

Крутые и полезные материалы ждут тебя в комментариях. Переходи, обменивайся мыслями с комьюнити — сделаем охоту на баги эффективнее ⤵️
  • 🥰 9
  • 🔥 5
  • 👏 4
  • ⚡ 1
  • ❤ 1
  • 😁 1
Post #1025 3.78K
Не отстаем от трендов и вспоминаем 2016-й

Именно тогда прошел первый Standoff, который в этом году празднует десятилетие!

Уже в мае пройдет 17-я битва, регистрация на отборочные открыта — залетайте, вспомним это дело в 2036-м.

Смотрим, ностальгируем и ждем кибербитвы ⚔️

А ты был на первом Standoff? Поделись в комментариях!
  • 🔥 20
  • ❤ 8
  • 👍 6
  • 👏 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →