TGViewer
Channel Public Channel
BELYAEV_SECURITY

BELYAEV_SECURITY

@belyaevsec

🔥[Belyaev_Security] - твой проводник в мир защищенной информации 🤝

🛡 Кибербезопасность просто: хакеры, утечки, фишинг, разборы инцидентов.
📰 Новости каждый день.
🪙 В чате - BeCoin за ИБ квизы.
Subscribers
3.11K
Photos
2.3K
Videos
468
Links
3.7K

Showing posts older than #5285 · Back to latest

Older Posts 20 shown
Post #5284 233
🔓 Хакеры купили популярные расширения Chrome и превратили их в шпионов?

Исследователи из Socket обнаружили крупную кампанию, которая тянется с февраля 2024-го: в магазине Chrome нашли 19 расширений (18 для Chrome, 1 для Edge), заражённых вредоносом. Но поймай суть - это не просто поддельные плагины неизвестных разработчиков. Хакеры сделали ещё хитрее: они выкупили пять уже существующих расширений прямо у их легальных создателей.

Механика была простая и эффективная. Получив доступ к аккаунтам разработчиков, злоумышленники выпускали "обычные" обновления - типичный патч, ничего подозрительного. Но внутри этих обновлений уже сидел вредонос, который начинал собирать данные пользователей: кредиты браузера, истории посещений, кэш паролей. Параллельно они создали ещё 14 расширений с нуля специально под атаку.

Главное здесь - эффект доверия. Если ты установил расширение год назад, оно работало нормально, к нему привык, а потом вышло обновление - ты не станешь его проверять. Компания получает обновление из магазина - значит, оно безопасно. Вот на эту психологию и сделана ставка.

Похожий паттерн видели с npm-пакетами 💣, но там речь идёт о разработчиках; здесь же целевая аудитория - обычные юзеры с браузера.

Вывод простой: магазин расширений - это не иммунитет от заражения, это только шумовой фильтр. Настоящая защита - минимизация прав для расширений (зачем плагину доступ ко всем сайтам?), регулярная проверка списка установленного и скептицизм к обновлениям давних плагинов.

Если у тебя в корпе есть люди, которые ставят расширения "для удобства" - этот пост прямо им в чат.


Первоисточник

#Безопасность #Chrome #Расширения #Вредонос #Кибератака

Автор: BELYAEV_SECURITY
  • 🔥 1
  • 😁 1
Post #5283 258
🚨 «Мама, это я! Помоги, я в беде!» - как мошенники крадут деньги за 5 минут

Почти каждый день кто-то из ваших знакомых получает звонок или сообщение якобы от сына, дочки или внука. Голос напуганный, история страшная - и деньги уходят со счета за считанные минуты. Это не фантазия мошенников, это реальная схема, которая работает именно потому, что мы верим близким людям.

Как устроена схема:

Мошенник пишет в мессенджер (WhatsApp, Telegram или другой) и представляется вашим родственником. Обычно говорит что-то вроде: "Привет, это я. Я потерял старый номер и пишу с нового. Случилось несчастье - попал в ДТП / задолжал деньги / не хватает на штраф".

Дальше идет просьба перевести деньги срочно. Часто просят отправить не вам напрямую, а "другу" или "адвокату". Сумма может быть от 10 тысяч до миллиона - в зависимости от того, кого мошенник выдает.

Почему это работает:

Паника отключает логику. Когда вы думаете, что беда случилась с ребенком - вы не проверяете, не задаете лишних вопросов. Вы готовы действовать секунду назад. Вот эту секунду и использует мошенник.

Как проверить за минуту:

Если пришло сообщение якобы от близкого - позвоните ему по номеру, который вы знаете. Не используйте номер из сообщения - позвоните на проверенный номер. Просто позвоните.

Даже если в мессенджере говорят "звони осторожно, я в опасности" - это всегда лишь повод не звонить напрямую, чтобы вы отправили деньги не проверив.


Если человек правда в беде - он ответит. Если мошенник - начнет объяснять, почему позвонить "нельзя". Вот так просто.

Второй вариант - напишите в группу семьи или друзьям вашего "родственника" прямо сейчас: "У вас все в порядке? К нам писал кто-то якобы из вас". Если это мошенник - вы спасли себя и всех, кто знает этого человека.

#Киберграмотность #мошенники #борьба #мошенниками #кибербезопасность

Автор: BELYAEV_SECURITY
  • 👍 1
  • 🏆 1
Post #5280 225
📊 Дайджест месяца: августа 2026

Самые популярные материалы канала за месяц по просмотрам:

🥇 Друзья, у меня для вас новости 🔥 🛡️ Belyaev Response - браузерное расширение для SOC-аналитиков, кот - 1.3K просмотров

🥈 Please repost this if you know cybersecurity leaders whose experience deserves to be heard. I am ope - 878 просмотров

🥉 Методика спокойной работы в ИБ 😡 - 532 просмотров

4. Belyaev DNT - 523 просмотров

5. Linux SCTP: старый код, новый container escape - 523 просмотров

6. Passkey - не бронежилет поверх плохого IAM - 420 просмотров

7. Сегодня в Москве стартует OFFZONE 2026 - 370 просмотров

8. 🔥 [Belyaev_Podcast] 🔥 - Выпуск №24: «CISO + CIO в одном лице: Сложности комплаенса» 🔜 🔜 🔜 🔜 🔜 🤝 🤝 🤝 - 370 просмотров

9. Hotel Wi-Fi: пароль украли ещё до VPN - 367 просмотров

10. Агентный ИИ: проблема уже не в галлюцинациях - 350 просмотров

Спасибо, что читаете! Если давно не заходили в закреп - самое время 👀

> Скинь подборку команде на работе - обсудить точно есть что
Post #5279 207
Учимся показывать вовлеченность в ИБ - правильно ✅
  • 👍 2
  • 😁 1
Post #5277
BELYAEV_SECURITY pinned «🧭 Belyaev ThreatMap — весь потенциал в боте Канал — это лента. Бот — рабочий инструмент аналитика: 🔍 Поиск по IoC — IP, домен, URL, хэш, CVE: достоверность, свежесть, источники, атрибуция, радар ложных срабатываний. 📦 Экспорт в SIEM за 1 клик — XLSX · CSV…»
Post #5276 216
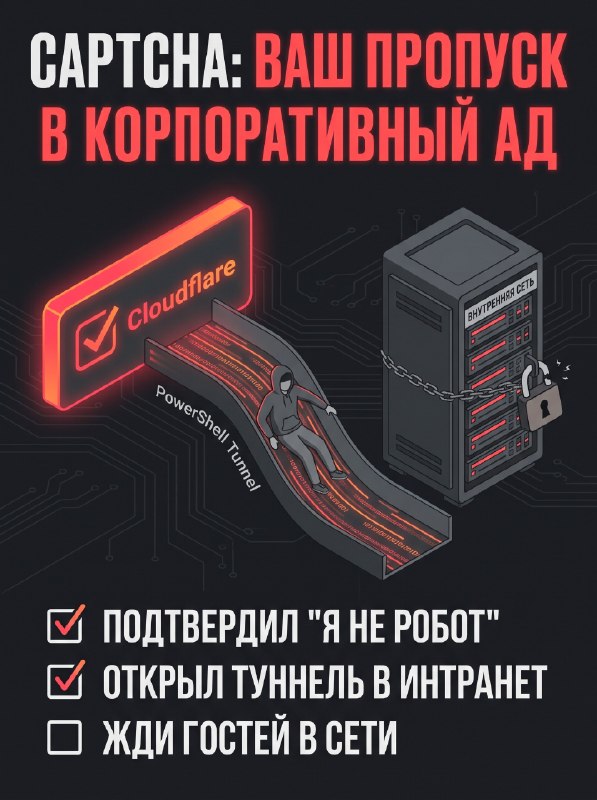
💻 Хакеры выдают себя за Cloudflare и открывают дыру прямо во внутреннюю сеть компании

Microsoft обнаружила новый вариант малвари ClickFix, который прикидывается CAPTCHA от Cloudflare на заражённых сайтах. Схема работает так: пользователь видит окно якобы проверки, кликает, и вместо проверки подлинности запускается цепочка PowerShell-команд через Windows Terminal.

Атака нацелена не просто на рядовых юзеров - жертва должна быть человеком с доступом во внутреннюю сеть компании. Допустим, разработчик или IT-специалист случайно зашёл на скомпрометированный сайт с корпоративного устройства. Кликает на фальшивый CAPTCHA, и в фоне запускается многострочный скрипт, который развёртывает reverse tunnel через Python-модуль напрямую во внутреннюю сеть.

Получается красиво: жертва думает, что проходит верификацию, а на самом деле открывает преступникам канал прямо в корпоративную инфраструктуру. Это не банальная кража паролей или установка бэкдора на рабочую машину - это прямой проход за периметр.

🚫Сценарий Использует фальшивый CAPTCHA для маскировки многострочного PowerShell-скрипта, запускаемого через Windows Terminal". Похожее по логике происходило с 3CX в 2023-м, когда скомпрометированное ПО легально загружалось на кучу рабочих мест и открывало конфиденциальные каналы связи.


Здесь сценарий проще - не надо взламывать разработчиков софта, достаточно заразить один веб-сайт, который будет посещать нужный сотрудник.

Если вы IT-специалист - поделитесь в чате, как вы защищаете рабочие машины сотрудников от веб-заражений. Потому что это становится всё более критичным


Первоисточник

#кибербезопасность #ClickFix #PowerShell #корпоративнаябезопасность #малвари

Автор: BELYAEV_SECURITY
  • 🔥 1
Post #5275 191

Forwarded from Belyaev ThreatMap

🧭 Belyaev ThreatMap — весь потенциал в боте

Канал — это лента. Бот — рабочий инструмент аналитика:

🔍 Поиск по IoC — IP, домен, URL, хэш, CVE: достоверность, свежесть, источники, атрибуция, радар ложных срабатываний.

📦 Экспорт в SIEM за 1 клик — XLSX · CSV · JSON · STIX 2.1 · MISP · OpenIOC · Sigma · Suricata · KQL · SPL.

🏴 Подписка на группировки — персональные пуши по нужным APT и выгрузка всех их индикаторов одним файлом.

🧪 План проверки в тест-контуре — готовый чек-лист перед вводом индикаторов в блокировку на проде.

📥 Свои IoC — присылайте наблюдения, попадают в ленту с пометкой «пользовательское · не проверено».

🌐 RU / EN — отчёты на двух языках.

👉 @Belyaev_ThreatMap_bot

🔒 Доступ — подписчикам @belyaevsec и @Belyaev_ST.
  • 🔥 1
  • 👏 1
Post #5274 248
Коллеги, оказывается, утро всё-таки может быть добрым ☀️

Запустил бесплатный AI-сервис для сбора, агрегации и обогащения индикаторов компрометации в российском сегменте.

Сервис поможет быстрее находить и использовать актуальные IoC в задачах Threat Intelligence, мониторинга и реагирования на инциденты.

Подписывайтесь: https://t.me/BelyaevThreatMap
Буду очень признателен за обратную связь, идеи и репост коллегам 🤝

⏩Больше возможностей через бот:

@Belyaev_ThreatMap_bot

Telegram Belyaev ThreatMap Belyaev ThreatMap - сервис структурированного сбора, проверки и обогащения индикаторов компрометации. @BELYAEV_SECURITY_bot Belyaev ThreatMap is a service for the structured collection, validation, and enrichment of indicators of compromise (IOCs).
  • 🔥 3
  • 👍 2
  • 🏆 2
Post #5268 256
🚨 Почему вы НЕ должны сами звонить и называть коды из SMS? (Часть 2 цикла о вишинге)

Это продолжение цикла про борьбу с вишингом - первый пост про общие принципы читайте здесь: https://t.me/belyaevsec/5252

Вот банальная ситуация: вам позвонили якобы из банка и сказали, что обнаружена подозрительная операция. Вас просят "перезвонить по номеру с обратной стороны карты, чтобы мы проверили". Звучит логично? Не совсем. Именно этот трюк сейчас один из самых частых.

Почему нельзя перезванивать самим?

Когда мошенник вас просит перезвонить - он остаётся на линии. Вы думаете, что положили трубку, но на самом деле соединение не разорвалось. Когда вы набираете номер на карте, вы попадаете опять к мошеннику, а не в банк. Он просто переключил вас на свой номер через специальное оборудование. Вам кажется, что звучит гудок и ждёт секретарша банка - а это всё иллюзия.

Почему нельзя называть коды из SMS по телефону?

Код из SMS - это ваш пропуск в аккаунт. Это одноразовый пароль, который дает доступ к деньгам. Если вы его назовёте незнакомцу - он сразу сможет войти в ваш личный кабинет. Даже если вам будет казаться, что вы разговариваете с сотрудником банка через звонок - это не так. Банк НИКОГДА не просит коды по телефону.

Представьте: мошенник звонит и говорит "У вас заблокирована карта, нажмите на ссылку и введите код". Вы нажимаете, видите поддельный сайт, вводите код из SMS. Через 30 секунд деньги со счёта уходят.

Частая ошибка: люди думают, что перезвонив сами, они застраховались от обмана.

На самом деле это не спасает. Если мошенник держит вас на линии - он контролирует всё. Даже если вы уверены, что положили трубку, вы можете оказаться всё ещё с ним на связи.

Домашнее задание: Сейчас же проверьте номер телефона вашего банка - найдите его на официальном сайте банка (вводите адрес в браузер вручную, не по ссылкам из писем).

#Киберграмотность #вишинг #борьба #вишингом #кибербезопасность

Автор: BELYAEV_SECURITY
  • 🔥 1
Post #5256 264
🛡 Почти 20 вредоносных расширений для Chrome украли крипто и пароли 70 тысяч пользователей

Исследователи из Google и компаний, занимающихся безопасностью, разоблачили массовую кампанию "Superior" - сеть расширений для браузеров, которые мирно лежали в официальных магазинах Chrome Web Store и Microsoft Edge и воровали данные людей. За время активности с февраля 2024 года вредонос успел подцепиться к десяткам тысяч юзеров.

В атаке участвовало 19 расширений - 18 для Chrome и одно для Edge. На первый взгляд это выглядело легально: инструменты для "улучшения браузера", "оптимизации" и тому подобной белиберды. Включатель пользователя переводил, работали себе в фоне - и при этом красиво сливали все, что только можно украсть: крипто-кошельки 🛫, пароли из менеджеров, данные автозаполнения браузера, даже файлы cookies с активными сессиями.

Механика распространения тоже была хитрая. Расширения попадали в руки юзеров через ClickFix-луры - поддельные страницы поддержки, которые обещали "помощь" и "решение проблем" с браузером. Пользователь кликает, верит красивому интерфейсу с логотипом Google, устанавливает "обновление" - а на самом деле качает себе шпионскую программу 😅

Это не первый и не последний раз, когда магазины браузерных расширений становятся фронтом для кибератак.

Перешли коллегам, которые используют Chrome или Edge - они должны знать про Superior и почистить расширения прямо сейчас
Первоисточник
#браузербезопасность #вредоносныерасширения #Chrome #кибербезопасность #защитаданных

Автор: BELYAEV_SECURITY
  • 👍 1
  • 🤔 1
Post #5253 236
🤖 За открытые модели платят дважды - и никто об этом не говорит

Недавно Prasad Tharippala, Field CISO в Versa, дал интервью про то, что никто не хочет озвучивать вслух: разворачивать open-weight модели вроде Llama или Mistral в production - это совсем не то, что скачать архив и запустить. Стоимость инфраструктуры, лицензирование, найм специалистов, хардениг - всё это складывается совсем по-другому, чем обещают на маркетинг-слайдах.

Суть простая: когда ты берёшь открытую модель, ты получаешь только модель. 🔧 Всю остальную работу - закупку GPU, настройку сети, защиту инфраструктуры от утечек, incident response при компрометации - делаешь сам. Компании, которые перешли на open-weight, выяснили, что реальная стоимость владения в 2-3 раза выше, чем при использовании облачных API закрытых моделей. Не потому, что OpenAI щедрый, а потому, что они уже потратились на всё это один раз.

Получается парадокс: open-source выглядит дешевле на первый взгляд, но его "бесплатность" оборачивается скрытыми расходами. Сравнить можно с ситуацией, когда ты экономишь на облачном хранилище и развораживаешь свой Kubernetes - сначала радуешься цене, потом понимаешь, что нужна команда DevOps, система мониторинга, план災восстановления.

Открытые модели требуют той же защиты, что и любой критичный сервис компании - потому что это и есть критичный сервис.

С точки зрения безопасности ситуация ещё острее.

Перешли на Llama в поисках экономии? Поделитесь опытом - это точно стоит знать не только тебе.

Первоисточник
#ИИ #БезопасностьДанных #OpenSource #МоделиМашинногоОбучения #InfrastructureSecurity

Автор: BELYAEV_SECURITY
  • 🤔 2
  • 🔥 1
Post #5252 212
📞 Звонок из банка? Сначала повесь трубку!

Вам звонят и говорят, что это безопасность вашего банка, полиция или налоговая - сердце прыгает в горло. Минут через пять деньги могут исчезнуть. Вот как не попасться на эту удочку в первые же секунды разговора:

Главный трюк мошенников - создать спешку. Они звонят якобы "по важному делу" и сразу начинают давить: "Надо срочно проверить ваш счет!", "Мы зарегистрировали подозрительную операцию!", "Следователь требует ответить на вопросы!". Спокойствие - ваше оружие.

Что нужно помнить с первых секунд:

Реальные банки и государственные органы никогда не просят через телефон:
- пароли, коды подтверждения (то, что приходит в СМС)
- номера карт и сроки действия
- данные паспорта и ИНН
- разрешение удаленно подключиться к компьютеру
- отправить деньги или совершить платежи

Если звонящий просит хотя бы одно из этого - это вишинг, вешай трубку сейчас же.

Проверь себя на конкретных примерах:

"Вы выиграли! Назовите номер карты для перевода приза" - вишинг.

"У вас заблокирована карта. Введите пароль, чтобы разблокировать" - вишинг.

"Здравствуйте, это налоговая. Вы не уплатили налоги. Переведите сумму и назовите реквизиты счета" - вишинг.

Как правильно себя вести:
Повесь трубку, не слушай дальше. Потом сам перезвони в учреждение, откуда якобы звонили. Найди номер в интернете или в договоре, не используй номер, который дал тебе звонящий. Если это действительно был твой банк - там подтвердят и помогут.

Мошенник может быстро заканчивать разговор, если ты начал проверять его слова.


Частая ошибка: люди думают "а вдруг это реально и я потеряю время". На самом деле: реальный банк подождет час, пока ты перезвонишь, а мошенник просто повесит трубку и позвонит следующему.

#Киберграмотность #вишинг #борьба #вишингом #кибербезопасность

Автор: BELYAEV_SECURITY
  • 👍 1
  • 🔥 1
  • 👏 1
Post #5251 241
📅 Belyaev Cyber Events Digest
Мероприятия по ИБ на неделю (31.08 - 07.09.2026)

🗓 Как автоматизировать безопасность облака: от комплаенса до Kubernetes
📆 1 сентября, 16:00, онлайн-вебинар
Практический вебинар Yandex Cloud о комплексной защите облачной инфраструктуры, Kubernetes и контроле данных.
👥 Для кого: CISO, архитекторы и инженеры ИБ, DevSecOps-команды
🔗 Подробнее и регистрация

🗓 ИИ против скрытых инцидентов: инструкция по применению
📆 2 сентября, 11:00, онлайн-вебинар
Эксперты СёрчИнформ покажут, как использовать ИИ для выявления скрытых угроз через семантический анализ данных с применением ИИ-Ассистента.
👥 Для кого: руководители и специалисты ИБ-отделов, CIO, все интересующиеся
🔗 Подробнее и регистрация

🗓 Новая архитектура кибербезопасности
📆 3 сентября, 11:00, онлайн-вебинар
Построение эшелонированной защиты от комбинированных кибератак: DDoS, API-атаки, ботнет-трафик — как сохранить устойчивость бизнеса в эпоху многовекторных угроз.
👥 Для кого: IT-директора, CISO, инженеры ИБ, архитекторы безопасности
🔗 Подробнее и регистрация

🗓 MOSCOW FORENSICS DAY '26
📆 3-4 сентября, офлайн, Москва (площадка Pulsar)
Десятое ежегодное мероприятие для специалистов в области цифровой криминалистики и информационной безопасности с практическими докладами от признанных экспертов.
👥 Для кого: криминалисты, ИБ-специалисты, представители правоохранительных органов, корпоративные защитники
🔗 Подробнее и регистрация

🗓 Восточный экономический форум (ВЭФ-2026)
📆 1-4 сентября, офлайн, Владивосток (кампус ДВФУ)
Крупнейшая международная площадка развития Дальнего Востока с треком по информационной безопасности и цифровым инновациям.
👥 Для кого: руководители, инвесторы, специалисты по цифровой трансформации и ИБ, представители бизнеса
🔗 Подробнее и регистрация

Поделись с коллегами - пусть тоже будут в курсе лучших мероприятий, а не узнают постфактум
  • ❤ 2
  • 👍 1
  • 🔥 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →