
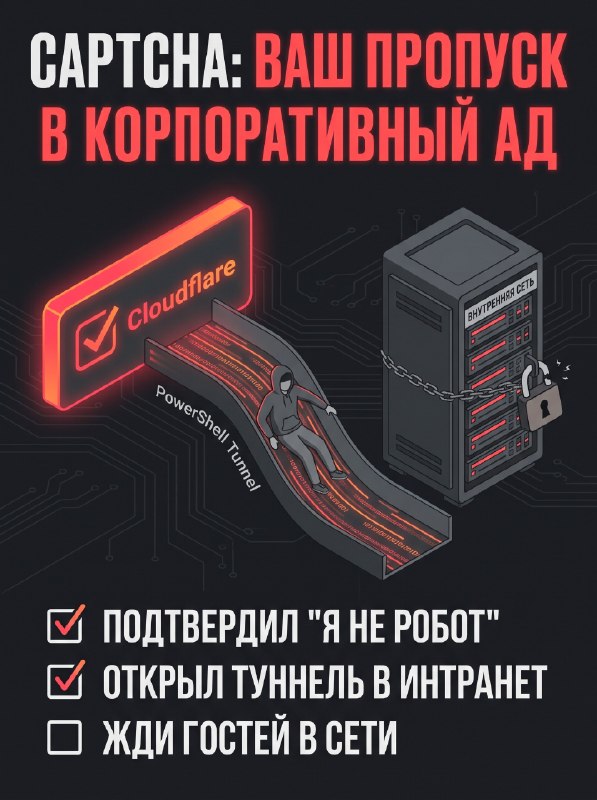
Microsoft обнаружила новый вариант малвари ClickFix, который прикидывается CAPTCHA от Cloudflare на заражённых сайтах. Схема работает так: пользователь видит окно якобы проверки, кликает, и вместо проверки подлинности запускается цепочка PowerShell-команд через Windows Terminal.
Атака нацелена не просто на рядовых юзеров - жертва должна быть человеком с доступом во внутреннюю сеть компании. Допустим, разработчик или IT-специалист случайно зашёл на скомпрометированный сайт с корпоративного устройства. Кликает на фальшивый CAPTCHA, и в фоне запускается многострочный скрипт, который развёртывает reverse tunnel через Python-модуль напрямую во внутреннюю сеть.
Получается красиво: жертва думает, что проходит верификацию, а на самом деле открывает преступникам канал прямо в корпоративную инфраструктуру. Это не банальная кража паролей или установка бэкдора на рабочую машину - это прямой проход за периметр.
🚫Сценарий Использует фальшивый CAPTCHA для маскировки многострочного PowerShell-скрипта, запускаемого через Windows Terminal". Похожее по логике происходило с 3CX в 2023-м, когда скомпрометированное ПО легально загружалось на кучу рабочих мест и открывало конфиденциальные каналы связи.
Здесь сценарий проще - не надо взламывать разработчиков софта, достаточно заразить один веб-сайт, который будет посещать нужный сотрудник.
Если вы IT-специалист - поделитесь в чате, как вы защищаете рабочие машины сотрудников от веб-заражений. Потому что это становится всё более критичным
Первоисточник
#кибербезопасность #ClickFix #PowerShell #корпоративнаябезопасность #малвари
Автор: BELYAEV_SECURITY