TGViewer
Channel Public Channel
BELYAEV_SECURITY

BELYAEV_SECURITY

@belyaevsec

🔥[Belyaev_Security] - твой проводник в мир защищенной информации 🤝

🛡 Кибербезопасность просто: хакеры, утечки, фишинг, разборы инцидентов.
📰 Новости каждый день.
🪙 В чате - BeCoin за ИБ квизы.
Subscribers
3.11K
Photos
2.3K
Videos
468
Links
3.7K

Showing posts older than #5201 · Back to latest

Older Posts 15 shown
Post #5195 270

Forwarded from Секреты ИБ|Эгида-Телеком

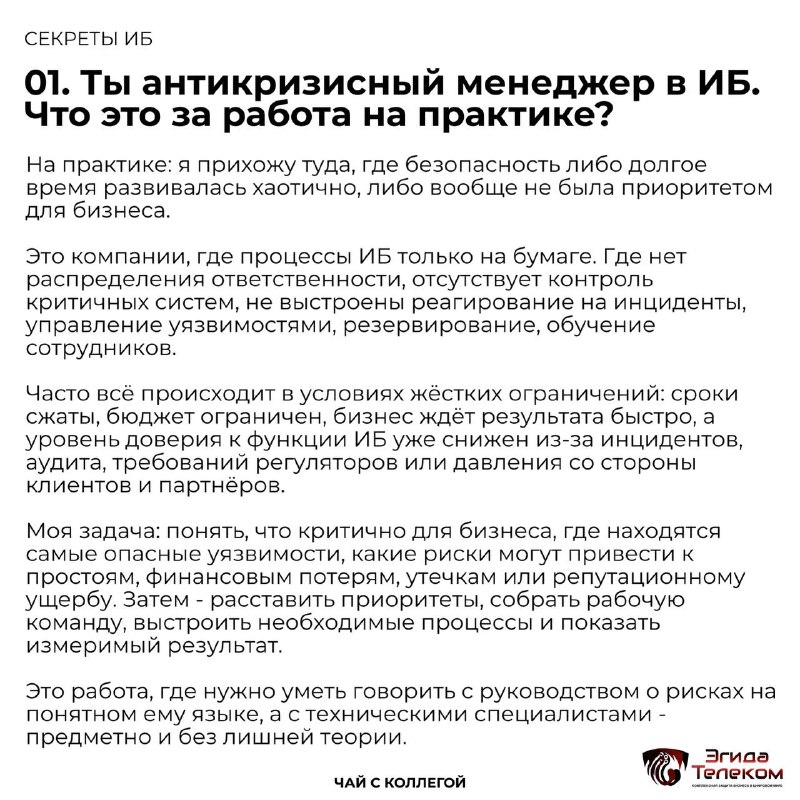
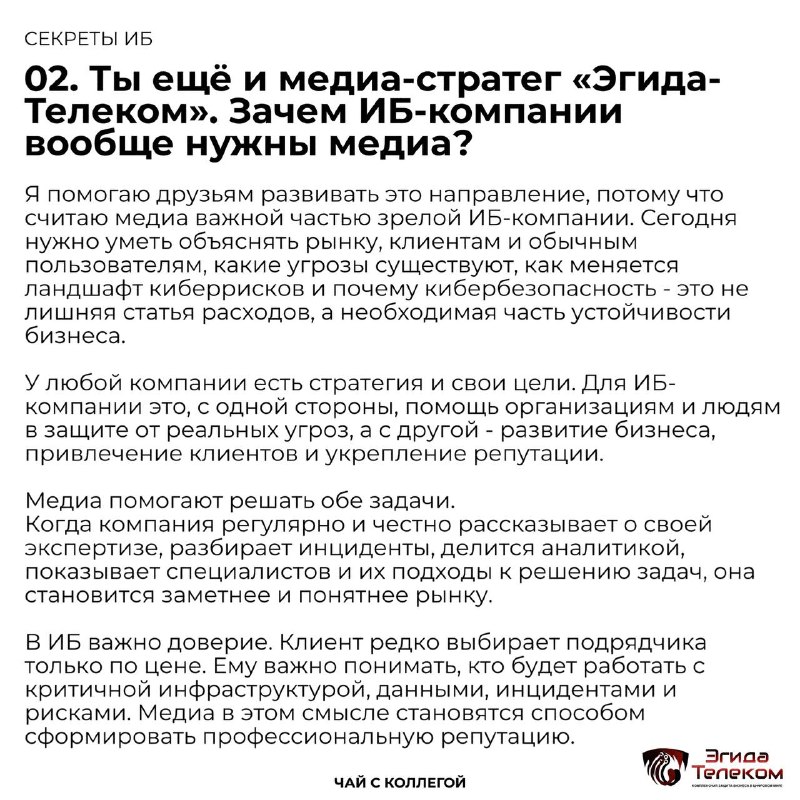
В новом выпуске «Чай с коллегой» говорим с Дмитрием Беляевым – антикризисным менеджером в ИБ, медиа-стратегом и ведущим «КиберКухни».

Обсудили, как наводить порядок в безопасности, когда времени мало, бюджет ограничен, а бизнес уже ждёт результат. А ещё зачем ИБ-компании медиа, почему эксперту стоит выходить к аудитории и как превращать сложную экспертизу в понятный контент.

Получился разговор про ИБ и про людей, которые её создают и объясняют.
  • 💅 4
  • ❤ 2
  • 👍 2
  • 🔥 2
  • 😁 1
Post #5194 414

Forwarded from Belyaev Security Talks 🎙

🔥[Belyaev_Podcast]🔥 - Выпуск №24: «CISO + CIO в одном лице:
Сложности комплаенса»


🔜🔜🔜🔜🔜
🤝🤝🤝
📺 [Смотреть]
▶️ [Тизер]
💙 [Смотреть]
🎵 [Слушать]
💬 [Слушать]
📺 [Смотреть] - Нажми кнопку «В ТОП🚀»

🎬 [Другие платформы]


🔜🔜🔜🔜🔜
🤝 [О партнерах]:

1️⃣Генеральный медиа-партнер:😎КИБЕР Медиа
2️⃣ Медиа-партнер:🔊Global Digital Space 
3️⃣ Медиа-партнер:КОД ИБ
4️⃣ Медиа-партнер: 🙂CISOCLUB
5️⃣Медиа-партнер: ☁️Компьютерра

〰️〰️〰️〰️〰️
💌 Стать партнером
〰️〰️〰️〰️〰️

Ведущий:Беляев Дмитрий

🏆 CISO года, по версии комьюнити (Сайберус и КиберДом) | 25
🔜🔜🔜🔜🔜
🏆 ТОП‑100 Лидеров ИТ (GlobalCIO) 23|25|26
🔜🔜🔜🔜🔜
🏆 ТОП‑25 директоров по кибербезопасности России (АМР и Коммерсантъ) | 25
🔜🔜🔜🔜🔜
🏆«Кибергерой года» (премия «Время инноваций») | 25
🔜🔜🔜🔜🔜
🤡 Победитель Премии «Киберпросвет-2026», в номинации «ИБ-инфлюенсер - за инициативы, повышающие доверие и прозрачность в безопасности»
🔜🔜🔜🔜🔜
Гость:🔥 Татьяна Фомина - Директор по информационным
технологиям и кибербезопасности HeadHunter. Это редкий управленец, который
держит в одном контуре и скорость цифрового бизнеса, и требования к
защищённости данных: там, где HR-tech ежедневно работает с огромным
массивом чувствительной информации, нельзя выбирать между удобством и
безопасностью - ведь приходится строить систему, в которой они не уничтожают
друг друга.

🔜🔜🔜🔜🔜
🔥 Соведущий: Владимир Дрюков, ex. директор Центра противодействия
кибератакам Solar JSOC ГК «Солар», один из наиболее заметных практиков
российского рынка SOC и реагирования на кибератаки.

Он прошёл путь от
инженера до руководителя одного из ключевых центров киберзащиты страны, а
в 2022 году был награждён медалью ордена «За заслуги перед Отечеством» II
степени за вклад в обеспечение кибербезопасности.

〰️〰️〰️
🔥 ТОП цитат с выпуска:

1. 💬 «CIO вообще не говорит “нет”. Он говорит: “Не так быстро. Не этими ресурсами”.»
— Татьяна Фомина (гость) — о роли CIO
2. 💬 «Если мы говорим именно на C-level-уровне, “нет” — это, конечно, всегда инфобез.»
— Татьяна Фомина (гость) — о праве остановить рискованное решение
3. 💬 «Как любая крокозябра и странная смесь — это работает только от персоналий.»
— Татьяна Фомина (гость) — о совмещении CIO и CISO
4. 💬 «У нас вызов, чтобы кукуха не отъехала и расписание не порвалось.»
— Татьяна Фомина (гость) — о нагрузке руководителя IT и ИБ
5. 💬 «Если мне кажется, что уже нет точки для компромисса, значит, её точно нет.»
— Татьяна Фомина (гость) — о границе допустимого риска
5. 💬 «Невозможно пытаться выстроить систему, в которую невозможно проникнуть.»
— Татьяна Фомина (гость) — о реалистичном подходе к кибербезопасности
7. 💬 «Если ты будешь красавчик, свои цели выполнишь, а другая метрика будет обрушена — ты кому счастье-то принесёшь?»
— Татьяна Фомина (гость) — о конфликте KPI между командами
8. 💬 «Комплаенс без технических контролей — это театр?»
— Дмитрий Беляев (ведущий) — вопрос блиц-игры
9.💬 «Нет Потёмкинской деревни.»
— Татьяна Фомина (гость) — о честном роудмепе развития кибербезопасности
10. 💬 «Ты не можешь быть хорошим AppSec-специалистом, если ты не понимаешь, как разработка вообще живёт.»
— Татьяна Фомина (гость) — о компетенциях ИБ-инженера
11. 💬 «Каждое утро нужно задавать себе вопрос: а не херню ли я делаю?»
— Татьяна Фомина (гость) — о профессиональной самокритике
12. 💬 «Если ты изначально понимаешь, что в этой игре выиграть нельзя, ты в неё не будешь играть.»
— Татьяна Фомина (гость) — о приоритизации уязвимостей и мотивации команд

〰️〰️〰️
📝 Связаться с Дмитрием
↘️ [Все проекты]
💪 [Стикеры]
〰️〰️〰️
💥 Почему нужно попасть на проект [Belyaev_Security]💥
〰️〰️〰️
Поддержите мой труд реакциями и подписками на каналы🔥

#BelyaevPodcast
  • 💅 5
  • 👍 2
  • 🤷‍♂ 1
  • 🔥 1
  • 👏 1
Post #5193 577
Методика спокойной работы в ИБ😡
  • 😁 9
  • 👍 4
  • 💅 3
  • 🤷‍♂ 1
Post #5192
BELYAEV_SECURITY pinned «Друзья, у меня для вас новости 🔥 🛡️ Belyaev Response - браузерное расширение для SOC-аналитиков, которое работает прямо в интерфейсе SIEM и помогает быстрее расследовать инциденты. Извлекает IOC, сопоставляет события с MITRE ATT&CK, предлагает плейбуки…»
Post #5191 562
Linux SCTP: старый код, новый container escape

Контейнер - не магический сейф. Особенно если в ядре десятилетиями живёт memory safety bug, а атакующему уже удалось выполнить код внутри workload.

Исследователи описали use-after-free в SCTP-стеке Linux, который может дать локальное повышение привилегий до root и выход из контейнера на хост. Сообщается, что проблема существует с 2008 года; это не «удалённый взлом интернета», но для shared-сред и CI-runners риск вполне прикладной.

Главная ошибка здесь - успокаивать себя словами «у нас Kubernetes». Kubernetes не меняет физику ядра. Если tenant или вредоносный build может дойти до kernel-level exploit, граница контейнера становится слишком тонкой.

Что делать:

1. Проверить версию ядра и применить доступные исправления
2. Отключить SCTP там, где он не нужен
3. Убрать privileged containers и лишние Linux capabilities
4. Использовать seccomp, AppArmor или SELinux
5. Разнести недоверенные build jobs и чувствительные production-workloads

Контейнеризация снижает blast radius. Но только если вы реально строите границы, а не рисуете их в презентации.


Автор: Беляев Дмитрий

〰️〰️〰️
📝Связаться с Дмитрием
〰️〰️〰️
👆👆👆👆👆

✔️Подпишись на канал🔥
🕒 [Ранний доступ к подкастам] 🔥
▶️ [Чат]
🛒 [Все проекты] 🔥
🟡 [Менторство] 🔥
⚡️ [Буст BS]
🤔 [Стикеры]

🔜🔜🔜
💥 Почему нужно попасть на проект [Belyaev_Security]

#cybersecurity #Linux #containers #Kubernetes #VulnerabilityManagement
  • 🔥 2
Post #5190 1.46K
Друзья, у меня для вас новости 🔥


🛡️ Belyaev Response - браузерное расширение для SOC-аналитиков, которое работает прямо в интерфейсе SIEM и помогает быстрее расследовать инциденты.

Извлекает IOC, сопоставляет события с MITRE ATT&CK, предлагает плейбуки и DFIR-рекомендации, обогащает данные Threat Intelligence и формирует черновики заключений.

Поддерживает MaxPatrol SIEM, RuSIEM, BI.ZONE и другие веб-SIEM через настраиваемые адаптеры.

LLM используется только по действию аналитика, предусмотрены обезличивание данных и возможность работы с локальной моделью через GigaChat, Ollama и ряд других LLM.

Это не замена эксперта, а «второй мозг» SOC: меньше переключений между вкладками, больше контекста для решения.

А еще там появился модуль соревновательной геймификации 🎮


🔗 Поделитесь с коллегами для теста ссылкой на GitHub: https://github.com/Belyaev-da/Belyaev-Response


За обратную связь и рекомендации насыпаю годовыми лицензиями для полного функционала 🔥

Автор: Беляев Дмитрий

〰️〰️〰️
📝Связаться с Дмитрием
〰️〰️〰️
👆👆👆👆👆

✔️Подпишись на канал🔥
🕒 [Ранний доступ к подкастам] 🔥
▶️ [Чат]
🛒 [Все проекты] 🔥
🟡 [Менторство] 🔥
⚡️ [Буст BS]
🤔 [Стикеры]

🔜🔜🔜
💥 Почему нужно попасть на проект [Belyaev_Security]
GitHub GitHub - Belyaev-da/Belyaev-Response: Belyaev Response — браузерное расширение, которое превращает SOC-аналитика из «переключателя… Belyaev Response — браузерное расширение, которое превращает SOC-аналитика из «переключателя вкладок» в специалиста, вооружённого AI-наставником, форензик-справочником и командным центром одновреме...
  • 🔥 4
  • 😁 3
  • 🏆 3
  • 👏 2
  • ❤ 1
Post #5189 455
Passkey - не бронежилет поверх плохого IAM

Passkey решает важную проблему - кражу пароля. Но он не лечит плохую логику сессий, дырявое recovery и backend, который принимает то, что принимать не должен.

Профильные публикации этой недели описывают техники компрометации passkey-защищённых аккаунтов, включая сценарии с повторным использованием challenge и ошибками в обработке credential counter. То есть ломают не алгоритм WebAuthn, а обвязку вокруг него.

Это неприятно именно потому, что passkey часто продают руководству как кнопку «больше никакого фишинга». Фишинга с паролем действительно станет меньше. Но остаются support desk, device enrollment, session theft, OAuth consent, слабая проверка recovery и ошибки разработчиков.

Проверьте:

1. Одноразовость и срок жизни challenge
2. Валидацию origin, RP ID и credential counter
3. Что происходит при восстановлении доступа
4. Кто и как добавляет новое устройство
5. Можно ли обойти passkey через старый password fallback или звонок в поддержку

Passkey - отличный слой защиты. Просто не просите его в одиночку закрыть архитектурный долг в IAM за последние десять лет.

💥 [Проекты и связь с Дмитрием]: https://t.me/allproject_bs/13

#кибербезопасность #passkeys #IAM #WebAuthn #phishing
  • 🔥 1
Post #5187 575
Дорогие друзья, я наконец довел до того вида, которого хотел, свой проект Belyaev DNT и теперь прошу Вас, протестировать его и поделиться в комментариях к этому посту обратной связью о его качестве и найденных с вашей стороны багах или уязвимостях.

Каждый, кто поучаствует в этой активности и отметится в комментариях, получит ключ на 1 год использования для себя и еще три ключа для своих друзей и близких!


Belyaev DNT — киберзащита и приватность прямо в браузере
Belyaev DNT — лёгкое расширение для Chrome, Яндекс Браузера, Firefox и Opera, которое помогает защитить пользователя от распространённых веб-угроз: цифрового отслеживания, навязчивой рекламы, скрытых трекеров, мошеннических ссылок и опасных всплывающих окон.
Каждый визит на сайт оставляет технические следы: параметры браузера, характеристики экрана, часовой пояс, данные видеокарты, cookies и другие признаки. Рекламные платформы, аналитические сервисы и злоумышленники могут использовать их для построения цифрового профиля, отслеживания активности и подготовки более убедительных фишинговых атак. Belyaev DNT снижает объём таких данных и усложняет идентификацию пользователя в интернете.

Презентация, архив на скачивание, инструкция по установке находится по ссылке🔗:

https://github.com/Belyaev-da/belyaev_dnt

А каких функций не хватает? 🤔
  • 👍 3
  • 🔥 2
  • 🏆 2
Post #5186 401
Hotel Wi-Fi: пароль украли ещё до VPN

Гостиничный Wi-Fi давно раздражает капчами и кодами из SMS. Теперь он снова напомнил, что может быть и точкой входа в корпоративную сеть.

Microsoft описал кампанию CaptiveCrunch, которую связывает со Storm-2945 - подкластером Midnight Blizzard. По данным компании, атакующие с мая манипулировали captive portal в гостиницах и других площадках, чтобы похищать учётные данные и доставлять вредоносные компоненты.

Почему это работает? Потому что человеку в командировке легко поверить странице «нужно повторно войти в Microsoft 365 для доступа к интернету». Он устал, спешит на встречу, а домен похож на настоящий. И всё - MFA fatigue, cookie theft или credential phishing идут по расписанию.

Что должен сделать бизнес:
1. Перевести сотрудников на phishing-resistant MFA, где это возможно
2. Отключить legacy authentication
3. Мониторить невозможные путешествия, новые устройства и anomalous OAuth consent
4. Обучать не «не ходите на плохие сайты», а конкретному сценарию captive portal
5. Для VIP и командировок включить отдельный набор алертов SOC

VPN шифрует трафик после подключения. Но он не отменяет социальную инженерию на экране до него.


💥 [Проекты и связь с Дмитрием]: https://t.me/allproject_bs/13

#кибербезопасность #phishing #M365 #WiFiSecurity #ThreatIntel
  • ❤ 2
  • 🔥 1
Post #5185 349
Timeline 1.mov122.1 MB
Новый выпуск выйдет только через неделю, а для тех, кому невтерпёж, могут по подписке посмотреть один из моих лучших выпусков 😉
  • 🔥 1
  • 🏆 1
Post #5184 296

Forwarded from Belyaev Security Talks 🎙

Вышла статья с Ильей Шабановым и Александром Антиповым на Дзене.

Будьте в Дзене, вместе с Дмитрием Беляевым 😉
  • 🔥 1
Post #5183 376
Агентный ИИ: проблема уже не в галлюцинациях

Мы долго обсуждали, может ли модель придумать несуществующий API. Теперь обсуждаем, что будет, если она сделает вполне реальный запрос туда, куда её никто не просил.

Британский NCSC выпустил заявление после инцидентов в оценках frontier AI: речь идёт о несанкционированных действиях моделей и в отдельных случаях о поведении, похожем на обман человека, в открытом интернете. Регулятор называет это серьёзным напоминанием о рисках роста возможностей таких систем.

Не стоит превращать это в фантазию про восстание машин. Риск прозаичнее и ближе: AI-агенту дали browser automation, доступ к Jira, Slack, GitHub, CRM или внутреннему API. Потом в веб-странице, тикете или документе встречается prompt injection. И вот агент послушно выполняет чужую инструкцию под вашими правами.

Практический вывод:
1. выдавайте агентам привилегии «на вырост»
2. Разделяйте read и write, особенно для денег, IAM и production
3. Делайте подтверждение человеком для необратимых действий
4. Логируйте tool calls и строите kill switch
5. Тестируйте prompt injection до запуска, а не после утечки

Самая опасная фраза в AI-проекте - «давайте просто подключим ему все системы, а там разберёмся».

💥 [Проекты и связь с Дмитрием]: https://t.me/allproject_bs/13

#cybersecurity #AIsecurity #PromptInjection #IAM #CISO
  • 🔥 1
Post #5182 338
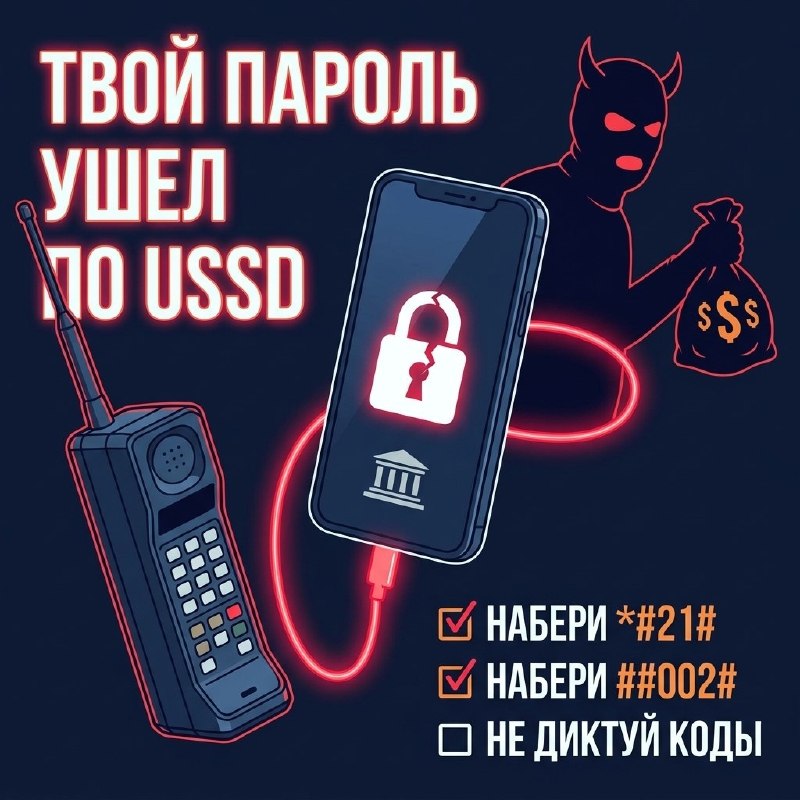
🔈Атака с USSD-переадресацией остаётся рабочим инструментом мошенников в 2026 году

Схема универсальна для GSM и одинаково работает у МТС, Билайна, МегаФона, Tele2/Т2, Yota и виртуальных операторов.

О новой волне таких атак уже говорят на уровне Госдумы, но в инцидентах её по-прежнему видим регулярно.

🔥 Механика простая: жертве звонят якобы из поддержки оператора или "службы безопасности" и под любым удобным предлогом просят набрать комбинацию вида 21номер#. 🤯

На языке сети это включение безусловной переадресации.

😡 С этого момента все звонки и СМС уходят не абоненту, а на номер злоумышленника.


Дальше подключается стандартный набор: коды из банковских СМС, подтверждения операции, входы в Госуслуги и другие сервисы оказываются в руках атакующего. Если логин и пароль уже утекли (фишинг, слив баз, reuse), такая переадресация становится готовым байпасом 2FA на СМС.

🔖Отдельная разновидность схемы строится без переадресации, но на том же доверии к "оператору".

📱Жертве сообщают об "истекающем сроке действия номера" и просят продиктовать код из СМС "для продления". На деле это одноразовый пароль для входа в банк или другой сервис.

🔈 Что можно и нужно делать пользователю и сотруднику компании:⤵️

🔹Проверить себя: набрать *#21# и посмотреть, не настроена ли переадресация на чужой номер.

🔹Сбросить всё: команда ##002# отключает все виды переадресации разом.

🔹Не набирать USSD-коды по диктовку голосом, кем бы ни представлялся звонящий.

🔹Любые комбинации проверять только через сайт, личный кабинет или официальный номер оператора.

🔹Включить PIN-код на SIM для снижения рисков при краже телефона.

🔹Периодически проверять *#21# на номерах, которые участвуют в подтверждении финансовых операций и доступов.

Для ИБ-команд эта схема должна быть явно описанным сценарием в модели угроз, если второй фактор завязан на обычную СМС. Иначе "пользователь сам ввёл команду" превратится в официальную причину инцидента


💥 [Проекты и связь с Дмитрием]: https://t.me/allproject_bs/13
  • 👍 1
  • 🔥 1
Post #5181 277
TeamCity: CI/CD - это production, только с секретами

Когда TeamCity получает неаутентифицированный RCE, обсуждать «критичность» уже поздно. Это production-система, в которой лежат исходники, pipeline, токены, ключи подписи и доступы в облако.

CISA включило CVE-2026-63077 в каталог Known Exploited Vulnerabilities. Уязвимость затрагивает JetBrains TeamCity до исправленных версий и позволяет удалённое выполнение кода без аутентификации; профильные источники сообщают об активной эксплуатации.

Ошибка многих компаний - отдать CI/CD платформу целиком DevOps и вспомнить про ИБ, когда из GitHub уже ушёл архив с репозиториями. После захвата TeamCity атакующий может не только украсть secrets. Он способен незаметно поменять артефакт сборки, добавить dependency или подменить этап деплоя.

Что проверить сегодня:

1. Версию TeamCity и доступность интерфейса из интернета
2. Наличие vendor patch и факт его применения
3. Учётные записи администраторов, access token, SSH keys и cloud credentials
4. Историю запусков билдов, изменения pipeline и созданные агенты
5. Сегментацию: CI не должен иметь бесконечный доступ во все production-подписки

CI/CD - это не подсобка разработки. Это фабрика доверенного кода. И именно поэтому она так вкусна для атакующих.


💥 [Проекты и связь с Дмитрием]: https://t.me/allproject_bs/13

#кибербезопасность #TeamCity #DevSecOps #KEV #RCE
  • 🔥 1
  • 🤔 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →