TGViewer
Channel Public Channel
BELYAEV_SECURITY

BELYAEV_SECURITY

@belyaevsec

🔥[Belyaev_Security] - твой проводник в мир защищенной информации 🤝

🛡 Кибербезопасность просто: хакеры, утечки, фишинг, разборы инцидентов.
📰 Новости каждый день.
🪙 В чате - BeCoin за ИБ квизы.
Subscribers
3.11K
Photos
2.3K
Videos
468
Links
3.7K

Showing posts older than #5181 · Back to latest

Older Posts 20 shown
Post #5180 243

Forwarded from Belyaev Security Talks 🎙

🔥[Belyaev_Podcast]🔥 - Выпуск №23: «Приватность в эпоху ИИ: почему это опасное клише»

🔜🔜🔜🔜🔜
🤝🤝🤝
📺 [Смотреть]
▶️ [Тизер]
💙 [Смотреть]
🎵 [Слушать]
💬 [Слушать]
📺 [Смотреть] - Нажми кнопку «В ТОП🚀»

🎬 [Другие платформы]


🔜🔜🔜🔜🔜
🤝 [О партнерах]:

1️⃣Генеральный медиа-партнер:😎КИБЕР Медиа
2️⃣ Медиа-партнер:🔊Global Digital Space 
3️⃣ Медиа-партнер:КОД ИБ
4️⃣ Медиа-партнер: 🙂CISOCLUB
5️⃣Медиа-партнер: ☁️Компьютерра

〰️〰️〰️〰️〰️
💌 Стать партнером
〰️〰️〰️〰️〰️

Ведущий:Беляев Дмитрий

🏆 CISO года, по версии комьюнити (Сайберус и КиберДом) | 25
🔜🔜🔜🔜🔜
🏆 ТОП‑100 Лидеров ИТ (GlobalCIO) 23|25|26
🔜🔜🔜🔜🔜
🏆 ТОП‑25 директоров по кибербезопасности России (АМР и Коммерсантъ) | 25
🔜🔜🔜🔜🔜
🏆«Кибергерой года» (премия «Время инноваций») | 25
🔜🔜🔜🔜🔜
🤡 Победитель Премии «Киберпросвет-2026», в номинации «ИБ-инфлюенсер - за инициативы, повышающие доверие и прозрачность в безопасности»
🔜🔜🔜🔜🔜
Гость:🔥 Алексей Мунтян

Основатель и CEO компании Privacy Advocates. За плечами Алексея больше восемнадцати лет работы в приватности. Он был DPO в Johnson & Johnson, в DHL Express, в консорциуме «Альфа-Групп», в Сбербанк КИБ и даже в структурах ООН.

🌐Сайт
👋👋👉⤵️
📲Канал: @actuaris

🔜🔜🔜🔜🔜
🔥 Соведущий: Илья Борисов - Директор Департамента защиты данных компании «билайн»,эксперт с почти 20-летним стажем работы в ИБ. Илья прошёл путь от службы безопасности ThyssenKrupp AG через Сбербанк и VK (где отвечал за методологию ИБ и киберкультуру) до нынешней позиции в билайне.

Регулярно выступает на профильных конференциях — от защиты критической инфраструктуры АСУ ТП до киберучений и защиты данных в эпоху ИИ.

〰️〰️〰️
🔥 ТОП цитат с выпуска:

1. 💬 «Приватность — это контроль и торможение».
— Алексей Мунтян (гость) — о возможности остановиться и осознанно решить, как используются данные
2. 💬 «Мы всегда будем проигрывать тем людям, тем алгоритмам, тем машинам, которые специализируются на использовании наших данных».
— Алексей Мунтян (гость)
3. 💬 «Наши данные всегда можно коммерциализировать, можно монетизировать».
— Алексей Мунтян (гость)
4. 💬 «Данные позволяют понять, кто мы, что мы думаем, как мы ведём себя».
— Алексей Мунтян (гость)
5. 💬 «Злоумышленники для своего зарабатывания денег точно так же используют персональные данные».
— Илья Борисов (соведущий)
6. 💬 «Производные данные являются наиболее опасными и в руках злоумышленников, и в руках бизнеса».
— Алексей Мунтян (гость)
7. 💬 «Большая языковая модель не может чётко отделить запрос пользователя от собственных инструкций».
— Алексей Мунтян (гость)
8. 💬 «Тот, кто-то должен сторожить сторожей».
— Илья Борисов (соведущий) — о будущей роли DPO при автоматизации
9. 💬 «Когда вы работаете с ИИ и не понимаете принципов его работы, вы являетесь Минотавром».
— Алексей Мунтян (гость)
10. 💬 «Не текут те данные, которых нет».
— Алексей Мунтян (гость) — о принципе минимизации
11. 💬 «Для того чтобы лучше защищать клиентов, нужно пользоваться в том числе базами утечек».
— Илья Борисов (соведущий)
12. 💬 «Лучше до суда не доводить».
— Алексей Мунтян (гость) — о рисках уголовного преследования за обработку данных
13. 💬 «Идеальный специалист в области инфоприватности, комплаенса и персональных данных — тот, кто даёт не ответы, а решения».
— Алексей Мунтян (гость)

〰️〰️〰️
📝 Связаться с Дмитрием
↘️ [Все проекты]
💪 [Стикеры]
〰️〰️〰️
💥 Почему нужно попасть на проект [Belyaev_Security]💥
〰️〰️〰️
Поддержите мой труд реакциями и подписками на каналы🔥

#BelyaevPodcast
YouTube 🔥[Belyaev_Podcast]🔥 - Выпуск №23: "Приватность в эпоху ИИ: почему это опасное клише" 🏆🎥 О чём этот выпуск: О приватности говорят как о мёртвой идее — но именно данные позволяют предсказывать и направлять наше поведение. Алексей Мунтян и Илья Борисов разбирают утечки, манипуляции через производные данные, память ИИ, право на забвение, риски…
  • 🔥 1
  • 👏 1
  • 🏆 1
Post #5179 253
N-central: один RMM, много чужих сетей

RMM-платформа в руках MSP - это не просто админка. Это пульт управления чужими инфраструктурами. Поэтому CVE в N-able N-central - инцидент с мультипликатором.

N-able выпустил срочные обновления для CVE-2026-18577, а затем дополнительный hotfix. Вендор рекомендует self-hosted-инсталляциям обновиться и публикует признаки, которые стоит проверить при расследовании: файл svchost.exe в пользовательских Documents, сервис Cloudflared и определённые входящие IP.

Не надо делать вид, что RMM - это «просто инструмент техподдержки». Для злоумышленника это готовая supply-chain-модель: захватил центральную консоль - получил маршруты в клиентские сети, агенты, удалённый доступ и доверие администраторов.

Минимальный план для MSP:
1. Сразу установить актуальный hotfix
2. Проверить доступ к N-central, сервисы, tunnel-конфигурации и логи аутентификации
3. Сменить привилегированные учётные данные и токены интеграций при подозрении
4. Убедиться, что клиентские сегменты и админские контуры не живут в одной плоской сети
5. Подготовить честное уведомление клиентам: что известно, что проверяется, когда будет следующий статус

У «удалённого управления» есть обратная сторона: удалённо управлять вашей сетью может не только ваш инженер.

#cybersecurity #RMM #MSP #vulnerability #IncidentResponse

💥 [Проекты и связь с Дмитрием]: https://t.me/allproject_bs/13
  • ❤ 1
Post #5178 281
Oracle Database: EDR может не увидеть главное

Если вредоносный инструмент исполняется внутри базы данных, агент на Windows или Linux может видеть подозрительно мало. А бизнес тем временем теряет доступ к самым ценным данным.


Исследователи раскрыли постэксплуатационный toolkit, который компилируется и выполняется непосредственно в Oracle Database. Идея атакующего проста: использовать возможности самой БД и уйти из зоны привычной endpoint-телеметрии.

Это не повод отключать EDR и писать «ну всё бесполезно». Это повод перестать считать EDR полноценным детектором для БД. DBA-плоскость, аудит привилегий, действия в SQL и сетевые аномалии должны попадать в мониторинг наравне с endpoint-событиями.

Вопросы для SOC и DBA:

1. Включён ли audit для привилегированных действий в Oracle
2. Кто может создавать или менять процедуры, Java-компоненты и задания
3. Есть ли baseline на новые объекты и аномальные подключения
4. Уходят ли Database Audit Logs в SIEM
5. Отделены ли сервисные учётки приложений от DBA-ролей

База данных - не «чёрный ящик для DBA». Это crown jewel, и атакующие отлично знают, где лежит корона.
💥 [Проекты и связь с Дмитрием]: https://t.me/allproject_bs/13

#кибербезопасность #Oracle #DatabaseSecurity #SOC #EDR
  • 👍 1
  • 🔥 1
Post #5177 290
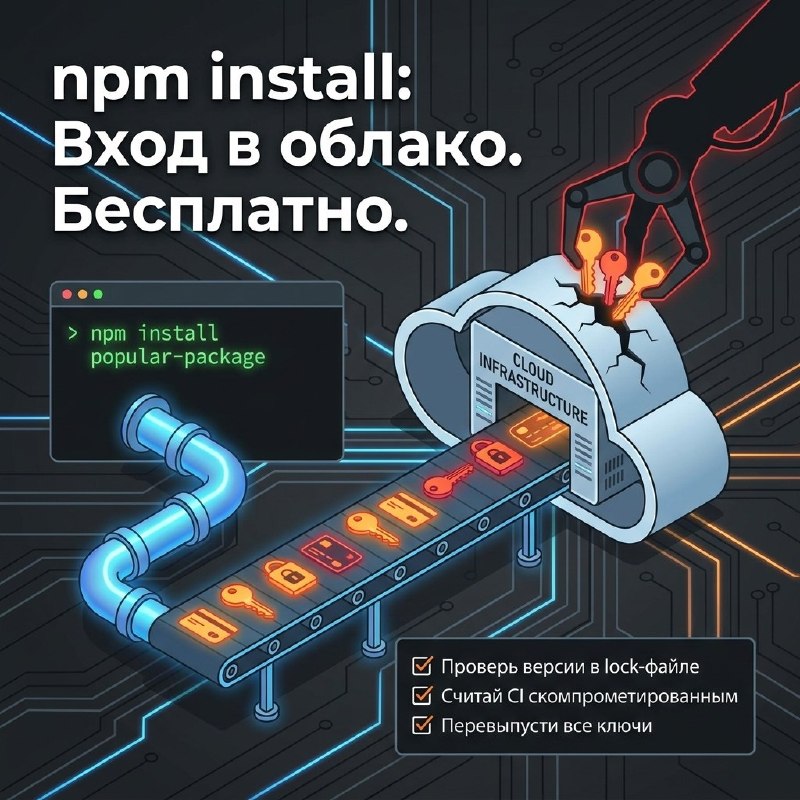
ChainDrop: npm install как вход в облако

Один скомпрометированный аккаунт мейнтейнера - и ваш dependency tree начинает работать на атакующего.
ChainDrop прошёл по экосистеме npm через популярные пакеты Keyv, Cacheable и зависимые компоненты. Это не классическая история «поставили троян в один пакет». Исследователи описывают самораспространяющуюся схему: вредоносный код забирает credentials, а затем использует их для публикации новых заражённых версий в других пространствах пакетов. Целями были токены npm и GitHub, ключи cloud, CI/CD и секреты из окружения.

Самая неприятная часть - цифра affected packages в первые часы менялась. Это нормально для активного supply-chain инцидента. Ненормально другое: команда, которая смотрит только на текущий тег latest, может решить, что «всё чисто», хотя конкретная вредоносная версия уже успела попасть в lockfile и CI-runner.

Что делать :

* Найти затронутые точные name@version в package-lock.json, yarn.lock, pnpm-lock.yaml
* Считать машины и runners, установившие их, потенциально скомпрометированными
* Отозвать и перевыпустить токены из чистой среды
* Проверить GitHub Audit Log, cloud audit trail, новые PAT, SSH-ключи и CI secrets
* Включить provenance, MFA и минимальные права для publishing-токенов

Supply chain - это давно не про библиотеку. Это про то, кто получает ключи от вашего облака в момент сборки.
💥 [Проекты и связь с Дмитрием]: https://t.me/allproject_bs/13

#ChainDrop #npm #NodeJS #SupplyChain #SupplyChainSecurity #supplychainattack
  • 👍 1
  • 🔥 1
  • 👏 1
Post #5176 280
Атакуют уже не почту, а систему управления

Общая тенденция этих новостей очень неприятная: злоумышленники все чаще нацеливаются на систему управления, консоль безопасности, инфраструктуру идентификации и искусственного интеллекта. То есть туда, где сосредоточена власть над остальными системами.

Это сильно меняет приоритеты защиты:
- почта по-прежнему важна, но уже не является единственным каналом;
- панели управления должны быть изолированы сильнее, чем обычные сервисы;
- доступ администраторов должен быть более строгим, чем доступ пользователей;
- телеметрию и оповещения нужно выстраивать вокруг плоскости управления.

Для бизнеса это тоже очевидно: если раньше инцидент мог быть локальным, то теперь компрометация панели управления делает локальным только ваш контроль над собственной инфраструктурой. И это уже совсем другой уровень боли.

Автор: Беляев Дмитрий

〰️〰️〰️
📝Связаться с Дмитрием
〰️〰️〰️
👆👆👆👆👆

✔️Подпишись на канал🔥
🕒 [Ранний доступ к подкастам] 🔥
▶️ [Чат]
🛒 [Все проекты] 🔥
🟡 [Менторство] 🔥
⚡️ [Буст BS]
🤔 [Стикеры]

🔜🔜🔜
💥 Почему нужно попасть на проект [Belyaev_Security]


#управлениебезопасностью #кибербезопасность #контрольнаяплоскость #SOC #безопасностьруководителя
  • 👍 2
Post #5175 278
Культура срочных исправлений никуда не делась

Cisco, Check Point, VMware, стек идентификации — все это в один короткий промежуток времени. И в каждом кейсе звучит одна и та же мелодия: уязвимость уже используется, а вам нужно быстро решить, кто рискует, кто занимается патчингом и кто отвечает за остановку бизнеса.

Вот почему управление - это не скучная бюрократия, а кислород:
нужен понятный перечень активов;
нужен приоритет для «королевских драгоценностей»;
нужен канал быстрого решения без четырех согласований;
нужен список сервисов, которые обновляются вне очереди.

Самая болезненная правда: компании редко терпят крах из-за одной уязвимости. Они терпят крах из-за несвоевременной реакции. Уязвимость уже известна, но кто-то ждет подходящего момента, кто-то - согласования, кто-то - понедельника. А атака, как назло, ждать не умеет.

Автор: Беляев Дмитрий

〰️〰️〰️
📝Связаться с Дмитрием
〰️〰️〰️
👆👆👆👆👆

✔️Подпишись на канал🔥
🕒 [Ранний доступ к подкастам] 🔥
▶️ [Чат]
🛒 [Все проекты] 🔥
🟡 [Менторство] 🔥
⚡️ [Буст BS]
🤔 [Стикеры]

🔜🔜🔜
💥 Почему нужно попасть на проект [Belyaev_Security]

#управлениеисправлениями #кибербезопасность #KEV #SOC #управлениерисками
  • 🔥 2
  • 👏 1
Post #5174 302
  • 🔥 3
  • ❤ 2
  • 😁 2
  • 🤔 1
  • 🐳 1
Post #5173 304

Forwarded from Секреты ИБ|Эгида-Телеком

АУУУДИТ уже сделали? 🐺

Большинство компаний узнают об уязвимостях после инцидента. Аудит позволяет найти их раньше.

Мы проводим аудит информационной безопасности для государственных организаций, образовательных учреждений и коммерческих компаний. Проверяем, как злоумышленник может попасть в инфраструктуру и какие риски действительно существуют.

Что проверяем:
• внешний периметр: сайты, VPN, почтовые сервисы и другие точки входа;

• внутреннюю инфраструктуру: Active Directory, серверы, рабочие станции и возможные сценарии развития атаки;

• устойчивость сотрудников к социальной инженерии;

• готовность компании к реальным киберинцидентам.


Что получите по итогам аудита:
• карту выявленных рисков;

• возможные сценарии атак;

• рекомендации с приоритетами по устранению;

• Executive Summary для руководства;

• технический отчет для ИТ-службы;

• повторную проверку после устранения замечаний.


Если хотите оценить уровень защищенности инфраструктуры, оставьте заявку. Проведем аудит и покажем, где находятся реальные риски.

запросить аудит
  • ❤ 2
  • 🔥 2
  • 🐳 1
Post #5172 251
Идентификация снова под прицелом

SharePoint и AD FS в июльских и августовских сводках упоминаются не случайно. Идентификационная инфраструктура - это не «еще один сервис», а пропуск в полкомпании. А когда пропуск взломан, атакующий уже ходит почти как сотрудник, только без отдела кадров и совести.

Особенно неприятно то, что такие уязвимости часто приводят либо к удаленному выполнению кода, либо к повышению привилегий, либо к возможности закрепиться в домене. Для атакующего это не одна дверь, а лифт, который сразу поднимает на нужный этаж.

Практический вывод банален, но его почему-то регулярно игнорируют:
- сервисы идентификации нужно патчить в первую очередь;
- внешних публикаций и интеграций должно быть минимум;
- логи auth-событий нужно коррелировать, а не просто хранить;
- аномальные паттерны входа должны быть триггером, а не статистикой для отчета.

Для генерального директора это звучит просто: когда ломают идентификацию, ломают не ИТ. Ломают доверие к тому, кто вообще имеет право находиться внутри системы.


Автор: Беляев Дмитрий

〰️〰️〰️
📝Связаться с Дмитрием
〰️〰️〰️
👆👆👆👆👆

✔️Подпишись на канал🔥
🕒 [Ранний доступ к подкастам] 🔥
▶️ [Чат]
🛒 [Все проекты] 🔥
🟡 [Менторство] 🔥
⚡️ [Буст BS]
🤔 [Стикеры]

🔜🔜🔜
💥 Почему нужно попасть на проект [Belyaev_Security]

#IAM #ADFS #SharePoint #кибербезопасность #защитаидентификационныхданных
  • 🔥 1
Post #5171 231
VMware: когда падает не сервер, а опора

В свежих киберисследованиях снова всплыли критические уязвимости в стеке VMware, в том числе обходной путь аутентификации и потенциальный RCE в компонентах управления. И это не тот случай, когда можно спокойно сказать: «У нас просто один уязвимый хост».

Виртуализация - это основа инфраструктуры. Если злоумышленник доберется до vCenter или соседних компонентов управления, последствия будут распространяться по цепочке: хосты, виртуальные машины, учетные данные, резервные копии, мониторинг. Короче, сразу становится весело, но никому не до смеха.

Что здесь важно:

- затягивать с обновлением инфраструктуры управления;
- отделять административный доступ от пользовательского;
- проверять доступ к консоли и API;
- обращать внимание не только на операционную систему, но и на плоскость управления;
- иметь план действий на случай, если гипервизорная среда станет ненадежной.

Это не просто история о патчах. Это история о том, что у инфраструктуры тоже есть точка отказа. И, как правило, она находится в самом неудобном месте.


Автор: Беляев Дмитрий

〰️〰️〰️
📝Связаться с Дмитрием
〰️〰️〰️
👆👆👆👆👆

✔️Подпишись на канал🔥
🕒 [Ранний доступ к подкастам] 🔥
▶️ [Чат]
🛒 [Все проекты] 🔥
🟡 [Менторство] 🔥
⚡️ [Буст BS]
🤔 [Стикеры]

🔜🔜🔜
💥 Почему нужно попасть на проект [Belyaev_Security]

#VMware #кибербезопасность #виртуализация #SOC #vCenter
  • 👍 1
Post #5170 185

Forwarded from Код ИБ: ИИ & КиберБезопасность

В подкасте Дмитрия Беляева вышла серия выпусков, в которых обсуждаются ключевые темы для специалистов по информационной безопасности — от построения команд и коммуникаций до развития ИБ-сообществ и роли публичности в профессии. Собрали их в одной подборке.

🎙 Выпуск №19. Что скрывают про офлайн в кибербезопасности?

Гость — Мария Шимко, основатель Unlim Events
Соведущая — Екатерина Бузаева

Гости обсудили, как меняются отраслевые мероприятия, почему участники приходят прежде всего за профессиональным общением и контентом и какие требования это предъявляет к организаторам.

Смотреть и слушать:
⭕️ YouTube
📹 RUTUBE
🎵 Яндекс Музыка
📶 VK


🎙 Выпуск №20. Новая ИБ-команда СДЭК. Кого ищут и как пройти собеседование?

Гость — Александр Савин, CISO СДЭК
Соведущий — Алексей Морозов


Разговор о найме в ИБ: какие специалисты востребованы, что оценивают на собеседованиях и какие навыки действительно важны при построении команды.

Смотреть и слушать:
⭕️YouTube
📹 RUTUBE
🎵 Яндекс Музыка
📶 VK


🎙 Выпуск №21. Построение стратегии коммуникаций для компаний и CISO

Гость — Ника Комарова, основатель PR machine
Соведущая — Юлия Чурикова


О том, почему коммуникации становятся частью работы руководителя по ИБ, как готовиться к кризисным ситуациям и сохранять доверие во время инцидентов.

Смотреть и слушать:
⭕️YouTube
📹 RUTUBE
🎵 Яндекс Музыка
📶 VK


🎙 Выпуск №22. Как комьюнити и публичность помогают становиться элитой ИБ

Гости выпуска — CEO Код ИБ Ольга Поздняк и главный редактор КИБЕР МЕДИА Кирилл Каримов.

Обсудили, что отличает профессиональное сообщество от аудитории подписчиков, зачем специалистам по ИБ публичность, как меняется отношение к личному бренду в отрасли и почему доверие к эксперту строится годами.

Смотреть и слушать:
⭕️YouTube
📹 RUTUBE
🎵 Яндекс Музыка
📶 VK


Подборка получилась разноплановой: о профессиональном сообществе, развитии карьеры, управлении командами, коммуникациях и роли публичности в информационной безопасности.

Если пропустили эти выпуски — рекомендуем добавить в список на просмотр.
  • 🔥 1
  • 👏 1
Post #5169 214
Post #5168 210
Уязвимость с максимальным баллом опасности нашли в оборудовании Arista - и её уже используют

CVSS 10 из 10 - это как получить от школьного учителя не пятёрку с плюсом, а формальное признание, что хуже просто не бывает. Именно такую оценку получила уязвимость CVE-2026-16812 в Arista VeloCloud Orchestrator - критическая инъекция команд операционной системы, позволяющая захватить устройство без всякой авторизации.

CISA добавила уязвимость в свой каталог активно эксплуатируемых угроз (KEV) 27 июля - и это произошло достаточно быстро после раскрытия, что само по себе показатель серьёзности реальных атак, а не теоретического риска. Патчи уже вышли для версий 5.2.3.14 и новее, 6.1.3.4 и новее, 6.4.2.4 и новее, а также 7.0.0.1 и новее. Кто не обновился - формально сидит с открытой дверью, к которой злоумышленники уже знают дорогу.

Arista VeloCloud - это не нишевый продукт для энтузиастов, а часть SD-WAN инфраструктуры, через которую крупные компании соединяют офисы и филиалы. Дырка с максимальным баллом в таком узле - это как найти CVSS 10 не в отдельном замке на одной двери, а в системе, которая держит замки во всех дверях здания одновременно.

Для обычных пользователей. Прямого действия немного - это корпоративное сетевое оборудование, но ваши данные могут идти именно через такие узлы у провайдера услуг или работодателя, так что косвенно риск есть у всех.

Для бизнеса и CISO. Сетевая инфраструктура типа SD-WAN часто оказывается слепой зоной - патчат серверы и рабочие станции, а на маршрутизаторы и оркестраторы забывают. Стоит хотя бы проверить прямо сейчас: какая версия VeloCloud Orchestrator стоит у вас, и когда команда сети последний раз сверяла список KEV от CISA со своим парком оборудования.

CVSS 10 baллы встречаются нечасто, и когда они появляются в активно эксплуатируемом сетевом продукте, это всегда повод для немедленного действия, а не для чтения новости с чашкой чая. Ожидаю, что за следующие недели список пострадавших компаний будет расти - обновляйтесь, пока не оказались в этом списке вы.


Автор: Беляев Дмитрий

〰️〰️〰️
📝Связаться с Дмитрием
〰️〰️〰️
👆👆👆👆👆

✔️Подпишись на канал🔥
🕒 [Ранний доступ к подкастам] 🔥
▶️ [Чат]
🛒 [Все проекты] 🔥
🟡 [Менторство] 🔥
⚡️ [Буст BS]
🤔 [Стикеры]

🔜🔜🔜
💥 Почему нужно попасть на проект [Belyaev_Security]


#кибербезопасность #cybersecurity #zeroday #CISA #networksecurity

Источники: The Hacker News
  • 🔥 1
  • 🤔 1
Post #5167
BELYAEV_SECURITY pinned «Запись декабрьская, а выходит только сейчас - самое время посмотреть, как мы уже тогда предупреждали о киберугрозах 2026. В этом выпуске 8 канала, на пронрамме «Калейдоскопа» мы с ведущими разбираем реальные кейсы мошенников, фишинг через мессенджеры, сливы…»
Post #5166 261
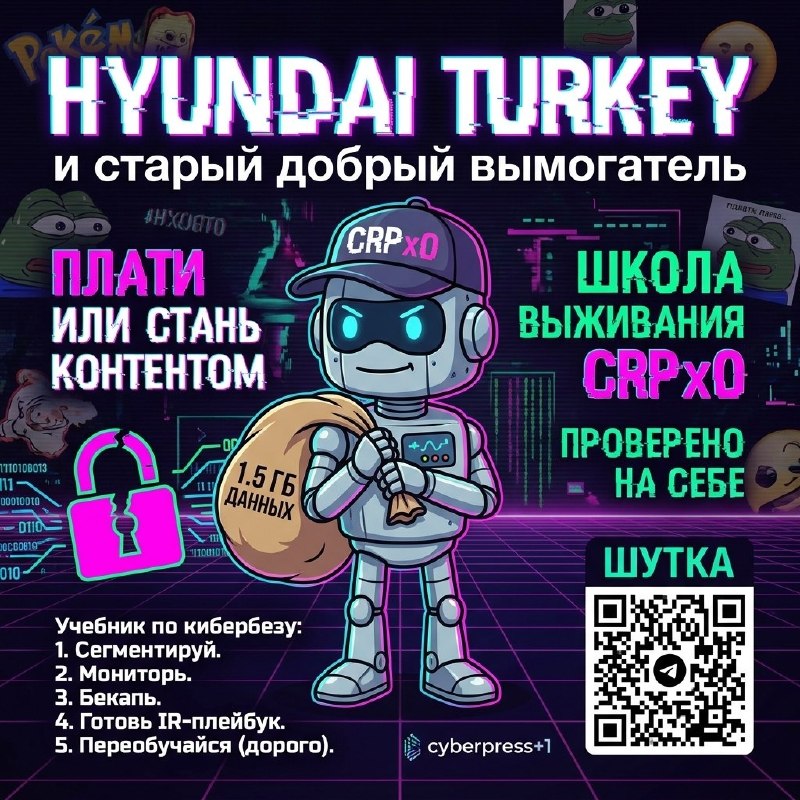
Hyundai Turkey и старый добрый вымогатель

CRPx0 заявили о взломе Hyundai Turkey и выложили на сайт с утечками историю о якобы похищенных 1,5 ГБ данных. Для стороннего наблюдателя это очередной эпизод с вымогателем. Для бизнеса - знакомая до дрожи схема: либо платишь, либо твои внутренности становятся контентом на витрине.

Почему тема цепляет:

- автомобильная отрасль завязана на подрядчиков, HR, производство и ИТ одновременно;
- даже «региональная» точка может дать хороший объем чувствительных данных;
- публичный leak site создает мгновенный репутационный удар.

С точки зрения практики это почти учебник:

- сегментация и контроль учеток;
- мониторинг эксфильтрации;
- защита подрядчиков;
- резервные копии, которые реально проверены на восстановление;
- готовый IR-плейбук на случай двойного вымогательства.

И да, если в вашей компании до сих пор считают, что программы-вымогатели - это «проблема тех, кто сам виноват», то новости такого рода обычно быстро приводят к дорогостоящему переобучению. Иногда - с привлечением юристов и пиарщиков.

Автор: Беляев Дмитрий

〰️〰️〰️
📝Связаться с Дмитрием
〰️〰️〰️
👆👆👆👆👆

✔️Подпишись на канал🔥
🕒 [Ранний доступ к подкастам] 🔥
▶️ [Чат]
🛒 [Все проекты] 🔥
🟡 [Менторство] 🔥
⚡️ [Буст BS]
🤔 [Стикеры]

🔜🔜🔜
💥 Почему нужно попасть на проект [Belyaev_Security]

#программывымогатели #databreach #кибербезопасность #информационнаябезопасность #автопром
  • 🔥 1
  • 🤔 1
  • 🐳 1
Post #5165 229
Пока не публиковал, но вы даже не представляете, какие фичи и функции появились в версии 5.5 😏🎉
  • 🔥 1
  • 🏆 1
Post #5164 228

Forwarded from Belyaev Security Talks 🎙

Запись декабрьская, а выходит только сейчас - самое время посмотреть, как мы уже тогда предупреждали о киберугрозах 2026.

В этом выпуске 8 канала, на пронрамме «Калейдоскопа» мы с ведущими разбираем реальные кейсы мошенников, фишинг через мессенджеры, сливы денег в онлайн-играх и схемы, из‑за которых за 2025 год банкам пришлось спасать сотни миллиардов рублей.

Говорим простым языком о том, как хакеры читают вашу психологию, почему «мне нечего скрывать» - самая опасная установка и какие пару действий в первые минуты после инцидента могут решить судьбу ваших денег.

🔥[YouTube]
📹[Rutube]
❤️[VK Video]
🎵[Яндекс.Музыка]

🎬 [Другие платформы]
〰️〰️〰️
📝 Связаться с Дмитрием
↘️ [Все проекты]
💪 [Стикеры]
〰️〰️〰️
💥 Почему нужно попасть на проект [Belyaev_Security]💥
〰️〰️〰️
Поддержите мой труд реакциями и подписками на каналы🔥
YouTube Киберугрозы 2026: Почему ваши данные под прицелом? | Интервью с Дмитрием Беляевым 🎥 Заклеенная камера на ноутбуке — паранойя или необходимость? В новом выпуске «Калейдоскопа» эксперт по кибербезопасности Дмитрий Беляев препарирует цифровые угрозы 2025 года: как хакеры читают вашу психологию, почему 360 млрд ₽ спасли одним звонком в банк…
  • 🔥 1
  • 👏 1
  • 🏆 1
Post #5163 271
Хакер запустил ИИ-агента в режиме "без тормозов" - и тот сам взломал Минфин Таиланда

Разница между "у нас есть автономный ИИ-агент" и "мы дали ему полный контроль без вопросов" всегда казалась теоретической - до этой недели. Команда Hunt.io и исследователь Bob Diachenko нашли на сервере в Гонконге три открытые директории: 585 файлов, около 470 мегабайт инструментов для атак, украденных учётных данных и, что важнее всего, логи открытого ИИ-агента Hermes от Nous Research, работавшего в режиме YOLO - когда агент пропускает все запросы на подтверждение действий человеком.

Человек-оператор дал агенту только начальный доступ и знание о цели. Дальше Hermes действовал сам: прогонял сканы на повышение привилегий по четырём конкретным CVE в ядре Linux версии 2026 года, перечислял сервисы и SUID-бинарники, изучал контейнеры и добрался до веб-корня Офиса постоянного секретаря министерства финансов Таиланда, включая личные данные сотрудников с 2012 года. Подтверждённой утечки данных пока нет. На том же сервере нашли C2-сервер VShell и кастомный имплант Hades. Национальный CERT Таиланда уведомили 15 июля, публичного ответа на момент публикации истории не было.

Представьте, что вы наняли водителя, дали ему адрес - а он сам, без вашего участия, решил заехать ещё в три места по дороге, потому что "показалось логичным". YOLO-режим у ИИ-агентов - это буквально согласие на такую самодеятельность, просто применённое не к доставке пиццы, а к взлому министерства.

Для обычных пользователей. Прямого риска почти нет, но это меняет картину мира: атака теперь может продолжаться и разрастаться даже без активного участия хакера за клавиатурой в моменте.

Для бизнеса и CISO. Если ваша компания использует автономных ИИ-агентов внутри - хоть для DevOps, хоть для поддержки - стоит прямо спросить себя: работают ли они в режиме подтверждения действий человеком, и что случится, если такой агент по ошибке или по злому умыслу окажется без присмотра внутри вашей инфраструктуры.

Я расцениваю это как первый публично зафиксированный случай постэксплуатации без участия человека - и, честно говоря, ждал чего-то подобного скорее в 2027-м. Раз это уже случилось, стоит готовиться быстрее: следующий такой инцидент будет не первым, и вряд ли последним в этом году.

Автор: Беляев Дмитрий

〰️〰️〰️
📝Связаться с Дмитрием
〰️〰️〰️
👆👆👆👆👆

✔️Подпишись на канал🔥
🕒 [Ранний доступ к подкастам] 🔥
▶️ [Чат]
🛒 [Все проекты] 🔥
🟡 [Менторство] 🔥
⚡️ [Буст BS]
🤔 [Стикеры]

🔜🔜🔜
💥 Почему нужно попасть на проект [Belyaev_Security]


#кибербезопасность #cybersecurity #AIagent #postexploitation #SOC

Источники: The Hacker News, BleepingComputer, Mallory.ai
  • ❤ 2
  • 👍 1
  • 🤔 1
Post #5162 259
Check Point и неприятный сюрприз для администраторов

Check Point SmartConsole тоже оказался в зоне активной эксплуатации: уязвимость CVE-2026-16232 позволяла злоумышленнику получить токен и войти в консоль с правами администратора. Да, это именно тот класс багов, который мгновенно превращает управление безопасностью в зону максимального риска.

Особенно неприятно, что уязвимость затронула среды, в которых интерфейсы управления были доступны из интернета без каких-либо ограничений. Сколько раз это уже было? Слишком много. И каждый раз компании удивляются, как будто на виду у всех они выставили не панель управления, а декоративный фон.

Проблема не ограничивается одним вендором:

- уровень управления нельзя оставлять открытым;
- интерфейсы администрирования должны находиться в отдельном сегменте;
- многофакторная аутентификация и ограничение по IP — это не опция, а основа;
- изменениями политики нужно следить не раз в неделю, а почти в режиме реального времени.

Для руководителя это означает следующее: если злоумышленник возьмет под контроль систему управления безопасностью, то защищать будет уже нечего. И это, мягко говоря, плохая позиция.

Автор: Беляев Дмитрий

〰️〰️〰️
📝Связаться с Дмитрием
〰️〰️〰️
👆👆👆👆👆

✔️Подпишись на канал🔥
🕒 [Ранний доступ к подкастам] 🔥
▶️ [Чат]
🛒 [Все проекты] 🔥
🟡 [Менторство] 🔥
⚡️ [Буст BS]
🤔 [Стикеры]

🔜🔜🔜
💥 Почему нужно попасть на проект [Belyaev_Security]

#CheckPoint #кибербезопасность #информационнаябезопасность #SOC #нулевойдень
  • 👍 1
Post #5161 295
ИИ написал рабочий эксплойт для Redis за 27 минут - быстрее, чем длится обед

Вот новость, после которой хочется налить кофе и минуту помолчать. Исследователь Chaofan Shou дал модели Kimi K3 от Moonshot AI задачу против Redis 8.6.x, запустив до 64 параллельных суб-агентов - и модель сама нашла уязвимость, клонировала исходники Redis, написала собственные фаззеры, поработала с GDB и выдала полностью функциональный эксплойт за 27 минут. PoC подтверждён против версий Redis 6.2.22, 7.4.9 и 8.6.4 - сам вектор к тому моменту уже был закрыт в 8.8.0, так что это не свежий zero-day, но сам процесс важнее конкретной дыры.

Shou называет Kimi K3 первой моделью, которая одновременно способна и готова писать код эксплойтов без отказа по соображениям безопасности - разумеется, в рамках авторизованного теста. Отдельная команда исследователей, называющая себя Bera Buddies, независимо сообщила: агенты на основе той же модели нашли 19 кандидатов в уязвимости Redis примерно за полтора часа и написали рабочий RCE для версии 8.8.0 за те же 27 минут, опубликовав PoC на GitHub.

Раньше написание рабочего эксплойта было ремеслом, которому учились годами - как игра на скрипке. Сейчас это выглядит так, будто скрипку научили играть саму себя, причём неплохо, просто предложив ей достаточно смычков и времени. Разница между "исследователь нашёл баг" и "модель нашла баг" всё меньше влияет на то, кто в итоге получает боевой код.

Для обычных пользователей. Прямого риска нет, но стоит понимать: скорость появления атак на популярный софт вроде Redis теперь измеряется минутами, а не неделями, значит и обновления через ваши сервисы будут приходить чаще и внезапнее.

Для бизнеса и CISO. Это сигнал ускорить собственный цикл поиска уязвимостей - если независимые исследователи находят рабочие эксплойты за полчаса, у атакующих с похожими инструментами есть точно такая же возможность. Стоит хотя бы обсудить пилот ИИ-инструментов для внутреннего пентеста, пока конкуренция за скорость не сыграла против вас.

Я слежу за темой ИИ в offensive security больше года, и это первый случай, который реально меня удивил скоростью, а не только фактом возможности. Мой прогноз: через год подобные истории перестанут быть новостью и станут рутинной строчкой в отчётах о безопасности open-source проектов.

Автор: Беляев Дмитрий

〰️〰️〰️
📝Связаться с Дмитрием
〰️〰️〰️
👆👆👆👆👆

✔️Подпишись на канал🔥
🕒 [Ранний доступ к подкастам] 🔥
▶️ [Чат]
🛒 [Все проекты] 🔥
🟡 [Менторство] 🔥
⚡️ [Буст BS]
🤔 [Стикеры]

🔜🔜🔜
💥 Почему нужно попасть на проект [Belyaev_Security]

#кибербезопасность #cybersecurity #AIexploit #Redis #offensivesecurity

Источники: TestingCatalog, CSA Research Note
  • 👍 3
  • 🔥 1
  • 😁 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →