
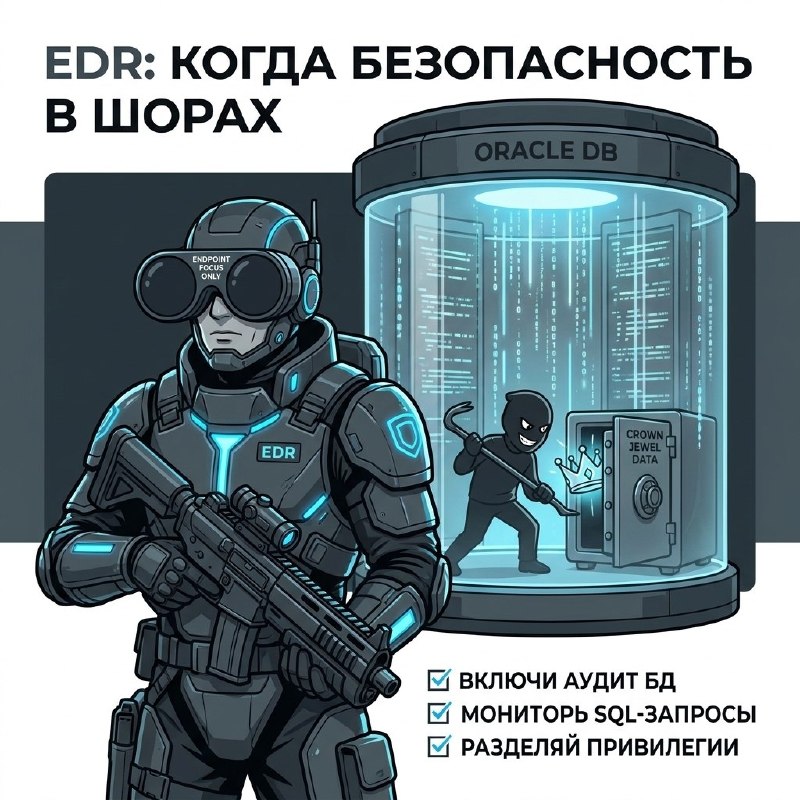
Если вредоносный инструмент исполняется внутри базы данных, агент на Windows или Linux может видеть подозрительно мало. А бизнес тем временем теряет доступ к самым ценным данным.
Исследователи раскрыли постэксплуатационный toolkit, который компилируется и выполняется непосредственно в Oracle Database. Идея атакующего проста: использовать возможности самой БД и уйти из зоны привычной endpoint-телеметрии.
Это не повод отключать EDR и писать «ну всё бесполезно». Это повод перестать считать EDR полноценным детектором для БД. DBA-плоскость, аудит привилегий, действия в SQL и сетевые аномалии должны попадать в мониторинг наравне с endpoint-событиями.
Вопросы для SOC и DBA:
1. Включён ли audit для привилегированных действий в Oracle
2. Кто может создавать или менять процедуры, Java-компоненты и задания
3. Есть ли baseline на новые объекты и аномальные подключения
4. Уходят ли Database Audit Logs в SIEM
5. Отделены ли сервисные учётки приложений от DBA-ролей
База данных - не «чёрный ящик для DBA». Это crown jewel, и атакующие отлично знают, где лежит корона.💥 [Проекты и связь с Дмитрием]: https://t.me/allproject_bs/13
#кибербезопасность #Oracle #DatabaseSecurity #SOC #EDR