🔲
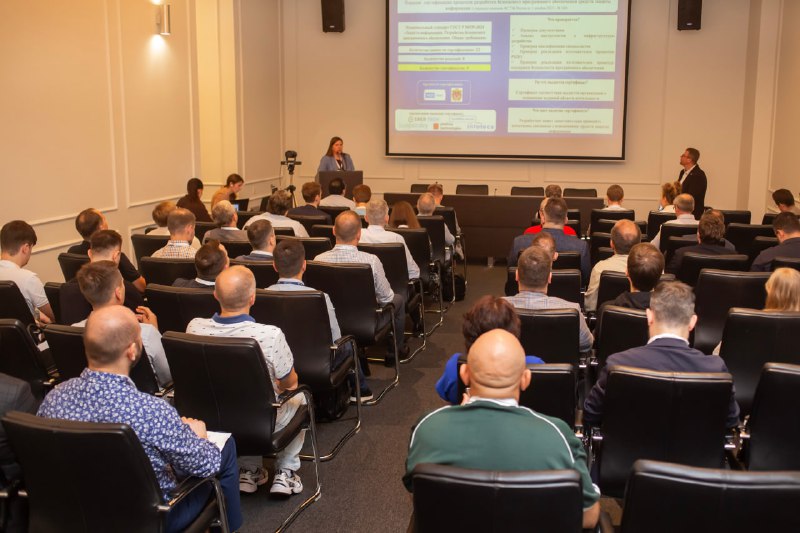
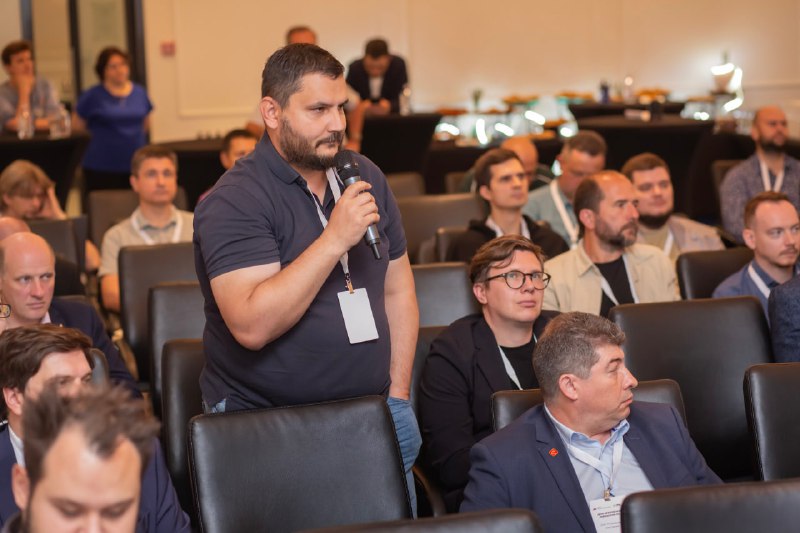
На Дне РБПО обсудили лучшие практики безопасной разработки ПО23 июля в Москве на площадке компании «Код Безопасности» прошел День безопасной разработки ПО — четвертая конференция АРПП «Отечественный софт», посвященная лучшим практикам создания защищенных ИТ-решений.
Участниками стали более 200 специалистов по ИБ, разработчики ПО, регуляторы и представители научного сообщества.
Модератором выступил
Роман Карпов, глава ИБ-комитета АРПП, директор по стратегии и развитию технологий Axiom JDK.
📌 Эксперты обсудили нормативные вопросы в РБПО, темы обучения и сертификации специалистов, а также проблемы композиционного анализа и создания контролируемого репозитория.
🔹
Ирина Гефнер, заместитель начальника 2-го управления ФСТЭК России, рассказала об изменениях в порядке проведения сертификации безопасной разработки ПО и дала разъяснения по порядку испытаний и поддержке безопасности средств защиты информации, в состав которых входят заимствованные программные компоненты с открытым исходных кодом.
🔹
Вартан Падарян, руководитель органа по сертификации ИСП РАН, затронул проблематику «цепочки поставки» — процессов и технологий, используемых для защиты ПО на протяжении всего его жизненного цикла, начиная с идеи, продолжая разработкой и заканчивая эксплуатацией. Для решения этой проблемы эксперт призвал к созданию контролируемого репозитория.
🔹
Дмитрий Подшибякин, начальник отдела безопасной разработки «Кода безопасности», поделился вариантами решения проблем при планировании процессов РБПО, композиционном анализе, обучении сотрудников, обеспечении безопасности используемых секретов и проверки кода на предмет внедрения вредоносного ПО через цепочки поставок.
🔹
Елена Быханова, ведущий специалист по РБПО, руководитель группы аудита «НТЦ Фобос-НТ», представила отечественную базу стандартов в области РБПО, затронула тему аудит-консалтинга и поделилась своим опытом работы в этом направлении.
🔹
Алексей Смирнов, основатель CodeScoring, рассказал о влиянии применения ассистентов программиста на процессы безопасной разработки. Эксперт сообщил, что с появлением ИИ-ассистентов количество утечек кода увеличилось на 40%.
🔹
Виталий Насонов, начальник отдела безопасной разработки СИГМА (Интер РАО), сообщил о практико-ориентированном подходе к обучению специалистов по безопасной разработке, назвал hard skill, которые должен иметь джун «на входе», и представил карту этапов обучения.
🔹
Сергей Груздев, генеральный директор «Аладдин Р.Д.», разобрал новые требования ФСТЭК к защите информации в ГИС, которые вводятся в действие 1 марта 2026 года. Спикер рассказал о требованиях к обеспечению удаленного доступа и защите конечных, мобильных устройств и съемных носителей.
🔹
Алексей Хорошилов, руководитель Центра исследований безопасности системного ПО ИСП РАН, рассказал о структуре, функциях, участниках и программах исследования руководимого им Центра.
🔹
Алексей Вишняков, старший инженер по информационной безопасности Yandex Cloud, поделился практическими аспектами безопасной разработки и рассказал, с какими проблемами его компании приходится сталкиваться в этом направлении.
🔹Даниил Владимиров, директор управления стратегического развития и приоритетных проектов ПАО «Ростелеком», заместитель Председателя АКП ПОО, осветил в своем выступлении проблемы, вызовы и возможности доверенного ПО.
🔹Опытом создания доверенного корпоративного репозитория поделился
Кирилл Пихтовников, технический директор Ростелеком ИТ.
🔹
Анастасия Калугина, руководитель направления безопасной разработки и инфраструктуры ИнфоТеКС, дала лайфхаки для управления процессами внедрения РБПО.
🔹
Сас Арустамян, директор центра оценки соответствия и тестирования АО «НПО «Эшелон», поделился практическими советами по выстраиванию процессов РБПО в компании.
🖥
АРПП «Отечественный софт» | Подписаться