TGViewer
Channel Public Channel
Райтапы по CTF{2026}

Райтапы по CTF{2026}

@writeup_ctf

☺️ Уютное сообщество для публикации райтапов с разных CTF соревнований и платформ

💬 Наш чатик: @writeup_chat

✍️ По любому вопросу можно писать мне: @freenameruuuu

✅ Таски решать тут: @writeup_ctf_bot
Subscribers
4.53K
Photos
329
Videos
27
Links
558

Showing posts older than #1008 · Back to latest

Older Posts 13 shown
Post #1007 2.99K

Forwarded from Менторство ИБ | Пакет Безопасности

Слышали про формат тирлистов?

Да, я решил раскидать в дофаминовом режиме, на понятном языке и с мемами все направления кибербезопасности по тирлисту. Так что, если ты хочешь понять, как там все устроено внутри, что относится к имбе, а что к Press F, то погнали смотреть эту кринжатину.

https://youtu.be/GFn1skU8ARo

Ссылки на ролик
- 📹 Youtube
- 📺 VK Video
- 📺 Rutube

👨‍🏫 Менторство ИБ | Отзывы | 📹 YT
  • ❤ 5
  • 🔥 1
Post #1006 2.55K
Post #1002 2.5K
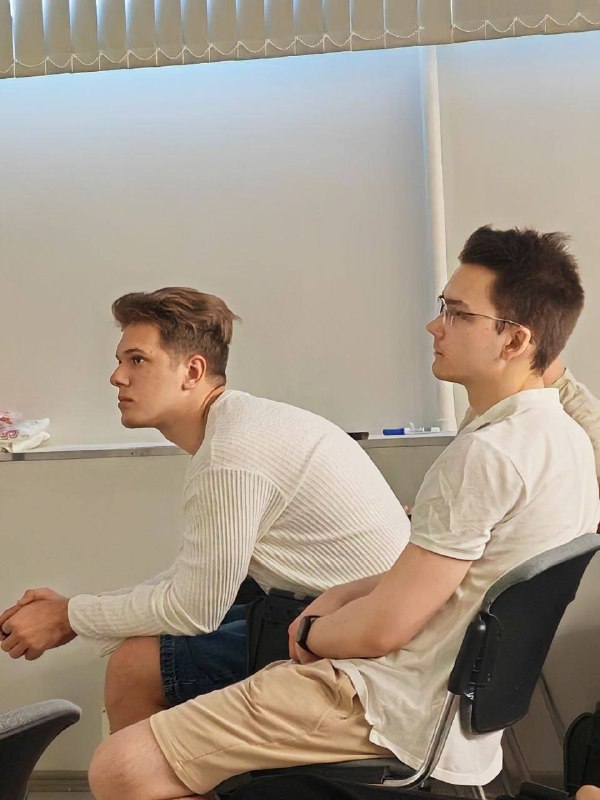
С большим удовольствием выступил в рамках ЦИПР Кибербез ликбез в НИУ ВШЭ Нижнего Новгорода

Аудитория топовая, ребята пойдут по направлению DevSecOps

Рассказал про CTF и как стартануть карьеру через соревнования и почему райтапы это важно

💬 Канал & Чат & Бот с тасками| 📺 RUTUBE | 📺 YouTube
  • ❤ 15
  • 🔥 10
Post #1001 2.11K

Forwarded from Zhovner Hub

Flipper One — нам нужна ваша помощь


Мы наконец готовы рассказать про Flipper One — проект, над которым корпим уже много лет и который несколько раз полностью переделывали с нуля. Это очень сложный проект как экономически, так и технически. Поэтому сегодня мы выходим в паблик не с триумфальным анонсом, а чтобы рассказать все как есть. Скажем честно — нам тупо страшно и нам нужна ваша помощь.


https://habr.com/ru/companies/flipperdevices/articles/1033162/
  • ❤ 12
Post #1000 2.18K
Post #995 1.95K

Forwarded from Zhovner Hub

Завтра мы официально анонсируем Flipper One на всю аудиторию

За 5 лет этот проект несколько раз полностью переосмысливался с нуля и сейчас мы впервые готовы о нем рассказать подробно.

Это очень сложный проект как экономически так и технически. Мы решили перепридумать целую кучу подсистем, от железа до того как люди пользуются Линуксом. Объем того на что мы замахнулись просто пугает.

Откровенно, я не знаю получится ли у нас сделать то что мы задумали, потому что шанс обосраться очень высокий, но по крайней мере это будет интересно #flipperone
  • ❤ 21
  • 🔥 9
  • 😱 5
Post #994 2.3K
⚠️ Промпты больше не дают преимущества

Ещё недавно казалось, что если ты умеешь нормально формулировать запросы к нейронкам, то у тебя уже есть сильный AI-навык. Сейчас это просто база.

⚡Следующий уровень – это настоящая автоматизация, агенты и система. Когда нейросеть не просто отвечает на вопрос, а работает внутри цепочки:
- обрабатывает результаты сканирования
- помогает анализировать инфраструктуру,
- строит гипотезы атак,
- проверять код, готовить PoC и собирать отчёт.

🗓 21 мая в 19:00 МСК будет вебинар от CyberED и Сергея Зыбнева «Похек» на тему использования AI в пентесте. Думаю, полезно будет вообще всем.

Приходите обязательно послушать, я сам пойду

Ссылка на регистрацию [клик] 🖱

💬 Канал & Чат & Бот с тасками| 📺 RUTUBE | 📺 YouTube
  • ❤ 9
Post #993 2.46K
😎😎HTB Interactive: как быстро понять актуальные техники по машинам

0xdf собрал интерактивный cheatsheet по HTB-машинам, где удобно смотреть свежие боксы, их ОС, даты релиза и наборы техник/тегов, которые реально понадобятся при решении.

Это полезный формат для быстрого ориентирования: не полный walkthrough, а карта по вектору атаки, уязвимостям и типовым инструментам.

Что особенно удобно в этом списке:

- можно фильтровать машины по сложности: Easy, Medium, Hard, Insane;

- у каждой машины есть дата релиза и ретира, что помогает понимать актуальность техники;

- рядом перечислены ключевые теги, по которым сразу видно направление исследования: например, web, AD, SQL, LFI, RCE, Docker, Kerberos, reverse engineering.

По сути, это отличный справочник для подготовки к HTB и смежным практикам: быстро находишь коробку, смотришь стек технологий и начинаешь с правильных инструментов и гипотез.

Например, у Pterodactyl видны ноды вроде nginx, php-fpm, Laravel, directory traversal, file read, LFI, pearcmd и RCE — уже по одному этому набору понятно, где искать слабое место

💬 Канал & Чат & Бот с тасками| 📺 RUTUBE | 📺 YouTube
0xdf hacks stuff HackTheBox Machines Interactive CTF solutions, malware analysis, home lab development
  • ❤ 8
  • 😱 1
Post #992 2.1K
Райтапы по CTF{2026} #bluteam #soc #forensic 🔥Maranhao Платформа: CyberDefenders Автор @kontsevaya_ym Ссылка на райтап [клик] 🖱 • Инструменты: Event Log Explorer, DB Browser for SQLite, Registry Explorer, EvtxECmd, FTK Imager, PECmd • Темы: Initial Access, Execution, Persistence…
Продолжаем серию райтапов с CyberDefenders

#bluteam #soc #forensic

🔥Rhadamanthys

Платформа: CyberDefenders
Автор @kontsevaya_ym

Ссылка на райтап [клик] 🖱

• Инструменты: Event Log Explorer, DB Browser for SQLite, Registry Explorer, EvtxECmd, FTK Imager, PECmd

• Темы: Initial Access, Execution, Persistence, Privilege Escalation, Defense Evasion, Credential Access, Collection

• Задача: расследование активности инфостилера Rhadamanthys — анализ артефактов системы, логов событий, реестра и пользовательской активности

💬 Канал & Чат & Бот с тасками| 📺 RUTUBE | 📺 YouTube
CyberDefenders Rhadamanthys | Blue team challenge. Rhadamanthys is a blue team lab that falls under the Endpoint Forensics category and will cover the following subjects: CyberChef, Eric Zimmerman Tools, Timeline Explorer, Event Log Explorer, VirusTotal, Initial Access, Execution, Persistence, Privilege Escalation…
  • ❤ 7
  • 🔥 6
Post #991 2.08K
Друзья! Всем привет!

Хорошие новости, я еду на ЦИПР, в Нижний Новгород с 18 по 22 мая, по университетам читать Кибербез-ликбез по CTF и как соревнования помогают стартовать в карьере!

Список университетов где буду пока уточняется, но точно 21.05 буду в ВШЭ

Короче, я бы хотел студентикам рассказать про ваши кейсы. Как CTF помог вам найти работу.

Буду очень рад вашим личным историям в комментариях под этим постом.

Спасибо! ❤️

PS, если что, вашу историю можно рассказать и мне в личке @freenameruuuu

💬Канал & Чат & Бот с тасками| 📺RUTUBE | 📺YouTube
  • 🔥 12
  • ❤ 5
Post #990 2.09K

Forwarded from Похек AI (Сергей Зыбнев)

Где легально ломать LLM: 5 онлайн-площадок и локальные лабы
#ai_security #llm #prompt_injection #bugbounty #ai

Prompt injection - это не фокус из серии "заставь бота сказать пароль". В OWASP Top 10 for LLM Applications это LLM01:2025, то есть базовый риск LLM-приложений.

Ниже - легальные CTF/lab-среды для тренировки.

1. HackAPrompt ТЫК

Соревновательная AI hacking platform: prompt injection, jailbreak, adversarial prompting, leaderboard, tracks. В support-разделе HackAPrompt указано больше $100k призового фонда.

Минус: формат больше contest/gamified, чем enterprise pentest lab.

2. Lakera Gandalf ТЫК

Классика для secret extraction и prompt leakage. Цель простая: заставить Gandalf раскрыть пароль на каждом уровне. Дальше защиты становятся жестче, и быстро становится видно, почему один system prompt не является security boundary.

Минус: тренирует в основном extraction/leakage.

3. PortSwigger Web Security Academy: Web LLM attacks ТЫК

Самый прикладной вариант, если цель - AI bug bounty или pentest. PortSwigger разбирает LLM как часть web-приложения: доступ к данным, API, tool/function calls, indirect prompt injection, insecure output handling.

Минус: нужен web security контекст и местами Burp Suite. Но это скорее плюс, если не хочется заниматься AI security в вакууме.

4. Tensor Trust ТЫК

Игра про attack/defense: защищаешь свой prompt и пытаешься пробить чужой. Полезно как research-песочница, но submissions могут публиковаться, поэтому не вводите приватные данные.

5. Prompt Airlines by Wiz ТЫК

AI CTF про customer support chatbot фиктивной авиакомпании. Нужно манипулировать ботом, чтобы получить fictional free ticket. Хороший первый заход в business-logic bypass через LLM.

Минус: один бизнес-сценарий без глубокой инфраструктуры.

Локальные лабы

Основной кандидат - AIGoat: open-source playground для LLM red teaming, который покрывает prompt injection, RAG poisoning, jailbreak chains и OWASP LLM Top 10.

Тут важно не запутаться: под названием AIGoat живут несколько вариантов:

➡️ AISecurityConsortium/AIGoat - полноценный playground с attack labs, CTF challenges и progressive defenses.
➡️ orcasecurity-research/AIGoat - deliberately vulnerable AI infrastructure от Orca Security.
➡️ dhammon/ai-goat - локальные vulnerable LLM CTF challenges.

⚡️NEW Онлайн + локально: OWASP FinBot CTF ТЫК

Отдельно спасибо Евгению HiveTrace за упоминание новой лабы OWASP FinBot CTF в рамках OWASP GenAI Security Project. По сути, это "Juice Shop for Agentic AI": специально уязвимая многоагентная платформа для финтех-решений/управления поставщиками.

Что тренировать: prompt injection, policy bypass, tool misuse, data exfiltration, privilege escalation, RCE через agent/tool interactions и MCP-сценарии.

Плюс в том, что FinBot можно проходить онлайн без настройки, а можно поднять локально из GitHub: GenAI-Security-Project/finbot-ctf. Это уже ближе к реальным agentic AI системам, чем классические "вытащи пароль из чатбота" задачки.

Мой порядок прохождения:
подписаться на @poxek_ai -> PortSwigger Web LLM attacks -> Gandalf -> Prompt Airlines -> HackAPrompt -> Tensor Trust -> OWASP FinBot CTF онлайн/локально -> AIGoat локально.

Если цель именно AI bug bounty / pentest with AI, я бы не начинал с бесконечных jailbreak-листов. Быстрый прогресс дадут Gandalf и HackAPrompt, но реальную переносимость в web-пентест лучше качает PortSwigger.

Потому что в жизни LLM обычно опасен не сам по себе, а когда ему дали доступ к API, данным и действиям.

Использовать только в рамках самих задач, CTF/lab-сред и локальных стендов. "Я просто проверял чатбот банка" - это не responsible disclosure, а плохой план.

🌚 @poxek_ai
  • ❤ 6
  • 🔥 4
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →