TGViewer
Channel Public Channel
Whitehat Lab

Whitehat Lab

@wh_lab

Авторский канал об информационной безопасности. Здесь свежие CVE и разбор уязвимостей, инструменты и методики Red Team, внутренняя инфраструктура, практические заметки #nav
Контакты: https://whlab.ru
По рекламе: https://telega.in/c/wh_lab или @exited3n
Subscribers
3.49K
Photos
525
Videos
1
Links
584

Showing posts older than #606 · Back to latest

Older Posts 20 shown
Post #605 1.46K
🦎🔄 AdaptixC2 v1.2

Обновление отличного инструмента

🐥 New UI cross platform styles
🐥 Server side AxScript Engine
🐥 Async BOFs
🐥 SAL-BOFs: privcheck all, privcheck modautorun, privcheck modsvc, privcheck pshistory, privcheck uacstatus
etc


Обзоры


UPD 1.2:

Изменения

⭐️Возможности:

Server/Client Architecture for Multiplayer Support
Cross-platform GUI client
Fully encrypted communications
Listener and Agents as Plugin (Extender)
Client extensibility for adding new tools
Task and Jobs storage
Files and Process browsers
Socks4 / Socks5 / Socks5 Auth support
Local and Reverse port forwarding support
BOF support
Linking Agents and Sessions Graph
Agents Health Checker
Agents KillDate and WorkingTime control
Windows/Linux/MacOs agents support
Remote Terminal


💻 Rep
💻 Extension-Kit
📔 Docs

#adaptixc2 #redteam #soft

✈️ Telegram 💬 MAX
  • ❤ 3
  • 🔥 1
Post #603 1.53K
💻⚙️ CVE-2026-20817

Windows Error Reporting ALPC Elevation of Privilege. PoC demonstrating lpe via WER service


Уязвимы:

🐥 Windows 10 (all versions before January 2026)
🐥 Windows 11 (all versions before January 2026)
🐥 Windows Server 2019 (pre-January 2026)
🐥 Windows Server 2022 (pre-January 2026)


😹 Repo

#cve #poc #lpe #windows

✈️ Telegram 💬 MAX
  • 👍 2
  • 🔥 2
  • ❤ 1
  • 🤔 1
Post #600 1.07K

Forwarded from 1N73LL1G3NC3

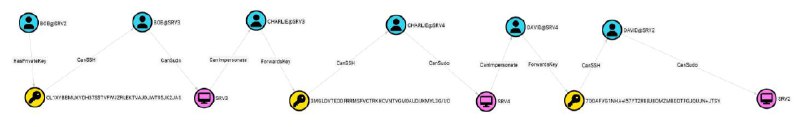
GoLinHound

A BloodHound collector written in Go that discovers Linux and SSH attack paths. Outputs OpenGraph JSON and integrates with existing SharpHound and AzureHound data.
  • 👍 4
  • ❤ 1
Post #598 1.54K
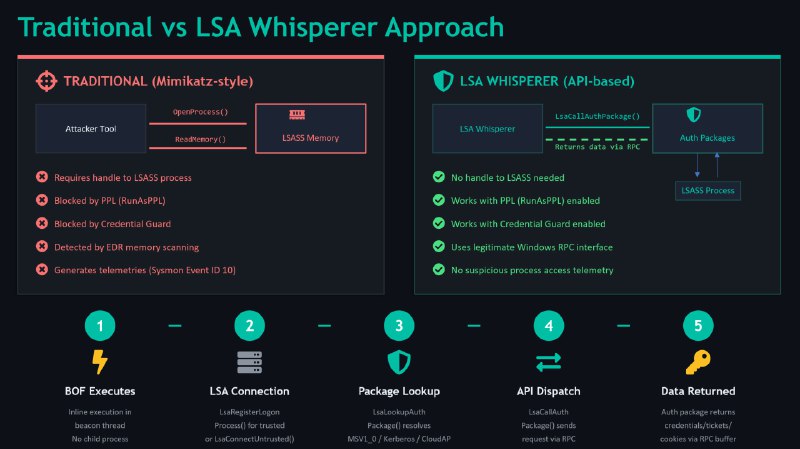
💻 LSA Whisperer BOF

A Beacon Object File (BOF) that talks directly to Windows authentication packages through the LSA untrusted/trusted client interface, without touching LSASS process memory


😹 Repo

#soft #lsa #lsass #windows #bof

✈️ Telegram 💬 MAX
  • 🤔 1
Post #596 1.57K
😉 🔄 NetExec (nxc) v1.5.1

Инструмент для проведения пентеста 💻 Active Directory (сбор информации, пост эксплуатация, брутфорс учетных данных)

Небольшие изменения:

▪️ Allow changing password for locked pre2k accounts
▪️ [ShadowCopy] Add list-snapshots function for SMB & WMI
▪️ FTP module --ls flag now displays hidden files
etc


Установка в 🐧 Kali:

sudo apt update && sudo apt install netexec


💻 Home
📚 Docs

#nxc #netexec #python #soft

✈️ Telegram 💬 MAX
  • 👍 6
Post #595 1.31K

Forwarded from Евгений Минченко. Персонально по делу

Обывательские вопросы по поводу кампании против Telegram

- Если Telegram могут читать посторонние (в том числе, возможно, и иностранные спецслужбы), как этот риск влияет на возможности его использования в качестве социальной сети и источника открытого распространения информации?

- Почему Мария Бутина, которая во время процесса против неё в США убедилась в возможности взлома мессенджера, по возвращении в Россию завела в этом самом мессенджере свой публичный канал? Хороший, кстати, я его читаю.
Почему продолжают вести свои каналы в Telegram и другие его критики?

- Если выяснится, что при планировании своих операций террористы использовали открытую информацию из «Российской газеты» и «Комсомольской правды», будут ли закрыты эти средства массовой информации?

- Огромное количество граждан России, вложивших свои силы и время в создание своих каналов, потеряют деньги, и предполагается, что утрутся.
Но как быть с государственными структурами и СМИ?
Как будут списывать в убытки средства, потраченные на их телеграм-инфраструктуру?
Какие вопросы им будут задавать суровый Борис Ковальчук из Счетной палаты и патриоты из Следственного комитета, которые потерю бюджетных миллиардов должны ведь как-то квалифицировать?

- Если речь идёт о требовании цензуры содержания и блокировки аккаунтов мошенников, удалось ли реализовать данные требования в отечественных аналогах, в частности, в VK и Max?

- Что будет с другими мессенджерами, использующими алгоритмы шифрования?
Их тоже будут закрывать один за другим?

- Прочитал сегодня в газетах, что менеджмент Telegram виновен в покушениях на генералов и терактах, поскольку преступники использовали мессенджер для переписки.
Планируются ли аналогичные санкции против производителей мобильных телефонов, операторов связи, производителей автомобилей, авиа- и железнодорожных компаний?

- Если/когда Telegram в России ограничат, то теракты и нападения на наших генералов прекратятся сразу, а ситуация на поле боя кардинально улучшится?

- Прочитал также, что в Telegram можно за деньги получить персональные данные граждан России.
А откуда они там появились?
Не от коррумпированных ли чиновников и силовиков?

- Предложения перейти в госмессенджер обосновывают тем, что честному человеку от государства скрывать ничего.
Ну, допустим. Хотя я бы настаивал на неприкосновенности частной жизни и личной переписки.
Но где гарантии, что доступ к переписке граждан и всему массиву их персональной информации не получит кто попало, имеющий финансовый и/или административный ресурс?

- Как государство будет решать проблему потери данных при использовании гражданами VPN-сервисов, которыми они уже активно пользуются для доступа к запрещенным сервисам?

- Как планируется регулировать большой объём новых бесконтрольных каналов коммуникации, которые неизбежно появятся?
Не станет ли ситуация не более, а менее контролируемой?

- При помощи каких каналов взамен Telegram планируется взаимодействовать с представителями Русского мира за рубежом и постсоветского пространства?

Как говорится, для себя интересуюсь.
  • 👍 12
  • 😁 2
Post #594 1.41K
🦎 Crystal Palace RDLL Template for Adaptix C2

A Reflective DLL Loader for Adaptix C2 built with Crystal Palace. Features IAT hooking, Ekko-style sleep obfuscation, and per-section memory permission management


💻 Repo

#adaptix #c2 #redteam

✈️ Telegram 💬 MAX
GitHub GitHub - MaorSabag/Adaptix-StealthPalace: Crystal Palace RDLL loader for Adaptix C2 with Ekko sleep obfuscation, IAT hooking via… Crystal Palace RDLL loader for Adaptix C2 with Ekko sleep obfuscation, IAT hooking via PICO, and per-section permission restoration - MaorSabag/Adaptix-StealthPalace
  • 🔥 1
Post #592 1.76K
⚙ LazyDLLSideload

A Rust-based tool for generating DLL proxy/sideload projects for red team engagements.
Automatically parses PE export tables and generates ready-to-compile Rust projects with your payload embedded


2 режима работы:

./LazyDLLSideload.exe -m sideload -p <path_to_dll> -e <export_to_hijack>

# Relative path mode
./LazyDLLSideload.exe -m proxy -p <path_to_dll> -e <export_to_hijack> -n <renamed_dll>
# Absolute path mode
./LazyDLLSideload.exe -m proxy -p <absolute_path_to_dll> -e <export_to_hijack>


😹 Repo

#windows #redteam #rust #lazydllsideload

✈️ Telegram 💬 MAX
GitHub GitHub - Whitecat18/LazyDLLSideload: Generate DLL proxy/sideload projects. Automatically parses PE export tables and generates… Generate DLL proxy/sideload projects. Automatically parses PE export tables and generates ready-to-compile project for red team engagements. - Whitecat18/LazyDLLSideload
  • 🔥 2
Post #591 2.01K
💻 Initial Access The Art of Getting In

🔗 Research

Набор техник для получения первоначального доступа к AD инфраструктуре
The complete red team guide to Initial Access: Payload Development (DLL Sideloading, Shellcode Loaders, Syscalls), HTML Smuggling, Phishing (QR Code Quishing, Teams Phishing), AitM/MFA Bypass (Evilginx, Device Code Phishing), Password Spraying, Exploiting Public-Facing Applications, Vishing, Physical Access (Rubber Ducky, Bash Bunny), Supply Chain attacks with real-world APT case studies


Каждая техника в этом руководстве соответствует MITRE ATT&CK Tactic TA0001 Initial Access

#windows #redteam #initial #phishing #ad

✈️ Telegram 💬 MAX
  • ❤ 6
Post #590 1.5K
💻 pipetap v1.0.1

🔗 Review

A Windows Named Pipe Multi-tool / Proxy
Helps you observe, intercept, and replay traffic over Windows Named Pipes


Возможность использовать как 🐍 Python библиотеку:

from pipetap import PipeTap

tap = PipeTap()
tap.connect("pipetap.test", "10.0.0.1")

tap.send("foo\n")
print(tap.recv())


😹 Repo
😹 Python lib

#windows #pipes #soft #redteam

✈️ Telegram 💬 MAX
  • 🔥 2
Post #588 1.49K
💻 SharpPXE

A simple tool for extracting information from SCCM PXE boot media
It will connect to a provided SCCM PXE server, download the boot media configuration, and try to decrypt it or output the hash for cracking

No admin privileges required


Вывод:

Variables File: SMSBoot\x64\pxe\variables.dat
BCD File: SMSBoot\x64\pxe\boot.bcd
Decryption Key: AB-CD-EF-...
Downloading variables file via TFTP...
File 'SMSBoot\x64\pxe\variables.dat' downloaded successfully. Size: 1234 bytes
Decrypted (Unicode): <XML content>
Management Point: http://sccm-mp.company.local
Site Code: PS1

Use SharpSCCM to get goodies!!!!
SharpSCCM.exe get secrets -i "{GUID}" -m "{MediaGUID}" -c "{PFX}" -sc PS1 -mp sccm-mp.company.local


😹 Repo

#soft #sccm #windows #sharppxe

✈️ Telegram 💬 MAX
GitHub GitHub - leftp/SharpPXE: A C# tool for extracting information from SCCM PXE boot media. A C# tool for extracting information from SCCM PXE boot media. - leftp/SharpPXE
  • 🔥 2
  • ❤ 1
Post #587 1.62K
📔 ruDocs (ранее PS-Commands)

Нашел крайне полезный, так еще и русскоязычный репозиторий

Большая база заметок по синтаксису PowerShell, командам Linux и инструментам DevOps на русском языке, собранная на пути от системного администратора Windows систем до DevOps инженера
Репозиторий содержит набор PowerShell и Bash скриптов, а также коллекцию стеков Docker Compose и манифестов Kubernetes, которые поддерживаются в актуальном состояние и эксплуатируется в домашней лаборатории


😹 Repo
😹 PowerShell
😹 Linux
😹 DevOps
🔗 Web

#linux #powershell #devops #docker #k8s

✈️ Telegram 💬 MAX
GitHub GitHub - Lifailon/rudocs: 📚 Large base of notes on PowerShell, Linux and DevOps tools in ru language (cheat sheets and documentation). 📚 Large base of notes on PowerShell, Linux and DevOps tools in ru language (cheat sheets and documentation). - Lifailon/rudocs
Post #586 1.28K
🏃 SharePointDumper

PoSh скрипт для извлечения данных и аудита SharePoint сайтов

SharePointDumper is a PowerShell-based extraction and auditing utility that enumerates SharePoint sites a user can access via Microsoft Graph and downloads files via SharePoint

It is designed for SOC / DLP testing, purple teaming, and non-sophisticated red-team assessments, and therefore produces detailed reports including downloaded files and every HTTP request (Graph + SharePoint) for SIEM correlation


😹 Repo

#windows #sharepoint #ad #redteam

✈️ Telegram 💬 MAX
  • 👍 3
  • 🔥 1
Post #584 1.92K
Чтобы руками не выполнять различные запросы для поиска недостатков в инфраструктуре на базе 💻 Active Directory создан скрипт generator.py, который преобразует результаты Cypher запросов из 🐕 BloodHound в структурированные задачи для чек-листа Obsidian, позволяя автоматизировать процесс аудита безопасности 💻 Active Directory и отслеживать прогресс исправления уязвимостей


💻 Repo

🏃 PowerShell вариант Invoke-CheckListGenerator от Дмитрия Неверова, автора канала CyberSecrets:

Obsidian: за гранью заметок. Генератор чек-листа


#bloodhound #windows #ad

✈️ Telegram 💬 MAX
  • 🔥 5
  • 👍 2
Post #583 1.78K
🐧 REMnux v8.0

🔗 https://zeltser.com/remnux-v8-release

Специализированный дистрибутив, предназначенный для анализа малвари.
Построен на базе Ubuntu 24.04, в своем арсенале насчитывает 200+ инструментов. В этой версии интегрированы ИИ агенты и собственный MCP сервер. Поставляется в виде образа виртуальной машины (OVA)

🔗 Remnux.org

#reverse #malware #ubuntu

✈️ Telegram 💬 MAX
Lenny Zeltser REMnux v8: 15 Years of Building a Malware Analysis Toolkit REMnux v8 adds AI capabilities, updates the tools and the base OS, and uses a new, more resilient installer. After 15 years and eight major releases, the toolkit continues to evolve to reflect the needs of the malware analysis community.
  • 👍 4
Post #582 1.4K
📰 Living off the Process

Without further ado, I give you my take on what I’d like to call: Living off the Process! This is a technique that does as the name implies: We use what is already available to us in the remote process of our choosing to accomplish a given goal. In this case, the goal will be to write shellcode indirectly into the remote process with as low of a footprint as possible


🔗 Research
😹 Source

#windows #reverse

✈️ Telegram 💬 MAX
G3tSyst3m's Infosec Blog Living off the Process Hello again everyone! Hope the start to the new year is treating you well. I am excited to share a new blog post with you! Furthermore, I’d consider the content shared in today’s post to be the most time I’ve spent in researching a particular offensive…
  • ❤ 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →